Tras el cambio de nombre del popular asistente de IA Clawdbot a Moltbot debido a una disputa por la marca registrada, los oportunistas actuaron con rapidez. En cuestión de días, aparecieron dominios fraudulentos y un repositorio de GitHub clonado, suplantando la identidad del creador del proyecto y preparando la infraestructura para un posible ataque a la cadena de suministro.
El código es limpio. La infraestructura no lo es. Con las descargas y la calificación por estrellas de GitHub en rápido aumento, analizamos en profundidad cómo los dominios falsos atacan los proyectos de código abierto virales.
Antecedentes: ¿Por qué se cambió el nombre de Clawdbot?
A principios de 2026, Clawdbot, de Peter Steinberger, se convirtió en uno de los proyectos de código abierto de más rápido crecimiento en GitHub. Este asistente autoalojado, descrito como "Claude con manos", permitía a los usuarios controlar su ordenador a través de WhatsApp, Telegram, Discord y plataformas similares.
Anthropic objetó posteriormente el nombre. Steinberger accedió y renombró el proyecto como Moltbot (en referencia a la muda de caparazón que realizan las langostas).
Durante el cambio de nombre, tanto la organización GitHub como X (antes Twitter Los identificadores se liberaron brevemente antes de ser recuperados. Los atacantes que monitoreaban la transición los capturaron en cuestión de segundos.
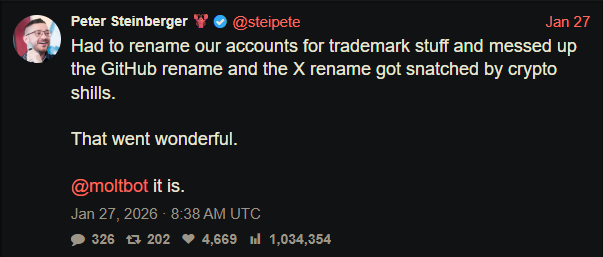
“Tuve que cambiar el nombre de nuestras cuentas por cuestiones de marcas registradas y metí la pata con el cambio de nombre de GitHub y el X "El nombre fue robado por los promotores de criptomonedas." — Peter Steinberger
Esa breve pausa fue suficiente.
Surgió la infraestructura de suplantación de identidad.
Durante la investigación de un repositorio sospechoso, descubrí un conjunto coordinado de recursos diseñados para suplantar la identidad de Moltbot.
Dominios
- bot de muda[.]tú
- garra bot[.]ai
- garra bot[.]tú
Repositorio
- github[.]com/gstarwd/clawbot — un repositorio clonado que utiliza una variante con errores tipográficos del nombre del antiguo proyecto Clawdbot
Sitio web
Un sitio web de marketing profesional que incluye:
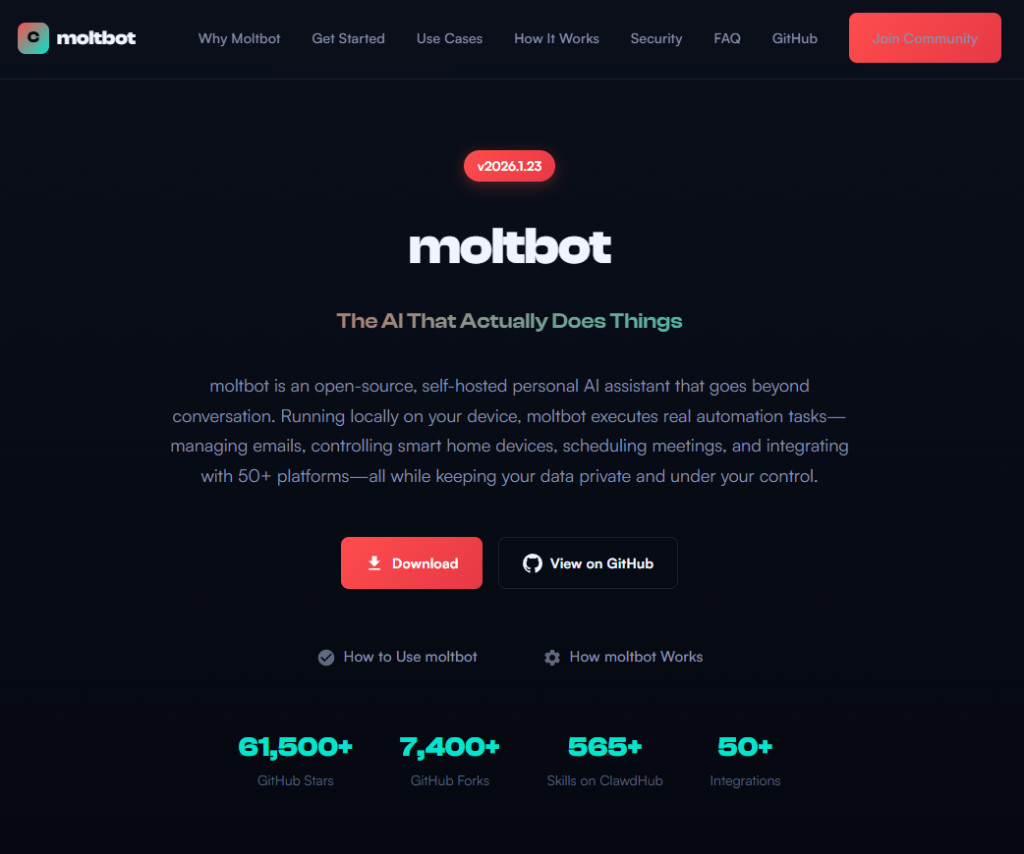
- Diseño profesional que se ajusta fielmente al proyecto real.
- Optimización SEO y metadatos estructurados
- botones de descarga, tutoriales y preguntas frecuentes
- Las afirmaciones de más de 61.500 estrellas de GitHub fueron extraídas del repositorio real.
Pruebas de suplantación de identidad
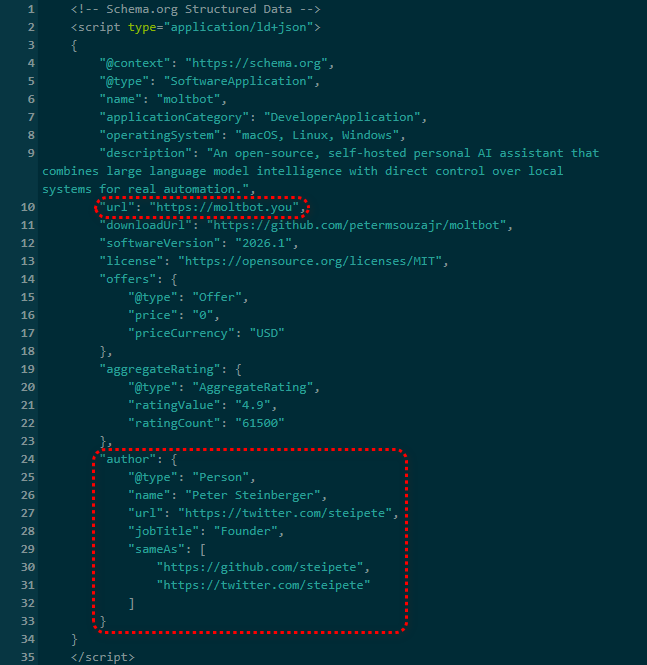
Atribución falsa : los metadatos schema.org del sitio afirman falsamente que la autoría es de Peter Steinberger, enlazando directamente a su GitHub real y X perfiles. Esto es una suplantación de identidad explícita.
Redirección errónea a un repositorio no autorizado : los enlaces "Ver en GitHub" dirigen a los usuarios a gstarwd/clawbot, y no al repositorio oficial moltbot/moltbot.
Credibilidad robada : El sitio anuncia prominentemente decenas de miles de estrellas que pertenecen al proyecto original. El clon prácticamente no tiene ninguna (aunque al momento de escribir esto, esa cifra va en aumento).
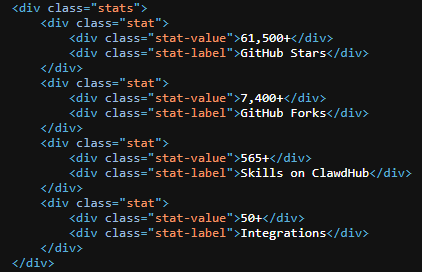
Mezcla de enlaces legítimos y fraudulentos : Algunos enlaces dirigen a recursos reales, como documentación oficial o archivos binarios legítimos. Otros redirigen a infraestructuras de suplantación de identidad. Esta legitimidad selectiva dificulta la verificación casual y parece deliberada.
Optimización SEO completa : etiquetas canónicas, metadatos Open Graph, Twitter Las tarjetas y los análisis están presentes, claramente con la intención de posicionar el sitio de suplantación por encima de los recursos legítimos del proyecto.
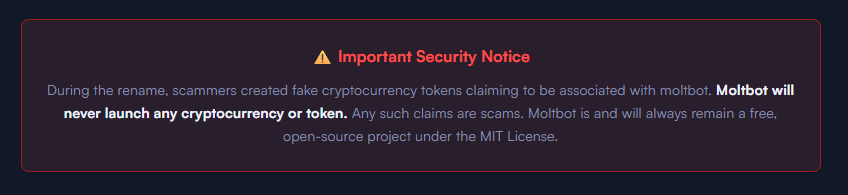
La irónica advertencia de seguridad : el sitio web fraudulento incluso advierte a los usuarios sobre estafas que involucran tokens de criptomonedas falsos, mientras que él mismo suplanta la identidad del proyecto.
Análisis de código: Limpio por diseño
Realicé una auditoría estática del repositorio gstarwd/clawbot:
- No se permiten scripts maliciosos de npm.
- Sin exfiltración de credenciales
- Sin ofuscación ni preparación de carga útil.
- no minería de criptomonedas
- No se detectó actividad sospechosa en la red.
El código es funcionalmente idéntico al del proyecto legítimo, lo cual no resulta tranquilizador.
El modelo de amenazas
La ausencia de malware es la clave de la estrategia. Nada indica una campaña de malware oportunista. Por el contrario, la configuración apunta a una preparación temprana para un ataque a la cadena de suministro.
La probable cadena de acontecimientos:
Un usuario busca “clawbot GitHub” o “moltbot download” y encuentra moltbot[.]you o gstarwd/clawbot.
El código parece legítimo y supera la auditoría de seguridad.
El usuario instala el proyecto y lo configura, añadiendo claves API y tokens de mensajería. Se establece la confianza.
Posteriormente, se realiza una actualización rutinaria mediante npm update o git pull. Se introduce una carga útil maliciosa en una instalación en la que el usuario ya confía.
Un atacante puede entonces obtener:
- Claves API antrópicas
- Claves API de OpenAI
- Credenciales de sesión de WhatsApp
- tokens del bot de Telegram
- Tokens OAuth de Discord
- Credenciales de Slack
- claves de identificación de señal
- historiales completos de conversaciones
- acceso de ejecución de comandos en la máquina comprometida
Qué es malicioso y qué no lo es.
Claramente malicioso
- atribución falsa a una persona real
- tergiversación de las métricas de popularidad
- redirección deliberada a un repositorio no autorizado
Engañoso, pero aún no es malware.
- dominios typosquat
- manipulación SEO
- repositorios clonados con código limpio
No está presente (todavía)
- malware activo
- Exfiltración de datos
- minería de criptomonedas
Un código limpio hoy reduce las sospechas mañana.
Un patrón familiar
Esto sigue un patrón bien conocido en los ataques a la cadena de suministro de código abierto.
Un usuario busca un proyecto popular y accede a un sitio web o repositorio clonado de aspecto convincente. El código parece legítimo y supera una auditoría de seguridad.
Instalan el proyecto y lo configuran, añadiendo claves API o tokens de mensajería para que funcione según lo previsto. Se establece la confianza.
Posteriormente, llega una actualización rutinaria mediante un comando estándar de npm update o git pull. Dicha actualización introduce código malicioso en una instalación en la que el usuario ya confía.
A partir de ahí, un atacante puede obtener credenciales, datos de conversaciones y, potencialmente, ejecutar comandos en el sistema comprometido.
No se requiere ningún exploit. Toda la cadena se basa en la confianza, no en vulnerabilidades técnicas.
Cómo mantenerse a salvo
Este tipo de infraestructura de suplantación de identidad está diseñada para parecer legítima mucho antes de que aparezca cualquier elemento malicioso. Para cuando llegue una actualización dañina —si es que llega—, es posible que el software ya esté ampliamente instalado y goce de la confianza de los usuarios.
Por eso, la verificación básica del código fuente sigue siendo importante, especialmente cuando los proyectos populares cambian de nombre o se trasladan rápidamente.
Consejos para los usuarios
- Verificar la propiedad de la organización de GitHub
- Marcar directamente los repositorios oficiales
- Tratar los proyectos renombrados como de mayor riesgo durante las transiciones.
Consejos para los responsables del mantenimiento
- Preinscribir dominios con posible typosquat antes de realizar cambios de nombre públicos.
- Coordinar los cambios de nombre y gestionar las modificaciones con cuidado.
- Supervise los repositorios clonados y los sitios de suplantación de identidad.
Consejo profesional: Los clientes Malwarebytes están protegidos. Malwarebytes Está bloqueando activamente todos los indicadores de compromiso (IOC, por sus siglas en inglés) conocidos asociados con esta infraestructura de suplantación de identidad, impidiendo que los usuarios accedan a los dominios fraudulentos y los activos relacionados identificados en esta investigación.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .