ACTUALIZACIÓN (27 de febrero de 2026) : Hemos añadido más claridad sobre el abuso de productos comerciales legítimos y sobre el modo sigiloso de Teramind.
Nota importante: Teramind, el proveedor de software mencionado en este artículo, ha declarado no estar afiliado con los responsables de las amenazas descritas, no haber implementado el software en cuestión y condenar cualquier uso indebido no autorizado de tecnologías de monitorización comerciales. Teramind es un producto comercial legítimo con aplicaciones empresariales legales.
El 24 de febrero de 2026, publicamos un artículo sobre cómo una "actualización" falsa de una reunión de Zoom instala silenciosamente software de monitoreo , documentando una campaña que utilizó una sala de espera falsa y convincente de Zoom para imponer un instalador legítimo de Teramind que fue utilizado indebidamente para vigilancia no autorizada. Windows máquinas.
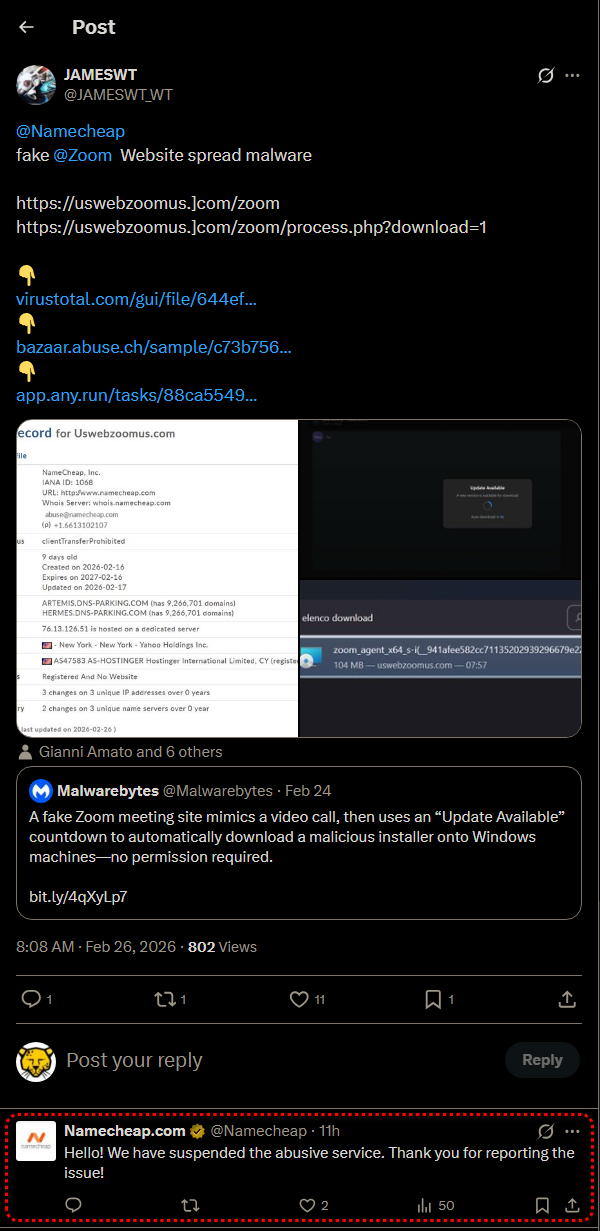
Tras la publicación de nuestros hallazgos, se informó del dominio malicioso a su registrador de nombres de dominio, Namecheap, que confirmó la suspensión del servicio. A pesar de la eliminación del dominio, nuestro monitoreo continuo muestra que la campaña no solo sigue activa, sino que está creciendo: ahora hemos identificado una operación paralela que suplanta la identidad de Google Meet, operando desde un dominio e infraestructura diferentes.
En este artículo, proporcionaremos un análisis técnico más profundo de ambas variantes, catalogando el uso de ID de instancias de Teramind por parte de estafadores que hemos observado directamente o recopilado de repositorios de sandbox, documentaremos nuestra detonación práctica del instalador en un entorno controlado y responderemos a una pregunta que surgió durante nuestra investigación: ¿Cómo puede un único e idéntico Windows ¿El paquete de instalación sirve para varias cuentas de atacante diferentes?
La campaña se extiende a Google Meet.
Si bien el sitio original con temática de Zoom en uswebzoomus[.]com Namecheap lo eliminó tras los informes de la comunidad, un segundo sitio en googlemeetinterview[.]click está desplegando activamente la misma carga útil utilizando un manual de procedimientos idéntico adaptado para Google Meet.
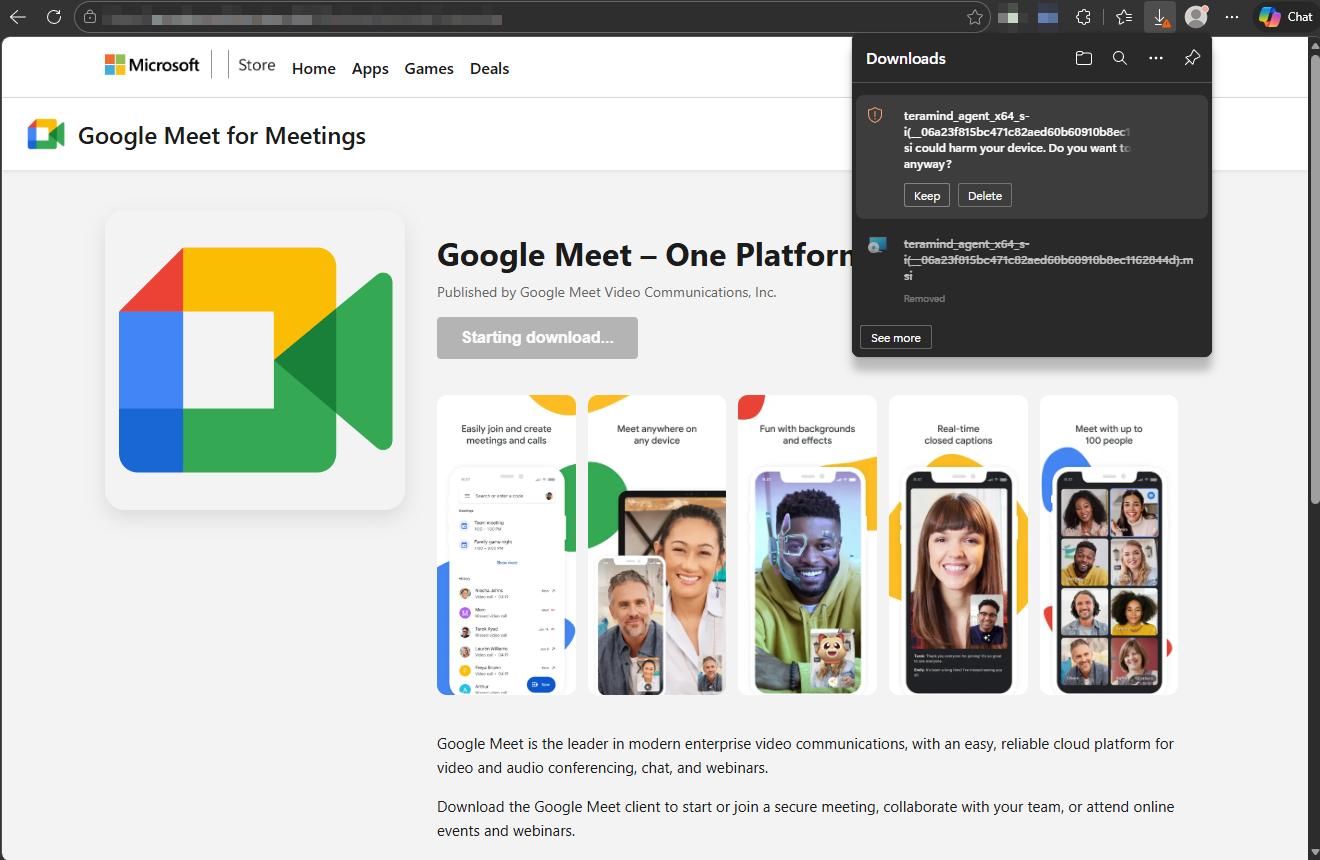
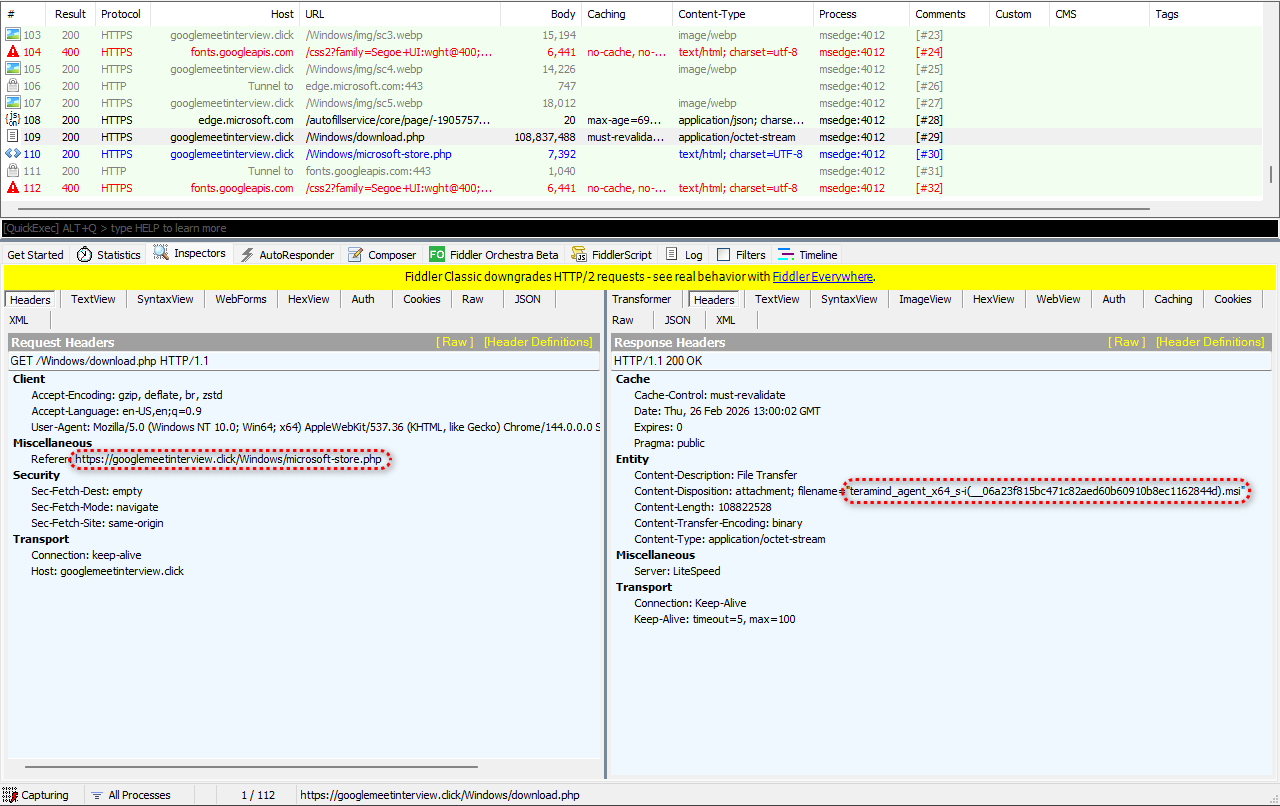
La variante de Google Meet presenta una página falsa de Microsoft Store con la marca "Google Meet for Meetings" publicada por "Google Meet Video Communications, Inc.", que es una entidad ficticia. Se muestra un botón "Iniciando descarga..." mientras que el archivo MSI se entrega silenciosamente a través de la ruta /Windows/download.phpLa página de referencia es /Windows/microsoft-store.php, lo que confirma que la pantalla falsa de la Microsoft Store es servida por la infraestructura del atacante, no por Microsoft.
Nuestra captura de tráfico de Fiddler de la variante de Google Meet muestra el encabezado de respuesta:
Content-Disposition: attachment; filename="teramind_agent_x64_s-i(__06a23f815bc471c82aed60b60910b8ec1162844d).msi".
A diferencia de la variante de Zoom, donde el nombre del archivo se disfrazaba como un componente de Zoom, esta variante ni siquiera intenta ocultar el abuso de Teramind por parte del estafador en el nombre del archivo. Verificamos que ambos archivos son idénticos byte a byte (MD5: AD0A22E393E9289DEAC0D8D95D8118B5), lo que confirma que se está distribuyendo un único binario en ambas campañas, con la única diferencia del nombre del archivo.
Diferencias de infraestructura entre variantes
A pesar de utilizar la misma carga útil, las dos variantes se alojan en infraestructuras diferentes. La variante Zoom en uswebzoomus[.]com Se ejecutaba en Apache/2.4.58 (Ubuntu) y se registró a través de Namecheap el 16 de febrero de 2026. La variante de Google Meet en googlemeetinterview[.]click Se ejecuta en un servidor LiteSpeed.
Ambos servicios gestionan la descarga mediante scripts PHP y utilizan el mismo patrón de redirección falsa de Microsoft Store, pero el cambio de servidor web y registrador de dominios sugiere que el operador anticipó las eliminaciones de contenido y preparó una infraestructura de respaldo.
Un binario, muchas identidades. Cómo el instalador lee su propio nombre de archivo.
Durante nuestra investigación, identificamos 14 nombres de archivo MSI distintos que compartían el mismo hash SHA-256. De estos, dos fueron capturados directamente de infraestructura maliciosa mediante nuestro análisis de dominio de malware : la variante de Zoom de uswebzoomus[.]com y la variante de Google Meet de googlemeetinterview[.]click. Los nombres de archivo restantes provenían de repositorios de entornos aislados (sandbox).
Es importante destacar que algunos de estos nombres de archivo obtenidos mediante entornos aislados (sandbox) podrían representar implementaciones legítimas de Teramind en empresas, en lugar de actividad maliciosa. Teramind es un producto comercial con usos empresariales legítimos, y los archivos enviados a estos entornos aislados no necesariamente indican abuso. Sin embargo, todos comparten el mismo binario y demuestran el mismo mecanismo de configuración basado en el nombre del archivo.
Todos los archivos comparten el mismo hash SHA-256: 644ef9f5eea1d6a2bc39a62627ee3c7114a14e7050bafab8a76b9aa8069425faEsto planteó una pregunta inmediata: si el ID de instancia de Teramind cambia con cada nombre de archivo, pero el binario es idéntico byte a byte, ¿dónde se almacena realmente el ID?
La respuesta reside en una acción personalizada de .NET integrada en el MSI. Nuestro análisis de comportamiento revela la siguiente secuencia:
Calling custom action Teramind.Setup.Actions!Teramind.Setup.Actions.CustomActions.ReadPropertiesFromMsiName
PROPERTY CHANGE: Modifying TMINSTANCE property. Its current value is 'onsite'. Its new value: '__941afee582cc71135202939296679e229dd7cced'.
PROPERTY CHANGE: Adding TMROUTER property. Its value is 'rt.teramind.co'.
El MSI viene con una configuración predeterminada TMINSTANCE valor de onsite. Este es el valor predeterminado estándar de Teramind en las instalaciones. En el momento de la instalación, el ReadPropertiesFromMsiName La acción personalizada analiza el nombre de archivo del propio instalador y extrae la cadena hexadecimal de 40 caracteres del mismo. s-i(__) parte, y sobrescribe el valor predeterminado con el ID de instancia específico del atacante.
El registro también muestra el mensaje Failed to get router from msi nameEl instalador intentó extraer la dirección del servidor C2 del nombre del archivo, pero no pudo. En este caso, recurre al valor predeterminado. rt.teramind.co, que está preconfigurado dentro del MSI. Sin embargo, TMROUTER Es una propiedad MSI expuesta, por lo que podría sobrescribirse durante la instalación o modificarse en una compilación diferente. El nombre del archivo en esta campaña solo contiene el ID de instancia; el destino C2 viene determinado por la configuración predeterminada del MSI.
Detonación en vivo: lo que realmente hace el instalador en un sistema real.
Para ir más allá del análisis de comportamiento basado en sandbox, detonamos el instalador MSI en un entorno aislado. Windows Se utilizaron 10 máquinas virtuales con registro MSI detallado habilitado, ApateDNS para la interceptación de DNS y Fiddler para la monitorización de la red. Este análisis práctico reveló varios comportamientos críticos que no se observan en los informes automatizados de entornos aislados.
Cadena de instalación y la puerta CheckHosts
El instalador MSI avanza a través de cuatro acciones personalizadas de .NET en secuencia, todas ejecutadas a través del conjunto de herramientas WiX. zzzzInvokeManagedCustomActionOutOfProc mecanismo:
- LeerPropiedadesDesdeMsiName: Analiza el nombre de archivo del propio MSI para extraer el ID de instancia de Teramind y sobrescribe el predeterminado.
onsitevalor - CheckAgent: Determina si ya hay un agente de Teramind instalado en la máquina.
- ValidateParams: Valida los parámetros de configuración extraídos.
- CheckHostsRealiza una comprobación de conectividad previa al vuelo contra el servidor C2.
rt.teramind.co
El CheckHosts La acción es una puerta de enlace estricta: si el instalador no puede conectarse al servidor Teramind, la instalación se interrumpe con el código de error 1603. Nuestro intento inicial de detonación en una máquina virtual aislada de la red falló precisamente en este punto:
TM: TMINSTANCE = __941afee582cc71135202939296679e229dd7cced
TM: TMROUTER = rt.teramind.co
CustomAction CheckHosts returned actual error code 1603
Este comportamiento es significativo por dos razones. Primero, revela la dirección del servidor C2: rt.teramind.coEn segundo lugar, significa que las víctimas en redes corporativas con DNS restrictivo o filtrado de salida pueden estar protegidas inadvertidamente. El instalador fallará silenciosamente si no puede comunicarse con el servidor durante la instalación. Sin embargo, el MSI admite una TMSKIPSRVCHECK propiedad que puede eludir esta comprobación, y su valor predeterminado es no.
Para completar nuestro análisis, añadimos rt.teramind.co hacia Windows El archivo hosts apunta a localhost, lo que permite que la resolución DNS se realice correctamente y que la acción CheckHosts se complete con éxito. La instalación finalizó entonces correctamente.
Modo sigiloso confirmado
El registro de instalación exitosa confirma lo que se sospechaba en el artículo original: el modo sigiloso de Teramind (llamado Agente Oculto, una opción de implementación que se ejecuta silenciosamente en segundo plano) está habilitado de forma predeterminada en esta compilación. Los modos de implementación ocultos o sigilosos son características estándar en los productos legítimos de monitoreo de endpoints empresariales, que normalmente se utilizan para la detección de amenazas internas o el monitoreo del cumplimiento con la notificación y el consentimiento adecuados de los empleados. Sin embargo, en esta campaña, los ciberdelincuentes pueden abusar de esta función para implementar el agente sin el conocimiento de la víctima. El volcado de propiedades del MSI muestra:
Property(S): TMSTEALTH = 1
Esto confirma que el agente se instala sin icono en la barra de tareas, sin entrada en la bandeja del sistema y sin entrada visible en la Windows Lista de programas. La víctima no tiene ninguna indicación visual de que se esté ejecutando algún software de monitoreo.
Dos servicios, no uno.
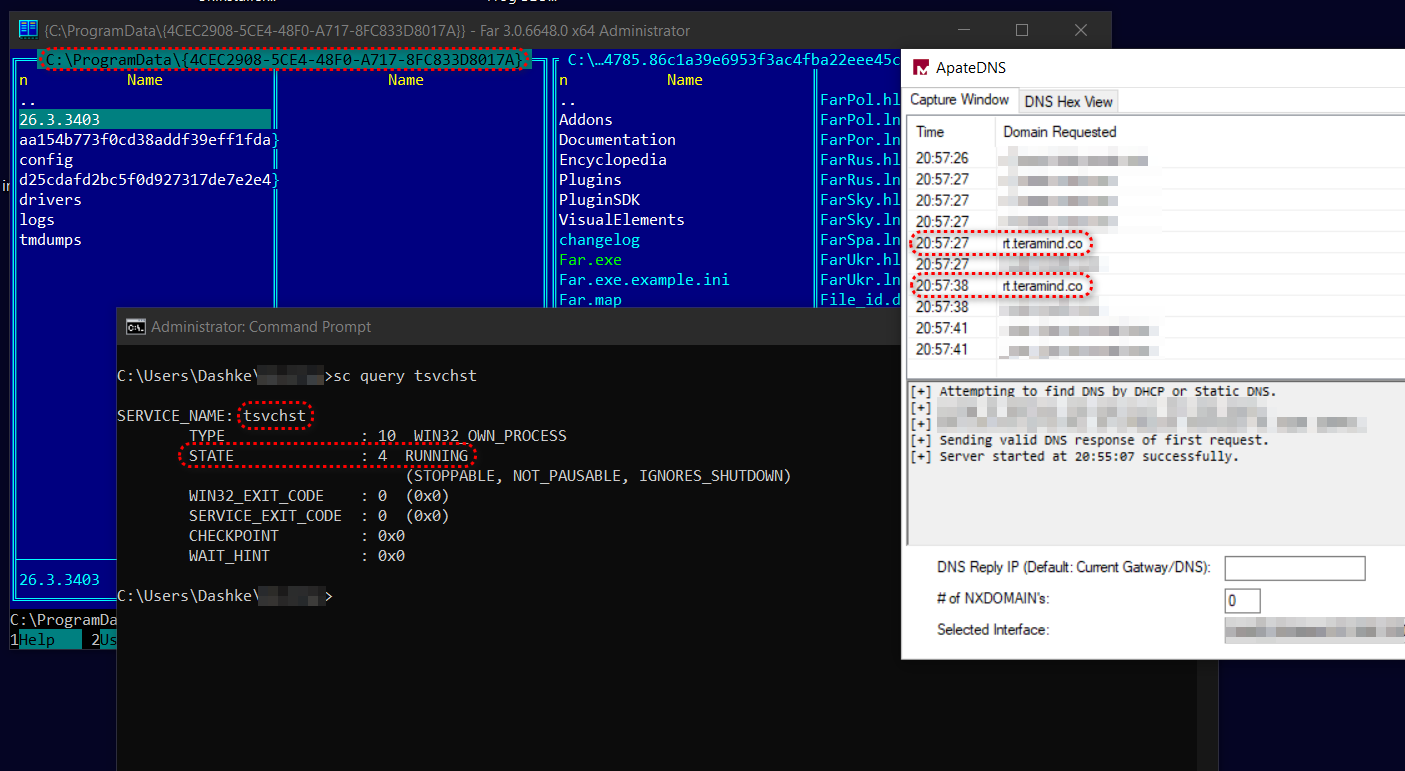
El registro de instalación revela que la campaña implementa dos servicios persistentes, no solo el documentado en nuestro artículo original:
| Nombre del servicio | Nombre para mostrar | Binario | Tipo de inicio |
|---|---|---|---|
| tsvchst | Host de servicio | svc.exe –servicio | Automático (arranque) |
| pmon | Monitor de rendimiento | pmon.exe | Manual (a demanda) |
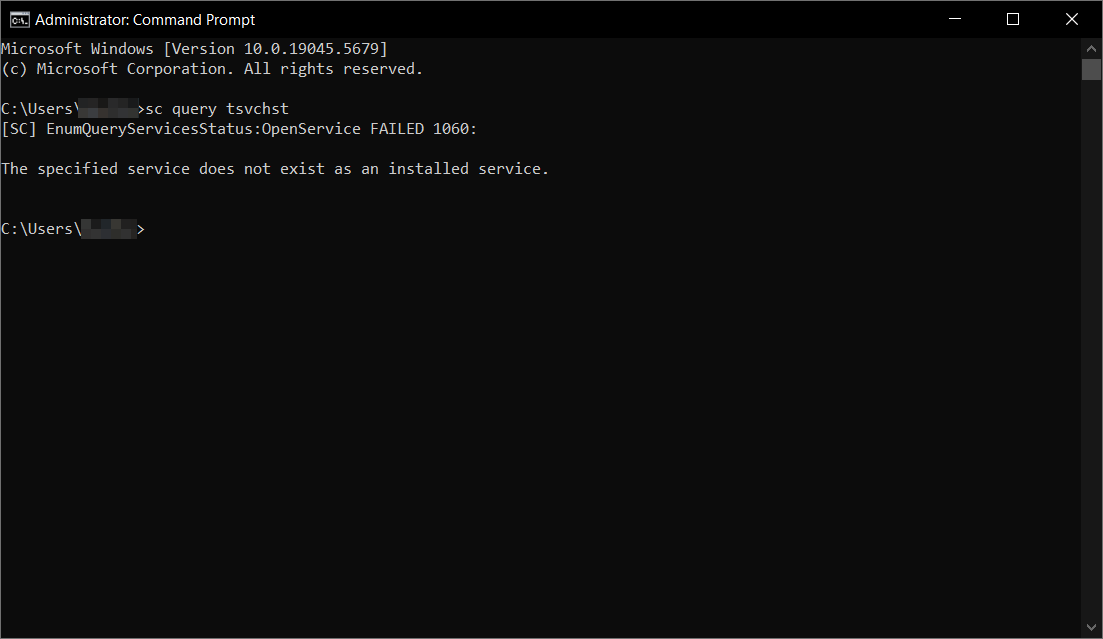
Ambos nombres de servicio se eligieron para que se integraran armoniosamente: tsvchst imita lo legítimo Windows svchost.exe patrón de nombres, mientras pmon con el nombre de visualización "Monitor de rendimiento" imita el integrado Windows Monitor de rendimiento. Ambos se ejecutan como LocalSystem, el nivel de privilegio más alto en un Windows máquina.
Ambos servicios están configurados con una recuperación ante fallos agresiva: se reinician tras el primer fallo, tras el segundo y tras los fallos posteriores, con retrasos de 160 segundos (tsvchst) y 130 segundos (pmon). Esto significa que, incluso si un usuario o una herramienta de seguridad finaliza el servicio, este se reinicia automáticamente en cuestión de minutos.
Se observó una devolución de llamada C2 en vivo.
Inmediatamente después de la instalación, ApateDNS capturó al agente llamando a casa. Consultas DNS para rt.teramind.co Aparecieron a los pocos segundos de iniciarse el servicio, lo que confirma que el agente comienza su ciclo de devolución de llamada de inmediato. Las consultas se repitieron a intervalos de aproximadamente 11 segundos, lo que demuestra un patrón de sondeo persistente.
En un escenario real donde la víctima tenga conexión a Internet, estas conexiones se redirigirían a la infraestructura de Teramind y el agente comenzaría a transmitir los datos capturados.
Superficie de configuración MSI completa
El registro de instalación detallado expone cada parámetro configurable que admite MSI a través de su SecureCustomProperties lista. Esto revela la superficie de configuración completa del instalador:
TMSTEALTH— Modo sigilo (establecido en 1 en esta versión)TMINSTANCE— Identificador de cuenta (extraído del nombre del archivo)TMROUTER— Dirección del servidor C2 (codificada a rt.teramind.co)TMENCRYPTION— Activar/desactivar el cifrado de las comunicaciones C2TMSOCKSHOST / TMSOCKSPORT / TMSOCKSUSER / TMSOCKSPASSWORD— Soporte integrado para proxies SOCKS5 para la tunelización del tráfico C2 a través de proxies.TMHTTPPROXY— HTTP soporte de proxyTMSKIPSRVCHECK— Omitir la comprobación previa al vuelo de la conectividad C2TMNODRV / TMNOFSDRV— Deshabilitar los controladores del filtro del kernelTMNOIPCCLIPBOARD— Activar/desactivar la monitorización del portapapelesTMNOREMOTETS— Activar/desactivar la monitorización remota de servicios de terminalTMHASHUSERNAMES— Anonimizar/cifrar el hash de los nombres de usuario capturadosTMDISABLESCREEN— Desactivar la captura de pantallaTMADDENTRYTOARP— Agregar/eliminar entrada de Agregar o quitar programas (desactivado en modo oculto)TMCRASHUPLOADURL— Punto final de carga de telemetría de fallosTMREVEALEDPASSWORDLESS— Activar la función de revelación sin contraseña
La compatibilidad con proxies SOCKS5 es particularmente relevante desde la perspectiva de las amenazas. Si bien la configuración de proxies es una función estándar en las empresas —que permite a las organizaciones enrutar el tráfico de los agentes a través de la infraestructura corporativa—, en este contexto significa que el agente podría configurarse para enrutar los datos capturados a través de un proxy controlado por el atacante, lo que dificulta considerablemente la detección a nivel de red al disfrazar el tráfico C2 como tráfico legítimo del proxy.
Identificadores de instancias de Teramind observados
La siguiente tabla enumera todos los nombres de archivo MSI y los ID de instancia de Teramind correspondientes que hemos recopilado. De estos, dos fueron observados directamente en la práctica mediante nuestro propio análisis de dominios de malware: la variante de Zoom (941afee…7cced, capturada de uswebzoomus[.]com) y la variante de Google Meet (06a23f8…2844d, capturada de googlemeetinterview[.]click). Los nombres de archivo restantes se obtuvieron de repositorios de entornos aislados (sandbox).
Como se mencionó anteriormente, algunos de estos casos podrían representar implementaciones empresariales legítimas en lugar de usos maliciosos. Todos los archivos comparten el mismo hash SHA-256. Dos nombres de archivo comparten el mismo ID de instancia c0cea71…0a6d7, lo que indica que se utilizó la misma cuenta de atacante en varias variaciones de nombres de archivo.
| Nombre de archivo MSI | ID de instancia |
|---|---|
zoom_agent_x64_s-i(__941afee582cc71135202939296679e229dd7cced).msi | 941afee582cc71135202939296679e229dd7cced |
ZoomApp_agent_x64_s-i(__fca21db2bb0230ee251a503b021fe02d2114d1f0).msi | fca21db2bb0230ee251a503b021fe02d2114d1f0 |
945bd48ad7552716f4583_s-i(__d72c88943945bd48ad7552716f4583ada0b7c2a6).msi | d72c88943945bd48ad7552716f4583ada0b7c2a6 |
teramind_agent_x64_s-i(__572d85bb94f4f59ef947c3faf42677f9adb223c3).msi | 572d85bb94f4f59ef947c3faf42677f9adb223c3 |
file_agent_x64_s-i(__f76fee1df21e19d93d5842f50c375286477b3f6c).msi | f76fee1df21e19d93d5842f50c375286477b3f6c |
teramind_agent_x64_s-i(__653d105a51cc886dede8101d1b0cd02e20329546).msi | 653d105a51cc886dede8101d1b0cd02e20329546 |
e411293f92e8730f717_s-i(__c0cea713de411293f92e8730f71759aa1890a6d7).msi | c0cea713de411293f92e8730f71759aa1890a6d7 |
0154299765aa7b198bce97d8361_s-i(__c0cea713de411293f92e8730f71759aa1890a6d7).msi | c0cea713de411293f92e8730f71759aa1890a6d7 |
GoogleMeet_agent_x64_s-i(__ab28818c0806ce7996c10c59b0e4e5d102783461).msi | ab28818c0806ce7996c10c59b0e4e5d102783461 |
teramind_agent_x64_s-i(__5ca3d9dd35249200363946b1f007b59f88dbde39).msi | 5ca3d9dd35249200363946b1f007b59f88dbde39 |
file_agent_x64_s-i(__81c39bed817fc9989834c81352cb7f69b94342da).msi | 81c39bed817fc9989834c81352cb7f69b94342da |
GoogleMeet_agent_x64_s_i_94120be3942474019852c62041d2f373fdb11a0e.msi | 94120be3942474019852c62041d2f373fdb11a0e |
AdobeReader_agent_x64_s-i(__d57d34e76cc8c2c883cbdcb42a14c47d00be03c0).msi | d57d34e76cc8c2c883cbdcb42a14c47d00be03c0 |
teramind_agent_x64_s-i(__06a23f815bc471c82aed60b60910b8ec1162844d).msi | 06a23f815bc471c82aed60b60910b8ec1162844d |
La variedad de prefijos de nombres de archivo es notable: zoom_agent, ZoomApp_agent, GoogleMeet_agent, AdobeReader_agent, teramind_agent, y file_agentEsto sugiere que la campaña va más allá de la suplantación de identidad en las videoconferencias.
Sin embargo, la variante con la marca Adobe Reader solo se encontró en repositorios de pruebas y podría representar una fase de pruebas o una expansión planificada, en lugar de una implementación activa. Los nombres de archivo con prefijos genéricos como teramind_agent y file_agent también parecen ser envíos de pruebas que conservaron la nomenclatura predeterminada, en lugar de un señuelo de ingeniería social específico de la marca.
Indicadores de compromiso
hashes de archivos
SHA-256: 644ef9f5eea1d6a2bc39a62627ee3c7114a14e7050bafab8a76b9aa8069425fa
MD5: AD0A22E393E9289DEAC0D8D95D8118B5
Dominios
- uswebzoomus[.]com (variante de Zoom: eliminada por Namecheap)
- googlemeetinterview[.]click (variante de Google Meet: activa desde el 26/02/2026)
Recomendaciones de detección y defensa
- Alerta en el directorio GUID de ProgramData
{4CEC2908-5CE4-48F0-A717-8FC833D8017A}Este GUID es fijo en todas las variantes observadas. - Consulta para ambos servicios:
sc query tsvchstysc query pmonEl hecho de que se ejecute en una máquina que no pertenezca a la empresa confirma que se está realizando una vigilancia activa. - Esté atento a la carga de los controladores del kernel.:
tm_filter.sysytmfsdrv2.sysLa carga en equipos personales debería activar alertas de alta gravedad. - Bloquear la ejecución de MSI desde los directorios de descarga del navegador . Ambas variantes dependen de que el usuario ejecute un MSI desde su carpeta de Descargas. Las políticas de control de aplicaciones que impiden la ejecución de MSI desde rutas con permisos de escritura para el usuario detendrían esta cadena de ataques.
- Capacite a los empleados : Nunca actualice las aplicaciones haciendo clic en los enlaces de los mensajes. Utilice el mecanismo de actualización integrado de la aplicación o acceda manualmente al sitio web oficial del proveedor.
- Implemente políticas de navegador que adviertan o bloqueen las descargas automáticas de archivos desde dominios no reconocidos.
Eliminación
Para desinstalar el agente, ejecute el siguiente comando como administrador: msiexec /x {4600BEDB-F484-411C-9861-1B4DD6070A23} /qbEsto elimina los servicios, los controladores del kernel y la mayoría de los archivos instalados. Sin embargo, nuestras pruebas confirmaron que el desinstalador no logra eliminar completamente el directorio ProgramData debido a los archivos generados en tiempo de ejecución. Después de desinstalar, elimine manualmente cualquier resto con rmdir /s /q "C:\ProgramData\{4CEC2908-5CE4-48F0-A717-8FC833D8017A}" y reiniciar para descargar completamente los controladores del kernel de la memoria.
Conclusión
Esta campaña demuestra una tendencia creciente: el uso indebido de software comercial legítimo con fines maliciosos. Los atacantes no crearon malware personalizado. En cambio, tomaron un producto de monitorización comercial —diseñado para uso empresarial legal— y abusaron de su modo sigiloso integrado y su sistema de configuración basado en nombres de archivo, envolviéndolo en técnicas de ingeniería social diseñadas para explotar la confianza en marcas como Zoom y Google Meet. Este tipo de abuso puede afectar a cualquier proveedor de software legítimo y subraya la importancia de educar a los usuarios sobre las tácticas de ingeniería social.
La expansión a Google Meet, además de variantes adicionales obtenidas en entornos aislados, incluido un nombre de archivo con la marca Adobe Reader, sugiere que se trata de una operación en evolución que podría expandirse para suplantar la identidad de otras aplicaciones.
Nuestra detonación práctica reveló detalles invisibles para los entornos automatizados: CheckHosts Puerta de embarque previa al vuelo C2, la rt.teramind.co dirección del enrutador, la segunda pmon servicio que se hace pasar por Monitor de rendimiento, según se ha confirmado TMSTEALTH = 1 La bandera y la capacidad completa del proxy SOCKS5 para evadir el comando C2. El hecho de que un solo binario sirva a un número ilimitado de cuentas de atacantes con tan solo cambiar el nombre del archivo hace que esta campaña sea fácilmente escalable.
Expresiones de gratitud
Nos gustaría agradecer al investigador de seguridad @JAMESWT_WT por informar rápidamente del dominio malicioso original a Namecheap, lo que llevó a la eliminación de uswebzoomus[.]com.
Teramind ha confirmado que no participó en esta campaña y que no tenía conocimiento ni relación alguna con los responsables. Al igual que muchos productos de software comerciales legítimos, Teramind puede ser utilizado indebidamente por actores maliciosos, un riesgo presente en todo el ecosistema de software empresarial. Dado que Teramind es un producto comercial legítimo, no es detectado automáticamente por el software de seguridad, lo que significa que no podemos determinar si esta campaña ha provocado infecciones reales. Lo que sí podemos confirmar es que la infraestructura que documentamos —incluidos dominios de phishing diseñados específicamente para suplantar la identidad de Zoom y Google Meet, páginas falsas de Microsoft Store y un agente de Teramind configurado en modo oculto— es coherente con una campaña diseñada para instalar software de monitorización en los equipos de las víctimas sin su conocimiento ni consentimiento.