Vous considérez probablement la sécurité de votre téléphone comme celle de votre porte d'entrée : tant que vous téléchargez des applications depuis le Play Store, vous êtes en sécurité. Et c'est généralement vrai. Google examine les applications avant leur publication.
Mais certaines applications arrivent sur votre téléphone sans jamais passer par le Play Store.
Prenons l'exemple d'Albiriox, un cheval de Troie bancaire en tant que service découvert à la fin de l'année dernière. C'est un Android Ce cheval de Troie d'accès à distance (RAT) est conçu pour commettre des fraudes directement sur l'appareil. Au lieu de se contenter de voler les identifiants et mots de passe, il effectue des transactions frauduleuses directement sur le téléphone de la victime. Les chercheurs ont constaté sa propagation via des applications aux noms génériques tels que « utilitaire », « sécurité », « commerce de détail » ou « investissement », que les victimes ne se souvenaient pas avoir installées depuis le Play Store. Ces applications avaient été installées manuellement, téléchargées via des liens dans des SMS ou depuis des sites web non soumis au processus de vérification de Google.
C’est précisément le type de menace que Malwarebytes pour Android est conçu pour détecter. Voici un aperçu des différents niveaux de protection qui fonctionnent en arrière-plan.
Je tiens à remercier Malwarebytes Nous remercions Egor Tashchilin, directeur du développement logiciel, pour son expertise technique qui a permis de rédiger cet article.
Récupérer ce qui n'est jamais passé par le Play Store
Les applications installées en dehors du Play Store ne sont jamais soumises au processus de vérification de Google. Elles peuvent donc être installées sur votre appareil sans bénéficier des contrôles de sécurité appliqués aux applications du Play Store.
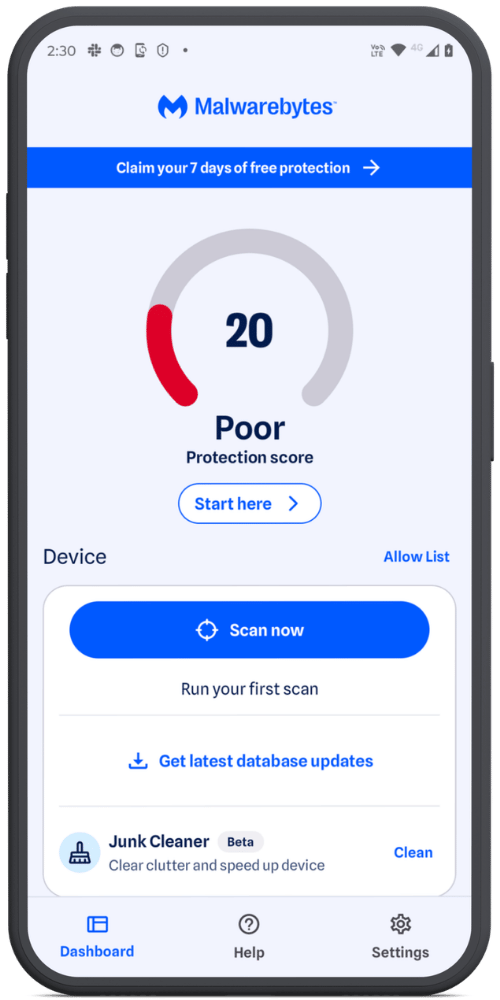
Au lieu de se fier à la provenance d'une application, Malwarebytes il analyse votre appareil lui-même, à la recherche de programmes potentiellement indésirables (PUP) et d'autres fichiers malveillants, qu'ils aient été installés manuellement, intégrés à d'autres logiciels ou téléchargés via un navigateur.
Même les applications du Play Store peuvent devenir malveillantes par la suite.
Toutes les menaces ne sont pas malveillantes au départ.
Dans un cas largement médiatisé, une application de lecture de codes-barres comptant près de 10 millions de téléchargements sur le Play Store a été modifiée par l'ajout d'un code malveillant absent des versions précédentes. La mise à jour utilisait un système d'obfuscation complexe pour échapper à la détection et était signée avec le même certificat numérique que les versions saines antérieures, ce qui la rendait parfaitement légitime en apparence. Une fois installée, elle provoquait l'ouverture automatique des navigateurs et la redirection des utilisateurs vers des sites web indésirables.
Un schéma similaire s'est dégagé d'autres incidents survenus sur le Play Store et suivis par les chercheurs. Les applications sont mises à jour avec du code malveillant longtemps après leur installation afin d'échapper à la détection et d'éviter d'éveiller les soupçons.
C’est précisément pourquoi la protection en temps réel (RTP) ne se contente pas de surveiller les nouvelles installations : elle réagit également aux versions non analysées des applications déjà installées. La RTP surveille les applications nouvellement installées, ainsi que tous les fichiers nouveaux ou modifiés sur votre appareil. Si une application existante reçoit une version qu’elle n’a jamais vue auparavant, la RTP la considère comme nouvelle et l’analyse, au lieu de supposer que « déjà installée » signifie « toujours sûre ».
Consulter les archives, sans les toucher
Les logiciels malveillants ne restent pas toujours à découvert. Les cybercriminels dissimulent souvent des fichiers malveillants dans des fichiers ZIP et autres archives, espérant qu'un antivirus ne les détectera pas.
Le nôtre oui.
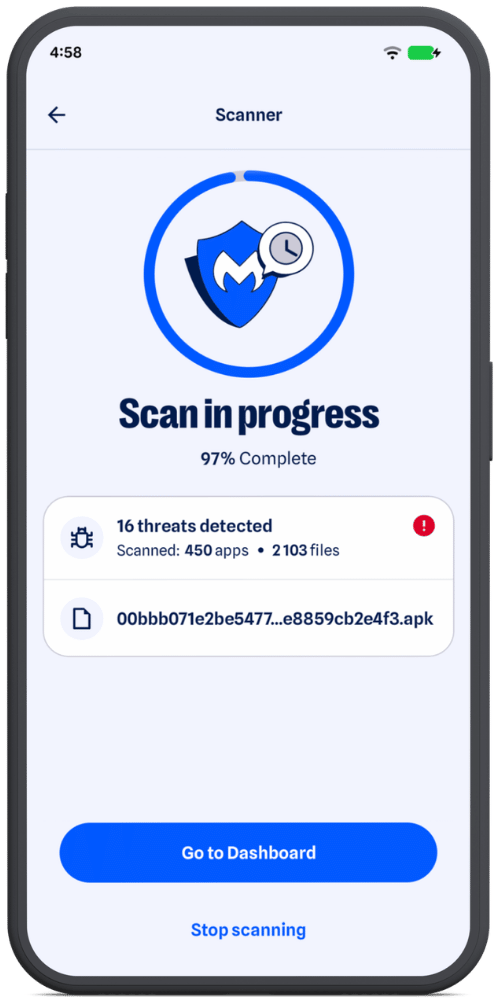
Il décompresse le contenu de l'archive pour en examiner les éléments sans modifier le fichier original. L'archive est uniquement lue ; aucune écriture n'y est effectuée. Si un élément nécessite une analyse plus approfondie, comme une archive imbriquée ou le code .dex compilé d'un APK, il est extrait vers un emplacement temporaire isolé et supprimé dès la fin de l'analyse. Il n'est donc jamais conservé sur votre appareil.
Les archives ne sont pas toutes traitées de la même manière. Les fichiers ZIP sont inspectés élément par élément, tandis que les APK font l'objet d'une analyse plus approfondie du code compilé qu'ils contiennent. Les archives imbriquées sont également analysées indépendamment, empêchant ainsi les logiciels malveillants de se dissimuler plus profondément.
Analyse approfondie, sans vider votre batterie
Analyser une application en profondeur (son code, son comportement et sa structure) consomme de la puissance de calcul. Une analyse mal effectuée peut ralentir votre téléphone et vider sa batterie.
Malwarebytes est conçu pour éviter cela.
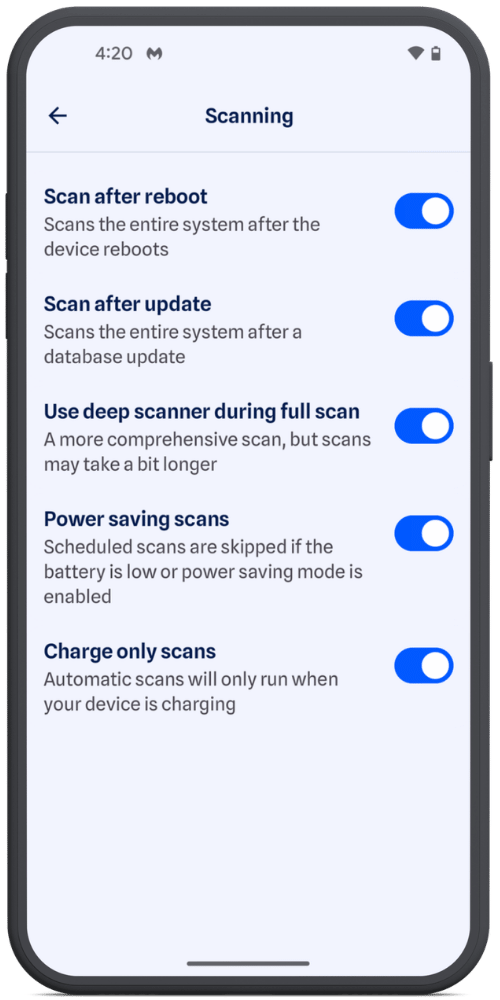
Les analyses automatiques en arrière-plan, comme les analyses planifiées, celles effectuées après une mise à jour d'application ou après un redémarrage, vérifient l'état de votre batterie avant de démarrer. Selon vos paramètres, elles peuvent attendre que votre téléphone soit en charge ou suffisamment chargé. Les analyses manuelles, quant à elles, s'exécutent immédiatement.
Lorsqu'une analyse démarre, Malwarebytes Il ajuste automatiquement sa charge de travail en fonction de la puissance de traitement disponible de votre appareil, permettant ainsi aux appareils plus performants de traiter les tâches en parallèle sans surcharger les appareils moins puissants.
Une base de données sur les menaces qui ne reste jamais immobile
Les logiciels publicitaires mobiles ont connu une forte augmentation au cours du second semestre 2025, tandis que les nouvelles familles de logiciels malveillants bancaires sont devenues de plus en plus sophistiquées. Certaines même Vérifiez si les tests sont exécutés sur un véritable téléphone ou dans un environnement de test de sécurité avant de révéler tout comportement malveillant.
Un scanner n'est performant que s'il sait ce qu'il doit rechercher. C'est pourquoi nous le mettons à jour en permanence. Notre base de données de détection intègre les menaces nouvellement identifiées et vérifiées, au lieu de s'appuyer sur une image statique et obsolète du paysage des menaces.
Plus de 10 scanners, fonctionnant ensemble
Sous le capot, Malwarebytes pour Android Il ne s'agit pas d'un simple moteur d'analyse. Il s'agit de plus de 10 scanners spécialisés, chacun conçu pour détecter différents types et niveaux de menaces.
C'est parce que moderne Android Les logiciels malveillants s'appuient rarement sur une seule technique. Un cheval de Troie bancaire, par exemple, peut combiner l'exploitation des services d'accessibilité avec de faux écrans de connexion placés sur des applications bancaires ou de cryptomonnaie légitimes.
Certains scanners recherchent des indicateurs connus d'activité malveillante, tandis que d'autres examinent la structure, l'origine et le comportement d'une application. Des couches supplémentaires combinent plusieurs signaux et utilisent l'analyse heuristique pour détecter des menaces plus complexes ou inédites.
En combinant plusieurs méthodes de détection, une technique qui échappe à un scanner a plus de chances d'être détectée par un autre.
Et nous ne nous arrêtons pas là. Nos chercheurs surveillent en permanence comment Android Les menaces évoluent et s'enrichissent régulièrement de nouveaux systèmes de détection et de protection. Face à l'émergence de nouvelles techniques et à la découverte de nouvelles failles par les attaquants, nous nous adaptons constamment pour garder une longueur d'avance.
Les escrocs en savent plus sur vous que vous ne le pensez.
Malwarebytes Mobile Security Vous protège contre le phishing , les SMS frauduleux, les sites malveillants et bien plus encore. Grâce à sa protection anti-arnaques intégrée, basée sur l'IA et fonctionnant en temps réel.
Télécharger pour iOS → Télécharger pour Android →