Lorsque les premières informations ont circulé en novembre 2025 concernant l'attaque du groupe de ransomware Everest contre le géant du sportswear Under Armour, le scénario avait un air de déjà-vu : une grande marque, une masse considérable de données et de nombreuses questions sans réponse. Depuis, le récit des événements s'est scindé en deux versions contradictoires : d'un côté, des déclarations prudentes de l'entreprise, et de l'autre, des preuves de plus en plus nombreuses qui laissent fortement penser qu'un important ensemble de données clients circule désormais en ligne.
Les communications publiques et le langage juridique évoquent des enquêtes en cours, des confirmations limitées et une formulation prudente quant à l'impact « potentiel ». Pour de nombreux clients, cela donne l'impression que les détails sont encore flous et que la gravité de l'incident reste incertaine. Parallèlement, une action collective intentée aux États-Unis allègue une négligence en matière de protection des données et fait état d'une exfiltration massive d'informations sensibles, notamment des données clients – et possiblement des données d'employés – lors d'une attaque par rançongiciel en novembre 2025. Ces actions en justice ne sont, par définition, que des allégations, mais elles renforcent l'idée qu'il ne s'agit pas d'un incident mineur.
Le groupe de ransomware Everest a revendiqué la responsabilité de la violation après qu'Under Armour aurait « omis de répondre dans les délais impartis ».
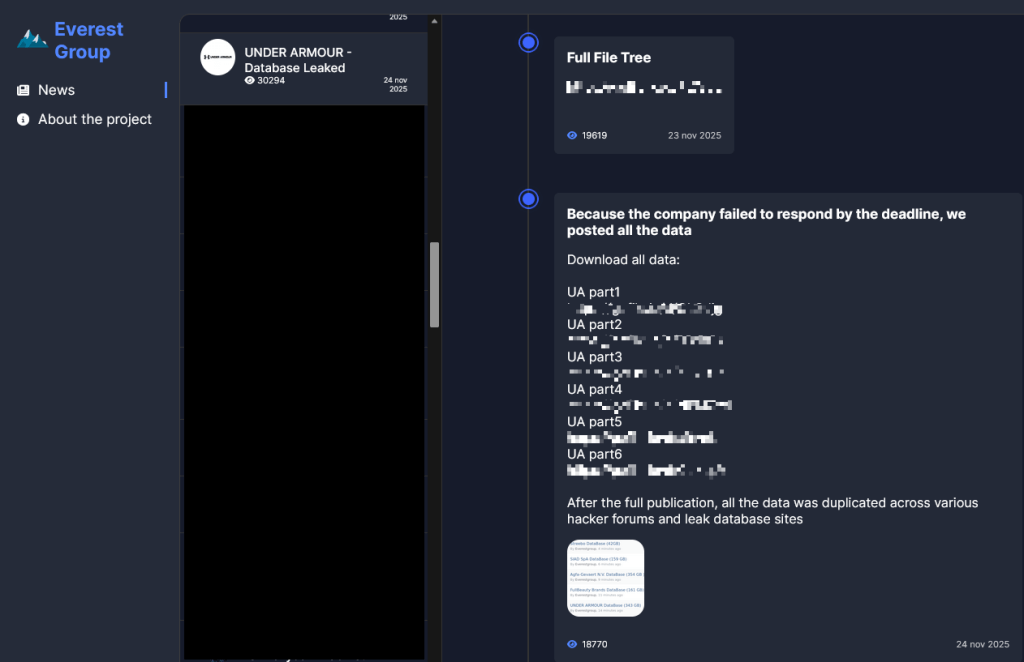
Du point de vue des cybercriminels, cela signifie que les négociations sont terminées et que les données ont été publiées.
Le site Everest leak indique également que :
« Après la publication intégrale, toutes les données ont été dupliquées sur divers forums hacker et sites de bases de données de fuites. »
Ce qui semble être confirmé par des publications comme celle-ci, où l'auteur affirme que l'ensemble de données contient les noms complets, adresses électroniques, numéros de téléphone, adresses postales, sexes, historiques d'achats et préférences. Cet ensemble de données comprend 191 577 365 enregistrements, dont 72 727 245 adresses électroniques uniques.
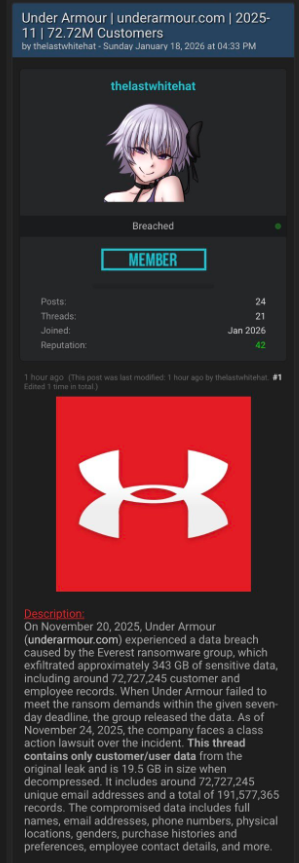
Alors, qu'en est-il des clients d'Under Armour ? Le discours prudent de l'entreprise et les accusations agressives des cybercriminels ne peuvent être tous deux parfaitement exacts, mais ils n'ont pas le même poids lorsqu'il s'agit d'évaluer le risque réel. Les groupes de ransomware mentent parfois sur leur accès, mais créer une importante fuite de données, publier des exemples de données et les diffuser sur des forums clandestins représente un travail considérable pour un bluff qui pourrait être rapidement démenti par les utilisateurs touchés. Conjugué au statut « Fuite de base de données » sur le site Everest, tout porte à croire qu'une base de données clients substantielle est désormais accessible au public, même si tous les détails des affirmations des attaquants ne sont pas exacts.
Se protéger après une violation de données
Si vous pensez avoir été victime d'une fuite de données , voici les mesures que vous pouvez prendre pour vous protéger :
- Consultez les conseils de l'entreprise. Chaque incident de sécurité est différent ; renseignez-vous auprès de l'entreprise pour comprendre ce qui s'est passé et suivez ses recommandations.
- Changez votre mot de passe. En le modifiant, vous pouvez rendre un mot de passe volé inutilisable par les pirates. Choisissez un mot de passe fort que vous n'utilisez pour rien d'autre. Mieux encore, laissez un gestionnaire de mots de passe en choisir un pour vous.
- Activez l'authentification à deux facteurs ( 2FA ). Si possible, utilisez une clé matérielle, un ordinateur portable ou un téléphone compatible FIDO2 comme deuxième facteur. Certaines formes de 2FA peuvent être piratées aussi facilement qu'un mot de passe, mais la 2FA basée sur un appareil FIDO2 est inviolable.
- Attention aux usurpateurs d'identité ! Les voleurs pourraient vous contacter en se faisant passer pour la plateforme piratée. Consultez le site web officiel pour vérifier s'il contacte les victimes et assurez-vous de l'identité de toute personne vous contactant par un autre moyen de communication.
- Prenez votre temps. Les attaques de phishing usurpent souvent l'identité de personnes ou de marques que vous connaissez et utilisent des thèmes qui requièrent une attention urgente, tels que des livraisons manquées, des suspensions de compte et des alertes de sécurité.
- Il est conseillé de ne pas enregistrer les informations de votre carte bancaire . Certes, il est plus pratique de laisser les sites mémoriser ces informations, mais cela augmente les risques en cas de piratage chez un commerçant.
- Mettez en place une surveillance d'identité qui vous alerte si vos informations personnelles sont commercialisées illégalement en ligne et vous aide à vous en remettre par la suite.
Soyons réalistes, une fenêtre de navigation privée a ses limites.
Intrusions de données, transactions sur le dark web, fraudes à la carte bancaire : Malwarebytes Identity Theft Protection vous protège contre tout cela, vous alerte rapidement et inclut une assurance contre l’usurpation d’identité.