

GlassWorm se dissimule dans les outils de développement. Une fois infiltré, il vole des données, installe des logiciels malveillants d'accès à distance et même une fausse extension de navigateur pour surveiller l'activité. Bien que l'attaque cible initialement les développeurs, son impact peut rapidement se propager. Grâce aux identifiants volés, aux jetons d'accès et aux outils compromis, les attaquants peuvent lancer des attaques de grande envergure sur la chaîne d'approvisionnement, mettant ainsi en danger les entreprises et les utilisateurs.
Comment l'infection débute
GlassWorm est généralement distribué via des plateformes pour développeurs. Cela signifie que les systèmes des programmeurs sont compromis lorsqu'ils téléchargent des paquets malveillants depuis des dépôts de code comme npm, GitHub, PyPI, etc. Il peut s'agir de nouveaux paquets malveillants ou de paquets modifiés provenant de comptes autrefois fiables, mais désormais compromis.
Le développeur installe ou met à jour un package npm/PyPI ou une extension VS Code de confiance ou populaire, mais le compte ou la chaîne d'approvisionnement du responsable de la maintenance a été compromis.
Que se passe-t-il après l'installation ?
Une fois le paquet téléchargé, un script de préinstallation ou un chargeur Unicode invisible s'exécute et identifie la machine. S'il détecte une langue russe, l'exécution s'interrompt. Sinon, le script patiente quelques heures, puis contacte discrètement la blockchain Solana pour déterminer où récupérer la deuxième étape de l'infection. Plutôt que d'intégrer un lien potentiellement défaillant dans le code, l'attaquant stocke cette information dans le champ « mémo » d'une transaction Solana.
Deuxième étape : Vol de données
La charge utile de la deuxième étape est un voleur d'informations qui cible les profils d'extensions de navigateur, les applications de portefeuille autonomes et les fichiers .txt/image susceptibles de contenir des clés ou des phrases de récupération, ainsi que des jetons npm, des identifiants Git, des secrets VS Code et des identifiants de fournisseur de cloud. Après avoir collecté ces informations, il les envoie à un serveur distant via une requête POST.
Troisième étape : Compromission totale du système
Ensuite, on passe à la troisième étape. Le logiciel malveillant récupère deux composants principaux : un fichier binaire d’hameçonnage Ledger/Trezor destiné aux utilisateurs ayant un appareil Ledger ou Trezor connecté, et un cheval de Troie d’accès à distance (RAT) Node.js comportant plusieurs modules, dont des voleurs d’identifiants de navigateur et un… Chrome — Programme d'installation de l'extension. Il assure sa persistance en configurant des tâches planifiées et des clés de registre d'exécution afin que le RAT se réactive à chaque redémarrage.
Le RAT n'intègre pas en dur son adresse de commande et de contrôle (C2) principale. Il effectue plutôt une recherche dans une table de hachage distribuée (DHT) pour obtenir la clé publique associée. Une DHT est un système distribué qui fournit un service de recherche similaire à une table de hachage. Les paires clé-valeur sont stockées dans une DHT et peuvent être utilisées pour retrouver la valeur associée à une clé donnée. Si cette méthode échoue, le RAT interroge la blockchain Solana pour obtenir une nouvelle adresse IP.
Surveillance et suivi du navigateur
Le RAT installe également de force un Chrome Cette extension (dans l' exemple décrit par Aikido , elle se fait passer pour « Google Docs Offline ») agit comme un système de surveillance de session intégré. Outre le vol des cookies, du stockage local, de l'intégralité de l'arborescence DOM (Document Object Model) de l'onglet actif, des favoris, des captures d'écran, des frappes au clavier, du contenu du presse-papiers, de jusqu'à 5 000 entrées de l'historique de navigation et de la liste des extensions installées, elle peut également être utilisée pour prendre des captures d'écran et servir d' enregistreur de frappe .
Ce que cela représente pour la victime
Du point de vue de la victime, tout cela se déroule de manière très discrète. Si elle est attentive, elle pourra remarquer quelques connexions sortantes suspectes, les entrées de démarrage et la nouvelle extension de navigateur.
Qui est à risque et comment cela pourrait se propager
Le dispositif actuel semble se concentrer sur les développeurs susceptibles de posséder des actifs en cryptomonnaie, mais bon nombre de ces composants et des informations volées peuvent être utilisés pour lancer des attaques sur la chaîne d'approvisionnement ou cibler d'autres groupes d'utilisateurs.
Comment rester en sécurité
En raison de la nature insidieuse de cette chaîne de transmission, il existe deux stratégies principales pour rester en sécurité :
- Privilégiez les versions stables et éprouvées, et considérez les changements soudains de propriétaire, les nouveaux responsables de la maintenance ou les réécritures importantes du code dans les versions mineures comme des déclencheurs de révision.
- Vérifiez régulièrement les extensions de votre navigateur, supprimez celles que vous ne reconnaissez pas et méfiez-vous des clones ou doublons de type « Google Docs Offline ».
- Vérifiez vos tâches planifiées et les emplacements de démarrage du registre pour détecter les entrées inattendues.
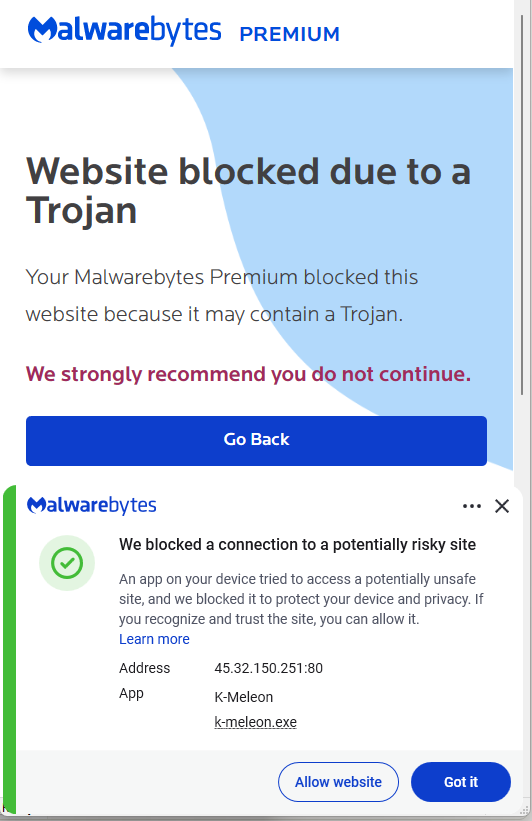
- Utilisez une solution anti-malware à jour et en temps réel pour détecter et bloquer les connexions malveillantes et les logiciels malveillants téléchargés.
IOC (Indicateurs de compromission)
Adresses IP :
45.32.150[.]251
217.69.3[.]152
217.69.0[.]159
45.150.34[.]158
Clés de registre :
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run\UpdateApp
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run\UpdateLedger
Tâche planifiée :
Nom: UpdateApp which runs: AghzgY.ps1
Extension de navigateur :
Nom d'affichage : Google Docs Offline (version 1.95.1)
Windows nom du répertoire d'extension :jucku
Nom du répertoire d'extension macOS : myextension
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .








