Une pièce jointe dans un courriel usurpant l'identité de DHL concernant un envoi contient un lien vers un outil d'accès à distance SimpleHelp préconfiguré — un point de départ idéal pour les attaquants afin d'explorer un réseau, de voler des données et de déposer des logiciels malveillants supplémentaires.
Un fournisseur allemand de pièces détachées et d'équipements industriels a reçu un courriel prétendant provenir de DHL, affirmant qu'une livraison était arrivée.
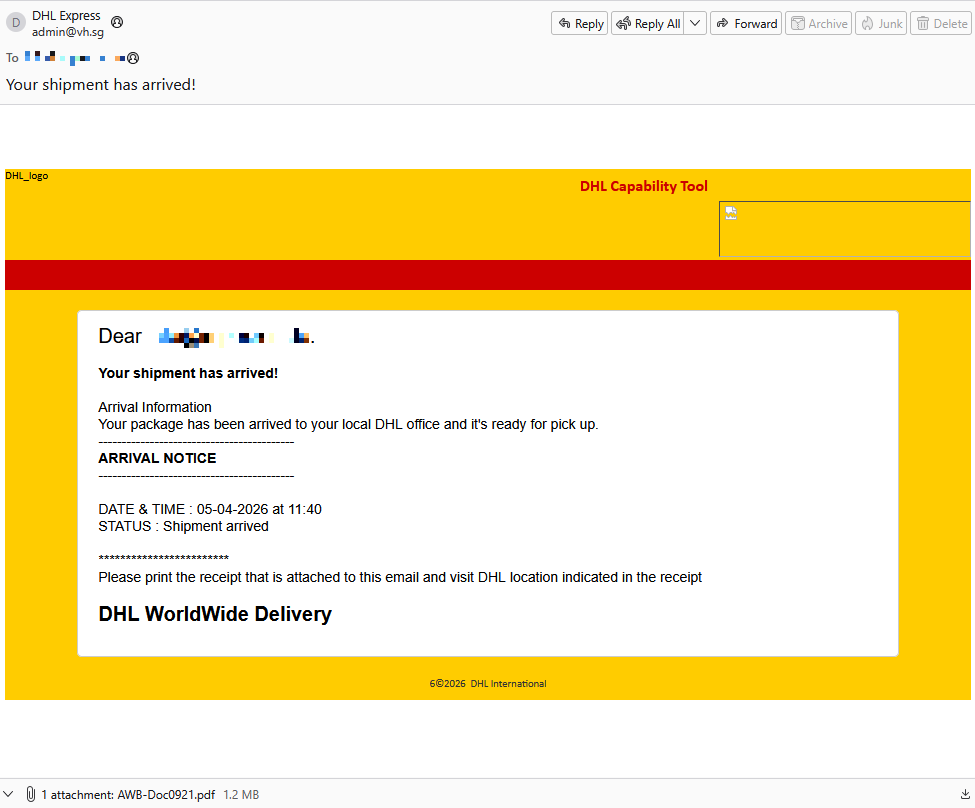
Compte tenu de leur secteur d'activité, j'imagine qu'ils reçoivent ce genre de courriel constamment. Mais quelques détails ont retenu mon attention :
- L'adresse électronique de l'expéditeur n'appartenait pas à DHL.
- L'adresse du destinataire était l'adresse info@ générale de l'entreprise.
- les images contenues dans l'e-mail étaient hébergées sur
ecp.yusercontent.com, - Et, plus important encore, il y avait de l'attachement.
Bien que le contenu distant soit hébergé sur une page web Yahoo légitime, couramment utilisée pour diffuser des images et d'autres contenus dans Yahoo Mail, ce n'est pas une méthode habituellement employée par DHL.
La pièce jointe, un fichier PDF appelé AWB-Doc0921.pdf Il s'agit simplement d'une image floue avec un bouton de marque Microsoft invitant la victime à « Continuer » pour accéder à un fichier sécurisé.
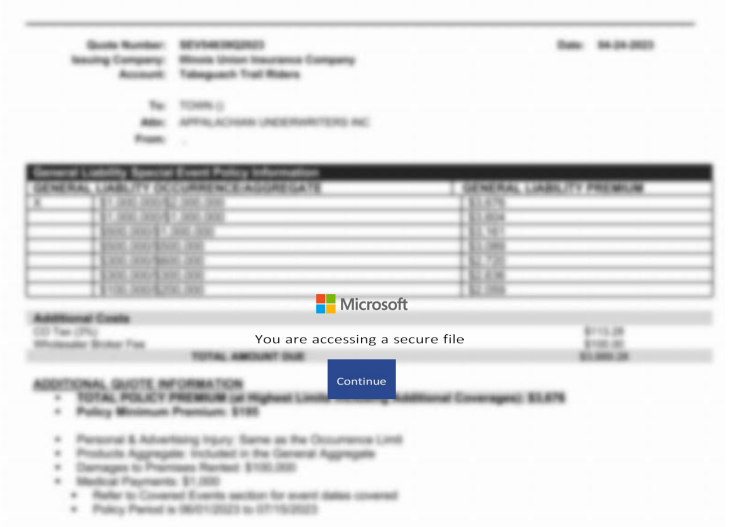
En réalité, cliquer sur le bouton télécharge un fichier appelé AWB-Doc0921.scr du domaine longhungphatlogistics[.]vn, un domaine appartenant à une entreprise de logistique vietnamienne qui a probablement été compromis pour héberger un logiciel malveillant.

UN .scr Le fichier est un Windows fichier, qui est un exécutable (.exeFichier utilisé pour lancer les économiseurs d'écran. Ils sont souvent utilisés pour dissimuler du code malveillant car Windows elle leur fait confiance, leur permettant de contourner certaines couches de sécurité.
Dans ce cas précis, le fichier est un programme d'installation modifié d'un outil d'accès à distance signé par SimpleHelp.
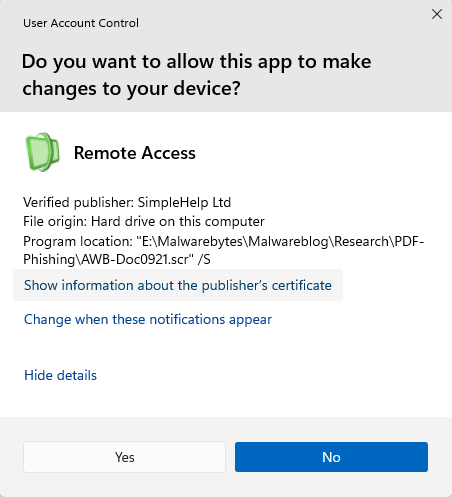
SimpleHelp est une plateforme d'assistance et de gestion à distance (RMM). Elle permet le contrôle à distance des ordinateurs, le transfert de fichiers, les diagnostics et l'accès sans surveillance. Entre de mauvaises mains, elle constitue une véritable porte dérobée, dissimulée sous un écran de support. Les attaquants peuvent l'utiliser pour la reconnaissance, le vol d'identifiants, les déplacements latéraux, le contournement des défenses et le déploiement de logiciels malveillants, notamment des rançongiciels. Nous avons déjà constaté des cas d'utilisation abusive de SimpleHelp de cette manière.
Il s'agit essentiellement d'un modèle de balisage. Une fois installé, le système se connecte au serveur de l'attaquant, connexion qui a plus de chances d'être autorisée par les NAT et les pare-feu que les connexions entrantes. L'installation étant initiée par l'utilisateur, l'attaquant obtient une visibilité immédiate du système et peut s'y reconnecter ultérieurement dès que le service est en cours d'exécution. Dans le cas d'une attaque par hameçonnage, cela signifie que le leurre n'a besoin d'inciter la victime à exécuter le fichier qu'une seule fois. Ensuite, la console de l'attaquant peut afficher la nouvelle machine comme un actif gérable.
Pour ce qui semble être une attaque non ciblée, la campagne fait preuve d'un niveau de sophistication appréciable en utilisant des composants légitimes pour inciter les cibles à exécuter l'outil d'accès à distance.
Comment rester en sécurité
La bonne nouvelle : une fois qu’on sait quoi chercher, ces attaques sont beaucoup plus faciles à repérer et à bloquer. La mauvaise nouvelle : elles sont peu coûteuses, facilement reproductibles et continueront de se répandre.
Alors la prochaine fois qu'un fichier « PDF » vous invite à le télécharger, prenez un instant pour réfléchir à ce qui pourrait se cacher en coulisses.
Outre le fait d'éviter les pièces jointes non sollicitées, voici quelques conseils pour rester en sécurité :
- Accédez à vos comptes uniquement via les applications officielles ou en saisissant directement l'adresse du site web officiel dans votre navigateur.
- Vérifiez attentivement les extensions de fichiers. Même si un fichier installe un outil légitime, son exécution peut s'avérer dangereuse.
- Activez l'authentification multifacteurs pour vos comptes critiques.
- Utilisez une solution anti-malware à jour et en temps réel, dotée d'un module de protection web.
Conseil de pro : Malwarebytes Scam Guard a reconnu ce courriel comme une arnaque.
Quelque chose vous semble étrange ? Vérifiez avant de cliquer.
Malwarebytes Scam Guard vous aide à analyser instantanément les liens, les textes et les captures d'écran suspects.
Disponible avec Malwarebytes Premium Security pour tous vos appareils, et dans l' application Malwarebytes pour iOS et Android .