Un domaine qui apparaît depuis longtemps dans la documentation logicielle, les exemples de code et les supports de test pour développeurs est désormais utilisé pour diffuser une attaque ClickFix contre Windows utilisateurs.
Dans un exemple, un domaine factice remplace un site web. Le plus connu est probablement example.com. Un autre, third-party[.]com, a souvent été utilisé dans la documentation pour représenter un site web externe, une API ou un service.
Il existe cependant une différence très importante entre les deux : example.com est réservé à la documentation, tandis que third-party[.]com Il s'agit d'un domaine ordinaire. N'importe qui aurait pu l'enregistrer, et quelqu'un l'a fait. Tous les documents, tests et compétences qui l'utilisent redirigent désormais les lecteurs et les utilisateurs vers l'infrastructure de l'attaquant.
Des chercheurs de Manifold Security ont découvert que third-party[.]com affichait une fausse page de vérification de type Cloudflare à Windows visiteurs. La page tente de les persuader d'ouvrir le Windows Exécutez la boîte et collez une commande qu'elle a copiée dans leur presse-papiers. Cette commande est conçue pour télécharger et exécuter un PowerShell script. Au moment de la rédaction, le domaine hébergeant le script ne fonctionne pas.
ClickFix est une technique d'ingénierie sociale qui transforme la victime en installateur de logiciels malveillants.
Au lieu d'utiliser une pièce jointe malveillante ou un fichier exécutable à télécharger, l'attaquant incite la victime à exécuter elle-même une commande. Les appâts courants incluent :
- Un faux CAPTCHA ou un faux contrôle Cloudflare Turnstile.
- Une erreur de navigateur indiquant qu'elle nécessite une « correction manuelle ».
- Un faux lecteur vidéo, une fausse visionneuse de documents ou un faux logiciel de téléchargement populaire .
- Une page d'assistance frauduleuse qui demande au visiteur de coller une commande dans Exécuter, Invite de commandes, Terminal ou PowerShell.
ClickFix fonctionne car la commande utilise souvent des éléments légitimes Windows ou Mac Des outils permettent de télécharger et d'exécuter l'étape suivante. L'application s'exécute également avec l'autorisation de la personne qui a été convaincue d'y participer.
Les conséquences peuvent aller du vol d'informations à la compromission plus grave d'un réseau d'entreprise. Lors d'une récente campagne appelée TerminalFix , un faux CAPTCHA Cloudflare a incité les victimes à coller une commande PowerShell dans Windows Terminal ou PowerShell.
Comment rester en sécurité
Face à la prolifération incontrôlée de ClickFix — et il semble que le problème ne soit pas près de s'arrêter —, il est important d'être vigilant, prudent et protégé.
- Ralentissez. Méfiez-vous des pages web qui vous incitent à exécuter des commandes sur votre appareil, surtout si elles utilisent un compte à rebours ou toute autre tactique de pression.
- N’exécutez pas de commandes ni de scripts provenant de sources non fiables. Ne lancez jamais de code ou de commandes copiés depuis des sites web, des courriels ou des messages, sauf si vous faites confiance à la source et comprenez l’objectif de l’action. Vérifiez les instructions par vous-même. Si un site web vous demande d’exécuter une commande ou d’effectuer une action technique, consultez la documentation officielle ou contactez l’assistance avant de poursuivre.
- Vérifiez ce que vous collez. Un site web peut copier une commande dans votre presse-papiers sans afficher le texte intégral. Ne la collez pas dans une fenêtre de commande.
- Sécurisez votre appareil. Utilisez un système à jour et en temps réel solution anti-malware avec un composant de protection web.
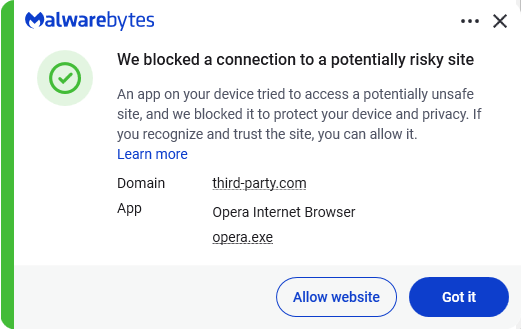
- Informez-vous sur l'évolution des techniques d'attaque. Comprendre que les attaques peuvent provenir de sources inattendues et évoluer permet de rester vigilant. Continuez à lire notre blog !
Astuce de pro : L’extension gratuite Malwarebytes Browser Guard vous avertit lorsqu’un site Web tente de copier des données dans votre presse-papiers.
Empêchez les menaces de faire du mal.
Malwarebytes Browser Guard Bloque automatiquement les pages d'hameçonnage et les sites malveillants. Gratuit, installation en un clic. Ajoutez-le à votre navigateur →