Après que l'assistant IA viral Clawdbot a été contraint de changer de nom pour devenir Moltbot suite à un litige de marque, des opportunistes ont rapidement agi. En quelques jours, des noms de domaine typosquattés et un dépôt GitHub cloné sont apparus, usurpant l'identité du créateur du projet et mettant en place une infrastructure en vue d'une potentielle attaque de la chaîne d'approvisionnement.
Le code est propre. L'infrastructure, en revanche, ne l'est pas. Face à l'augmentation rapide des téléchargements et des notes sur GitHub, nous avons analysé en profondeur comment les faux domaines ciblent les projets open source viraux.
Contexte : Pourquoi Clawdbot a-t-il été renommé ?
Début 2026, Clawdbot, créé par Peter Steinberger, est devenu l'un des projets open source à la croissance la plus rapide sur GitHub. Cet assistant auto-hébergé, décrit comme « Claude avec des mains », permettait aux utilisateurs de contrôler leur ordinateur via WhatsApp, Telegram, Discord et autres plateformes similaires.
Anthropic s'est ensuite opposé à ce nom. Steinberger s'est conformé à la demande et a rebaptisé le projet Moltbot (« mue » désignant le processus par lequel les homards se débarrassent de leur carapace).
Lors du changement de nom, l'organisation GitHub et X (anciennement Twitter Les poignées ont été brièvement libérées avant d'être récupérées. Les attaquants qui surveillaient la transition les ont saisies en quelques secondes.
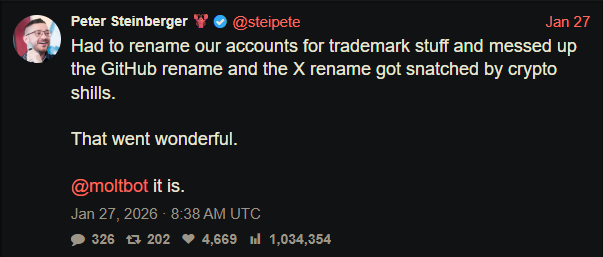
« Nous avons dû renommer nos comptes pour des raisons de marques déposées et nous avons raté le changement de nom sur GitHub. » X « Le nom a été accaparé par des vendeurs de cryptomonnaies. » — Peter Steinberger
Ce bref intervalle a suffi.
Une infrastructure d'usurpation d'identité a émergé.
En enquêtant sur un dépôt suspect, j'ai découvert un ensemble coordonné de ressources conçues pour usurper l'identité de Moltbot.
Domaines
- moltbot[.]toi
- clawbot[.]ai
- clawdbot[.]toi
Dépôt
- github[.]com/gstarwd/clawbot — un dépôt cloné utilisant une variante typosquattée de l'ancien nom de projet Clawdbot
Site web
Un site marketing soigné présentant :
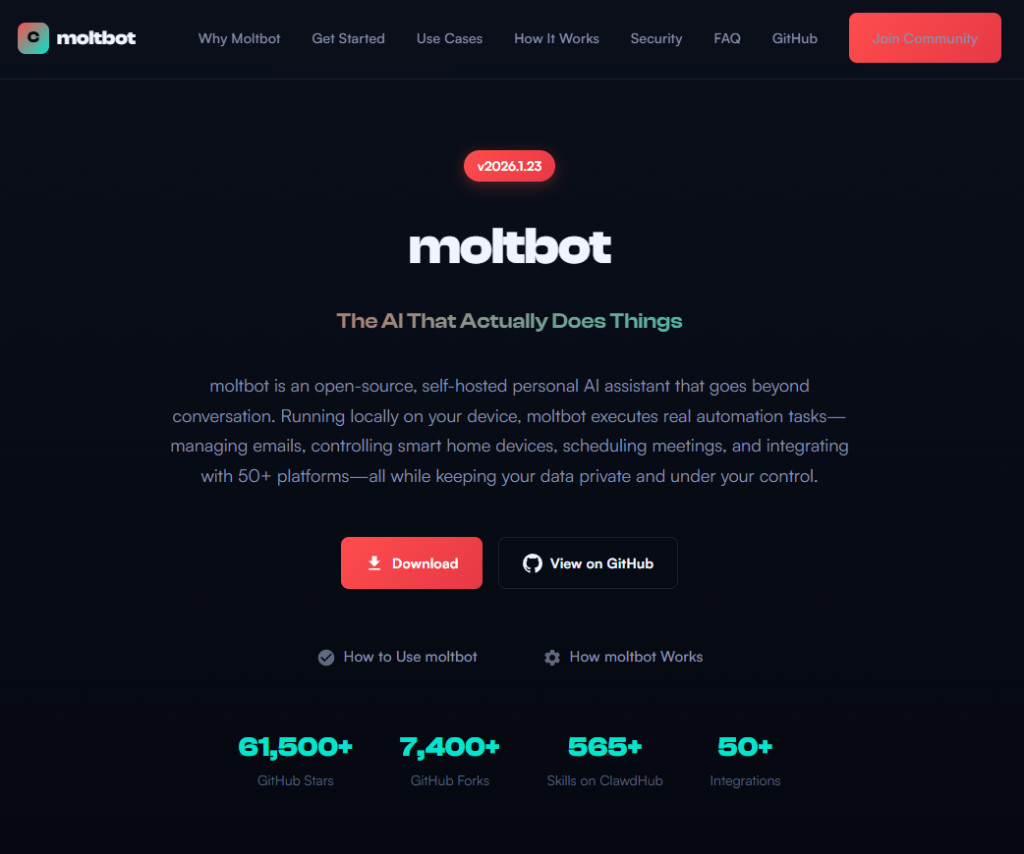
- une conception professionnelle correspondant étroitement au projet réel
- Optimisation SEO et métadonnées structurées
- Boutons de téléchargement, tutoriels et FAQ
- Les affirmations concernant plus de 61 500 étoiles sur GitHub proviennent du véritable dépôt.
Preuve d'usurpation d'identité
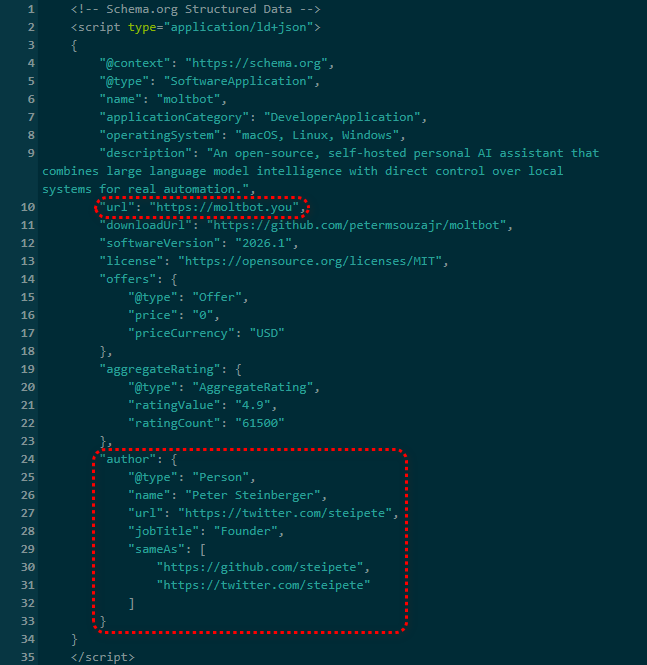
Attribution erronée : Les métadonnées schema.org du site attribuent faussement la paternité du site à Peter Steinberger, en renvoyant directement vers son véritable compte GitHub et X profils. Il s'agit d'une usurpation d'identité flagrante.
Redirection erronée vers un dépôt non autorisé : les liens « Voir sur GitHub » redirigent les utilisateurs vers gstarwd/clawbot et non vers le dépôt officiel moltbot/moltbot.
Crédibilité usurpée : Le site affiche en évidence des dizaines de milliers d’étoiles appartenant au projet original. Le clone n’en possède pratiquement aucune (bien que ce nombre soit en constante augmentation au moment de la rédaction).
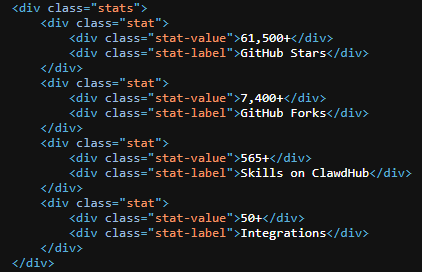
Mélange de liens légitimes et frauduleux : certains liens pointent vers des ressources authentiques, comme des documents officiels ou des fichiers binaires légitimes. D’autres redirigent vers des infrastructures d’usurpation d’identité. Cette légitimité sélective empêche toute vérification rapide et semble délibérée.
Optimisation SEO complète : balises canoniques, métadonnées Open Graph, Twitter Les fiches et les outils d'analyse sont tous présents, clairement destinés à placer le site usurpant l'identité d'un autre site avant les ressources légitimes du projet.
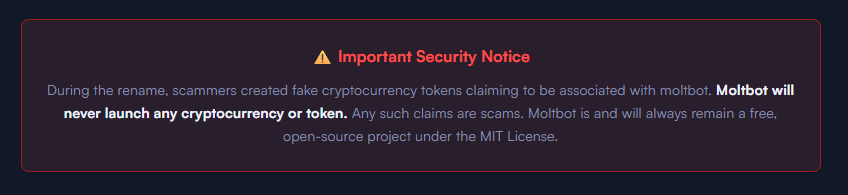
Ironie du sort : le site usurpateur met même en garde les utilisateurs contre les arnaques impliquant de faux jetons de cryptomonnaie, tout en se faisant passer lui-même pour le projet.
Analyse du code : Propre par conception
J'ai effectué un audit statique du dépôt gstarwd/clawbot :
- aucun script npm malveillant
- aucune exfiltration d'identifiants
- aucune obfuscation ni préparation de la charge utile
- interdiction du minage de cryptomonnaies
- Aucune activité réseau suspecte
Le code est fonctionnellement identique à celui du projet légitime, ce qui n'est pas rassurant.
Le modèle de menace
L'absence de logiciel malveillant est la stratégie. Rien ici ne suggère une campagne de logiciels malveillants opportuniste. Au contraire, la configuration indique une préparation en amont d'une attaque contre la chaîne d'approvisionnement.
Le déroulement probable des événements :
Un utilisateur recherche « clawbot GitHub » ou « moltbot download » et trouve moltbot[.]you ou gstarwd/clawbot.
Le code semble légitime et réussit un audit de sécurité.
L'utilisateur installe et configure le projet, en ajoutant des clés API et des jetons de messagerie. La confiance est établie.
Ultérieurement, une mise à jour de routine est effectuée via npm update ou git pull. Un code malveillant est alors injecté dans une installation à laquelle l'utilisateur fait déjà confiance.
Un attaquant peut alors récolter :
- Clés API Anthropic
- Clés API OpenAI
- Identifiants de session WhatsApp
- jetons de bot Telegram
- Jetons OAuth Discord
- Identifiants Slack
- Clés d'identité de signal
- historiques de conversation complets
- accès à l'exécution de commandes sur la machine compromise
Ce qui est malveillant et ce qui ne l'est pas
Clairement malveillant
- fausse attribution à une personne réelle
- présentation erronée des indicateurs de popularité
- redirection délibérée vers un dépôt non autorisé
Trompeur, mais pas encore un logiciel malveillant
- domaines typosquat
- manipulation SEO
- dépôts clonés avec du code propre
Pas présent (encore)
- logiciels malveillants actifs
- exfiltration de données
- minage de cryptomonnaies
Un code propre aujourd'hui réduit les soupçons demain.
Un motif familier
Cela correspond à un schéma bien connu dans les attaques ciblant les chaînes d'approvisionnement open source.
Un utilisateur recherche un projet populaire et atterrit sur un site ou un dépôt cloné d'apparence convaincante. Le code semble légitime et passe avec succès un audit de sécurité.
Ils installent et configurent le projet, en ajoutant des clés API ou des jetons de messagerie pour qu'il fonctionne comme prévu. La confiance est établie.
Plus tard, une mise à jour de routine arrive via une commande npm update ou git pull standard. Cette mise à jour introduit un code malveillant dans une installation à laquelle l'utilisateur fait déjà confiance.
À partir de là, un attaquant peut récupérer des identifiants, des données de conversation et potentiellement exécuter des commandes sur le système compromis.
Aucune exploitation de faille n'est nécessaire. L'ensemble de la chaîne repose sur la confiance plutôt que sur des vulnérabilités techniques.
Comment rester en sécurité
Ce type d'infrastructure d'usurpation d'identité est conçu pour paraître légitime bien avant l'apparition de toute menace. Au moment où une mise à jour malveillante arrive — si elle arrive un jour —, le logiciel peut déjà être largement installé et considéré comme fiable.
C’est pourquoi la vérification de base des sources reste importante, surtout lorsque des projets populaires changent de nom ou évoluent rapidement.
Conseils aux utilisateurs
- Vérifier la propriété de l'organisation GitHub
- Ajoutez directement les dépôts officiels à vos favoris.
- Considérer les projets renommés comme présentant un risque plus élevé pendant les transitions.
Conseils aux responsables de la maintenance
- Pré-enregistrez les domaines susceptibles d'être des typosquatteurs avant de les renommer publiquement.
- Coordonner les changements de nom et gérer les modifications avec soin
- Surveillez les dépôts clonés et les sites d'usurpation d'identité.
Conseil de pro : les clients Malwarebytes sont protégés. Malwarebytes bloque activement tous les indicateurs de compromission (IOC) connus associés à cette infrastructure d'usurpation d'identité, empêchant ainsi les utilisateurs d'accéder aux domaines frauduleux et aux actifs connexes identifiés dans cette enquête.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .