Un membre de notre équipe de recherche web m'a signalé un faux programme d'installation de WinRAR qui était accessible via divers sites web chinois. L'apparition de ces liens est généralement un bon indicateur d'une nouvelle campagne.
J'ai donc téléchargé le fichier et commencé une analyse, qui s'est avérée être une sorte de poupée russe. Couche après couche, après couche.
WinRAR est un utilitaire populaire souvent téléchargé depuis des sites « non officiels », ce qui donne aux campagnes proposant de faux téléchargements une plus grande chance de succès.
Ces charges utiles contiennent souvent des composants auto-extractibles ou à plusieurs étapes capables de télécharger d'autres logiciels malveillants , de s'implanter durablement, d'exfiltrer des données ou d'ouvrir des portes dérobées, le tout en fonction d'une analyse système initiale. Il n'est donc pas surprenant que l'une des premières actions de ce logiciel malveillant ait été d'accéder à des données sensibles. Windows données sous la forme de Windows Informations sur les profils.
Ceci, ainsi que d'autres résultats de notre analyse (voir ci-dessous), indique que le fichier sélectionne le logiciel malveillant « le mieux adapté » au système affecté avant de le compromettre ou de l'infecter davantage.
Comment rester en sécurité
Il est facile de faire des erreurs lorsqu'on cherche un logiciel pour résoudre un problème, surtout lorsqu'on souhaite une solution rapide. Quelques conseils simples peuvent vous éviter bien des tracas dans ce genre de situation.
- Téléchargez uniquement des logiciels provenant de sources officielles et fiables. Évitez de cliquer sur des liens promettant de fournir ces logiciels sur les réseaux sociaux, dans des courriels ou sur d'autres sites web inconnus.
- Utilisez une solution anti-malware en temps réel et à jour pour bloquer les menaces avant qu'elles ne puissent s'exécuter.
Analyse
Le fichier original s'appelait winrar-x64-713scp.zip et l'analyse initiale avec Detect It Easy (DIE) laissait déjà entrevoir plusieurs couches.
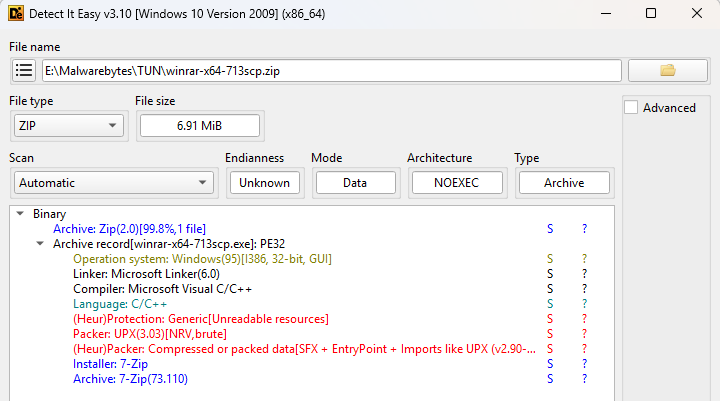
La décompression du fichier a produit winrar-x64-713scp.exe qui s'est avéré être un fichier compressé UPX qui nécessitait le --force Il est possible de le décompresser en raison d'anomalies PE délibérées. UPX interrompt normalement la compression s'il trouve des valeurs inattendues ou des données inconnues dans les champs d'en-tête exécutables, car ces données peuvent être nécessaires au bon fonctionnement du programme. --force Cette option indique à UPX d'ignorer ces anomalies et de procéder malgré tout à la décompression.
En examinant le fichier décompressé, DIE a révélé une autre couche : (Heur)Packer: Compressed or packed data[SFX]En examinant les chaînes de caractères à l'intérieur du fichier, j'en ai remarqué deux. RunProgram exemples :
RunProgram="nowait:\"1winrar-x64-713scp1.exe\" "
RunProgram="nowait:\"youhua163
Ces commandes indiquent à l'archive SFX d'exécuter les programmes intégrés immédiatement après l'extraction, sans attendre la fin de celle-ci (nowait).
J'ai extrait les deux fichiers intégrés à l'aide de PeaZip.
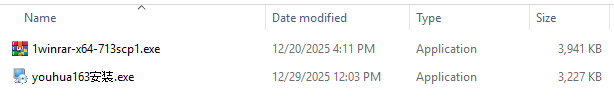
Les caractères chinois «安装L'analyse de la chaîne de caractères s'est avérée complexe, mais sa traduction par « installer » a encore davantage piqué ma curiosité. Le fichier 1winrar-x64-713scp1.exe Il s'est avéré qu'il s'agissait du véritable programme d'installation de WinRAR, probablement inclus pour apaiser les soupçons de quiconque exécutait le logiciel malveillant.
Après avoir supprimé une autre couche, le fichier s'est avéré être une archive ZIP protégée par mot de passe et nommée setup.hta. L'obfuscation utilisée m'a conduit à opter pour une analyse dynamique. L'exécution du fichier sur une machine virtuelle a montré que setup.hta est décompressé directement en mémoire lors de l'exécution. Le vidage mémoire a révélé une autre chaîne de caractères intéressante : nimasila360.exe.
Il s'agit d'un fichier connu, souvent créé par de faux installateurs et associé au logiciel malveillant WinZipper. WinZipper est un programme malveillant chinois qui se fait passer pour une archive de fichiers inoffensive afin de s'infiltrer sur l'ordinateur de la victime, généralement via des liens ou des pièces jointes. Une fois ouvert et installé, il déploie discrètement une porte dérobée cachée permettant aux attaquants de contrôler la machine à distance, de voler des données et d'installer d'autres logiciels malveillants, tandis que la victime croit avoir simplement installé un logiciel légitime.
Indicateurs de compromission (IOC)
Domaines :
winrar-tw[.]com
winrar-x64[.]com
winrar-zip[.]com
Noms de fichiers :
winrar-x64-713scp.zip
youhua163安装.exe
setup.hta (déposé dans C:\Users\{username}\AppData\Local\Temp)
Malwarebytes Le composant de protection Web bloque tous les domaines hébergeant le fichier malveillant et son programme d'installation.