Un collègue m'a partagé ce SMS suspect où AT&T avertit soi-disant le destinataire que ses points de fidélité sont sur le point d'expirer.
Les attaques de phishing sont de plus en plus sophistiquées, probablement grâce à l'intelligence artificielle. Elles imitent de mieux en mieux les grandes marques, tant au niveau de l'apparence que du comportement. Récemment, nous avons découvert une campagne de phishing très bien menée ciblant les clients d'AT&T, combinant une utilisation réaliste de l'image de marque, une ingénierie sociale astucieuse et des techniques de vol de données complexes.
Dans cet article, nous allons vous présenter l'enquête, capture par capture, en expliquant comment la campagne trompe ses victimes et où finissent les données volées.
Voici le SMS qui a déclenché l'enquête.
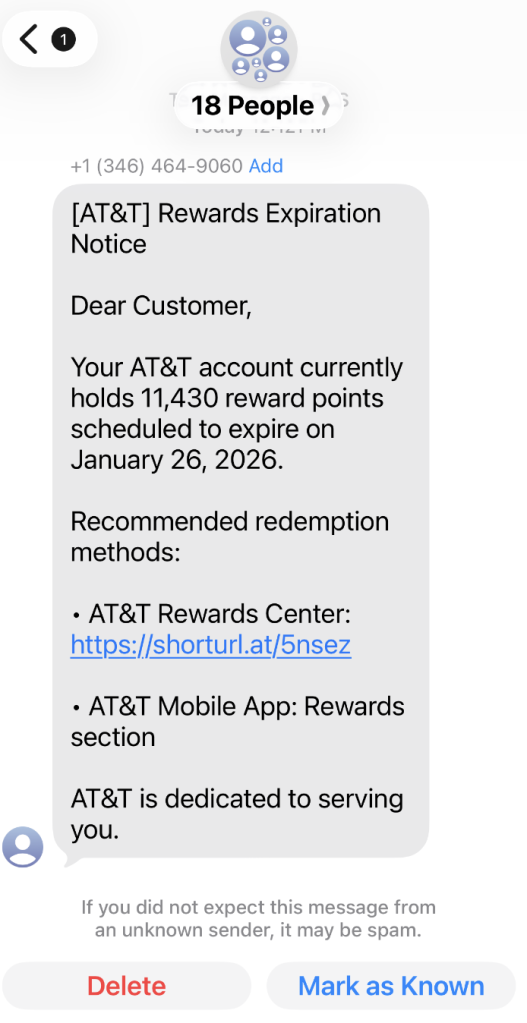
“Dear Customer,
Your AT&T account currently holds 11,430 reward points scheduled to expire on January 26, 2026.
Recommended redemption methods:
– AT&T Rewards Center: {Shortened link}
– AT&T Mobile App: Rewards section
AT&T is dedicated to serving you.”
L'URL raccourcie a conduit à https://att.hgfxp[.]cc/pay/, un site web conçu pour ressembler à un site d'AT&T, tant par son nom que par son apparence.
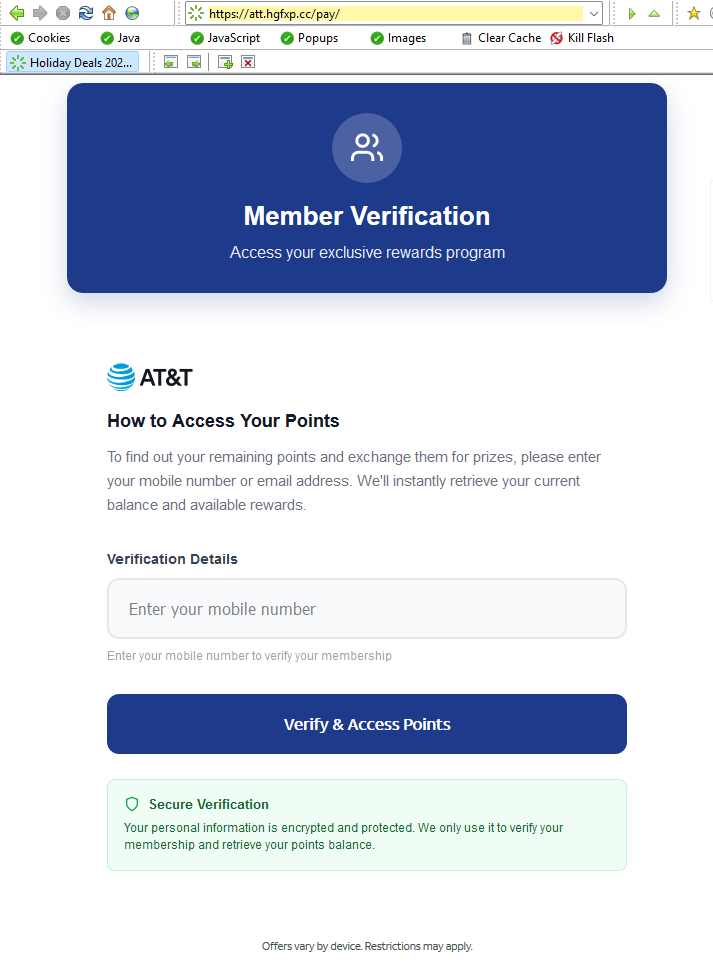
L'ensemble des éléments de marque, des en-têtes et des menus ont été copiés, et la page était remplie de véritables liens pointant vers att.com.
Mais le clou du spectacle était une section spéciale expliquant comment accéder à vos points de récompense AT&T.
Après avoir « vérifié » leur compte avec un numéro de téléphone, la victime voit apparaître un message l'avertissant que ses points AT&T expirent dans deux jours. Ce délai très court est une technique d'hameçonnage courante qui exploite l'urgence et la peur de manquer une opportunité (FOMO).
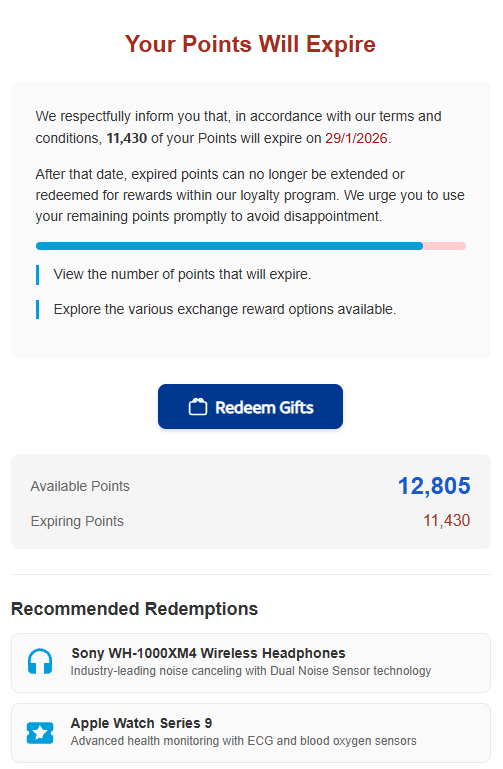
Les récompenses proposées, telles que Amazon Cartes-cadeaux, casques audio, montres connectées et autres objets similaires sont autant d'appâts qui renforcent l'illusion que la victime a affaire à un programme de fidélité légitime.
Pour renforcer encore la crédibilité, après avoir soumis un numéro de téléphone, la victime voit apparaître une liste de cadeaux disponibles, suivie d'un message de confirmation final.
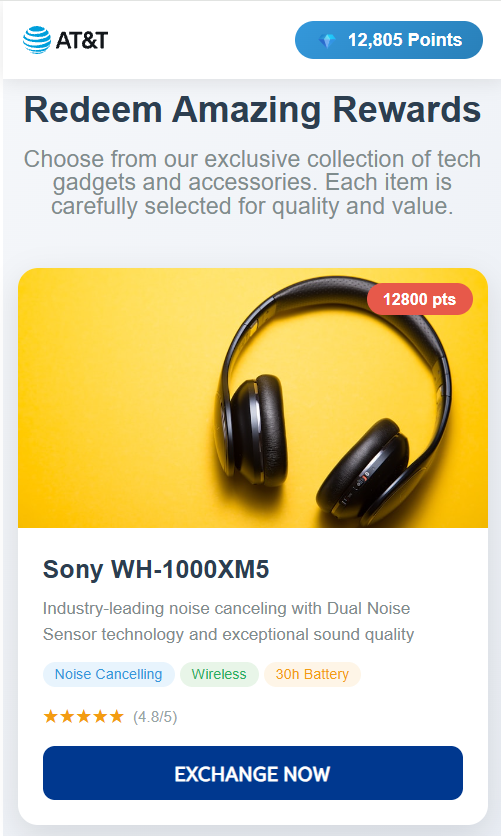
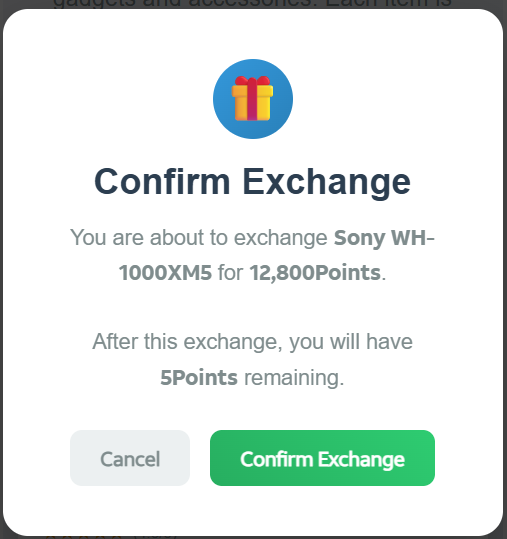
À ce stade, la personne visée est invitée à remplir un formulaire de « coordonnées de livraison » qui lui demande des informations personnelles sensibles, notamment son nom, son adresse, son numéro de téléphone, son adresse électronique, etc. C’est à ce moment précis que le vol de données a lieu.
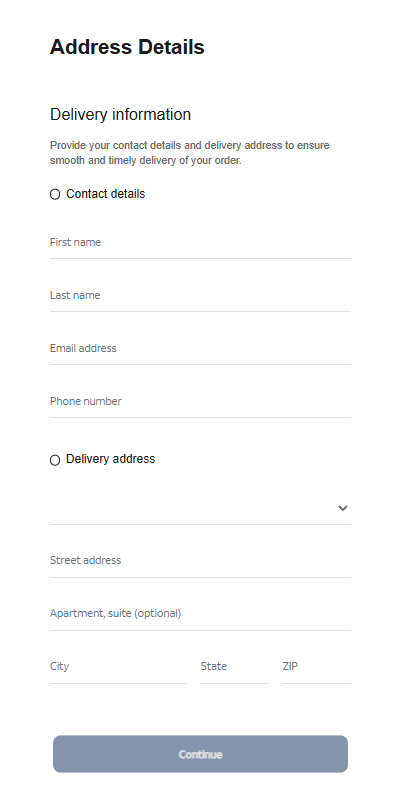
Le formulaire présente un flux de soumission fluide et professionnel, avec validation en temps réel et mise en évidence des erreurs, comme on peut s'y attendre d'une grande marque. Ce n'est pas un hasard. Les attaquants utilisent un code de validation avancé côté client pour optimiser la qualité et l'exhaustivité des informations volées.
Derrière une interface utilisateur soignée, le formulaire est relié à du code JavaScript qui, lorsque la victime clique sur « Continuer », collecte toutes les informations saisies et les transmet directement aux attaquants. Lors de notre enquête, nous avons désobfusqué leur code et découvert une importante section « data ».
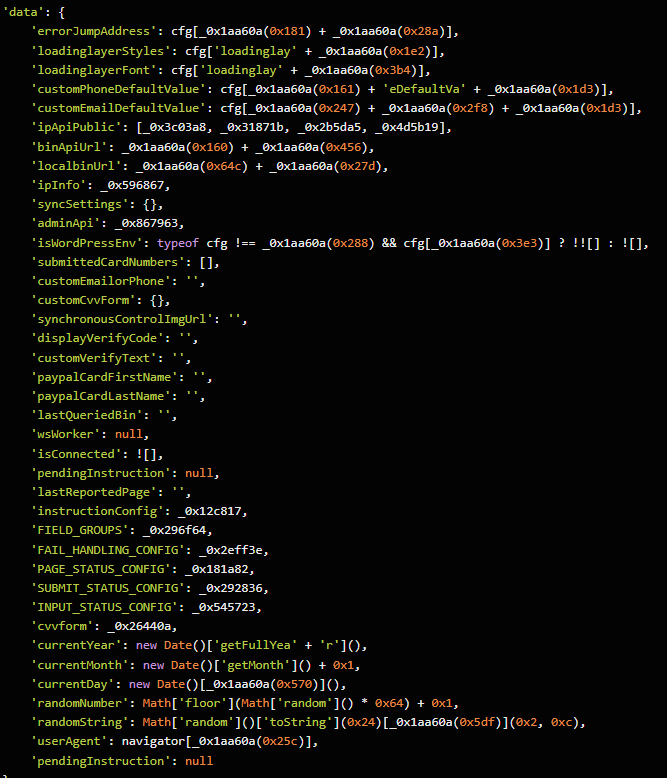
Les données volées sont envoyées au format JSON via POST à https://att.hgfxp[.]cc/api/open/cvvInterface.
Ce point de terminaison est hébergé sur le domaine de l'attaquant, lui donnant un accès immédiat à tout ce que la victime soumet.
Ce qui rend cette campagne efficace et dangereuse
- Imitation sophistiquée : chaque page est une copie conforme d’att.com, avec des liens de navigation et des logos fonctionnels.
- Ingénierie sociale par étapes : les victimes sont attirées progressivement, chaque page abaissant leur garde et augmentant leur confiance.
- Assurance qualité : La validation personnalisée des formulaires JavaScript réduit les erreurs et augmente le taux de capture des données.
- Code obscurci : Les scripts malveillants sont enveloppés dans un code d’obscurcissement, ce qui ralentit leur analyse et leur suppression.
- Exfiltration centralisée : Toutes les données collectées sont envoyées directement au point de terminaison de commande et de contrôle de l'attaquant.
Comment se défendre
Plusieurs signaux d'alarme auraient pu alerter la cible qu'il s'agissait d'une tentative d'hameçonnage :
- Le message a été envoyé simultanément à 18 destinataires.
- Elle utilisait une formule de salutation générique (« Cher client ») au lieu d'une identification personnelle.
- Le numéro de l'expéditeur n'était pas un contact reconnu par AT&T.
- La date d'expiration changeait si la victime visitait le faux site ultérieurement.
Outre le fait d'éviter les liens non sollicités, voici quelques façons de rester en sécurité :
- Accédez à vos comptes uniquement via les applications officielles ou en saisissant directement l'adresse du site web officiel (att.com) dans votre navigateur.
- Vérifiez attentivement les URL. Même si une page semble parfaite, survolez les liens et vérifiez que la barre d'adresse ne contient pas de domaine officiel.
- Activez l'authentification multifacteurs pour votre compte AT&T et vos autres comptes importants.
- Utilisez une solution anti-malware en temps réel à jour, dotée d'un module de protection web.
Conseil de pro : Malwarebytes Scam Guard a reconnu ce texte comme une arnaque.
Quelque chose vous semble étrange ? Vérifiez avant de cliquer.
Malwarebytes Scam Guard vous aide à analyser instantanément les liens, les textes et les captures d'écran suspects.
Disponible avec Malwarebytes Premium Security pour tous vos appareils, et dans l' application Malwarebytes pour iOS et Android .