Une copie infectée par un cheval de Troie du client FTP open-source FileZilla 3.69.5 circule en ligne. L'archive contient l'application FileZilla légitime, mais une seule DLL malveillante a été ajoutée au dossier. Lorsqu'une personne télécharge cette version altérée, l'extrait et lance FileZilla, Windows Le logiciel malveillant charge d'abord la bibliothèque malveillante. À partir de ce moment, il s'exécute au sein de ce qui semble être une session FileZilla normale.
Comme la copie infectée ressemble au logiciel original et se comporte de la même manière, les victimes peuvent ne rien remarquer d'anormal. Pendant ce temps, le logiciel malveillant peut accéder aux identifiants FTP enregistrés, contacter son serveur de commande et de contrôle et potentiellement rester actif sur le système. Le risque ne se limite pas à l'ordinateur local : les identifiants volés peuvent exposer les serveurs web ou les comptes d'hébergement auxquels l'utilisateur se connecte.
Cette attaque n'exploite pas une vulnérabilité de FileZilla. Elle repose sur le téléchargement et l'exécution d'une copie modifiée depuis un site web non officiel. La propagation se fait par simple tromperie, via des noms de domaine similaires ou l'empoisonnement des résultats de recherche, plutôt que par une auto-propagation automatique.
Une tendance croissante : les logiciels de confiance sont désormais considérés comme des paquets empoisonnés.
L'utilisation abusive d'utilitaires open source de confiance semble se répandre. Le mois dernier, nous avons signalé des téléchargements frauduleux de 7-Zip transformant des ordinateurs personnels en serveurs proxy. Des chercheurs en sécurité ont également révélé qu'une infrastructure de mise à jour de Notepad++ compromise avait permis l'insertion d'une porte dérobée personnalisée via le chargement latéral de DLL pendant plusieurs mois.
FileZilla figure désormais parmi les logiciels usurpés de cette manière. Un domaine similaire, filezilla-project[.]live, héberge l'archive malveillante.
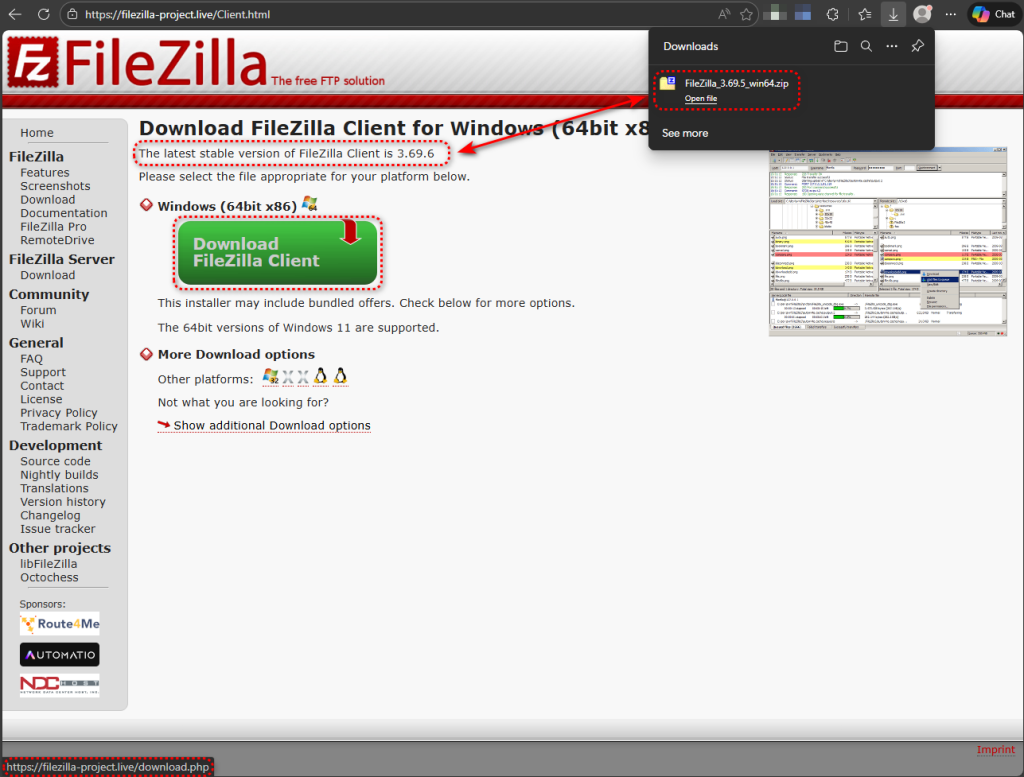
La méthode est simple : prenez une copie portable légitime de FileZilla 3.69.5, placez une seule DLL malveillante dans le dossier, recompressez-la et distribuez l’archive. L’infection repose sur une faille bien connue. Windows Ce comportement, appelé détournement de l'ordre de recherche des DLL, se produit lorsqu'une application charge une bibliothèque depuis son propre répertoire avant de vérifier l'ordre de recherche des DLL. Windows dossier système.
Un fichier, un horodatage, un cadeau
L'archive contient 918 entrées. Parmi celles-ci, 917 ont une date de dernière modification du 12 novembre 2025, ce qui correspond à une version portable officielle de FileZilla 3.69.5. Une entrée se distingue : version.dll, datée du 3 février 2026, soit près de trois mois plus récente que tout le reste des archives.
Une distribution portable propre de FileZilla n'inclut pas de version.dllLes DLL légitimes du package sont toutes des bibliothèques spécifiques à FileZilla, telles que : libfilezilla-50.dll et libfzclient-private-3-69-5.dll. Le Windows Bibliothèque API de version —version.dll—est une DLL système qui réside dans C:\Windows\System32 et n'a aucune raison de se trouver dans un dossier FileZilla. Sa présence constitue l'attaque à elle seule.
Pris en flagrant délit : ce que Process Monitor nous a révélé
Nous avons confirmé le chargement latéral sur un système en production à l'aide de Process Monitor. filezilla.exe Au démarrage, il faut charger une série de DLL. Pour chacune d'elles, Windows Elle vérifie d'abord le répertoire propre à l'application, puis se rabat sur le dossier système.
Pour les bibliothèques système comme IPHLPAPI.DLL et POWRPROF.dll, le répertoire de l'application renvoie NOM INTROUVABLE, donc Windows charge les copies légitimes depuis C:\Windows\System32C'est un comportement normal. Mais pour version.dllLa copie infectée par le cheval de Troie se trouve dans le dossier FileZilla. Windows Il le trouve à cet emplacement, le charge en mémoire et n'atteint jamais System32. Le code malveillant s'exécute désormais à l'intérieur de System32. filezilla.exeson propre processus.
Dix-sept millisecondes après le chargement, la DLL malveillante recherche version_original.dll Dans le même répertoire, l'erreur « NOM INTROUVABLE » s'affiche. Il s'agit d'un signe révélateur de proxy DLL, une technique où la DLL malveillante est conçue pour rediriger les appels de fonctions légitimes vers une copie renommée de la bibliothèque originale, permettant ainsi à l'application hôte de continuer à fonctionner normalement. Dans ce cas précis, la bibliothèque originale renommée n'était pas incluse dans l'archive, ce qui peut contribuer à l'instabilité de l'application.
FileZilla appelle LoadLibrary avec uniquement le nom du fichier DLL au lieu du chemin complet, donc Windows Le système effectue d'abord une recherche dans son propre répertoire, ce qui correspond exactement au comportement recherché par les attaquants pour y implanter une DLL malveillante. Il s'agit d'un comportement de conception courant.
Conçu pour détecter les environnements d'analyse
La DLL intègre de multiples vérifications visant à détecter les machines virtuelles et les environnements sandbox avant l'exécution de son code malveillant. L'analyse comportementale révèle des vérifications de la version du BIOS, des requêtes auprès du fabricant du système, une analyse des clés de registre de VirtualBox, l'énumération des disques durs et l'allocation de mémoire via write-watch, une technique capable de détecter les analyses de mémoire effectuées par des outils dédiés. Des boucles de veille furtives complètent cet arsenal de protection contre l'analyse.
Ces contrôles sont sélectifs et non absolus. Dans des environnements isolés (sandbox) ressemblant fortement à des systèmes utilisateurs réels, le chargeur a résolu avec succès son domaine C2 et a tenté des rappels. Dans des configurations virtualisées plus évidentes, il est resté inactif, ne produisant aucune activité réseau au-delà des opérations de routine. Windows Requêtes DNS. Sur notre système de test, FileZilla s'est arrêté presque immédiatement après son lancement, ce qui correspond au fait que la DLL a détecté l'environnement et interrompu le processus hôte avant d'atteindre la phase réseau.
DNS sur HTTPS : téléphoner à un endroit où personne n’écoute
Lorsque le chargeur détermine que l'environnement est sûr, il n'utilise pas le DNS traditionnel pour résoudre son domaine de commande et de contrôle. À la place, il envoie une requête HTTPS au résolveur public de Cloudflare :
https://1.1.1.1/dns-query?name=welcome.supp0v3[.]com&type=A
Cette technique, appelée DNS-over-HTTPS ou DoH, contourne la surveillance DNS des entreprises, les listes de blocage basées sur le DNS et les dispositifs de sécurité qui inspectent le trafic sur le port 53. Il s'agit de la même méthode d'évasion utilisée lors de la campagne de faux logiciels proxy 7-Zip du mois dernier.
Une fois le domaine résolu, le chargeur contacte son serveur de transit. L'analyse de la mémoire du processus du chargeur a révélé la configuration complète embarquée lors de l'exécution :
{
"tag":"tbs",
"referrer":"dll",
"callback":"https://welcome.supp0v3.com/d/callback?utm_tag=tbs2&utm_source=dll"
}
Le suivi de campagne de type UTM suggère une opération structurée avec de multiples vecteurs de distribution. L'étiquette tbs2 et l'identifiant source de la DLL permettent probablement de différencier cette distribution par chargement latéral de DLL des autres méthodes de diffusion au sein de la même opération.
Un deuxième canal C2 sur un port non standard
Outre le rappel DoH, le logiciel malveillant contacte également l'adresse 95.216.51.236 sur le port TCP 31415, un port non standard sur l'infrastructure hébergée par Hetzner. La capture réseau révèle dix tentatives de connexion réparties sur deux sessions, suggérant un mécanisme de reconnexion persistant destiné à maintenir le contact avec son opérateur. L'utilisation d'un port élevé et non standard est une technique courante pour dissimuler le trafic C2 et contourner les pare-feu qui n'inspectent que les ports de service connus.
Ce que l'analyse comportementale a mis en évidence
L'analyse comportementale automatisée de l'archive a révélé plusieurs fonctionnalités supplémentaires, au-delà de celles que nous avons observées directement. Les règles comportementales ont détecté une récupération d'identifiants via un client FTP local. Étant donné que le logiciel malveillant est installé par FileZilla, certaines de ces détections pourraient refléter un accès légitime de FileZilla à son propre répertoire d'identifiants. Toutefois, la présence d'une infrastructure de rappel C2 rend une explication bénigne peu probable.
Les indicateurs comportementaux supplémentaires comprenaient :
• Création de processus suspendus et écriture dans la mémoire d'autres processus
• Compilation .NET d'exécution via csc.exe
• Modifications du registre compatibles avec la persistance de l'exécution automatique
• Fichiers multiples chiffrement appels API
Pris ensemble, ces comportements suggèrent un implant multifonctionnel capable de vol d'identifiants, d'injection de processus, de persistance et potentiellement de vol de données. chiffrement .
Que faire si vous avez peut-être été affecté
Soyez prudent quant à la provenance de vos logiciels téléchargés. Le chargement latéral de DLL n'est pas un phénomène nouveau, et cette campagne démontre comment l'ajout d'un simple fichier malveillant à une archive légitime peut compromettre un système. Nous avons récemment observé des tactiques similaires impliquant de faux téléchargements de 7-Zip et d'autres canaux de distribution compromis. Traitez les logiciels téléchargés en dehors des domaines officiels des projets avec la même prudence que les pièces jointes inattendues des courriels.
- Vérifiez
version.dllCe fichier se trouve dans n'importe quel répertoire d'installation de FileZilla sur votre système. Une distribution légitime de FileZilla ne contient pas ce fichier. Si vous le trouvez, considérez votre système comme compromis. - Téléchargez FileZilla uniquement depuis le domaine officiel du projet, filezilla-project.org, et vérifiez que le hachage du téléchargement correspond à la valeur publiée sur le site.
- Surveillez le trafic DNS sur HTTPS provenant de processus autres que les navigateurs. Détectez les connexions HTTPS sortantes vers des résolveurs DoH connus, tels que :
1.1.1.1ou8.8.8.8Il convient d'enquêter sur les applications qui n'ont aucune raison d'effectuer des requêtes web. - Bloquez les domaines et les adresses IP listés dans la section IOC ci-dessous au niveau du périmètre de votre réseau.
- Avant d'extraire et d'exécuter des applications, vérifiez que les archives ZIP ne présentent pas d'anomalies d'horodatage. Un seul fichier dont la date de modification diffère de celle du reste de l'archive constitue un signal d'alarme simple mais efficace.
Malwarebytes Détecte et bloque les variantes connues de cette menace.
Indicateurs de compromission (IOC)
Hachages de fichiers (SHA-256)
665cca285680df321b63ad5106b167db9169afe30c17d349d80682837edcc755— archive FileZilla infectée par un cheval de Troie (FileZilla_3.69.5_win64.zip)e4c6f8ee8c946c6bd7873274e6ed9e41dec97e05890fa99c73f4309b60fd3da4— trojaniséversion.dllcontenu dans les archives
Domaines
filezilla-project[.]livewelcome.supp0v3[.]com— Rappel et mise en scène C2
Indicateurs de réseau
95.216.51[.]236:31415— Serveur C2
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .