

Nous avons été informés d'une campagne d'escroquerie envoyant de fausses invitations de calendrier qui usurpent l'identité de Malwarebytes et tenter d'inciter les destinataires à appeler un faux numéro de « support facturation ».
Nous avons déjà écrit sur la façon dont les invitations de calendrier peuvent être utilisées à des fins d'hameçonnage, et même sur la façon dont les invitations Google Agenda peuvent être détournées pour voler des données privées .
Les montants indiqués dans ces fausses invitations sont importants et attirent l'attention, généralement plusieurs centaines de dollars pour plusieurs années de service.
Les escrocs veulent vous faire croire qu'un débit important a déjà été effectué afin que vous réagissiez immédiatement au lieu de réfléchir de manière critique.
L'objectif est de vous inciter à appeler plutôt qu'à cliquer sur un lien. La description du calendrier ressemble à un reçu, mais l'appel à l'action reste le même : vous inciter à appeler immédiatement un numéro pour contester ou annuler la facturation.
Une fois l'appel passé, l'escroc peut vous mettre la pression en temps réel. Il peut vous demander vos informations de paiement, vous convaincre d'installer un logiciel d'accès à distance ou vous manipuler pour vous soutirer de l'argent.
À quoi ressemble une fausse invitation de calendrier ?
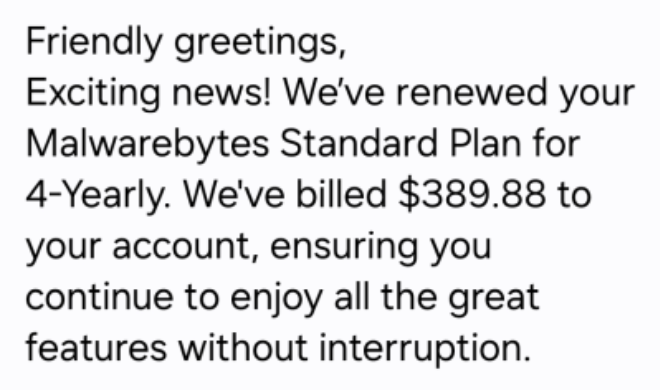

Le corps de l'invitation du calendrier est rempli de faux détails destinés à faire croire qu'ils proviennent d'un système de facturation :
- Plusieurs lignes d'identification, telles que l'identifiant de membre, l'identifiant client unique, l'identifiant client, le numéro de service
- Une suite de codes de transaction ou de compte fictifs
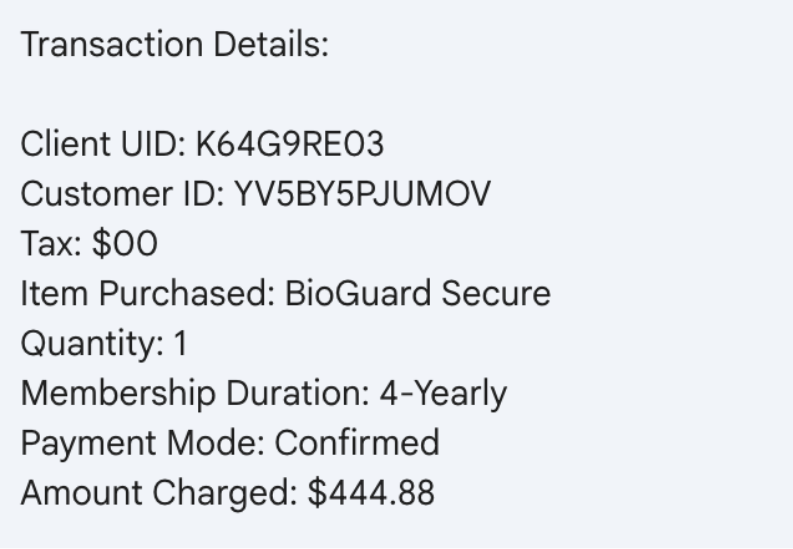
Le langage et la mise en page font davantage penser à un script d'arnaque copié-collé qu'à une communication professionnelle.
Vous pouvez rechercher plusieurs incohérences :
Formulation artificielle ou incorrecte :
- « Durée d'adhésion : 4 ans »
- « Nous sommes ravis de vous compter parmi nous pour une année supplémentaire ! » (dans un avis de renouvellement de 4 ans)
- «Vos avantages d'adhésion restent pleinement actifs.»
Incohérence dans la mise en forme et la capitalisation :
- « QUATRE ANS (en majuscules) »
- « Année 04 »
- « 344,55 USD »
Numéros de téléphone écrits avec une ponctuation inhabituelle :
- 1.810.228.8708
- 1 865 3849684
Salutations et formules de politesse trop expansives et génériques :
- « Cher Monsieur/Madame », « Salutations à tous », « Bonjour »
- « Respectueusement vôtre », « Toute ma gratitude », « Toujours reconnaissant », « Avec joie, meilleures salutations »,
Pris individuellement, chacun de ces éléments pourrait simplement témoigner d'une mauvaise rédaction. Leur présence simultanée dans un avis de facturation non sollicité est un indice fort de fraude.
Que se passe-t-il si vous appelez le numéro
L'invitation au calendrier en elle-même est gratuite. Son but est de vous inciter à appeler le numéro de téléphone de l'escroc.
Une fois qu'ils vous ont en ligne, plusieurs choses peuvent se produire.
Vol de données de cartes de paiement et de coordonnées bancaires
Un scénario courant se déroule comme suit :
Vous appelez, contrarié par l'énorme « renouvellement ».
L'escroc reconnaît qu'il s'agit d'une erreur et affirme pouvoir « annuler la transaction ».
Ils demandent ensuite :
- Votre numéro de carte complet, sa date d'expiration et son code CVV.
- Votre numéro de compte bancaire et votre numéro de routage.
- Codes d'accès uniques envoyés par votre banque « pour confirmer le remboursement ».
Une fois qu'ils disposent de ces informations, ils peuvent :
- Effectuer des achats ou des retraits non autorisés.
- Vous inscrire à d'autres abonnements frauduleux.
- Utilisez les informations de votre carte pour commettre d'autres vols d'identité.
Ce faux renouvellement n'est qu'un prétexte pour rendre acceptable la transmission des données financières.
Vous convaincre d'envoyer de l'argent directement
Dans certaines versions, l'escroc prétend vous rembourser un montant excessif. Il peut notamment :
- Ils vous demandent de vous connecter à votre compte bancaire en ligne pendant qu'ils sont au téléphone.
- Vous donner des instructions pour transférer de l'argent ou manipuler votre compte, parfois à l'aide de logiciels d'accès à distance.
- Vous prétendez qu'il y a eu une erreur et vous devez « rembourser » le trop-perçu, souvent par des moyens inhabituels comme des cartes-cadeaux, des cryptomonnaies, des virements bancaires ou des applications de paiement entre particuliers.
Le résultat, c'est que vous leur envoyez de l'argent réel pour régler un problème qui n'a jamais existé.
Obtenir un accès à distance à votre ordinateur
Les escrocs se faisant passer pour des techniciens font souvent monter la pression en vous demandant d'installer des outils d'accès à distance légitimes comme AnyDesk, TeamViewer, etc.
Ils affirment avoir besoin d'y accéder :
- pour annuler l'abonnement
- pour vérifier votre compte
- ou pour vous aider à traiter le remboursement
Une fois installés sur votre machine, ils peuvent :
- Capture des mots de passe et des cookies de session
- Déplacer des fichiers ou installer des logiciels malveillants
- Manipulez ce que vous voyez dans votre navigateur (par exemple, en modifiant le code HTML pour « prouver » qu’un remboursement a été effectué).
Plus ils restent connectés longtemps, plus les dégâts qu'ils peuvent causer sont importants.
Collecte d'informations personnelles à des fins de fraude ultérieure
Même si vous raccrochez avant de donner vos coordonnées bancaires, l’escroc peut quand même essayer de vous soutirer :
- Nom complet, adresse et date de naissance
- Adresses e-mail et mots de passe pour « localiser votre compte »
- Réponses aux questions de sécurité courantes (première école, nom de jeune fille de la mère, etc.)
Combinées à d'autres données compromises, ces informations peuvent être utilisées ultérieurement pour :
- Fraude à l'ouverture de compte (comme l'ouverture de prêts ou de cartes de crédit à votre nom)
- Prise de contrôle de vos comptes de messagerie, de stockage cloud ou d'autres services
- Attaques de phishing ciblées faisant référence à l'appel précédent
Instaurer la confiance pour de futures arnaques
Ne vous laissez pas berner. La personne au téléphone semblera généralement patiente, polie et professionnelle. Elle essaie de vous convaincre qu'elle travaille pour l'entreprise mentionnée dans l'invitation et de vous faire croire que vous devriez l'appeler à la moindre question concernant votre facturation.
Une fois qu'ils ont gagné votre confiance, ils peuvent :
- Je vous rappellerai des semaines ou des mois plus tard avec une nouvelle histoire.
- Vendez vos informations à d'autres escrocs qui savent que vous êtes susceptible de répondre.
Leur seul point commun : ils veulent que vous agissiez rapidement et discrètement. Leur objectif est de vous inciter à traiter directement avec eux, et uniquement eux, plutôt que de vérifier les informations auprès de votre banque ou de l’entreprise concernée.
Comment reconnaître les arnaques au calendrier
Les entreprises légitimes envoient les factures et les confirmations de renouvellement par courriel, par message intégré à l'application ou par notification de compte. Elles ne les envoient pas sous forme de rendez-vous créés dans un calendrier par des personnes inconnues utilisant des adresses courriel privées.
Les signaux d'alerte comprennent :
- La « facture » apparaît comme un événement dans Google Agenda, Outlook ou toute autre application de calendrier.
- Le titre ressemble davantage à un statut de transaction qu'à une réunion :
- « Avis de renouvellement d’abonnement : [code aléatoire] »
- « Paiement traité avec succès : [code aléatoire] »
- « Renouvellement approuvé : [code aléatoire] »
- Vous n'avez pas programmé cet événement vous-même.
Si un « reçu » apparaît dans votre calendrier au lieu de passer par vos canaux de facturation habituels, considérez-le par défaut comme suspect.
Comment supprimer les fausses entrées de votre calendrier
Nous avons inclus des instructions dans notre article sur la façon de supprimer les fausses entrées de votre calendrier , qui explique comment procéder sur le calendrier Outlook, le calendrier Gmail, Android calendrier, Mac calendrier, et calendriers iPhone et iPad.
Comment éviter le spam de calendrier
Nous avons déjà abordé certains de ces points, mais les principales précautions sont les suivantes :
- Désactivez l'ajout automatique ou le traitement automatique pour que les invitations restent sous forme d'e-mails jusqu'à ce que vous les acceptiez.
- Limitez les autorisations du calendrier afin que seules les personnes et les applications de confiance puissent ajouter des événements.
- Dans les calendriers partagés ou de ressources, supprimez l'accès public ou anonyme et limitez les personnes autorisées à créer ou à modifier des éléments.
- Utilisez une solution anti-malware en temps réel à jour, dotée d'un composant de protection web, pour bloquer les domaines malveillants connus.
- Ne participez pas aux événements non sollicités. Ne cliquez pas sur les liens, n'ouvrez pas les pièces jointes et ne répondez pas aux événements suspects de votre calendrier tels que « investissement », « facture », « versement de prime » ou « réunion urgente » ; supprimez-les simplement.
- Activez l'authentification multifacteurs (MFA) sur vos comptes afin que les attaquants qui compromettent les identifiants ne puissent pas abuser du compte lui-même pour envoyer ou accepter automatiquement des invitations.
Conseil de pro : Si vous n’êtes pas sûr qu’un événement soit une arnaque, vous pouvez coller le message dans Malwarebytes Scam Guard . Cela vous aidera à décider de la marche à suivre.
CIO
Les numéros de téléphone impliqués dans ces arnaques sont les suivants :
- (810) 228-2614
- (810) 228-8708
- (810) 268-6113
- (865) 384-9684
- (865) 385-0070
Quelque chose vous semble étrange ? Vérifiez avant de cliquer.
Malwarebytes Scam Guard vous aide à analyser instantanément les liens, les textes et les captures d'écran suspects.
Disponible avec Malwarebytes Premium Security pour tous vos appareils, et dans l' application Malwarebytes pour iOS et Android .








