Nous avons identifié une campagne utilisant des appâts liés aux affaires, tels que des entretiens d'embauche, des notes de synthèse de projets et des documents financiers, pour distribuer des logiciels malveillants, notamment le cheval de Troie d'accès à distance PureHVNC (RAT).
Ce n'est pas le logiciel malveillant en lui-même qui est nouveau, mais la manière dont l'attaque débute.
Au lieu des traditionnels courriels d'hameçonnage ou fausses pages de téléchargement, les attaquants utilisent Google Forms pour déclencher l'infection. L'attaque commence généralement lorsqu'une victime télécharge un fichier ZIP à thématique professionnelle via un lien présent dans un formulaire Google. Ce fichier ZIP contient un logiciel malveillant qui déclenche un processus d'infection en plusieurs étapes, aboutissant à l'installation d'un logiciel malveillant sur le système.
Qu'est-ce que PureHVNC ?
PureHVNC est un RAT modulaire .NET appartenant à la famille de logiciels malveillants « Pure ». En clair, il permet aux attaquants de prendre le contrôle à distance d'un appareil infecté et de dérober des informations sensibles.
Une fois installé, il peut :
- Prenez le contrôle du système et exécutez des commandes à distance.
- Collecter des informations sur l'appareil, notamment le système d'exploitation, le matériel, le logiciel de sécurité, ainsi que des informations sur l'utilisateur et les appareils connectés.
- Voler des données depuis les navigateurs, les extensions et les portefeuilles de cryptomonnaies.
- Extraire des données d'applications comme Telegram et Foxmail.
- Installez des plugins supplémentaires.
- Il existe plusieurs façons d'assurer la persistance (par exemple, via des tâches planifiées).
Différents leurres, même objectif : compromettre votre appareil
Nos recherches ont révélé la présence de plusieurs formulaires Google hébergeant des liens vers des fichiers ZIP malveillants, à l'origine de la chaîne d'infection. Ces formulaires sont convaincants et imitent à la perfection les noms, logos et liens d'entreprises réelles. LinkedIn est l'une des plateformes utilisées pour envoyer des liens vers ces formulaires malveillants.
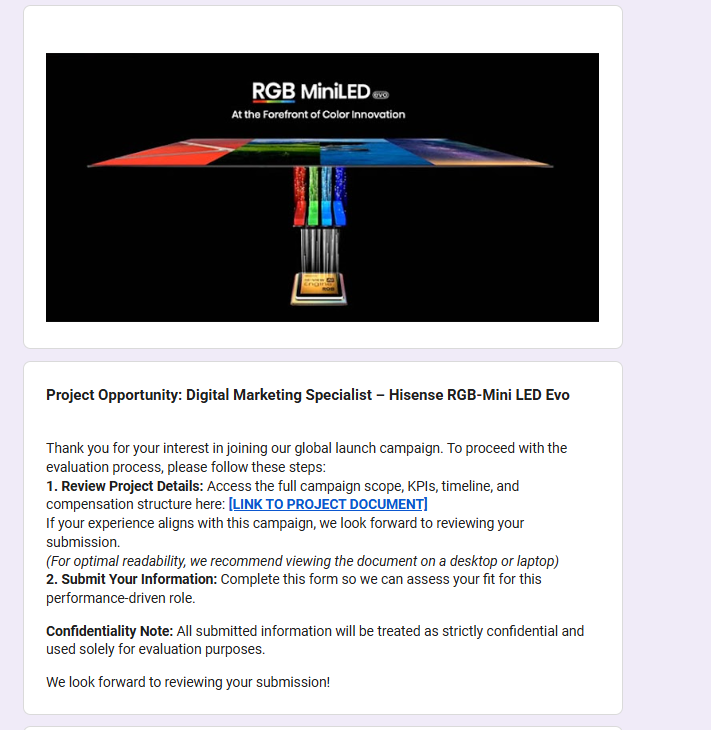
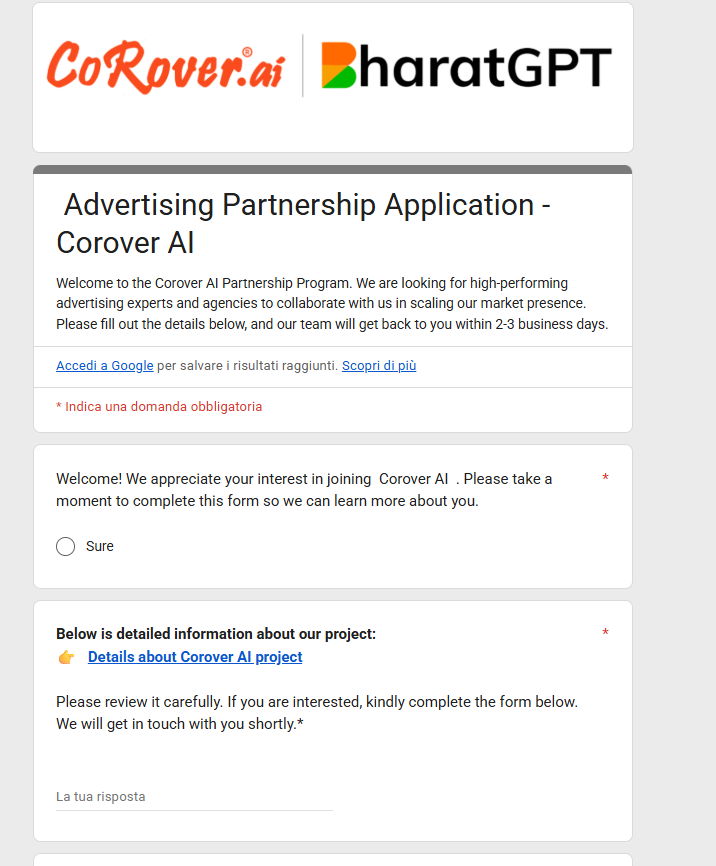
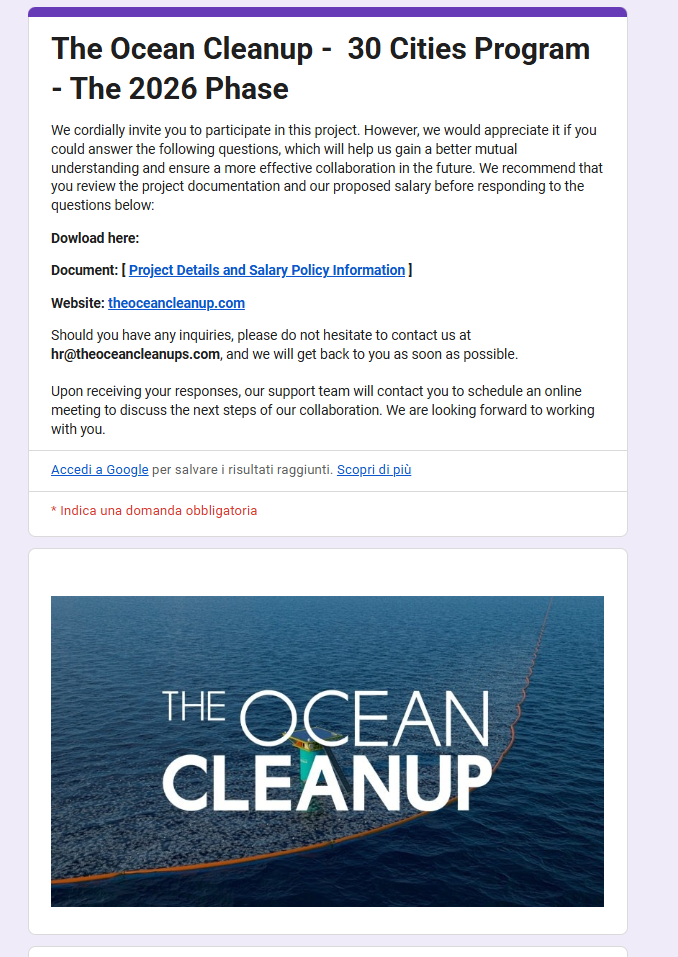
Les formulaires demandent généralement des informations professionnelles (expérience, parcours, etc.), ce qui leur donne l'apparence d'une véritable démarche de recrutement ou d'un processus commercial.
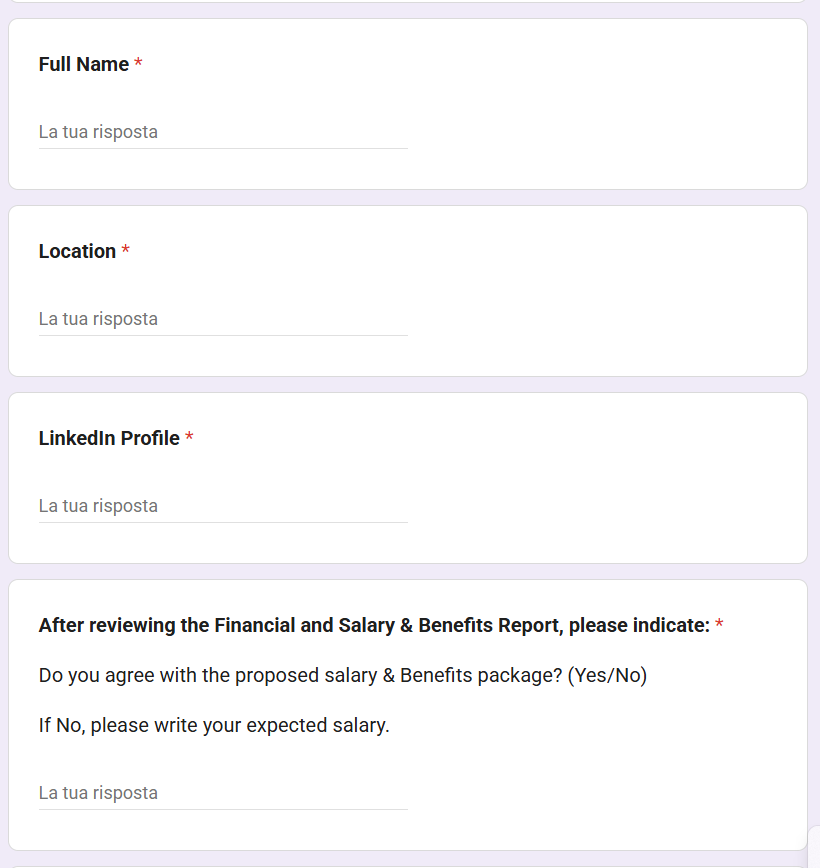
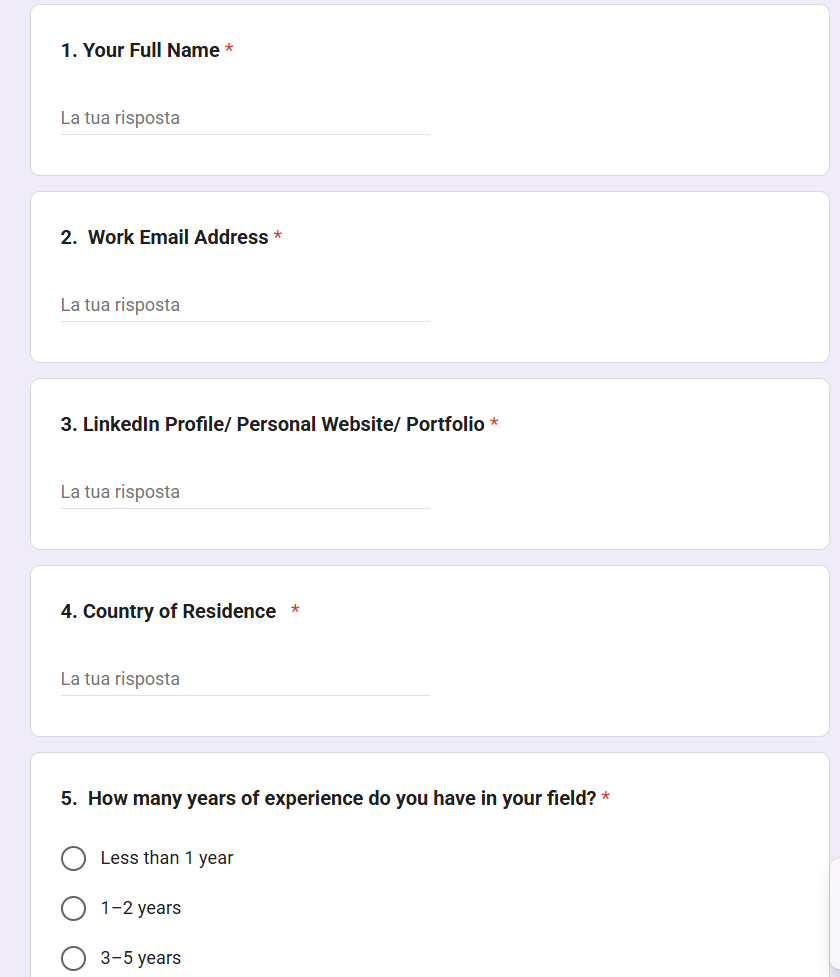
Les formulaires renvoient à des fichiers ZIP hébergés sur :
- Les services de partage de fichiers tels que Dropbox, filedn.com et fshare.vn
- raccourcisseurs d'URL tels que tr.ee et goo.su
- Google redirige les liens qui masquent la destination finale
Les archives ZIP utilisent différents noms et sont liées à différents thèmes professionnels (marketing, entretiens, projets, offres d'emploi, budgets, partenariats, avantages sociaux) afin d'éviter les soupçons, par exemple :
{CompanyName}_GlobalLogistics_Ad_Strategy.zipProject_Information_Summary_2026.zip{CompanyName} Project 2026 Interview Materials.zip{CompanyName}_Company_and_Job_Overview.pdf.rarCollaboration Project with {CompanyName} Company 2026.zip
Ces arnaques utilisent les noms d'entreprises renommées, notamment dans les secteurs de la finance, de la logistique, des technologies, du développement durable et de l'énergie. L'usurpation d'identité d'organisations légitimes renforce la crédibilité de leur campagne.
Que se passe-t-il après avoir téléchargé le fichier ?
Les archives ZIP contiennent généralement des fichiers légitimes (tels que des PDF de descriptions de poste) et un fichier exécutable ainsi qu'une DLL, généralement nommée msimg32.dllLa DLL est exécutée via un détournement de DLL (en trompant un programme légitime pour qu'il charge du code malveillant), bien que cette technique ait subi de multiples modifications et mises à jour au fil du temps.
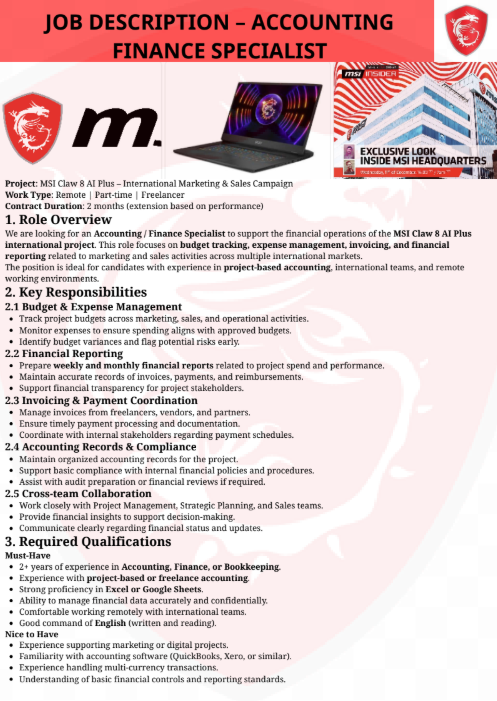
Analyse de la campagne malveillante
Nous avons identifié plusieurs variantes de cette campagne, chacune utilisant des méthodes différentes pour extraire l'archive, un code Python distinct et des structures de dossiers variables. Dans toutes ces variantes, la campagne inclut généralement un fichier exécutable ainsi qu'une DLL dissimulée dans un dossier séparé. Dans certains cas, les attaquants incluent également des fichiers légitimes liés au thème de l'appât, renforçant ainsi la crédibilité globale de l'attaque.
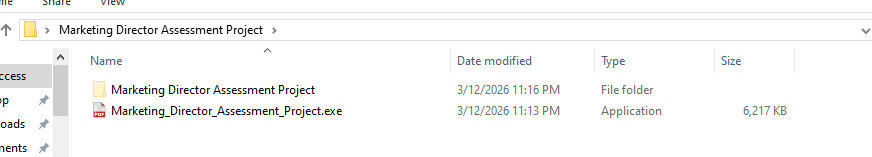
Le code malveillant est présent dans la DLL et effectue diverses opérations, notamment :
- Déchiffrer des chaînes avec un simple XOR, dans ce cas avec la clé « 4B ».
- Détection du débogage et du sandboxing avec
IsDebuggerPresent()ettime64()et afficher l’erreur « Ce logiciel a expiré ou un débogueur a été détecté » si elle est déclenchée. - S'auto-supprimant, puis déposant et lançant un faux PDF.
- Assurer la persistance via la clé de registre
CurrentVersion\Run\Miroupdate. - Extraction et exécution de l'archive « final.zip ».
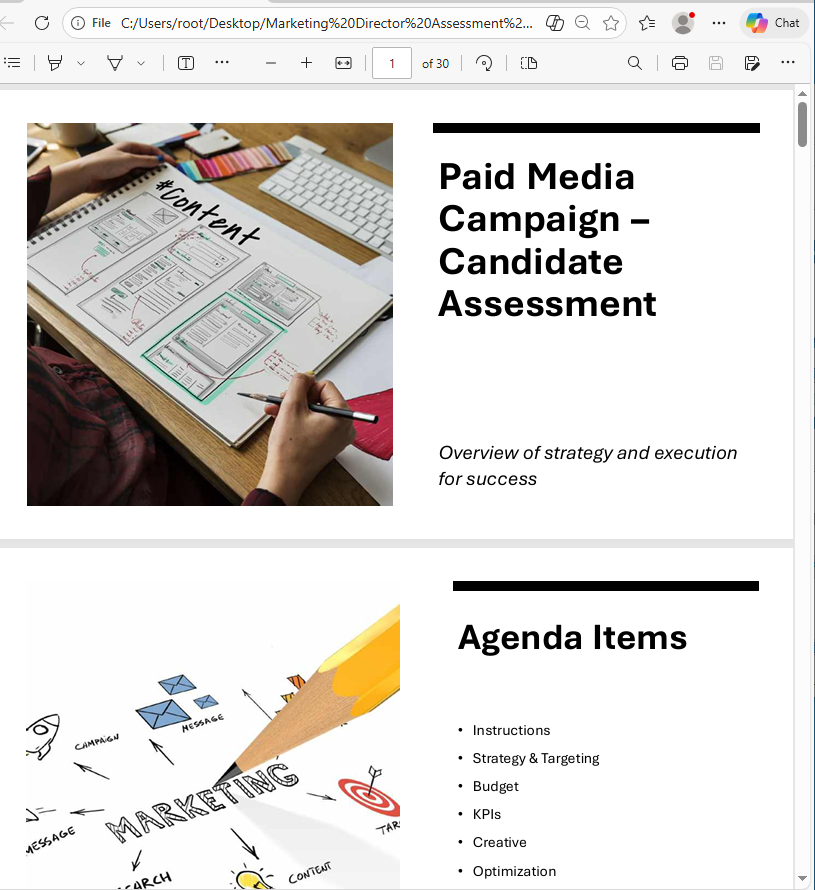
Dans ce cas, le fichier PDF a été lancé avec la commande suivante :
cmd.exe /c start "" "C:\Users\user\Desktop\Marketing Director Assessment Project\Marketing_Director_Assessment_Project.pdf"
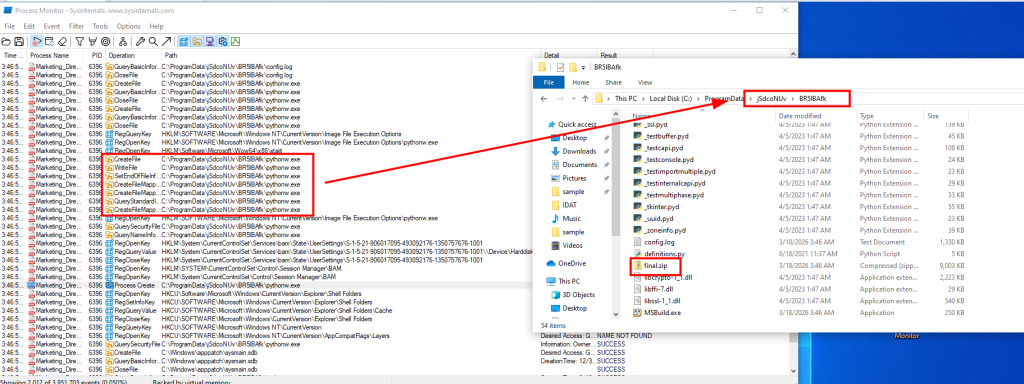
Les archives final.zip est décompressé à l'aide de différentes commandes pour chaque campagne analysée, dans un dossier aléatoire sous ProgramDataDans cet exemple, le tar La commande est utilisée :
cmd.exe /c tar -xf "C:\ProgramData\{random folder}\{random folder \final.zip" -C "C:\ProgramData\{random folder \{random folder} " >nul 2>&1
Le fichier zip contient plusieurs fichiers associés à Python et à l'étape suivante.
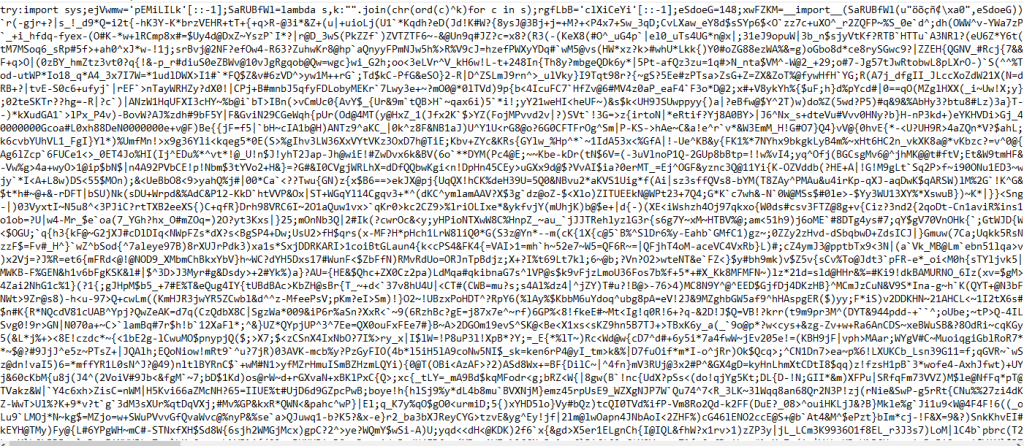
Ensuite, un script Python obfusqué appelé config.log est exécuté. Il décode et exécute finalement un shellcode Donut. Ce script apparaît sous différents noms (par exemple, image.mp3) et les formats dans les différentes chaînes analysées.
"C:\ProgramData\{random folder}\{random folder}\pythonw.exe" "C:\ProgramData\{random folder}\{random folder}\config.log"
Au terme de la chaîne d'infection, PureHVNC a été injecté dans SearchUI.exeLe processus d'injection peut varier d'un échantillon à l'autre.
PureHVNC exécute les requêtes WMI suivantes pour recueillir des informations sur le périphérique compromis :
SELECT * FROM AntiVirusProductSELECT * FROM Win32_PnPEntity WHERE (PNPClass = 'Image' OR PNPClass = 'Camera')SELECT Caption FROM Win32_OperatingSystem
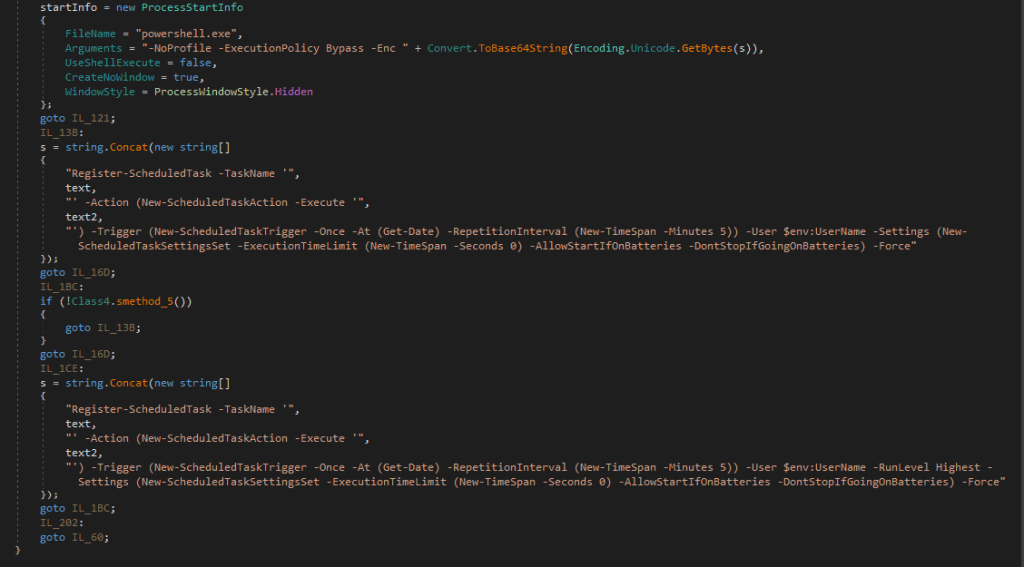
Pour assurer la persistance, il crée une tâche planifiée à l'aide d'une commande PowerShell en base64, avec l'indicateur “-RunLevel Highest” si l'utilisateur dispose de droits d'administrateur.
PureHVNC effectue une énumération pour exfiltrer des informations relatives à divers navigateurs, extensions et portefeuilles de cryptomonnaies.
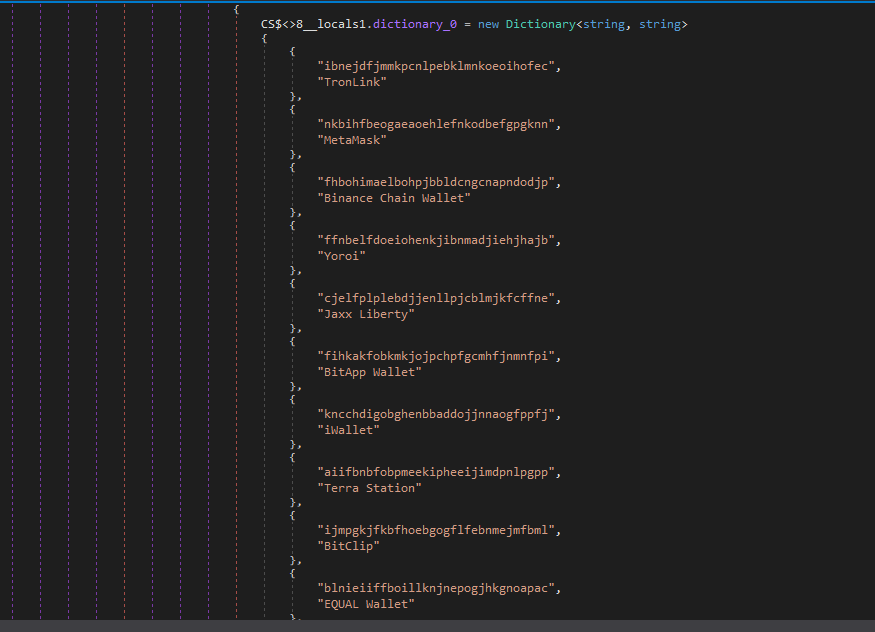
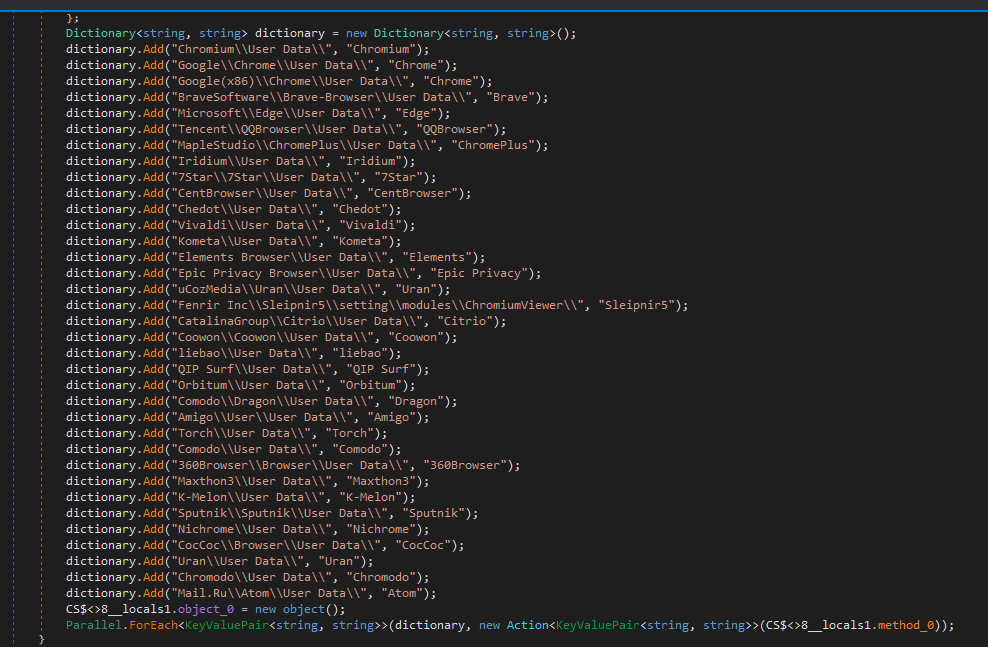
La configuration du logiciel malveillant est encodée en base64 et compressée avec GZIP.
Dans ce cas, la configuration comprend :
- C2:
207.148.66.14 - ports C2:
56001, 56002, 56003 - ID de campagne:
Default - Drapeau endormi:
0 - Chemin de persistance:
APPDATA - Nom du mutex:
Rluukgz
Comment rester en sécurité
L'utilisation de Google Forms est une méthode très efficace pour diffuser des logiciels malveillants. Les attaquants misent sur la confiance accordée à des outils familiers comme Google Forms, Dropbox et LinkedIn et en se faisant passer pour des entreprises légitimes afin de contourner votre vigilance.
Si vous gérez des offres d'emploi, des partenariats ou des projets en ligne, il est important de prêter attention à ceci :
- Vérifiez toujours l'origine des formulaires Google, ne saisissez pas d'informations sensibles et ne téléchargez pas de fichiers sauf si vous avez une confiance absolue en la source.
- Veuillez vérifier les demandes auprès des canaux officiels de l'entreprise avant de vous engager.
- Méfiez-vous des liens cachés derrière des raccourcisseurs d'URL ou des redirections.
Indicateurs de compromission (IOC)
IP
207.148.66.14
URL
https://goo[.]su/CmLknt7
https://www.fshare[.]vn/file/F57BN4BZPC8W
https://tr[.].ee/R9y0SK
https://dl.dropbox[.]com/scl/fi/52sgtk50j285hmde2ycry/Overview-of-the-MSI-Accounting-Project.rar?rlkey=9qmunvcp8oleeycld08gqwup9
HACHER
ca6bd16a6185c3823603b1ce751915eaa60fb9dcef91f764bef6410d729d60b3
d6b7ab6e5e46cab2d58eae6b15d06af476e011a0ce8fcb03ba12c0f32b0e6386
e7b9f608a90bf0c1e477a28f41cb6bd2484b997990018b72a87268bf46708320
e221bb31e3539381d4753633443c1595bd28821ab6c4a89ad00ea03b2e98aa00
7f9225a752da4df4ee4066d7937fe169ca9f28ecddffd76aa5151fb72a57d54b
e0ced0ea7b097d000cb23c0234dc41e864d1008052c4ddaeaea85f81b712d07c
b18e0d1b1e59f6e61f0dcab62fecebd8bcf4eb6481ff187083ea5fe5e0183f66
85c07d2935d6626fb96915da177a71d41f3d3a35f7c4b55e5737f64541618d37
b78514cfd0ba49d3181033d78cb7b7bc54b958f242a4ebcd0a5b39269bdc8357
fe398eb8dcf40673ba27b21290b4179d63d51749bc20a605ca01c68ee0eaebbc
1d533963b9148b2671f71d3bee44d8332e429aa9c99eb20063ab9af90901bd4d
c149158f18321badd71d63409d08c8f4d953d9cd4a832a6baca0f22a2d6a3877
83ce196489a2b2d18a8b17cd36818f7538128ed08ca230a92d6ee688cf143a6c
ea4fb511279c1e1fac1829ec2acff7fe194ce887917b9158c3a4ea213abd513a
59362a21e8266e91f535a2c94f3501c33f97dce0be52c64237eb91150eee33e3
a92f553c2d430e2f4114cfadc8e3a468e78bdadc7d8fc5112841c0fdb2009b2a
4957b08665ddbb6a2d7f81bf1d96d252c4d8c1963de228567d6d4c73858803a4
481360f518d076fc0acb671dc10e954e2c3ae7286278dfe0518da39770484e62
8d6bc4e1d0c469022947575cbdb2c5dd22d69f092e696f0693a84bc7df5ae5e0
258adaed24ac6a25000c9c1240bf6834482ef62c22b413614856b8973e11a79f
Conseil de pro : Cette liste d’URL malveillantes est partielle. Téléchargez l’ extension Malwarebytes Browser Guard pour une protection complète et pour bloquer les autres domaines malveillants.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .