

Lors de notre recherche de menaces, nous avons découvert une campagne utilisant le même chargeur de logiciels malveillants que lors de nos recherches précédentes pour diffuser une menace différente : Needle Stealer , un logiciel malveillant de vol de données conçu pour collecter discrètement des informations sensibles sur les appareils infectés, notamment les données du navigateur, les sessions de connexion et les portefeuilles de cryptomonnaies.
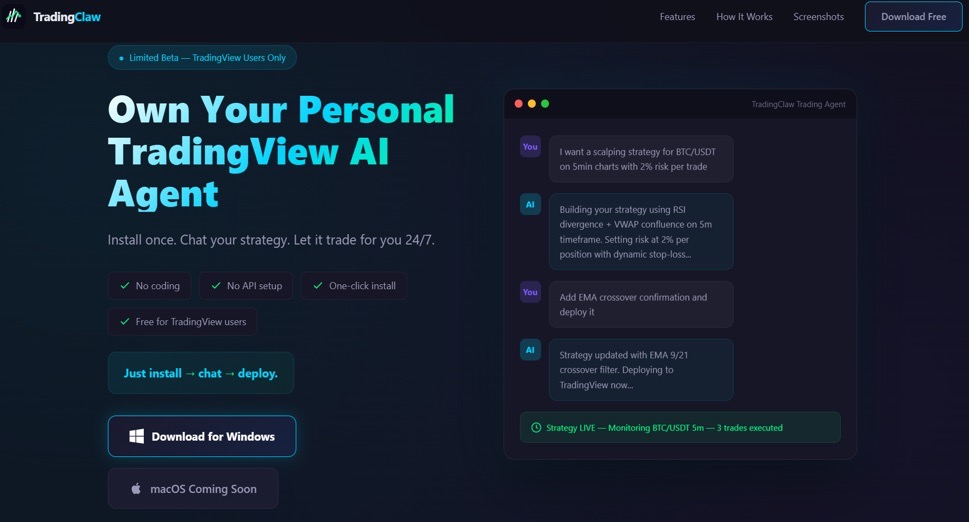
Dans ce cas, les attaquants ont utilisé un site web faisant la promotion d'un outil appelé TradingClaw (tradingclaw[.]pro), qui prétend être un assistant basé sur l'IA pour TradingView.
TradingView est une plateforme légitime utilisée par les traders pour analyser les marchés financiers, mais ce faux site TradingClaw n'est ni affilié à TradingView, ni lié à la startup légitime. tradingclaw.chatEn réalité, il est utilisé ici comme un appât pour inciter les gens à télécharger des logiciels malveillants.
Qu'est-ce qu'un voleur d'aiguilles ?
Needle est un voleur d'informations modulaire écrit en Go. Autrement dit, il est conçu par modules, ce qui permet aux attaquants d'activer ou de désactiver des fonctionnalités selon les données qu'ils souhaitent voler.
Selon son panneau de commande, Needle comprend :
- Needle Core : Le composant principal, doté de fonctionnalités telles que la capture de formulaires (capture des données que vous saisissez sur les sites web) et le détournement du presse-papiers.
- Module d'extension : Contrôle les navigateurs, redirige le trafic, injecte des scripts et remplace les téléchargements.
- Logiciel de falsification de portefeuille de bureau : cible les applications de portefeuille de cryptomonnaies comme Ledger, Trezor et Exodus
- Logiciel de falsification de portefeuilles web : cible les portefeuilles web comme MetaMask et Coinbase, et tente notamment d’en extraire les phrases de récupération.
Le panneau affiche également une fonctionnalité « bientôt disponible » permettant de générer de fausses pages de type Google ou Cloudflare, ce qui suggère que les attaquants prévoient d'étendre leurs techniques de phishing à des techniques plus avancées.
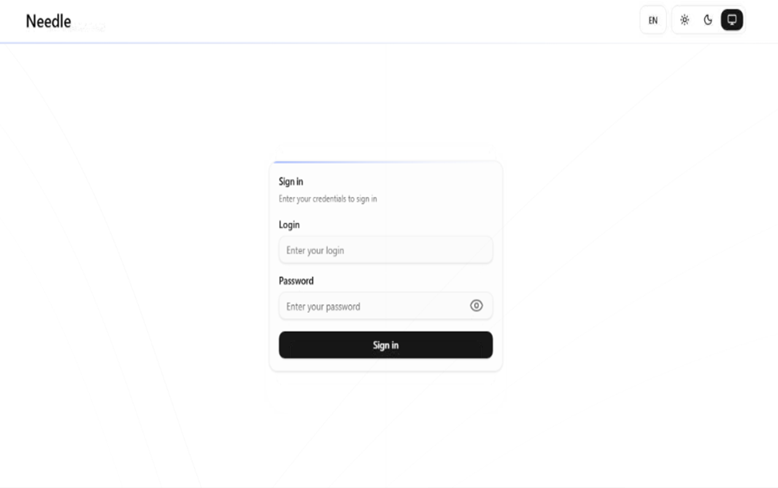
Analyse de la campagne TradingClaw
Dans cette campagne, le logiciel malveillant est distribué via un faux site web faisant la promotion de TradingClaw comme outil de trading basé sur l'IA.
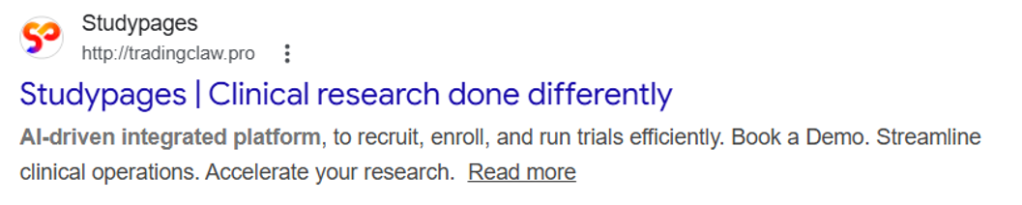
Le site lui-même se comporte de manière sélective. Dans certains cas, les visiteurs voient la fausse page TradingClaw, tandis que dans d'autres, ils sont redirigés vers un autre site (studypages[.]comCe type de filtrage est couramment utilisé par les attaquants pour éviter d'être détectés et ne diffuser le contenu malveillant qu'aux cibles visées. Les moteurs de recherche, par exemple, utilisent ce procédé (voir la version Studypages).
Si l'utilisateur poursuit, il est invité à télécharger un fichier ZIP. Ce fichier contient la première étape de la chaîne d'infection.
Comme lors de la campagne précédente, l'attaque repose sur une technique appelée détournement de DLL. En clair, le logiciel malveillant se fait passer pour un fichier légitime qu'un programme de confiance charge automatiquement. Au lancement du programme, celui-ci exécute à son insu le code malveillant.
Dans ce cas, le chargeur de DLL (nommé iviewers.dll) est exécuté en premier. Il charge ensuite une DLL de deuxième étape, qui injecte finalement le voleur d'aiguilles dans un système légitime Windows processus (RegAsm.exe) en utilisant une technique appelée creusement par procédé.
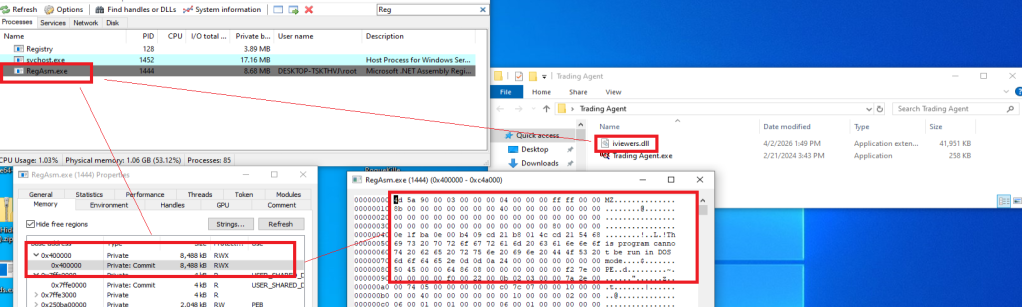
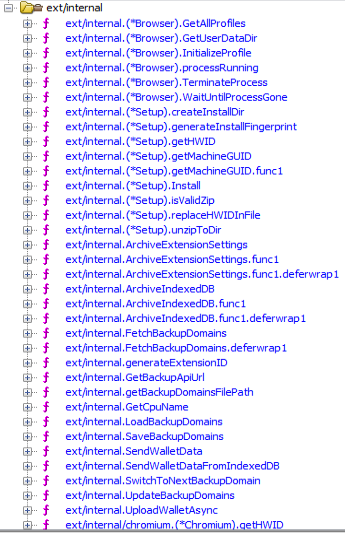
Le programme de vol de données est développé en Golang, et la plupart des fonctions sont implémentées dans le package « ext ».
Que fait le logiciel malveillant ?
Une fois installé, le module Needle Core peut :
- Prenez des captures d'écran du système infecté
- Voler les données du navigateur, y compris l'historique, les cookies et les informations enregistrées
- Extraire des données d'applications comme Telegram et de clients FTP
- Collectez des fichiers tels que des documents .txt et des données de portefeuille.
- Voler des informations de portefeuille de cryptomonnaie
L'une des caractéristiques les plus préoccupantes est sa capacité à installer des extensions de navigateur malveillantes.
Extensions de navigateur malveillantes
Ce logiciel malveillant permet également la distribution d'extensions de navigateur malveillantes, offrant ainsi aux attaquants un moyen puissant de prendre le contrôle du navigateur de la victime.
Nous avons identifié plusieurs variantes de ces extensions, chacune présentant des structures de fichiers et des composants légèrement différents. En coulisses, le logiciel malveillant utilise des fonctionnalités intégrées de Golang pour décompresser une archive ZIP cachée (souvent nommée base.zip ou meta.zip) qui contient les fichiers d'extension, ainsi qu'un fichier de configuration (cfg.json).
Partiel cfg.json fichier de configuration :
{
  "extension_host": {},
  "api_key": "…
  "server_url": "https://C2/api/v2",
  "self_destruct": true,
  "base_extension": true,
  "ext_manifest": {
    "account_extension_type": 0,
    "active_permissions": {
      "api": [
        "history",
        "notifications",
        "storage",
        "tabs",
        "webNavigation",
        "declarativeNetRequest",
        "scripting",
        "declarativeNetRequestWithHostAccess",
        "sidePanel"
      ],
      "explicit_host": [
        "<all_urls>"
      ],
      "manifest_permissions": [],
      "scriptable_host": [
        "<all_urls>"
      ]
    },
    "commands": {
      "_execute_action": {
        "was_assigned": true
      }
    },
…
Ce fichier de configuration est essentiel. Il indique au logiciel malveillant où envoyer les données volées (le serveur de commande et de contrôle), quelle extension malveillante installer et quelles fonctionnalités activer.
L'extension du voleur est déposée dans un dossier aléatoire du chemin. %LOCALAPPDATA%\Packages\ExtensionsLe dossier contient trois fichiers principaux popup.js, content.js, et background.js.
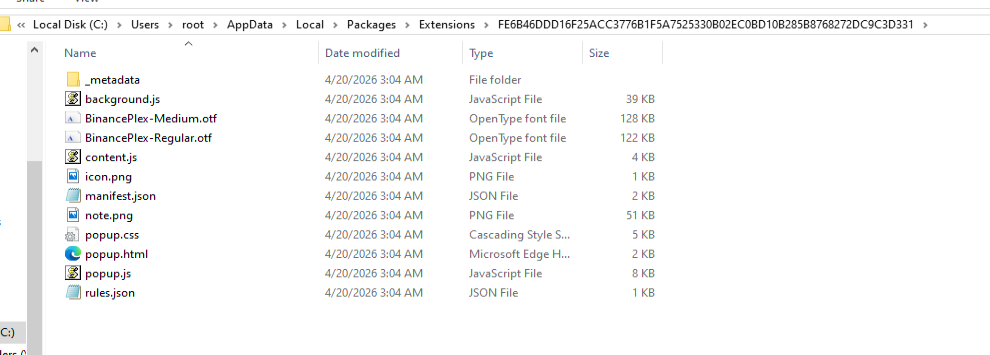
Les extensions analysées ont des noms liés à Google.
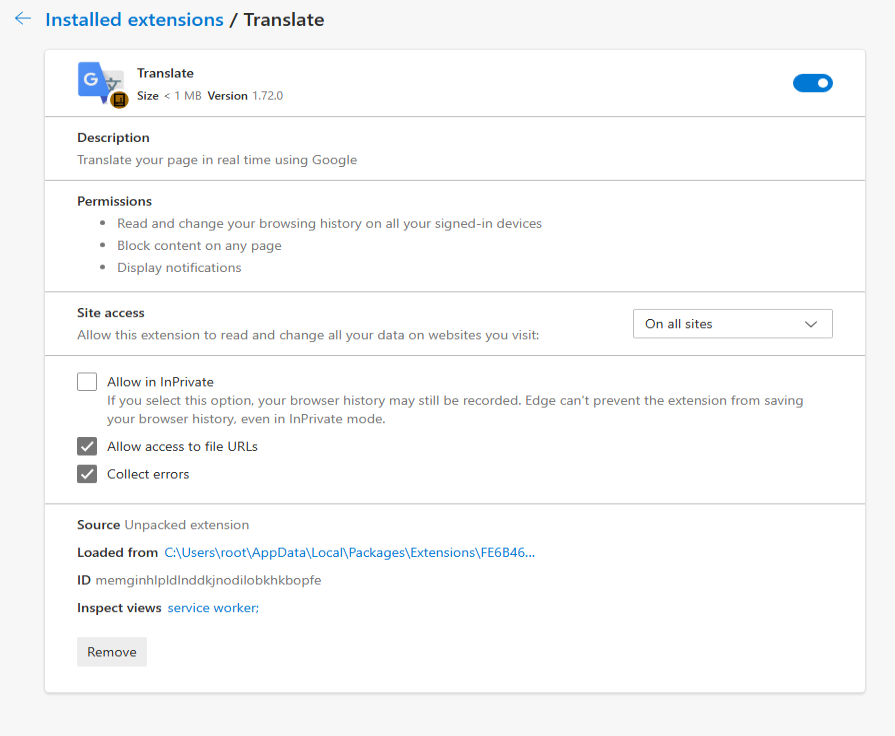
Que peuvent faire les extensions malveillantes ?
Cette extension confère aux attaquants un contrôle quasi total sur le navigateur, avec des capacités qui vont bien au-delà des logiciels malveillants classiques.
Ça peut:
- Connectez-vous à un serveur distant à l'aide d'une clé API intégrée et consultez régulièrement les instructions. Le système peut également basculer vers des domaines de secours si le serveur principal est hors service.
- Générer un identifiant unique pour suivre l'utilisateur infecté au fil du temps.
- Collecter l'historique de navigation complet et l'envoyer à un serveur distant (
/upload). - Surveillez votre activité en temps réel , notamment les sites que vous consultez, et appliquez des règles de redirection contrôlées par un attaquant. Cela lui permet de vous rediriger discrètement vers d'autres sites web ou de modifier le contenu affiché, par exemple en y injectant ou en y dissimulant du contenu.
- Intercepter les téléchargements , annuler les fichiers légitimes et les remplacer par des fichiers malveillants provenant de serveurs contrôlés par l'attaquant.
- Injecter des scripts directement dans les pages web , permettant ainsi le vol ou la manipulation de données.
- Afficher de fausses notifications de navigateur avec du texte et des images contrôlés par l'attaquant.
Comment il communique avec les attaquants
Le logiciel espion et son extension communiquent avec les serveurs de commande et de contrôle (C2) via plusieurs points de terminaison API. Il s'agit essentiellement de différents « canaux » utilisés pour des tâches spécifiques :
/backup-domains/active—récupère des serveurs de secours pour maintenir la connexion si le serveur principal est bloqué/upload—renvoie les données volées aux attaquants/extension—reçoit des instructions pour les redirections, les téléchargements et les notifications/scripts—télécharge du code malveillant à injecter dans des pages web
Comment rester en sécurité
Les escrocs utilisent de plus en plus d'outils basés sur l'intelligence artificielle pour rendre leurs faux sites web crédibles. Dans ce cas précis, un prétendu « assistant de trading IA » a été utilisé pour inciter les internautes à installer un logiciel malveillant.
Pour réduire vos risques :
- Téléchargez les logiciels uniquement depuis les sites web officiels . Si un outil prétend fonctionner avec une plateforme reconnue, vérifiez sur le site officiel de cette plateforme qu'il est bien compatible.
- Avant d'exécuter un fichier, vérifiez qui l'a créé . Examinez le nom de l'éditeur et évitez tout ce qui vous semble inhabituel ou incohérent.
- Vérifiez régulièrement vos extensions de navigateur . Supprimez celles que vous ne reconnaissez pas, en particulier celles que vous n'avez pas installées sciemment.
Que faire si vous pensez avoir été affecté
Si vous pensez avoir téléchargé ce voleur d'informations :
- Vérifiez les journaux EDR et pare-feu pour les communications avec les C2 listés dans la section IOC.
- Depuis un autre appareil propre, déconnectez-vous de toutes vos sessions actives sur vos comptes importants : Google, Microsoft 365, votre portail bancaire, GitHub, Discord, Telegram, Steam et votre plateforme d’échange de cryptomonnaies. Modifiez tous les mots de passe et activez l’authentification à deux facteurs pour les comptes auxquels vous avez accédé depuis cet appareil.
- Vérifiez le dossier
%LOCALAPPDATA%\Packages\Extensionset des extensions de navigateur suspectes. - Si vous avez des portefeuilles de cryptomonnaies sur l'appareil, transférez immédiatement vos fonds depuis un appareil propre. C'est ce que ces opérateurs monétisent en priorité.
- Effectuez une analyse complète avec Malwarebytes .
Indicateurs de compromission (IOC)
HACHER
95dcac62fc15e99d112d812f7687292e34de0e8e0a39e4f12082f726fa1b50ed
0d10a6472facabf7d7a8cfd2492fc990b890754c3d90888ef9fe5b2d2cca41c0
Domaines
Tradingclaw[.]pro: faux site web
Chrocustumapp[.]com: lié à une extension malveillante
Chrocustomreversal[.]com: lié à une extension malveillante
google-services[.]cc: lié à CountLoader/DeepLoad
Coretest[.]digitalPanneau C2
Reisen[.]workPanneau C2
Adresses IP
178[.]16[.]55[.]234Panneau C2
185[.]11[.]61[.]149Panneau C2
37[.]221[.]66[.]27Panneau C2
2[.]56[.]179[.]16Panneau C2
178[.]16[.]54[.]109Panneau C2
37[.]221[.]66[.]27Panneau C2
209[.]17[.]118[.]17Panneau C2
162[.]216[.]5[.]130Panneau C2
Mise à jour du chercheur, 28 avril 2026
Mise à jour précisant la famille de logiciels malveillants : CountLoader/DeepLoad.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .







