Bitrefill est une entreprise légitime qui vend des cartes-cadeaux pour des magasins populaires comme Amazon Deliveroo, Apple, Nintendo et des milliers d'autres entreprises sont partenaires. Ils vendent également des eSIM et des recharges mobiles. Tous ces services peuvent être réglés en cryptomonnaie sur leur site web.
Cette arnaque vise à piéger les personnes recherchant Bitrefill ou un produit vendu par cette société, comme une carte cadeau. Les victimes voient un résultat de recherche qui semble mener à Bitrefill, mais qui redirige en réalité vers un domaine similaire. Le faux site les guide ensuite à travers ce qui paraît être un achat normal. Ces faux sites ne sont ni gérés par Bitrefill, ni affiliés à cette société ; les escrocs ont simplement copié son identité visuelle et son processus de paiement.
La victime choisit un montant et une cryptomonnaie avant de recevoir un code QR et une adresse de paiement. Mais au lieu de payer Bitrefill, elle envoie la cryptomonnaie directement à une adresse contrôlée par les escrocs. Elle ne reçoit rien en retour et il est extrêmement improbable qu'elle puisse récupérer son argent.
Pourquoi les faux paiements crypto fonctionnent si bien
L'hameçonnage se déroule généralement en plusieurs étapes. Tout d'abord, un pirate doit voler un mot de passe. Ensuite, il doit parfois contourner l'authentification à deux facteurs (2FA), se connecter au compte sans déclencher de contrôle anti-fraude et trouver un moyen de monétiser cet accès. De nombreuses arnaques échouent à un moment ou un autre de ce processus.
Cette arnaque aux paiements contourne ces obstacles en incitant les victimes à envoyer directement de l'argent aux escrocs. Il n'y a pas de compte à pirater ni de carte volée à utiliser. La victime envoie des cryptomonnaies directement à une adresse contrôlée par les escrocs, et les paiements en cryptomonnaies sont généralement impossibles à annuler ou à rembourser.
La demande de paiement est tout à fait justifiée. Si une demande de cryptomonnaie peut paraître suspecte sur de nombreux sites web, Bitrefill l'accepte bel et bien. Sur une copie convaincante de sa page de paiement, le paiement en cryptomonnaie semble parfaitement normal.
Tout ceci explique peut-être pourquoi nous avons trouvé un ensemble de faux sites plutôt qu'une seule page, avec des formulaires de paiement permettant des transactions allant jusqu'à 1 990 $.
À quoi ressemble la fausse caisse ?
Le site que nous avons examiné est une copie quasi conforme de la page de paiement de Bitrefill, hébergée sur un nom de domaine obtenu en ajoutant un mot au nom de la marque. Tout ce qu'un client attend y est présent : l'identité visuelle est identique, la mise en page est similaire, la page est rapide et soignée, et le processus de paiement fonctionne exactement comme sur le site officiel.
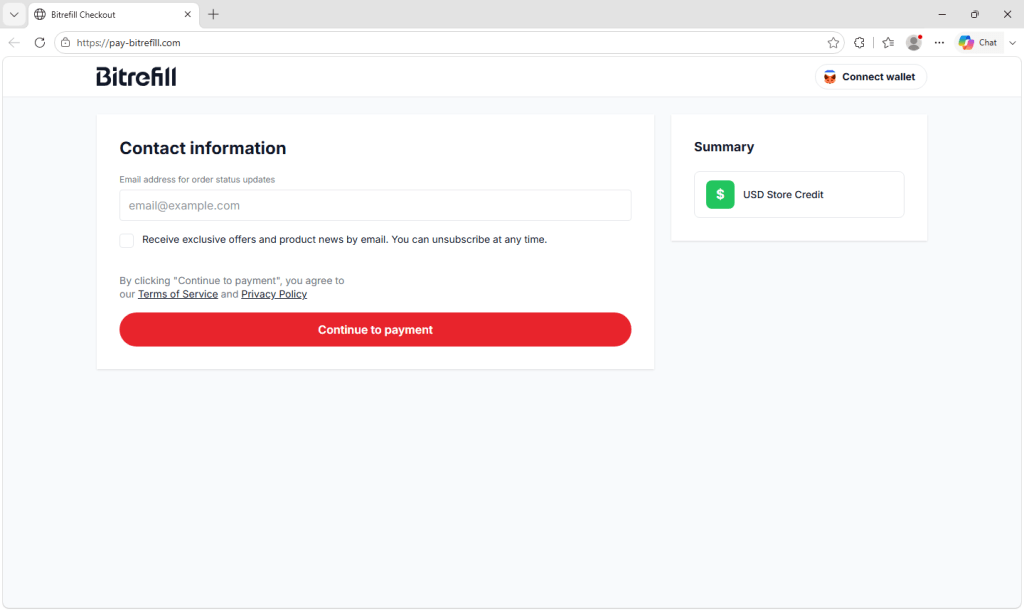
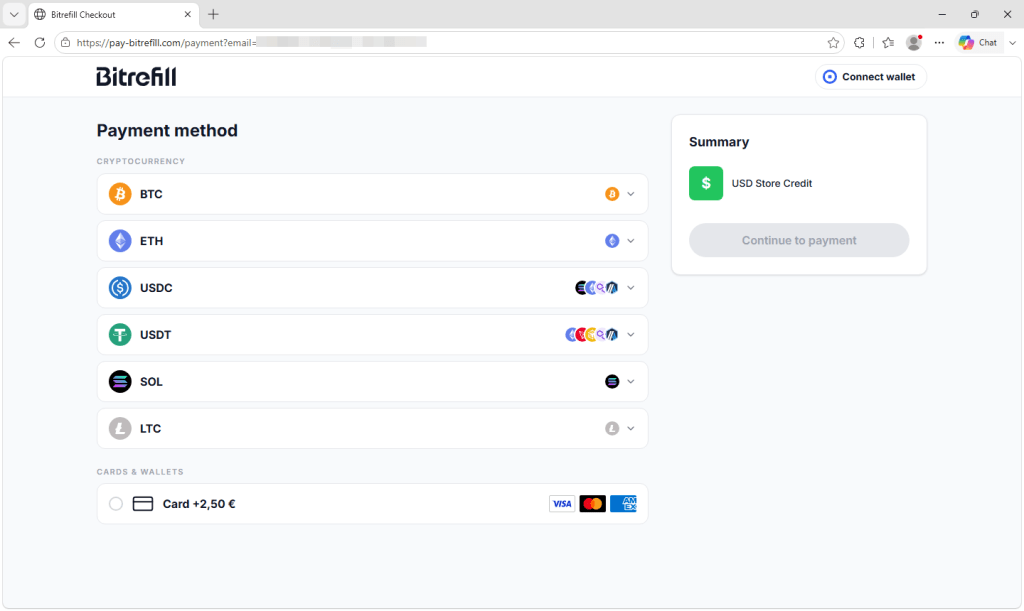
Il vous est demandé de fournir une adresse e-mail pour recevoir les mises à jour concernant votre commande, ainsi que des liens vers les conditions générales d'utilisation et la politique de confidentialité. Vous choisissez ensuite votre mode de paiement parmi une liste proposant Bitcoin, Ethereum, USDC, USDT, Solana et Litecoin. Le site accepte également les paiements par carte moyennant un léger supplément.
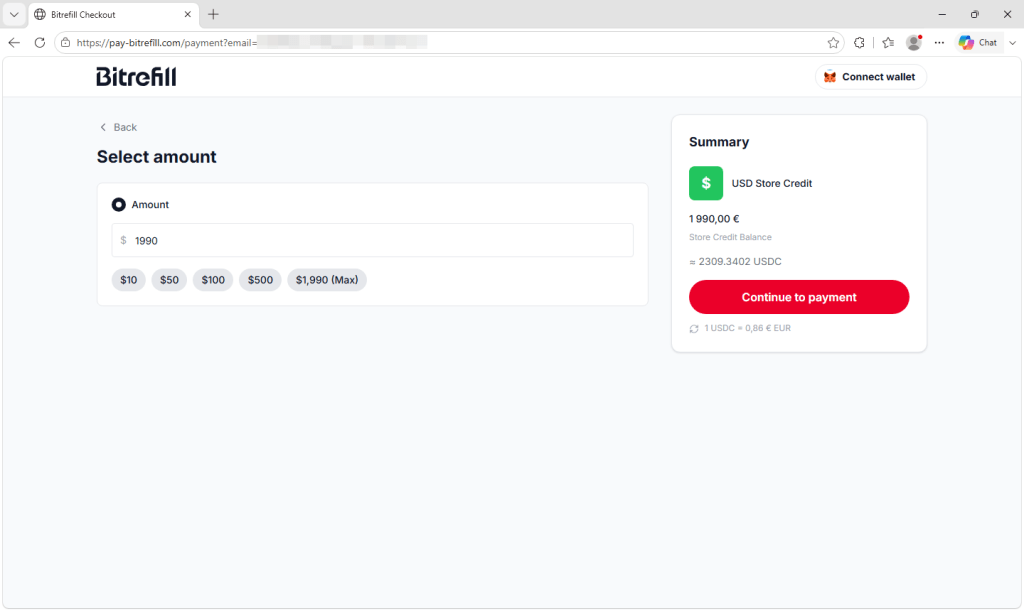
Ensuite, vous choisissez un montant, avec des boutons prédéfinis et un maximum de 1 990 $, bien que des symboles monétaires incohérents laissent présager un problème.
Enfin, vous accédez à un écran de paiement affichant un code QR, une adresse à usage unique, le montant converti dans la cryptomonnaie de votre choix et un compte à rebours vous laissant un peu moins d'une heure pour envoyer les fonds.
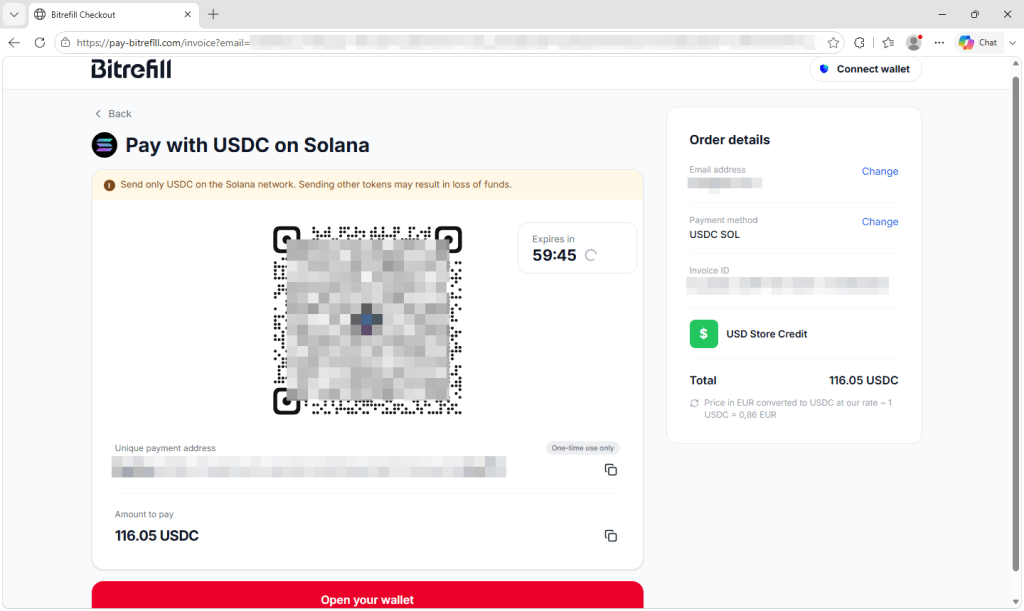
Aucun de ces éléments ne constitue, pris isolément, un signal d'alarme. Les adresses uniques, les délais d'expiration et la conversion de devises sont des pratiques courantes pour les paiements en cryptomonnaies, ce qui explique précisément le caractère convaincant du texte. Chaque élément incitant à la fraude est emprunté aux systèmes de paiement légitimes.
La seule différence notable réside dans l'adresse de destination des fonds, et au moment où la victime envoie la cryptomonnaie, il est extrêmement improbable de la récupérer.
Comment les internautes accèdent à ces pages
La distribution ici ne semble pas reposer sur le courrier électronique. Bitrefill a déclaré publiquement que des sites copiant son processus de paiement et utilisant des noms similaires apparaissaient dans les résultats des moteurs de recherche, et que son équipe de sécurité collaborait avec des spécialistes du retrait de contenu pour les faire supprimer.
La configuration du site le permet. La fausse page de paiement redirige les visiteurs vers un second domaine du même groupe, et le lien utilisé contient un paramètre indiquant un moteur de recherche, ce qui laisse supposer que les opérateurs étiquettent le trafic entrant en fonction de sa provenance.
Un détail mérite une attention particulière : la fausse page de paiement intègre un logiciel d'analyse commerciale, similaire à celui utilisé par les équipes e-commerce légitimes pour mesurer le taux d'abandon de panier. Sa présence laisse supposer que les opérateurs cherchent à optimiser le taux de conversion des visiteurs.
Ces campagnes ne sont pas des initiatives ponctuelles et opportunistes lancées à la hâte par quelqu'un qui espère un coup de chance. Elles sont gérées comme de véritables entreprises, mesurées et optimisées comme n'importe quel autre entonnoir de conversion, la victime jouant le rôle du client.
Une marque n'est pas une destination
Les domaines de ce groupe utilisent plusieurs astuces pour rendre leurs adresses crédibles. Certains remplacent une lettre par un caractère visuellement similaire, ce qui donne l'impression que la marque est correcte à moins d'y regarder de près. D'autres ajoutent un mot plausible tel que pay ou giftgénérant des adresses qui ressemblent à celles des sites de paiement officiels. Certains font les deux.
Plusieurs utilisent des noms de domaine internationalisés, qui peuvent contenir des caractères de différents alphabets ou des versions accentuées de lettres latines. Les navigateurs traduisent ces domaines au format ASCII en commençant par xn--, connu sous le nom de Punycode. À l'œil nu, les versions affichées sont presque impossibles à distinguer du nom authentique.
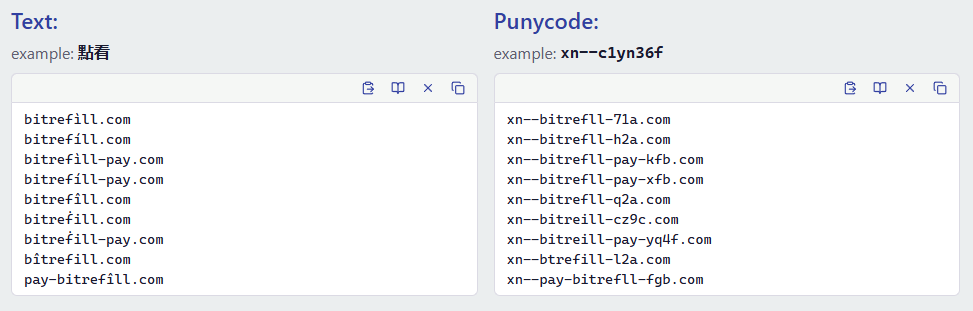
xn--.La solution ne consiste pas simplement à mieux repérer les différences minimes. Ces noms de domaine sont conçus pour tromper l'œil et peuvent être particulièrement difficiles à identifier sur un écran de téléphone. Reconnaître le nom d'une entreprise dans une adresse web ne permet pas de savoir qui en est le propriétaire.
N'oubliez pas que la présence du nom de l'entreprise dans une URL ne suffit pas. Vérifiez que le domaine correspond bien à celui utilisé par l'entreprise.
Que faire
- Commencez par le site web auquel vous faites déjà confiance. Utilisez un signet enregistré ou saisissez soigneusement.
bitrefill.comSi vous effectuez déjà un achat sur le site légitime, restez dans cette session au lieu d'ouvrir une page de paiement à partir d'une recherche distincte. - Méfiez-vous des résultats de recherche concernant les pages de paiement et de validation de commande. Les escrocs peuvent acheter des espaces publicitaires ou manipuler leurs sites pour qu'ils apparaissent en tête des résultats. Le premier résultat n'est pas forcément le plus sûr.
- Vérifiez la barre d'adresse avant d'envoyer. Les paiements en cryptomonnaie ne peuvent généralement pas être annulés ni remboursés. Vérifiez que le domaine principal est bien celui indiqué.
bitrefill.comavant d'approuver un paiement. - Méfiez-vous des domaines contenant une marque suivie d'un mot supplémentaire. Un sous-domaine légitime placerait le texte supplémentaire avant le domaine principal de l'entreprise, comme dans
pay.example.comUne adresse telle queexample-pay.comest un domaine totalement distinct que n'importe qui peut enregistrer. - N’approuvez pas les demandes de transfert de fonds sur un site que vous n’avez pas vérifié. La simple connexion d’un portefeuille n’entraîne généralement pas de transfert de fonds, mais un site frauduleux peut vous demander de signer une transaction ou d’accorder des autorisations permettant le vol de vos actifs.
- Si vous avez déjà envoyé des fonds, agissez rapidement, même si la récupération est peu probable. Signalez l'adresse de destination à la plateforme d'échange ou au fournisseur de portefeuille que vous avez utilisé, signalez l'incident à votre organisme national de signalement des fraudes et informez Bitrefill afin qu'il puisse ajouter le domaine à sa liste de surveillance. Les services de récupération qui promettent de récupérer les cryptomonnaies volées contre des frais initiaux sont souvent des arnaques.
Vérifiez avant de cliquer
La meilleure façon de se protéger contre une page de ce type est de ne pas y accéder. Malwarebytes Browser Guard est une extension gratuite pour navigateur qui bloque les sites frauduleux et d'hameçonnage connus, ainsi que les publicités malveillantes et les résultats de recherche qui y mènent.
Vous avez une capture d'écran ou l'URL d'une arnaque suspecte ? Téléchargez-la sur Scam Guard , intégré à Malwarebytes Premium Security . Windows , Mac , iOS , et Android —et vous obtiendrez un verdict et des conseils de sécurité en quelques secondes.
Indicateurs de compromission (IOC)
Domaines :
biterflll[.]com
bitigift[.]com
bitrefall[.]com
bitrefill-payments[.]com
bitrefill-pays[.]com
bitregift[.]com
bitregill[.]com
bitretill[.]com
bitrgift[.]com
bitrgifts[.]com
bitrnfill[.]com
bitruflli[.]com
butrefill[.]com
pay-bitregill[.]com
pay-bitrgift[.]com
pay-bitrgifts[.]com
pay-butrefill[.]com
pay-bitigift[.]com
xn--bitrefll-71a[.]com
xn--bitrefll-h2a[.]com
xn--bitrefll-pay-kfb[.]com
xn--bitrefll-pay-xfb[.]com
xn--bitrefll-q2a[.]com
xn--bitreill-cz9c[.]com
xn--bitreill-pay-yq4f[.]com
xn--btrefill-l2a[.]com
xn--pay-bitrefll-fgb[.]com
Mettez fin aux menaces avant qu'elles ne causent du tort.
Malwarebytes Browser Guard automatiquement les pages de hameçonnage et les sites malveillants. Gratuit, s'installe en un clic. Ajoutez-le à votre navigateur →