Google ha rilasciato un aggiornamento di sicurezza per Chrome che corregge 18 vulnerabilità, incluse quattro classificate come critiche. Non vi è alcuna indicazione che alcuno di questi bug appena corretti venga attivamente sfruttato in rete.
Il canale stabile è stato aggiornato a 149.0.7827.196/197 per Windows E Mac e 149.0.7827.196 per Linux. L'aggiornamento verrà distribuito nei prossimi giorni e settimane. Chrome per Android è stato inoltre recentemente aggiornato alla versione 149.0.7827.197.
Come aggiornare Chrome
Se non vuoi aspettare che l'aggiornamento arrivi automaticamente, aggiornarlo manualmente è semplicissimo.
L'opzione più semplice è consentire Chrome per aggiornarsi automaticamente. Ma si rischia di rimanere indietro con gli aggiornamenti se non si chiude mai il browser o se qualcosa va storto, ad esempio se un'estensione impedisce l'aggiornamento.
Per aggiornare manualmente, fai clic sul menu Altro (tre puntini), quindi vai su Impostazioni > Informazioni su Chrome . Se è disponibile un aggiornamento, Chrome Il download inizierà automaticamente. Riavvia Chrome per completare l'aggiornamento, sarai protetto da queste vulnerabilità.
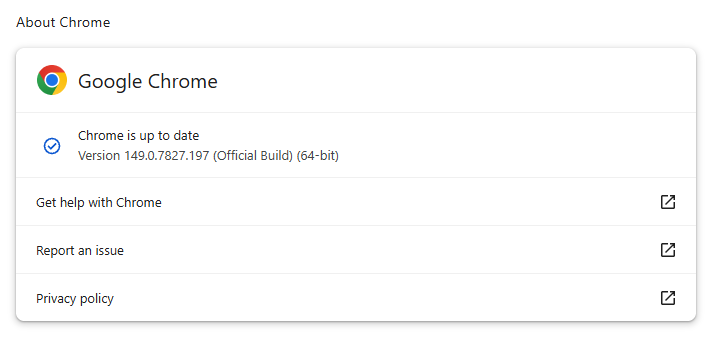
Nella nostra guida su come aggiornare Chrome su ogni sistema operativo troverete una spiegazione del sistema di numerazione delle versioni e istruzioni dettagliate.
Dettagli tecnici
Diamo un'occhiata alle due vulnerabilità critiche di WebGL. WebGL, abbreviazione di Web Graphics Library, è una tecnologia dei browser che consente ai siti web di visualizzare grafica interattiva in 2D e 3D.
Iniziamo con l'unica vulnerabilità non scoperta da Google. Si tratta di una vulnerabilità use-after-free in WebGL, tracciata come CVE-2026-13028 , che potrebbe consentire a un attaccante di sfuggire Chrome 'sandbox del browser utilizzando una pagina HTML appositamente creata.
L'“use-after-free” è una categoria di vulnerabilità causata da un uso errato della memoria dinamica durante l'esecuzione di un programma. Se, dopo aver liberato una porzione di memoria, un programma non azzera il puntatore a quella porzione, un malintenzionato può sfruttare tale errore per causare il crash del programma o indurlo a eseguire codice che non dovrebbe eseguire.
La sandbox del browser è un ambiente limitato e isolato che ha lo scopo di confinare qualsiasi attività dannosa all’interno del browser stesso, anziché direttamente sull’intero computer. Pertanto, una fuga dalla sandbox è pericolosa perché può consentire agli aggressori di passare da una situazione in cui “si è verificato un evento dannoso all’interno del browser” a una in cui “un evento dannoso può interessare l’intero sistema”.
L'altra vulnerabilità critica di WebGL è la CVE-2026-13032. Si tratta anch'essa di una vulnerabilità di tipo "use-after-free" che potrebbe consentire a un aggressore remoto di eludere la sandbox tramite una pagina HTML appositamente modificata.
Anche senza una comprovata applicazione pratica di queste CVE, Chrome ha avuto diversi zero-day sfruttati quest'anno, quindi è chiaro che gli aggressori investono in attacchi basati sul web. Ad esempio, CVE‑2026‑2441 , che ha ricevuto un aggiornamento separato , ha permesso agli aggressori di eseguire codice all'interno Chrome La sandbox del browser poteva essere violata tramite una pagina web dannosa. In combinazione con una qualsiasi delle vulnerabilità di WebGL discusse in precedenza, ciò avrebbe potuto consentire agli aggressori di eludere le protezioni del browser. Insieme, queste vulnerabilità avrebbero potenzialmente potuto permettere agli aggressori di assumere il controllo dell'intero sistema.
Blocca le minacce prima che possano causare danni.
Malwarebytes Browser Guard Blocca automaticamente le pagine di phishing e i siti dannosi. Gratuito, installazione con un solo clic. Aggiungilo al tuo browser →