

Klanten van Domino's Pizza hebben ons laten weten dat ze e-mails hebben ontvangen waarin staat dat een derde partij toegang heeft gekregen tot hun account.
Domino's zegt dat hun interne systemen niet zijn gehackt, maar dat er is ingelogd op individuele accounts met een wachtwoord en e-mailadres die waren gestolen van een ander online account van de klant. Dit staat bekend als credential stuffing.
Hier is de e-mail:
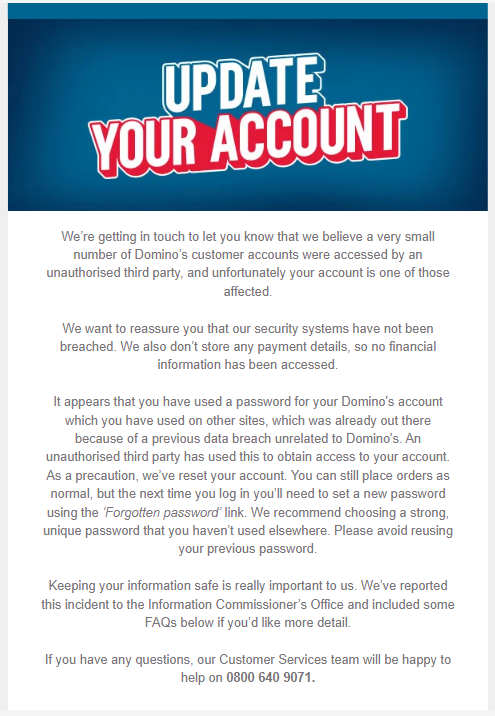
"We nemen contact met u op om u te laten weten dat we vermoeden dat een zeer klein aantal klantaccounts van Domino's is gehackt door een onbevoegde derde partij, en helaas is uw account een van de getroffen accounts."
Wij willen u verzekeren dat onze beveiligingssystemen niet zijn gehackt. We bewaren ook geen betaalgegevens, dus er is geen toegang verkregen tot financiële informatie.
Het lijkt erop dat u voor uw Domino's-account een wachtwoord hebt gebruikt dat u ook op andere websites hebt gebruikt. Dit wachtwoord was al openbaar vanwege een eerder datalek dat niets met Domino's te maken had. Een onbevoegde derde partij heeft dit wachtwoord gebruikt om toegang tot uw account te krijgen. Uit voorzorg hebben we uw account gereset. U kunt nog steeds bestellingen plaatsen zoals gebruikelijk, maar de volgende keer dat u inlogt, moet u een nieuw wachtwoord instellen via de link 'Wachtwoord vergeten' . We raden u aan een sterk, uniek wachtwoord te kiezen dat u nog niet eerder hebt gebruikt. Gebruik alstublieft niet uw oude wachtwoord opnieuw.
De veiligheid van uw gegevens is voor ons van groot belang. We hebben dit incident gemeld bij de Autoriteit Persoonsgegevens en hieronder vindt u een aantal veelgestelde vragen voor meer informatie.
Als u vragen heeft, helpt ons klantenserviceteam u graag verder op 0800 640 9071 .
Credential stuffing is een aanval waarbij criminelen gebruikersnamen en wachtwoorden die van één website zijn gestolen, gebruiken om in te loggen op talloze andere websites. Ze raden de wachtwoorden niet. Ze hebben ze al, vaak miljoenen tegelijk, afkomstig van oude datalekken, malware die opgeslagen inloggegevens van computers steelt, of phishingwebsites .
Deze lijsten worden gekocht en verkocht op criminele fora. Aanvallers gebruiken vervolgens geautomatiseerde tools die de lijst doorlopen en elke combinatie van e-mailadres en wachtwoord uitproberen op een inlogpagina, zoals een app voor maaltijdbezorging, een webwinkel of een streamingdienst.
De aanval werkt omdat zoveel mensen hetzelfde wachtwoord op verschillende sites gebruiken. Als je hetzelfde e-mailadres en wachtwoord hebt gebruikt voor een klein online forum dat jaren geleden is gehackt én voor je pizzabestelaccount, hoeven de criminelen het pizzabedrijf helemaal niet te hacken. Ze loggen gewoon in als jou. Voor het bedrijf lijkt het een normale login met het juiste wachtwoord. Daarom worden deze aanvallen vaak weergegeven als "accounts zijn gehackt" en niet als "het bedrijf is gehackt".
Eenmaal binnen kunnen aanvallers eten of goederen bestellen met uw opgeslagen betaalkaart, loyaliteitspunten of cadeaubontegoeden gebruiken, of uw naam, adres en telefoonnummer bemachtigen. Ze kunnen die gegevens later gebruiken voor meer overtuigende oplichtingspraktijken, bijvoorbeeld een sms of e-mail die zogenaamd van het bedrijf afkomstig is, omdat het bedrijf weet wat u besteld heeft. Accounts waarvan bevestigd is dat ze werken, worden ook doorverkocht aan andere criminelen, waardoor één hergebruikt wachtwoord nog lang na de oorspronkelijke inbreuk problemen kan veroorzaken.
Hoe blijf ik veilig
- Gebruik voor elk account een ander wachtwoord. Op die manier blijft een inbreuk op één site beperkt tot die site.
- Gebruik een wachtwoordmanager om die wachtwoorden te onthouden. Niemand kan tientallen unieke wachtwoorden onthouden, maar een wachtwoordmanager kan ze allemaal voor je opslaan.
- Schakel, indien beschikbaar, tweefactorauthenticatie in (een code van een app of sms, of een toegangscode), zodat een gestolen wachtwoord alleen niet voldoende is om in te loggen op je account.
- Als je een wachtwoord hebt hergebruikt voor een account dat mogelijk is getroffen, wijzig het dan daar en op alle andere sites waar je het hebt gebruikt, te beginnen met accounts waarop betaalgegevens zijn opgeslagen.
- Klik niet op links in e-mails of andere ongevraagde berichten. Log rechtstreeks in via de officiële website of de app.
Let op: Ongevraagde e-mails met de tekst "update uw account" die zogenaamd van Domino's afkomstig zijn, zijn vaak phishingpogingen om persoonlijke of financiële gegevens te stelen. Bij twijfel kan Malwarebytes Scam Guard u helpen bepalen of een bericht oplichterij is of niet en suggesties geven voor vervolgstappen.
Wat weten cybercriminelen over jou?
Gebruik de gratis Digital Footprint-scan Malwarebytes om te controleren of uw persoonlijke gegevens online zijn gelekt.








