Google wydało aktualizacje dla Chrome przeglądarki, łatając szereg poważnych luk w zabezpieczeniach.
Aktualizacja zawiera poprawki dotyczące 74 luk w zabezpieczeniach, w tym jednej, która jest obecnie aktywnie wykorzystywana przez hakerów.
Stabilny kanał został zaktualizowany do wersji 149.0.7827.102/.103 Windows / Mac oraz 149.0.7827.102 dla systemu Linux, która zostanie udostępniona w ciągu najbliższych tygodni.
Jak zaktualizować Chrome
Jeśli nie chcesz czekać, aż aktualizacja dotrze do Ciebie, możesz ją łatwo zainstalować ręcznie.
Najłatwiejszą opcją jest pozwolenie Chrome aktualizować się automatycznie. Możesz jednak mieć opóźnienia w aktualizacjach, jeśli nigdy nie zamkniesz przeglądarki lub coś pójdzie nie tak, na przykład rozszerzenie uniemożliwi aktualizację.
Aby zaktualizować ręcznie, kliknij menu Więcej (trzy kropki), a następnie przejdź do Ustawienia > Informacje o Chrome . Jeśli aktualizacja jest dostępna, Chrome rozpocznie pobieranie automatycznie. Uruchom ponownie Chrome aby dokończyć aktualizację, a będziesz chroniony przed tymi lukami w zabezpieczeniach.
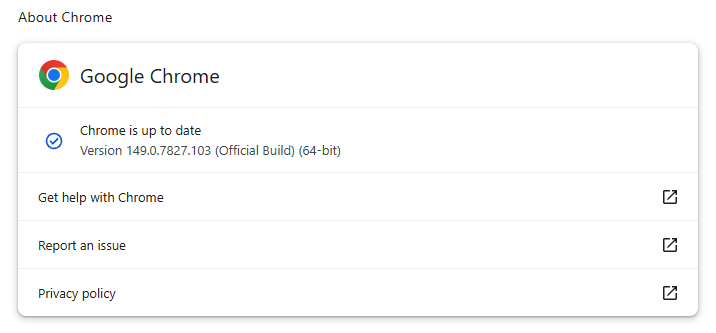
Instrukcje krok po kroku znajdziesz także w naszym przewodniku dotyczącym aktualizacji Chrome w każdym systemie operacyjnym .
Szczegóły techniczne
Luka w zabezpieczeniach, która według Google jest obecnie wykorzystywana w środowisku produkcyjnym, została oznaczona numerem CVE-2026-11645.
Google opisuje to w następujący sposób:
„Poza zakresem odczytu i zapisu w V8 w Google Chrome Wersja przed 149.0.7827.103 umożliwiała zdalnemu atakującemu wykonanie dowolnego kodu w piaskownicy za pośrednictwem specjalnie przygotowanej strony HTML.
Oznacza to, że ta wada została wykryta w Chrome Silnik V8 firmy 's — część Chrome (i inne przeglądarki bazujące na Chromium) obsługujące JavaScript.
Taka luka pozwala programowi na odczyt lub zapis danych poza granicami pamięci, z której powinien korzystać, umożliwiając atakującym manipulowanie innymi obszarami pamięci przypisanymi do bardziej krytycznych funkcji. Atakujący mogą umieścić złośliwy kod w pamięci i skłonić system do jego uruchomienia.
W tym przypadku luka może zostać wykorzystana, gdy silnik V8 przetwarza specjalnie spreparowaną treść HTML, na przykład ze złośliwej strony internetowej.
Wyrażenie „w piaskownicy” oznacza, że złośliwy kod działałby w ograniczonym, odizolowanym środowisku, a nie bezpośrednio na całym komputerze. Kod atakującego jest ograniczony do przeglądarki, co zmniejsza jego wpływ w porównaniu z kodem działającym poza piaskownicą. Jednak atakujący często łączą ze sobą wiele luk w zabezpieczeniach, aby doprowadzić do poważniejszych naruszeń. Wyrażenie to stanowi więc jedynie ograniczenie bezpieczeństwa, a nie gwarancję, że błąd jest nieszkodliwy.
Aktualizacja zawiera również kilka nowych funkcji, takich jak możliwość podpisywania formularzy PDF bez konieczności korzystania z rozszerzenia.
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard Automatycznie blokuje strony phishingowe i złośliwe witryny. Za darmo, wystarczy jedno kliknięcie, aby zainstalować. Dodaj do swojej przeglądarki →