Odświeżenie certyfikatu bezpiecznego rozruchu jest wdrażane we wszystkich obsługiwanych Windows urządzenia przez Windows Aktualizacja. W czerwcu 2026 r. certyfikaty Secure Boot, które zostały wysłane w Windows certyfikaty od 2011 r. zaczynają wygasać, a Microsoft zastępuje je nowymi certyfikatami z datą ważności 2023 r.
Dobra wiadomość: jeśli na bieżąco aktualizujesz swój komputer, prawdopodobnie nie będziesz musiał nic robić. Zła wiadomość: niektóre starsze urządzenia mogą nie przejść tej zmiany bez problemów. Twój komputer nie przestanie nagle działać, ale z czasem może stracić ważne zabezpieczenia na poziomie uruchamiania, a Ty nawet tego nie zauważysz.
Oto, co się dzieje, dlaczego ma to znaczenie i jak sprawdzić, czy Twój komputer dotrzymał terminu.
Czym jest funkcja Secure Boot i co wkrótce przestanie działać?
Secure Boot to funkcja oprogramowania układowego UEFI wbudowana w praktycznie każdy komputer sprzedawany od około 2012 roku. Działa ona przed Windows Nawet się ładuje, a jego zadaniem jest sprawdzenie, czy bootloader i wczesne komponenty rozruchowe zostały podpisane przez zaufaną stronę. Jeśli coś próbuje wstawić się do łańcucha rozruchowego, czego nie ma na liście zaufanych – na przykład bootkit – Secure Boot odmawia uruchomienia.
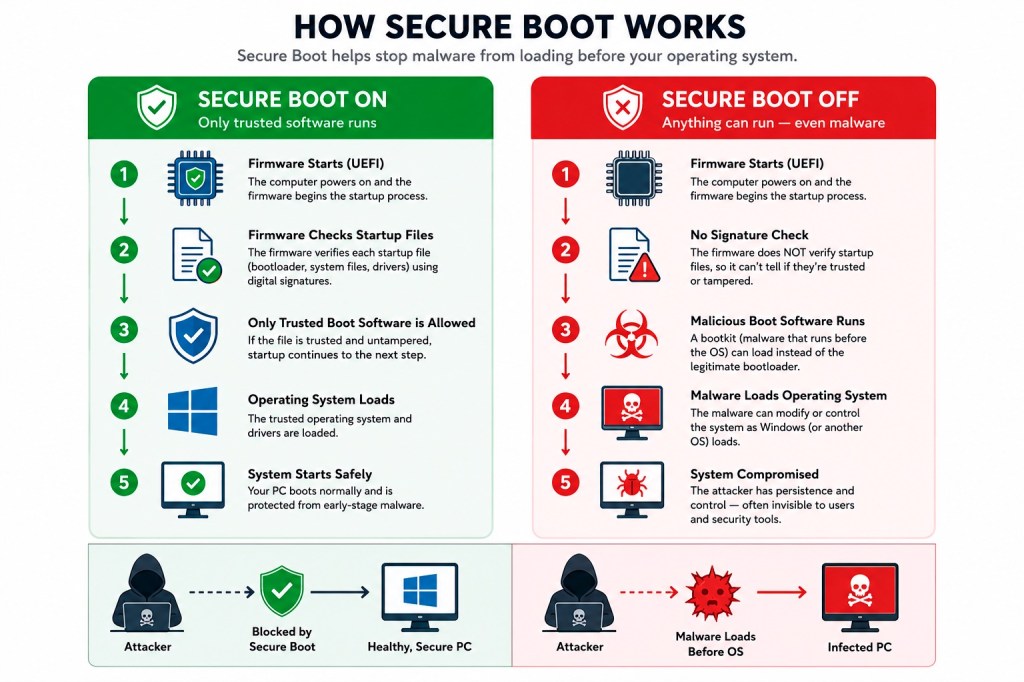
Kluczową kwestią jest tu pojęcie „zaufanej strony”. Zaufanie budowane jest dzięki certyfikatom kryptograficznym wbudowanym w oprogramowanie układowe płyty głównej. Obecne certyfikaty zostały wydane w 2011 roku i wkrótce wygasną. Chodzi tu o trzy konkretne certyfikaty:
- Microsoft Corporation KEK CA 2011: ważny do 24 czerwca 2026 r.
- Microsoft UEFI CA 2011: wygasa 27 czerwca 2026 r.
- Microsoft Windows Production PCA 2011 : wygasa 19 października 2026 r.
Microsoft zastępuje je zestawem z datą produkcji 2023, obejmującym Windows UEFI CA 2023 i Microsoft Corporation KEK 2K CA 2023. Według inżynierów Microsoftu, którzy wystąpili podczas sesji AMA w marcu 2026 r., nowe certyfikaty są ważne do 2038 r., a oddzielne przejście na kryptografię postkwantową planowane jest na około 2030 r. w przypadku przyszłego sprzętu.
„Czy mój komputer przestanie działać?”
Nie. To najważniejsza rzecz, którą trzeba zrozumieć, ponieważ plotki zagłuszają fakty.
Jeżeli termin nadejdzie, a na Twoim komputerze nadal będą działać certyfikaty z 2011 r., Windows nadal będzie się uruchamiać, Windows Aktualizacja nadal będzie działać, a komputer będzie działał normalnie.
Jak wynika ze słów samego Microsoftu , urządzenie „nie będzie już mogło otrzymywać nowych zabezpieczeń” na potrzeby wczesnego procesu rozruchu, w tym aktualizacji Windows Menedżer rozruchu, bazy danych bezpiecznego rozruchu, listy odwołań i środki zaradcze na wypadek niedawno odkrytych luk w zabezpieczeniach na poziomie rozruchu.
Mówiąc wprost: z upływem czasu coraz trudniej jest zapewnić ochronę komputera. Jest on zabezpieczony przed znanymi obecnie zagrożeniami pojawiającymi się podczas uruchamiania systemu, ale niekoniecznie przed tymi, które zostaną wykryte w przyszłym miesiącu lub w przyszłym roku.
To problem, ponieważ bootkity działają pod spodem Windows i oprogramowanie antywirusowe. Działają one przed wszystkimi innymi i mogą wyłączyć narzędzia bezpieczeństwa, które normalnie by je wykryły.
Problem z BlackLotus
Jeśli szukasz konkretnego przykładu, dlaczego bezpieczeństwo na poziomie rozruchu ma znaczenie, przyjrzyj się BlackLotus.
BlackLotus to bootkit UEFI, który pojawił się na forach hakerskich w 2022 roku i został potwierdzony w środowisku naturalnym przez badaczy na początku 2023 roku. Wykorzystywał lukę CVE-2022-21894 , nazywaną „Baton Drop”, aby ominąć Secure Boot w pełni załatanym systemie. Windows systemów. Po zainstalowaniu może wyłączyć BitLocker, Hypervisor-Protected Code Integrity (HVCI) i Microsoft Defender przed Windows w pełni załadowany.
Firma Microsoft usunęła podstawową lukę opisaną wCVE-2023-24932, jednak bezpieczne naprawienie podatnych na ataki menedżerów rozruchu jest skomplikowane. Wyłączenie niewłaściwych komponentów rozruchowych może spowodować, że systemy nie będą się uruchamiać, dlatego też firma Microsoft wdrażała zabezpieczenia stopniowo, na przestrzeni kilku lat.
Wymiana certyfikatów w 2026 r. to zaplanowane działanie w ramach cyklu życia produktu (certyfikaty z 2011 r. i tak miały wygasnąć), ale umożliwia ona również szersze wzmocnienie zabezpieczeń funkcji Secure Boot, które firma Microsoft wprowadza w odpowiedzi na podatność menedżerów rozruchu oraz ataki takie jak BlackLotus.
Dzięki wdrożeniu nowych punktów odniesienia zaufania firma Microsoft może nadal wprowadzać nowsze komponenty rozruchowe podpisane na rok 2023 oraz bezpiecznie wycofywać te podatne na zagrożenia w miarę pojawiania się nowych zagrożeń. Urządzenia, które nie dokonają tej zmiany, mogą w przyszłości stracić dostęp do tych zabezpieczeń.
Jak przebiega wdrażanie
Firma Microsoft stosuje stopniowe wdrażanie, które ma na celu uniknięcie awarii systemów.
Zaplanowany Windows zadanie jest uruchamiane mniej więcej co 12 godzin i stosuje aktualizację etapami:
- Dodaj nowy Windows UEFI CA 2023 do bazy sygnatur oprogramowania sprzętowego.
- Jeśli stary certyfikat zewnętrzny z 2011 roku nadal istnieje, dodaj obok niego certyfikatyMicrosoft UEFI CA 2023orazMicrosoft Option ROM UEFI CA 2023.
- Dodaj nowy kluczKEK 2K CA 2023 firmy Microsoft Corporation.
- Zaktualizuj Windows Menedżera rozruchu do takiego, który jest podpisany nowym certyfikatem. Ten krok jest odkładany do następnego naturalnego ponownego uruchomienia.
Zgodnie z wytycznymi firmy Microsoft dla specjalistów IT cały proces trwa około 48 godzin i wymaga co najmniej jednego ponownego uruchomienia. Każdy etap musi zakończyć się powodzeniem, zanim rozpocznie się kolejny, więc urządzenie może na chwilę zatrzymać się w trakcie sekwencji, jeśli (na przykład) czeka na aktualizację oprogramowania sprzętowego lub zaplanowane ponowne uruchomienie.
W przypadku większości użytkowników domowych proces ten przebiega w tle, w sposób niewidoczny, w ramach zwykłych aktualizacji zbiorczych.
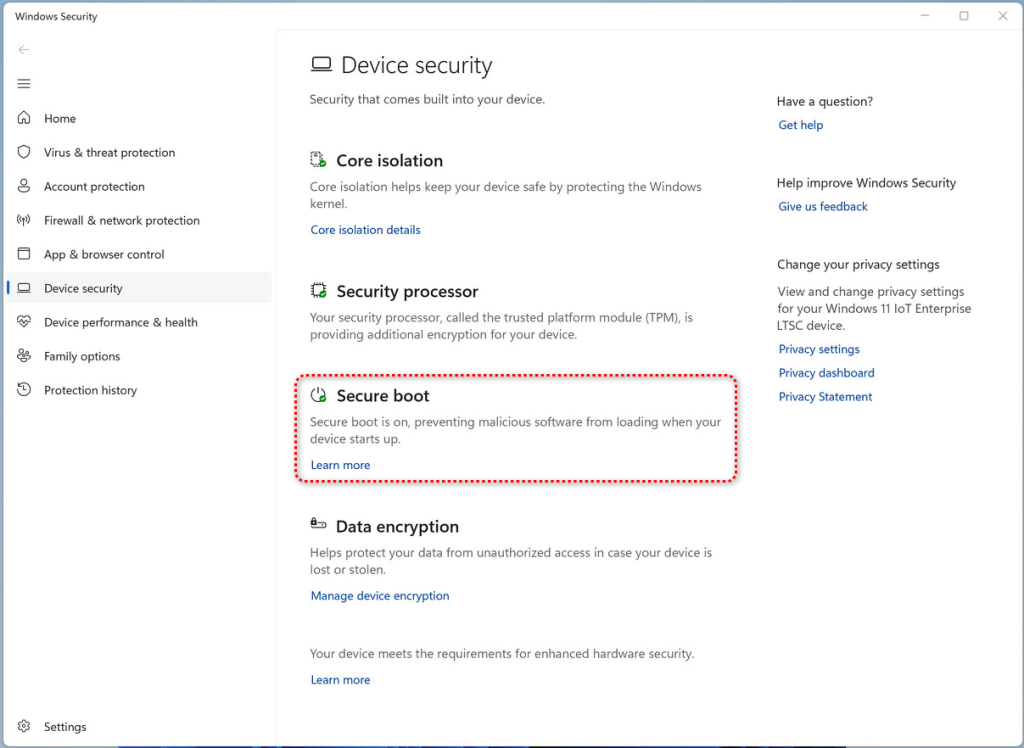
Począwszy od kwietnia 2026 r. Windows aktualizacja, Windows Aplikacja Security zawiera zaktualizowane informacje o stanie bezpiecznego rozruchu w obszarze Zabezpieczenia urządzenia , które pokazują, czy nowe certyfikaty zostały pomyślnie zastosowane.
Co może pójść nie tak
Większość systemów przejdzie na nowy system bez problemów, ale istnieją pewne znane słabe punkty:
- Starsze komputery z nieaktualnym oprogramowaniem układowym.Niektóre starsze wersje oprogramowania układowego UEFI nie obsługują prawidłowo nowych certyfikatów. W przypadku tych systemów przed zakończeniem procesu przejścia może być konieczna aktualizacja systemu BIOS lub oprogramowania układowego od producenta.
- Komputery, które ominęły wymagania Windows 11. Jeśli funkcja bezpiecznego rozruchu została wyłączona w celu instalacji Windows 11 korzystając z nieoficjalnych obejść, nowych certyfikatów nie można zastosować prawidłowo.
- Systemy z tradycyjnym BIOS-em / modułem CSM.Urządzenia z tradycyjnym BIOS-em (lub UEFI z włączonym modułem CSM) w ogóle nie korzystają z funkcji Secure Boot, więc całkowicie nie są objęte tą aktualizacją.
- Niestandardowe oprogramowanie układowe i nietypowe konfiguracje.Niektóre niestandardowe lub nietypowe konfiguracje oprogramowania układowego mogą spowodować wyświetlenie monitu o odzyskanie danych w usłudze BitLocker po zmianie ustawień funkcji Secure Boot. Firma Microsoft wyraźnie zaznacza, że sama usługa BitLockerniejest wyłączana, jednak na wszelki wypadek użytkownicy powinni mieć pod ręką swoje klucze odzyskiwania.
Windows Najnowsze doniesienia o błędach aktualizacji na tysiącach komputerów z przestarzałym oprogramowaniem sprzętowym podczas testów. Własne wytyczne Microsoftu ostrzegają szerzej, że ograniczenia oprogramowania sprzętowego, platformy i producentów OEM mogą blokować przejście. W wielu przypadkach Windows Systemy, których to dotyczy, będą oznaczone żółtymi lub czerwonymi ostrzeżeniami.
Co powinni zrobić użytkownicy domowi
Dla większości ludzi rada jest prosta:
- Utrzymuj pełną aktualność Windows . Firma Microsoft wprowadza nowe certyfikaty w ramach standardowej aktualizacji. Windows aktualizacje, a większość użytkowników domowych nie będzie musiała robić nic poza instalowaniem comiesięcznych aktualizacji.
- Sprawdź status Bezpiecznego rozruchu (tekst, nie tylko kolor). Otwórz Zabezpieczenia Windows > Zabezpieczenia urządzenia > Bezpieczny rozruch . Zielona ikona z tekstem „Bezpieczny rozruch jest włączony, co zapobiega ładowaniu złośliwego oprogramowania podczas uruchamiania urządzenia” oznacza, że wszystko jest w porządku. Microsoft ostrzega, że sam zielony znacznik wyboru nie potwierdza zastosowania nowych certyfikatów.
- Jeśli Twoje urządzenie jest starszego typu, sprawdź, czy producent udostępnia aktualizację systemu BIOS lub oprogramowania układowego.Niektóre systemy wymagają ich zainstalowania, aby aktualizacja funkcji Secure Boot mogła przebiec prawidłowo. Jest to szczególnie ważne w przypadku komputerów PC wyprodukowanych przed 2024 r.
- Nie wyłączaj funkcji Secure Boot w celu „naprawienia” jakiejś usterki.Wyłączenie tej funkcji jest całkowicie niewłaściwym rozwiązaniem – powoduje to całkowite usunięcie zabezpieczenia zamiast jego aktualizacji. Niektóre systemy antycheatowe w grach oraz starsze aplikacje proszą użytkowników o wykonanie tej czynności.
- Nie przejmuj się nowym folderem SecureBoot. Windows Zbiorcza aktualizacja z maja 2026 r. (KB5089549) tworzy folder w
C:\Windows\SecureBootzawierający przykładowe skrypty PowerShell przeznaczone dla administratorów IT. Nie jest to złośliwe oprogramowanie, jest to zgodne z oczekiwaniami i nie trzeba go usuwać. - Korzystaj z aktualnej ochrony antywirusowej działającej w czasie rzeczywistym, która wykrywa zagrożenia na poziomie systemu operacyjnego, nawet jeśli jakieś z nich zdoła ominąć zabezpieczenia Secure Boot.
Co powinny zrobić zespoły IT
Jeśli zarządzasz flotą, firma Microsoft opublikowałaobszerne wytyczne, a zadanie to jest bardziej skomplikowane. W skrócie:
- Sprawdź teraz, jakie urządzenia posiadasz. Pobierz informacje o producencie, modelu, wersji systemu BIOS i dacie, płycie głównej oraz stanie funkcji Secure Boot dla całej floty. Firma Microsoft udostępnia przykładowy skrypt PowerShell pod adresem
aka.ms/GetSecureBootktóra wyświetla odpowiednie klucze rejestru i identyfikatory zdarzeń. - Należy zwrócić uwagę na identyfikatory zdarzeń 1801 i 1808.Identyfikator zdarzenia 1808 potwierdza, że nowe certyfikaty zostały zainstalowane. Identyfikator zdarzenia 1801 oznacza, że urządzenie nie zakończyło aktualizacji.
- Przeprowadź testy przed powszechnym wdrożeniem.Firma Microsoft zaleca przetestowanie co najmniej czterech urządzeń dla każdej unikalnej kombinacji producenta, modelu i oprogramowania układowego. Niektóre systemy mogą wymagać aktualizacji oprogramowania układowego od producenta OEM, zanim będą mogły zaakceptować nowe certyfikaty.
- Wybierz jedną metodę wdrażania na każde urządzenie.Możesz skorzystać z kluczy rejestru, zasad grupy, narzędzi wiersza poleceń WinCS lub skryptów Intune/ConfigMgr, ale nie należy łączyć różnych metod na tym samym komputerze.
- Zwróć uwagę na tworzenie obrazów PXE oraz Hyper-V. Serwery PXE SCCM/MECM mogą wymagać ponownego podpisania
boot.wim, a hosty Hyper-V mogą wymagać aktualizacji przed utworzeniem nowych maszyn wirtualnych z kluczem KEK 2023 w szablonie oprogramowania układowego. - Należy sporządzić wykaz urządzeń, których nie da się zaktualizować.Starszy sprzęt, dla którego producenci nie zapewniają już wsparcia w zakresie oprogramowania układowego, może wymagać wymiany przed upływem terminu lub formalnego uznania za wyjątek wraz z wprowadzeniem środków kompensacyjnych. Urządzenia te będą nadal działać, ale mogą nie być objęte przyszłymi zabezpieczeniami na poziomie rozruchu.
Podsumowując
To jedno z tych zdarzeń związanych z bezpieczeństwem, które 24 czerwca 2026 r. nie spowoduje żadnego poważnego incydentu. Tego dnia nie dojdzie do żadnych widocznych awarii.
Ryzyko wiąże się z tym, co wydarzy się w kolejnych miesiącach i latach. Urządzenia, które nie zdołają przejść na nowy łańcuch zaufania, mogą stopniowo tracić ochronę na poziomie rozruchu, ponieważ firma Microsoft nieustannie reaguje na zagrożenia takie jak BlackLotus i inne bootkity.
Dla większości użytkowników domowych, Windows Usługa Update automatycznie zajmie się przejściem. Twoim głównym zadaniem jest aktualizowanie systemu i weryfikacja statusu bezpiecznego rozruchu przed upływem terminów.
Jeśli posiadasz starszy sprzęt, to właśnie teraz warto sprawdzić, czy producent nadal udostępnia aktualizacje oprogramowania układowego – oraz czy Twój komputer jest gotowy na kolejną dekadę zabezpieczeń związanych z funkcją Secure Boot.

„Jeden z najlepszych pakietów zabezpieczeń cybernetycznych na świecie”.
Według serwisu CNET.Przeczytaj ich recenzję →