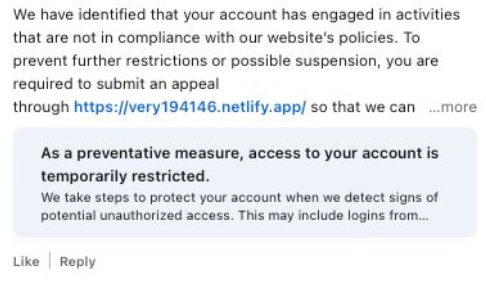
Ostatnio fałszywe LinkedIn profile zaczęły publikować komentarze, w których twierdzono, że użytkownik „podejmował działania niezgodne z” LinkedIn Polityką serwisu i że jego konto zostało „tymczasowo ograniczone” do momentu złożenia odwołania za pomocą określonego łącza w komentarzu.
Komentarze mają różne formy i rozmiary, ale oto jeden przykład, który znaleźliśmy.
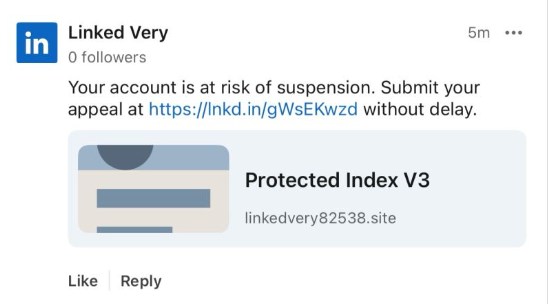
Konta zamieszczające komentarze starają się wyglądać jak oficjalne LinkedIn boty i używają różnych nazw. Prawdopodobnie tworzą nowe konta, kiedy LinkedIn usuwa je. Tak czy inaczej, w krótkim czasie zgłoszono wiele kont podobnych do tego „Powiązanego Bardzo” powyżej, co sugeruje automatyczne tworzenie i publikowanie na dużą skalę.
Ten sam schemat dotyczy linków. Skrócony link użyty w powyższym przykładzie został już wyłączony, podczas gdy inne prowadzą bezpośrednio do stron phishingowych . Oszuści często używają skróconych linków. LinkedIn linki, które budują zaufanie, sprawiając, że odbiorcy wierzą, że wiadomości są autentyczne. Ponieważ LinkedIn mogą szybko wyłączyć te łącza, atakujący prawdopodobnie testują różne podejścia, aby sprawdzić, które z nich jest trwalsze.
Oto kolejny przykład:
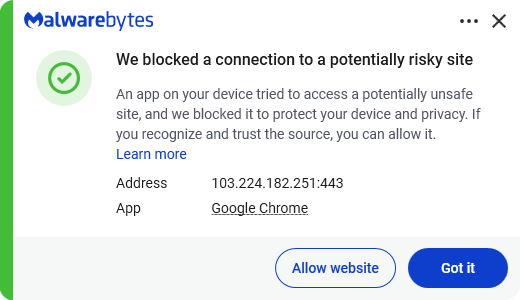
Malwarebytes blokuje ten ostatni link na podstawie adresu IP :
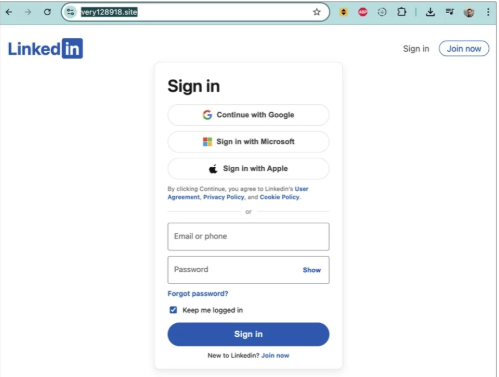
Jeśli użytkownicy klikną te linki, zostaną przeniesieni na stronę phishingową, której celem jest kradzież ich danych. LinkedIn dane logowania:
A LinkedIn Rzecznik potwierdził serwisowi BleepingComputer, że jest świadomy zaistniałej sytuacji:
„Potwierdzam, że jesteśmy świadomi tej działalności i nasze zespoły pracują nad podjęciem odpowiednich działań”.
Bądź bezpieczny
W takich sytuacjach kluczowa jest świadomość — a teraz już wiesz, na co zwracać uwagę. Kilka dodatkowych wskazówek:
- Nie klikaj na niechciane linki w prywatnych wiadomościach i komentarzach bez sprawdzenia u zaufanego nadawcy, czy są one legalne.
- Zawsze loguj się bezpośrednio na platformie, do której chcesz uzyskać dostęp, a nie poprzez link.
- Korzystaj z menedżera haseł, który nie wypełnia automatycznie danych logowania na fałszywych stronach internetowych.
- Korzystaj z aktualnego rozwiązania antywirusowego działającego w czasie rzeczywistym, wyposażonego w moduł ochrony internetowej, aby blokować złośliwe strony internetowe.
Porada: bezpłatne rozszerzenie Malwarebytes Browser Guard blokuje znane złośliwe witryny i skrypty.
Coś wydaje się nie tak? Sprawdź to przed kliknięciem.
Malwarebytes Scam Guard pomaga błyskawicznie analizować podejrzane linki, teksty i zrzuty ekranu.
Dostępne w pakiecie Malwarebytes Premium Security dla wszystkich urządzeń oraz w aplikacji Malwarebytes dla iOS i Android .