

Aktualizacja 16 marca 2026 r.
Na początku tego tygodnia Google błędnie poinformowało o aktywnie wykorzystywanej luce w zabezpieczeniach Chrome został naprawiony, a teraz firma ogłosiła, że udostępni nową aktualizację w celu ochrony użytkowników przed luką w zabezpieczeniach oznaczoną jako CVE-2026-3909.
Oryginalna treść:
Firma Google wydała aktualizację zabezpieczeń poza pasmem Chrome komputer stacjonarny, który łata dwie poważne luki typu zero-day.
Obie luki można wykorzystać zdalnie i wystarczy, by użytkownik odwiedził złośliwą stronę internetową. Ponieważ przeprowadzenie ataku nie jest skomplikowane, luki te stanowią większe zagrożenie w praktyce.
Jak zaktualizować Chrome
Najnowsze numery wersji to 146.0.7680.75/76 dla Windows i macOS oraz 146.0.7680.75 dla systemu Linux . Jeśli Chrome Jeśli Twoja przeglądarka ma wersję 146.0.7680.75 lub nowszą, jesteś chroniony przed tymi lukami.
Najprostszym sposobem na bycie na bieżąco jest pozwolenie Chrome Aktualizacje mogą jednak opóźniać się, jeśli rzadko zamykasz przeglądarkę lub coś zakłóca proces aktualizacji.
Aby zaktualizować ręcznie:
- Kliknij menu„Więcej”(trzy kropki)
- Przejdź do Ustawienia > Informacje o Chrome .
- Jeśli dostępna jest aktualizacja, Chrome rozpocznie się pobieranie.
- Uruchom ponownie Chrome aby dokończyć aktualizację, a będziesz chroniony przed tymi lukami w zabezpieczeniach.
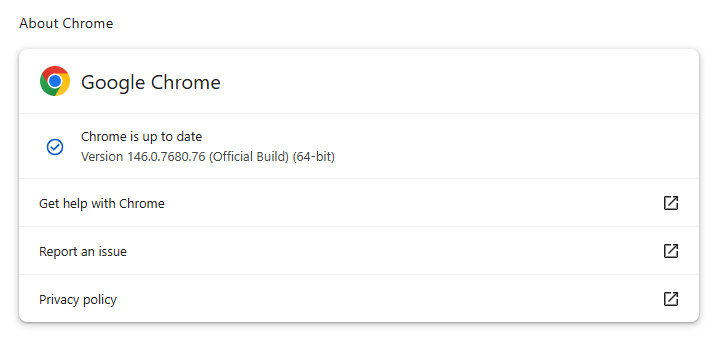
Instrukcje krok po kroku znajdziesz także w naszym przewodniku dotyczącym aktualizacji Chrome w każdym systemie operacyjnym , w którym zawarto m.in. instrukcje dotyczące sprawdzania numeru wersji.
Szczegóły techniczne
Firma Google informuje, że wykryła i usunęła oba błędy we własnym zakresie, a poprawki zostały wprowadzone w ciągu około dwóch dni od zgłoszenia.
CVE‑2026‑3909 to luka w zabezpieczeniach umożliwiająca zapis poza zakresem w Skia, Chrome Biblioteka grafiki 2D firmy Skia służy do renderowania treści internetowych i elementów interfejsu użytkownika. Zdalny atakujący może zwabić użytkownika na złośliwą stronę internetową, która uruchamia błąd, uszkadza pamięć i potencjalnie umożliwia wykonanie kodu w kontekście przeglądarki. Skia to biblioteka grafiki 2D o otwartym kodzie źródłowym, używana nie tylko w Google. Chrome ale także w wielu innych produktach.
CVE-2026-3910 to błąd wynikający z nieprawidłowej implementacji w silniku JavaScript i WebAssembly V8. Specjalnie spreparowana strona HTML mogłaby umożliwić zdalnemu atakującemu wykonanie dowolnego kodu w piaskownicy V8. V8 to silnik opracowany przez Google do przetwarzania kodu JavaScript, w którym odnotowano już wiele błędów.
Chrome Komponenty Skia i V8 są głównymi celami ataków, ponieważ znajdują się bezpośrednio na ścieżce łączącej niezaufaną zawartość witryny internetowej z systemem, na którym działa.
W bibliotece Skia możliwe jest połączenie operacji zapisu poza granicami pamięci z innymi błędami w celu przełamania zabezpieczeń piaskownicy renderera, natomiast luki w implementacji silnika V8 często pojawiają się w łańcuchach exploitów wykorzystywanych przez cyberprzestępców i twórców oprogramowania szpiegującego.
Jak zachować bezpieczeństwo
Aby chronić swoje urządzenie, zaktualizuj Chrome jak najszybciej. Oto kilka dodatkowych wskazówek, jak uniknąć stania się ofiarą, nawet zanim zostanie załatana luka zero-day:
- Nie klikaj na niechciane linki w wiadomościach e-mail, wiadomościach, nieznanych stronach internetowych lub w mediach społecznościowych.
- Włącz automatyczne aktualizacje i regularnie restartuj komputer. Wielu użytkowników pozostawia przeglądarki otwarte przez wiele dni, co opóźnia ochronę, nawet jeśli aktualizacja jest pobierana w tle.
- Korzystaj z aktualnegooprogramowania antywirusowegodziałającego w czasie rzeczywistym, wyposażonego w moduł ochrony sieciowej.
Użytkownicy innych przeglądarek opartych na silniku Chromium mogą spodziewać się wkrótce podobnej aktualizacji.
Od zgłaszania zagrożeń po ich usuwanie.
Zagrożenia cyberbezpieczeństwa nigdy nie powinny wykraczać poza nagłówki. Chroń swoje urządzenia przed zagrożeniami, pobierając Malwarebytes już dziś .









