Google wydało aktualizacje dla Chrome przeglądarki łatające szereg poważnych luk w zabezpieczeniach.
Aktualizacja zawiera poprawki dwóch krytycznych luk w zabezpieczeniach, które mogą zostać wykorzystane do zdalnego wykonania kodu już po samym wejściu na złośliwą stronę internetową.
Stabilny kanał został zaktualizowany do wersji 148.0.7778.178/179 Windows / Mac i 148.0.7778.178 dla systemu Linux, która zostanie udostępniona w ciągu najbliższych tygodni.
Jak zaktualizować Chrome
Jeśli nie chcesz czekać, aż aktualizacja dotrze do Ciebie, możesz ją łatwo zainstalować ręcznie.
Najprostszym sposobem aktualizacji jest zezwolenie Chrome aktualizować się automatycznie. Możesz jednak opóźnić się, jeśli nigdy nie zamkniesz przeglądarki lub coś pójdzie nie tak, na przykład rozszerzenie uniemożliwi aktualizację.
Aby zaktualizować ręcznie, kliknij menu Więcej (trzy kropki), a następnie przejdź do Ustawienia > Informacje o Chrome . Jeśli aktualizacja jest dostępna, Chrome rozpocznie się pobieranie. Uruchom ponownie Chrome aby dokończyć aktualizację, a będziesz chroniony przed tymi lukami w zabezpieczeniach.
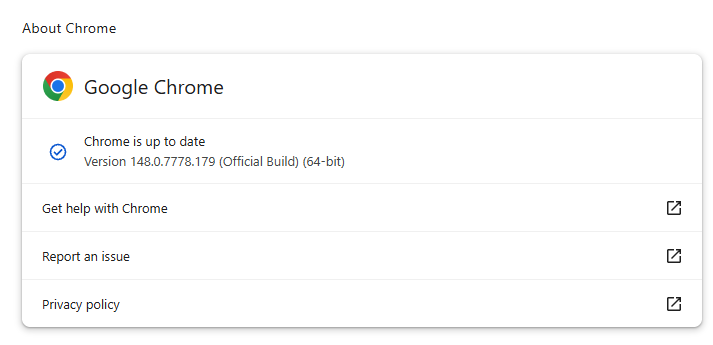
Instrukcje krok po kroku znajdziesz także w naszym przewodniku dotyczącym aktualizacji Chrome w każdym systemie operacyjnym .
Szczegóły techniczne
Aktualizacja zawiera poprawki dwóch krytycznych luk w zabezpieczeniach:
CVE-2026-9111: Luka typu „use-after-free” w WebRTC umożliwiała zdalnemu atakującemu wykonanie dowolnego kodu w systemie Linux za pośrednictwem spreparowanej strony HTML. Luki typu „use-after-free” to rodzaj luk spowodowanych nieprawidłowym wykorzystaniem pamięci dynamicznej podczas działania programu. Jeśli po zwolnieniu miejsca w pamięci program nie wyczyści wskaźnika do tej pamięci, atakujący może wykorzystać ten błąd do manipulowania programem.
Jeśli więc atakującemu uda się nakłonić użytkownika systemu Linux do otwarcia złośliwego pliku HTML lub odwiedzenia specjalnie spreparowanej strony internetowej, może on przejąć kontrolę nad urządzeniem.
CVE-2026-9110 : Niewłaściwa implementacja w interfejsie użytkownika Windows umożliwiło zdalnemu atakującemu, który naruszył proces renderowania, podszywanie się pod interfejs użytkownika za pomocą specjalnie przygotowanej strony HTML.
W praktyce oznaczało to, że jeśli osoba atakująca przejęła już kontrolę nad wewnętrznym silnikiem renderującym przeglądarki, mogła nakłonić przeglądarkę do wyświetlenia fałszywego okna lub okienka dialogowego, które wyglądało jak prawdziwe. Takie fałszywe okno mogło na przykład sprawiać wrażenie, że użytkownik wpisuje hasło na zaufanej stronie, podczas gdy w rzeczywistości przekazywał je osobie atakującej.
Dla tych, którzy liczyli, że ta aktualizacja zawiera poprawkę dotyczącą przypadkowo ujawnionej luki „Browser Fetch”, będzie to rozczarowaniem: nie zawiera jej.
Dla tych, którzy jeszcze o tym nie słyszeli: od momentu zgłoszenia 46 miesięcy temu luka „Browser Fetch” pozostawała nieznana poza środowiskiem programistów Chromium. Następnie, 20 maja 2026 r., została opublikowana w systemie śledzenia błędów Chromium. Badaczka, która jako pierwsza zgłosiła tę lukę, założyła,że została ona w końcu naprawiona. Wkrótce potem dowiedziała się, że nadal nie została załatana. Chociaż Google usunęło ten wpis, pozostaje on dostępny na stronach archiwalnych wraz z kodem exploita.
Od zgłaszania zagrożeń po ich usuwanie.
Zagrożenia cyberbezpieczeństwa nigdy nie powinny wykraczać poza nagłówki. Chroń swoje urządzenia przed zagrożeniami, pobierając Malwarebytes już dziś .