W każdy drugi wtorek miesiąca firma Microsoft wydaje ważne aktualizacje zabezpieczeń, znane jako Patch Tuesday. Aktualizacja z tego miesiąca naprawia 79 luk CVE firmy Microsoft, w tym dwie luki typu zero-day.
Microsoft definiuje zero-day jako „błąd w oprogramowaniu, dla którego nie jest jeszcze dostępna oficjalna poprawka ani aktualizacja zabezpieczeń”. Ponieważ poprawka jest już dostępna, te dwa błędy nie są już zero-day. Nie ma również powodu, aby sądzić, że były one kiedykolwiek aktywnie wykorzystywane.
Ale przyjrzyjmy się możliwym konsekwencjom, jeśli nie zainstalujesz aktualizacji.
Luka śledzona jako CVE-2026-21262 (wynik CVSS 8,8 na 10) to błąd w programie Microsoft SQL Server, który pozwala zalogowanemu użytkownikowi po cichu wspinać się po drabinie uprawnień i potencjalnie stać się pełnoprawnym administratorem bazy danych (sysadmin). Dzięki takiemu poziomowi kontroli może on odczytywać, zmieniać lub usuwać dane, tworzyć nowe konta oraz manipulować konfiguracjami baz danych lub zadaniami. W sytuacji, gdy SQL Server powinien sprawdzać, do czego każdy użytkownik ma uprawnienia, w tym przypadku można go oszukać, aby przyznał więcej uprawnień niż zamierzano.
Po uzyskaniu przez atakującego punktu zaczepienia nie jest wymagana żadna interakcja użytkownika: wykorzystanie luki może nastąpić za pośrednictwem sieci przy użyciu spreparowanych zapytań SQL, które nadużywają wadliwych kontroli uprawnień. W typowym scenariuszu rzeczywistym błąd ten byłby drugim etapem łańcucha ataków: najpierw należy uzyskać dostęp z niskimi uprawnieniami, a następnie wykorzystać CVE-2026-21262, aby po cichu awansować się do rangi króla bazy danych i rozpocząć przepisywanie skryptu.
CVE-2026-26127 (wynik CVSS 7,5 na 10) to błąd w platformie .NET firmy Microsoft, który umożliwia atakującemu zdalne zawieszenie aplikacji .NET, skutecznie wyłączając je na pewien czas. Luka występuje w platformach Microsoft .NET 9.0 i 10.0. Windows , macOS i Linux, w środowisku wykonawczym .NET lub bibliotekach, a nie w konkretnej aplikacji. Innymi słowy, jest to błąd w silniku, który uruchamia kod .NET, więc każda aplikacja utworzona w dotkniętych tym problemem wersjach .NET może być zagrożona do czasu zainstalowania poprawki.
Głównym skutkiem jest odmowa usługi: osoba atakująca może spowodować awarię lub niestabilność określonych procesów .NET, co prowadzi do przestoju lub pogorszenia wydajności. W przypadku publicznie dostępnego interfejsu API, usługi płatniczej lub dowolnej aplikacji biznesowej opartej na platformie .NET może to oznaczać rzeczywiste przerwy w działaniu i niezadowolenie użytkowników w wyniku powtarzających się awarii usług.
Luki w zabezpieczeniach mające wpływ na użytkowników pakietu Microsoft Office to dwie usterki umożliwiające zdalne wykonanie kodu w pakiecie Microsoft Office (CVE-2026-26110 i CVE-2026-26113), które mogą być wykorzystane za pośrednictwem okienka podglądu, oraz usterka ujawniania informacji w programie Microsoft Excel (CVE-2026-26144), która może zostać wykorzystana do wycieku danych za pośrednictwem programu Microsoft Copilot. Luki w zabezpieczeniach pakietu Office pojawiają się regularnie w wydaniach Patch Tuesday i w tym przypadku nie zgłoszono żadnych przypadków aktywnego wykorzystania.
Jak zastosować poprawki i sprawdzić, czy jesteś chroniony
Te aktualizacje rozwiązują problemy bezpieczeństwa i chronią Twoje dane. Windows Komputer chroniony. Oto jak upewnić się, że masz aktualną wersję:
1. Otwórz Ustawienia
- Kliknij przycisk Start ( Windows logo w lewym dolnym rogu ekranu).
- Kliknij Ustawienia (wygląda jak małe koło zębate).
2. Przejdź do usługi Windows Update
- W oknie Ustawienia wybierz opcję Windows Update (zazwyczaj na dole menu po lewej stronie).
3.Sprawdź dostępność aktualizacji
- Kliknij przycisk z napisem Sprawdź aktualizacje.
- Windows wyszuka najnowsze aktualizacje Patch Tuesday.
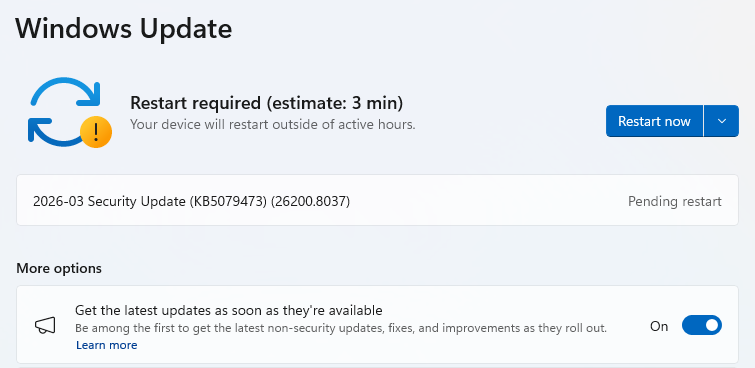
- Jeśli wybrałeś opcję otrzymywania najnowszych aktualizacji zaraz po ich udostępnieniu, możesz to zobaczyć w sekcjiWięcej opcji.
- W takim przypadku może pojawić się komunikat Wymagane ponowne uruchomienie komunikat. Uruchom ponownie system, a aktualizacja zostanie zakończona.
- Jeśli nie, wykonaj poniższe czynności.
4. Download i zainstaluj
- Jeśli aktualizacje zostaną znalezione, ich pobieranie rozpocznie się natychmiast. Po zakończeniu zobaczysz przycisk z napisem Zainstaluj lub uruchom ponownie teraz.
- Kliknij Zainstaluj w razie potrzeby i postępuj zgodnie z wyświetlanymi instrukcjami. Aby zakończyć aktualizację, zazwyczaj konieczne jest ponowne uruchomienie komputera. Jeśli tak jest, kliknij Uruchom ponownie teraz.
5. Upewnij się, że jesteś na bieżąco
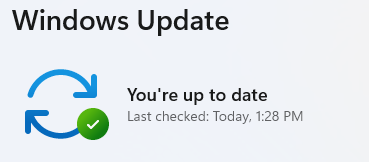
- Po ponownym uruchomieniu wróć do usługi Windows Update i sprawdź ponownie. Jeśli pojawi się komunikat „Aktualizacja jest aktualna” , wszystko jest gotowe!
Od zgłaszania zagrożeń po ich usuwanie.
Zagrożenia cyberbezpieczeństwa nigdy nie powinny wykraczać poza nagłówki. Chroń swoje urządzenia przed zagrożeniami, pobierając Malwarebytes już dziś .