Naukowcy odkryli, że cyberprzestępcy wykorzystują sponsorowane wyniki wyszukiwania oraz udostępnione rozmowy w aplikacji Claude, aby zwabić ofiary w pułapkę typowego ataku typu ClickFix, którego celem jest zainstalowanie złośliwego oprogramowania na urządzeniach z systemem macOS.
ClickFix to metoda socjotechniczna, która nakłania użytkowników do zainfekowania własnego urządzenia złośliwym oprogramowaniem. Użytkownicy otrzymują polecenie uruchomienia określonych poleceń, które powodują pobranie złośliwego oprogramowania, zazwyczaj programu służącego do kradzieży danych.
Naukowcy odkryli , że gdy użytkownicy wyszukują hasła takie jak „Claude Mac „pobierz”, mogą zobaczyć sponsorowane wyniki wyszukiwania Google, które wydają się kierować do legalnej domeny claude.ai.
W rzeczywistości reklamy odnoszą się do prawdziwych rozmów Claude’a, które wyglądają jak oficjalne „Kod Claude’a na Mac „lub poradniki wsparcia Apple. Niezależne badania przeprowadzone przez BleepingComputer wykazały, że inny czat służy temu samemu celowi. Czat instruuje ofiary, aby otworzyły terminal i wkleiły polecenie zakodowane w formacie base64, które pobiera skrypt powłoki programu ładującego z infrastruktury kontrolowanej przez atakującego i uruchamia go w pamięci.
Następnie skrypt przeprowadza analizę systemu, pobiera ładunek drugiego etapu i uruchamia go za pomocą osascript, wbudowanego silnika skryptowego systemu macOS. Dzięki temu atakujący uzyskuje możliwość zdalnego wykonania kodu (RCE) bez konieczności umieszczania w systemie tradycyjnej aplikacji lub pliku binarnego.
W rezultacie powstaje ładunek typu MacSync, który zbiera dane logowania z przeglądarki, pliki cookie, zawartość pęku kluczy oraz dane portfeli kryptowalutowych, pakuje je i przesyła wszystkie te informacje protokołem HTTP na serwery atakującego.
Jak zachować bezpieczeństwo
Użytkownicy korzystający z systemu macOS Tahoe 26.4 i nowszych wersji będą otrzymywać ostrzeżenia o potencjalnych atakach typu ClickFix, ale pozostali użytkownicy nadal muszą polegać na zdrowym rozsądku.
W obliczu szerzącego się zjawiska ClickFix i ciągłego pojawiania się nowych metod ważne jest, aby zachować czujność, ostrożność i zadbać o swoje bezpieczeństwo.
- Nie spiesz się. Niewykonuj pochopnie poleceń wyświetlanych na stronie internetowej lub w oknie dialogowym, zwłaszcza jeśli wymagają one uruchomienia poleceń na Twoim urządzeniu lub skopiowania i wklejenia kodu. Atakujący wykorzystują poczucie pilności, aby osłabić Twoją zdolność krytycznego myślenia, dlatego zachowaj ostrożność w przypadku stron nakłaniających do natychmiastowego działania. Zaawansowane strony typu ClickFix zawierają liczniki czasu, liczniki użytkowników lub inne taktyki wywierające presję, aby skłonić Cię do szybkiego działania.
- Należy unikać uruchamiania poleceń lub skryptów pochodzących z niezaufanych źródeł. Nigdy nie należyuruchamiać kodu ani poleceń skopiowanych ze stron internetowych, wiadomości e-mail lub innych komunikatów, chyba że źródło jest wiarygodne i rozumiesz, jakie skutki wywoła dana czynność.
- Zawsze samodzielnie weryfikuj instrukcje. Jeślistrona internetowa zaleca wykonanie polecenia lub podjęcie działań technicznych, przed przystąpieniem do działania sprawdź to w oficjalnej dokumentacji lub skontaktuj się z pomocą techniczną.
- Ogranicz korzystanie z funkcji kopiowania i wklejania w przypadku poleceń. Ręcznewpisywanie poleceń zamiast kopiowania i wklejania może zmniejszyć ryzyko nieświadomego uruchomienia złośliwego oprogramowania ukrytego w skopiowanym tekście.
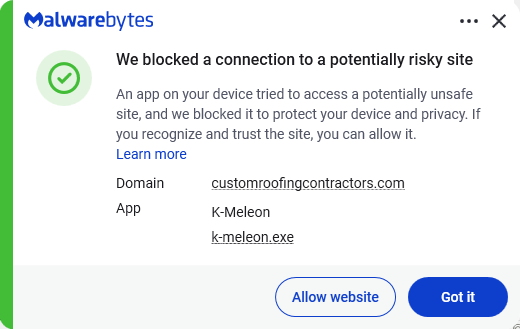
- Zabezpiecz swoje urządzenia. Korzystaj z aktualnych danych w czasie rzeczywistym rozwiązanie chroniące przed złośliwym oprogramowaniem z ochroną sieci. Malwarebytes blokuje połączenia z niebezpiecznymi witrynami, takimi jak te.
- Zapoznaj się z najnowszymi technikami ataków.Świadomość, że ataki mogą pochodzić z nieoczekiwanych źródeł, pomaga zachować czujność. Zapraszamy do dalszego śledzenia naszego bloga!
- Trzymaj się z dala od reklam sponsorowanych w wynikach wyszukiwania. Każdy może je kupić i sprawić, by wyglądały na wiarygodne.
Porada: bezpłatne rozszerzenie Malwarebytes Browser Guard ostrzega Cię, gdy strona internetowa próbuje skopiować coś do schowka.
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard Automatycznie blokuje strony phishingowe i złośliwe witryny. Za darmo, wystarczy jedno kliknięcie, aby zainstalować. Dodaj do swojej przeglądarki →