Załącznik do wiadomości e-mail prowadzi do instalacji złośliwego oprogramowania Chrome rozszerzenie. Naukowcy twierdzą, że jest to część Windows Tylne drzwi dostarczane za pośrednictwem wiadomości phishingowej. Oprogramowanie złośliwe nadużywa Chrome Natywny system wiadomości, który przenosi kontrolę z przeglądarki do systemu hosta. Jego najbardziej zauważalną sztuczką nie jest sama przynęta phishingowa, ale sposób, w jaki wykorzystuje legalną przeglądarkę i Windows funkcje umożliwiające uruchamianie programu PowerShell i zbieranie danych przy jednoczesnym zachowaniu oczekiwanych przepływów pracy.
Atak rozpoczyna się od załącznika do wiadomości e-mail udającego plik PDF. Plik ten ma mylące rozszerzenie .pfd.js wygląda jak dokument PDF, ale w rzeczywistości jest to zaszyfrowany plik JavaScript, który umieszcza dodatkowe pliki w folderze tymczasowym i uruchamia dalszy etap łańcucha infekcji.
W ramach tego łańcucha skrypt programu PowerShell przygotowuje Chrome rozszerzenie i zmiany Chrome Ustawienia zasad, aby umożliwić instalację rozszerzenia. Złośliwe oprogramowanie sprawia, że instalacja wygląda na wdrożenie kontrolowane przez administratora, a nie na zwykłą instalację rozszerzenia.
Po uruchomieniu rozszerzenie wraz z towarzyszącym mu natywnym modułem gromadzi pliki cookie przeglądarki, informacje o otwartych kartach, adresy URL, ustawienia językowe oraz dane służące do identyfikacji urządzenia. Operatorzy wykorzystują tę konfigurację również jako kanał do zdalnego wydawania poleceń, wysyłając instrukcje umożliwiające uruchomienie programu PowerShell oraz wyliczenie zawartości pliku C: dysk.
Dzięki skradzionym uwierzytelnionym plikom cookie sesji atakujący mogą przejąć kontrolę nad aktywnymi sesjami przeglądarki, a nie tylko wykraść hasła, co jest dla nich bardziej przydatne, ponieważ umożliwia im to uzyskanie dostępu do kont, na które ofiara jest już zalogowana w przeglądarce, z pominięciem uwierzytelniania wieloskładnikowego (MFA).
Najciekawszym aspektem ataku jest jego nadużycie Chrome Natywny system przesyłania wiadomości jako pomost między środowiskiem testowym przeglądarki a systemem operacyjnym. Chrome Umożliwia rozszerzeniom komunikację z zarejestrowanym hostem natywnym, a atakujący wykorzystali tę legalną funkcję, aby uczynić rozszerzenie kontrolerem do lokalnego wykonywania kodu. Rozszerzenie nie uruchamia programu PowerShell bezpośrednio. Zamiast tego wysyła komunikaty do hosta natywnego, który następnie uruchamia program PowerShell lub wchodzi z nim w interakcję w systemie hosta.
Jak zachować bezpieczeństwo
Pierwszą linią obrony przed tego rodzaju atakami jest unikanie otwierania załączników w wiadomościach e-mail, chyba że można zweryfikować nadawcę. Ponadto:
- Zawsze sprawdzaj rzeczywiste rozszerzenie pliku, zamiast polegać na wyświetlanej nazwie pliku.
- Należy korzystać z aktualnego oprogramowania antywirusowego działającego w czasie rzeczywistym, aby wykrywać i blokować złośliwą aktywność.
- Sprawdź zainstalowane Chrome rozszerzenia na Twoim urządzeniu i usuń te, których nie rozpoznajesz lub już nie używasz.
- Aby zachować szczególną ostrożność, po zakończeniu pracy wyloguj się z ważnych kont. Spowoduje to unieważnienie sesji, więc nawet jeśli ktoś wykradł Twój plik cookie sesji, nie będzie mógł go wykorzystać do uzyskania dostępu do Twojego konta.
- Należy regularnie sprawdzać historię logowań na ważnych kontach. Wiele serwisów internetowych umożliwia sprawdzenie, z jakich urządzeń, kiedy i skąd dokonano logowania.
IOC
Załącznik:
Fattura-2819889242.pfd.js (wyświetlane jako Fattura-26189991026.pdf)
Pliki zawierające złośliwe oprogramowanie:
client_124578.exe
d3d11.dll
Chrome rozszerzenie:
Imię: Cloud vn105rkj64
ID: gghagmhimhgfeajfdmjkgmmehbokmglg
Domena:
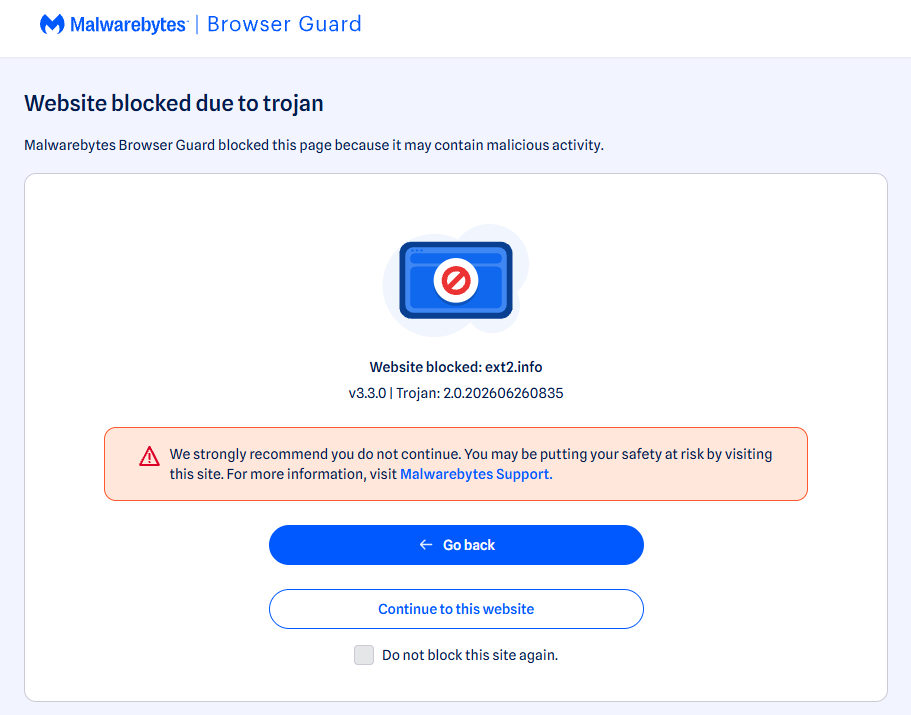
ext2[.]info
Blokadę tę zapewnia Malwarebytes Browser Guard , nasze bezpłatne rozszerzenie przeglądarki, które blokuje reklamy, moduły śledzące, złośliwe oprogramowanie i inne.
Od zgłaszania zagrożeń po ich usuwanie.
Zagrożenia cyberbezpieczeństwa nigdy nie powinny wykraczać poza nagłówki. Chroń swoje urządzenia przed zagrożeniami, pobierając Malwarebytes już dziś .