Firma Microsoft opublikowała nowe badania dotyczące GigaWipera, modułowego backdoora Golang dla Windows łączący niezawodny zdalny dostęp z wieloma metodami trwałego niszczenia systemów i danych.
GigaWiper to Windows backdoor, który Microsoft zaobserwował w przypadku włamań od października 2025 r. Zamiast być narzędziem do usuwania danych o pojedynczym przeznaczeniu, jest to platforma operacyjna łącząca w jednym złośliwym oprogramowaniu funkcje poleceń i kontroli (C2), niszczenia danych i zdalnego dostępu.
Godne uwagi jest to, że GigaWiper wydaje się być zbudowany przy użyciu wcześniej odrębnych narzędzi, takich jak oprogramowanie ransomware Crucio oraz program do czyszczenia dysków FlockWiper, połączonych w jedną spójną platformę.
Biorąc pod uwagę cechy tego złośliwego oprogramowania, które obejmują funkcje szpiegowskie (przechwytywanie zrzutów ekranu, zdalne sterowanie podobne do VNC, inwentaryzacja systemu) oraz wiele sposobów nieodwracalnego zniszczenia danych, pasuje ono do profilu atakującego, który dąży do uzyskania długoterminowego dostępu, ale jednocześnie zastrzega sobie możliwość wyczyszczenia systemów, jeśli uzna to za stosowne.
GigaWiper obsługuje około 20 poleceń, które można ogólnie podzielić na trzy kategorie: niszczenie, zdalny dostęp/monitorowanie oraz zarządzanie systemem. Oto kilka przykładów:
- Narzędzie do czyszczenia dysku w trybie surowym, które nadpisuje zawartość dysku w dużych blokach, a następnie wymusza natychmiastowe ponowne uruchomienie systemu.
- Fałszywe oprogramowanie typu ransomware (oparte na Crucio), które udaje program ransomware. Zamiast żądać okupu, szyfruje pliki, a następnie niszczy klucz szyfrujący, uniemożliwiając ich odzyskanie.
- Bezpieczny program do czyszczenia dysków Windows , który ma na celu Windows dysk instalacyjny i wykonuje wielokrotne nadpisywanie przy użyciu różnych wzorców bajtów.
- Zrzuty ekranu i nagrywanie, w tym pojedyncze zrzuty ekranu z każdego monitora oraz ciągłe nagrywanie podczas aktywności użytkownika.
- Zdalne sterowanie za pomocą serwera TCP (Transmission Control Protocol), który przesyła strumieniowo pulpit i umożliwia wprowadzanie danych za pomocą klawiatury i myszy po utworzeniu własnego serwera. Windows Wyjątki zapory sieciowej.
GigaWiper tworzy również zaplanowane zadanie o nazwie „OneDrive Update”, które uruchamia się co minutę oraz przy uruchomieniu systemu, aby zapewnić trwałość działania.
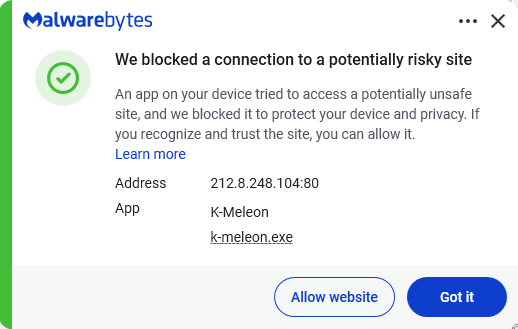
Serwery służące do zarządzania i kontroli zostały wykryte pod adresem 185.182.193[.]21 oraz 212.8.248[.]104.
Narzędzia do zarządzania obejmują menedżerów procesów, usług i rejestrów, które mogą tworzyć, wyświetlać lub zamykać procesy, zarządzać Windows Usługi oraz nawigację i modyfikację kluczy rejestru. Gromadzi również informacje systemowe, w tym dane dotyczące sprzętu, systemu operacyjnego, sieci, oprogramowania sprzętowego, użytkownika i oprogramowania antywirusowego.
Jak zachować bezpieczeństwo
Ponieważ GigaWiper jest wdrażany dopiero po tym, jak atakujący przejęli już kontrolę nad systemem, najlepszym sposobem obrony jest zapobieganie pierwotnemu włamaniu oraz wykrywanie złośliwej aktywności, zanim zniszczeńcze polecenia zostaną wykonane.
Malwarebytes wykrywa komponenty GigaWiper o nazwach Trojan.FlockWiper i Backdoor.GigaWiper .
- W przypadku wykrycia programu GigaWiper należy natychmiast odłączyć zainfekowany komputer od sieci, aby uniemożliwić atakującym wykonanie szkodliwych poleceń.
- Włącz zabezpieczenie przed manipulacją (lub odpowiednią funkcję w oprogramowaniu zabezpieczającym), aby lokalni administratorzy i złośliwe oprogramowanie nie mogły potajemnie wyłączyć oprogramowania antywirusowego ani innych narzędzi zabezpieczających.
- Monitoruj połączenia ze znanymi serwerami C2, tworzenie zaplanowanego zadania „Aktualizacja usługi OneDrive” i nieautoryzowane próby wyłączenia Windows powrót do zdrowia.
- Na koniec należy zmienić dane uwierzytelniające, zwłaszcza w przypadku kont, których bezpieczeństwo mogło zostać naruszone, oraz przeanalizować logi pod kątem eskalacji uprawnień lub przemieszczania się w sieci, aby ustalić, czy problem dotknął również inne systemy.
Od zgłaszania zagrożeń po ich usuwanie.
Zagrożenia cyberbezpieczeństwa nigdy nie powinny wykraczać poza nagłówki. Chroń swoje urządzenia przed zagrożeniami, pobierając Malwarebytes już dziś .