Według doniesień grupa wyłudzająca haracze ShinyHunters włamała się na stronę internetową jednego ze swoich konkurentów, gangu zajmującego się oprogramowaniem ransomware Clop.
ShinyHunters to grupa cyberprzestępców i wymuszeń, działająca od 2019 roku, której motywacją jest motywacja finansowa. Znana jest z kradzieży dużych ilości danych i naciskania na ofiary, by zapłaciły, zamiast instalowania oprogramowania ransomware. Jedną z ostatnio głośnych organizacji, która padła ofiarą ataku, była Instructure, twórca Canvas LMS. ShinyHunters twierdzi, że ukradła 3,65 TB danych należących do około 9000 instytucji akademickich .
Clop, znany również jako Cl0p, to atak ransomware i operacja wyłudzania danych, związana z masowym wykorzystaniem luk w zabezpieczeniach oprogramowania korporacyjnego i platform do przesyłania plików. W swojej niedawnej kampanii wymierzonej w systemy PTC Windchill, Clop ujawnił nazwiska ponad 40 domniemanych ofiar, w tym Shell, Philips, Fiserv, Zebra Technologies, Ingersoll Rand i Toast.
W chwili pisania tego tekstu strona wycieku danych z dark webu Clop wyglądała następująco:
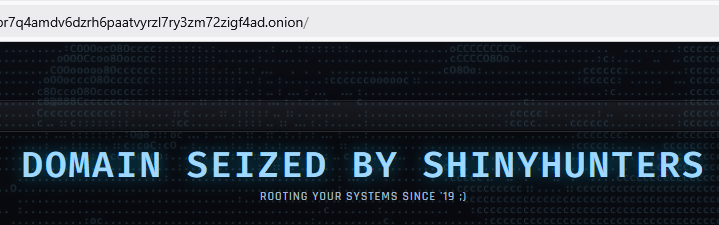
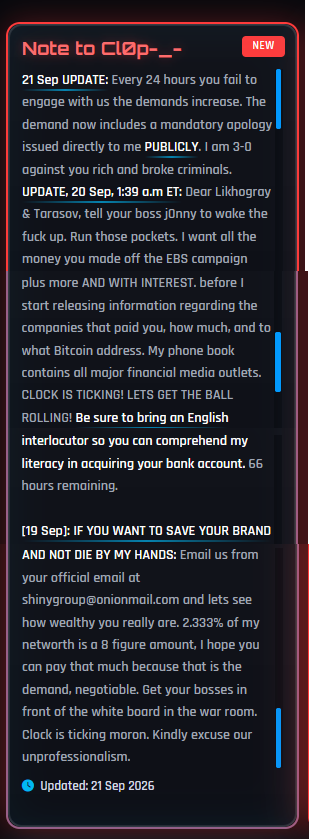
Reszta tej strony wygląda bardzo podobnie do strony z wyciekiem ShinyHunters, na której znajduje się „Notatka do Cl0pa”:
„Uwaga dla Cl0p_-
AKTUALIZACJA z 21 września: Z każdą 24 godziną, w której nie reagujecie na nasze żądania, rosną one. Żądanie obejmuje teraz obowiązkowe przeprosiny skierowane bezpośrednio do mnie PUBLICZNIE . Jestem 3-0 przeciwko wam, bogatym i spłukanym przestępcom.
AKTUALIZACJA, 20 września, godz. 1:39 czasu wschodniego: Drodzy Likhogray i Tarasov, powiedzcie swojemu szefowi j0nny'emu, żeby się w końcu obudził. Zajmijcie się swoimi kieszeniami. Chcę odzyskać wszystkie pieniądze, które zarobiliście na kampanii EBS, plus więcej, Z ODSETKAMI, zanim zacznę ujawniać informacje o firmach, które wam zapłaciły, ile i na jaki adres Bitcoin. W mojej książce telefonicznej są wszystkie główne media finansowe. CZAS BIJE! RUSZAJMY! Koniecznie zabierzcie ze sobą anglojęzycznego rozmówcę, żebyście mogli zrozumieć, jak dobrze potrafię otworzyć wasze konto bankowe. Pozostało 66 godzin.[19 września]: JEŚLI CHCESZ URATOWAĆ SWOJĄ MARKĘ I NIE ZGINĄĆ Z MOICH RĄK: Napisz do nas ze swojego oficjalnego adresu e-mail shinygroup@onionmail.com i zobaczymy, jak naprawdę jesteś bogaty. 2,333% mojego majątku netto to ośmiocyfrowa kwota, mam nadzieję, że możesz tyle zapłacić, bo takie jest żądanie, do negocjacji. Poproś swoich szefów, żeby stanęli przed tablicą w pokoju narad. Czas ucieka, idioto. Wybacz nasz brak profesjonalizmu.
Zaktualizowano: 21 września 2026 r.
BleepingComputer donosi , że atak rozpoczął się w piątek wieczorem, kiedy ShinyHunters wykorzystał, jak twierdzi, lukę w zabezpieczeniach Grav CMS umożliwiającą przesyłanie nieuwierzytelnionych plików, aby przesłać niewielki plik tekstowy na stronę Clopa. Kilka godzin później ShinyHunters poinformował BleepingComputer, że „całkowicie zniszczył” stronę.
Grupa twierdzi, że może nadal kontrolować adres:
„Mamy ich klucze Onion. Więc jeśli nas wyrzucą, nie będzie to miało żadnego znaczenia, bo kontrolujemy klucze prywatne, które hostują dokładnie ten sam adres URL Onion”.
Można by oczekiwać, że grupy zarabiające na wykorzystywaniu niezałatanych luk w zabezpieczeniach będą bardziej czujne w stosunku do własnych systemów, ale wygląda na to, że czasami tracą czujność.
Według ShinyHunters, wojna gangów rozpoczęła się po tym, jak ShinyHunters udaremnili kampanię kradzieży danych Clop. Przedstawiciel Clop rzekomo zagroził wówczas, że ujawni tożsamość członków ShinyHunters i groził im przemocą.
Wyjaśnienie ShinyHunters:
„W zeszłym roku, podczas kampanii Oracle EBS, którą oszukali i ukradli, ktoś z cl0p osobiście napisał do mnie i powiedział, cytuję (tłumaczenie z rosyjskiego): Mam więcej pieniędzy niż ty i wszyscy twoi ludzie razem wzięci. Wkrótce cię zabiję”.
Dobra wiadomość jest taka, że chociaż ścigają się nawzajem, prawdopodobnie mają mniej czasu na atakowanie legalnych firm. Biorę paczkę popcornu i obserwuję rozwój sytuacji. Będziemy was informować na bieżąco.
Od zgłaszania zagrożeń po ich usuwanie.
Zagrożenia cyberbezpieczeństwa nigdy nie powinny wykraczać poza nagłówek. Chroń swoje urządzenia przed zagrożeniami, pobierając Malwarebytes już dziś.