Dane klientów skradzione globalnemu sprzedawcy odzieży ASOS obejmują coś więcej niż tylko imiona i dane kontaktowe, co stawia pod znakiem zapytania pierwotne zapewnienia firmy.
Jak informowaliśmy wcześniej w tym tygodniu, klienci ASOS otrzymali powiadomienie push za pośrednictwem aplikacji ASOS informujące o ataku hakerskim na firmę.
ASOS potwierdził, że atakujący uzyskali dostęp do danych klientów, nakłaniając pracownika do podania danych logowania. Chociaż sprzedawca twierdzi, że nie uzyskano dostępu do danych kart płatniczych ani haseł klientów, doniesienia BBC wskazują, że skradzione informacje obejmują więcej niż „podstawowe dane osobowe”, o których początkowo wspominała firma.
Skradzione dane logowania zostały wykorzystane do uzyskania dostępu do informacji na platformach zewnętrznych, z których korzystał ASOS. Firma poinformowała o zablokowaniu zagrożonych platform i wszczęciu dochodzenia z udziałem wewnętrznych i zewnętrznych specjalistów. Firma poinformowała również o wzmocnieniu kontroli bezpieczeństwa.
Jakie dane zostały skradzione?
W naszym pierwszym artykule zwróciliśmy uwagę na potencjalnie szczegółowe profile klientów związane z działaniami marketingowymi ASOS. Ustalenia BBC potwierdzają, że przynajmniej część informacji związanych z zakupami została skradziona.
Według BBC, które otrzymało próbkę od atakujących, ujawnione dane obejmują:
- Nazwy i adresy domowe
- Numery telefonów i adresy e-mail
- Numery klientów i daty urodzenia
- Wyszukiwania klientów przeprowadzone na stronie internetowej ASOS
- Szczegóły, takie jak data rozpoczęcia korzystania z ASOS przez klienta
BBC podało, że wśród wyszukiwanych haseł znalazły się takie jak „reclaimed vintage”, „glamorous wide fit” i „Asos petite”. To oznacza, że to coś więcej niż skradziona lista kontaktów. Informacje te mogą również ujawnić zainteresowania zakupowe klientów i ich relacje ze sprzedawcą.
Pierwotne powiadomienie atakujących nosiło nazwę Snowflake, czyli platformy do przechowywania i analizy danych. Następnie poinformowali oni BBC, że uzyskali dostęp do informacji za pośrednictwem Simon AI , platformy zbudowanej na Snowflake, której ASOS używa do personalizacji klientów.
Firma Snowflake poinformowała, że nie wykryła żadnego naruszenia bezpieczeństwa swojej platformy. Użycie skradzionych danych uwierzytelniających do uzyskania dostępu do konta klienta lub usługi połączonej z platformą nie oznacza automatycznie naruszenia bezpieczeństwa platformy. Dostępne raporty nie wskazują na istnienie luki w zabezpieczeniach Snowflake ani Simon AI.
Komunikacja ASOS z klientami
Klienci dowiedzieli się o naruszeniu od cyberprzestępców, a nie od sprzedawcy. Decyzja atakujących o wysłaniu powiadomienia za pośrednictwem aplikacji ASOS mogła sprawić, że było to nieuniknione.
Jednak dziennik „The Independent” donosi , że pełne oświadczenie ASOS pojawiło się po około pięciu godzinach milczenia, co zaniepokoiło klientów i skłoniło ich do oczekiwania na wyjaśnienia.
Ekspert ds. bezpieczeństwa Kevin Beaumont skrytykował odpowiedź:
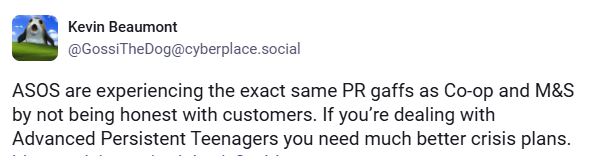
„ASOS doświadcza dokładnie tych samych wpadek PR-owych co Co-op i M&S, nie będąc uczciwymi wobec klientów. Jeśli masz do czynienia z Advanced „Wytrwali nastolatkowie, potrzebujecie o wiele lepszych planów kryzysowych.”
Chociaż atakujący grożą ujawnieniem danych, ASOS zapowiada, że pełne śledztwo będzie kontynuowane w nadchodzących tygodniach. Firma skontaktuje się bezpośrednio z klientami, jeśli uzna, że potrzebne są dodatkowe informacje, wsparcie lub działania.
Według doniesień grupa dała ASOS dwa tygodnie na nawiązanie kontaktu i oświadczyła, że żąda okupu w zamian za usunięcie danych klientów. ASOS nie ujawniło, czy zapłaci.
Jak zachować bezpieczeństwo
ASOS zapewnia, że korzystanie z jego strony internetowej i aplikacji jest nadal bezpieczne, a dane kart płatniczych i hasła klientów nie zostały ujawnione. Jednak skradzione dane i wyszukiwania produktów mogą pomóc oszustom w stworzeniu bardziej przekonujących, ukierunkowanych wiadomości phishingowych .
Wiadomość zawierająca Twoje imię lub zawierająca wyszukiwane hasło nie stanowi dowodu, że pochodzi z ASOS.
- Zachowaj ostrożność w przypadku nieoczekiwanych wiadomości e-mail, SMS-ów lub połączeń dotyczących naruszenia bezpieczeństwa, zwrotów pieniędzy, dostaw lub problemów z Twoim kontem ASOS.
- Nie klikaj linków w nieoczekiwanych wiadomościach i nie klikaj linku Telegram w wiadomości od atakujących ani nie wchodź z nimi w interakcję. Przejdź bezpośrednio na stronę internetową lub do aplikacji ASOS, aby sprawdzić swoje konto.
- Nie udostępniaj haseł, kodów bezpieczeństwa ani danych dotyczących płatności w odpowiedzi na niechcianą wiadomość lub połączenie. ASOS zapewnia, że nigdy Cię o to nie poprosi.
- Jeśli Twoje dane zostały skradzione w wyniku tego naruszenia, przeczytaj wskazówki na naszym blogu. Doświadczyłeś naruszenia danych? Oto, co musisz wiedzieć .
Twoje imię i nazwisko, adres oraz numer telefonu mogą już być na sprzedaż.
Brokerzy danych zbierają i sprzedają Twoje dane osobowe każdemu, kto jest gotów zapłacić. Malwarebytes Personal Data Remover odnajduje je i usuwa Twoje dane, a następnie czuwa nad ich bezpieczeństwem.