

Grupa wyłudzająca pieniądze ShinyHunters nie boi się narobić sobie wrogów. Teraz twierdzi, że włamała się do FBI.
Po przejęciu witryny wycieków danych grupy zajmującej się oprogramowaniem ransomware Clop , ShinyHunters twierdzi, że zaatakowało FBI, aby ukarać agencję za rozpowszechnianie, jak twierdzi, fałszywych informacji na temat grupy.
W bardzo długim wpisie na swojej stronie internetowej poświęconej wyciekom informacji grupa przedstawia swoje zastrzeżenia:
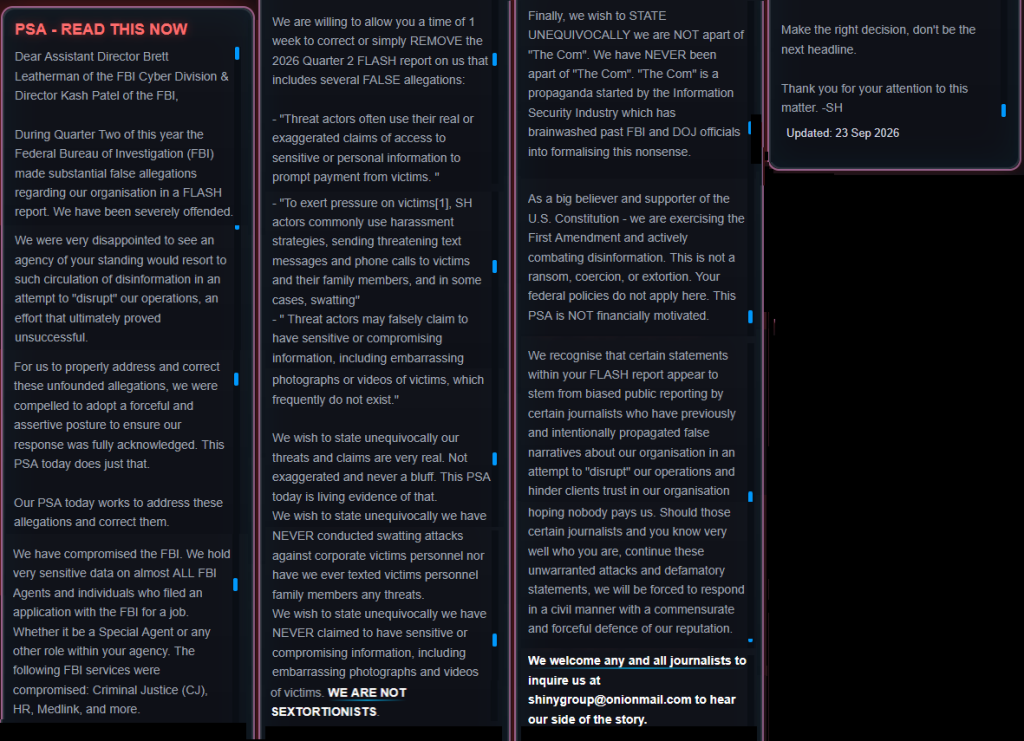
„ OGŁOSZENIE PSA – PRZECZYTAJ TO TERAZ
Szanowny zastępco dyrektora Brettowie Leathermanie z Wydziału Cybernetycznego FBI i dyrektorze Kash Patel z FBI,
W drugim kwartale tego roku Federalne Biuro Śledcze (FBI) wysunęło poważne fałszywe oskarżenia wobec naszej organizacji w raporcie FLASH. Poczuliśmy się poważnie urażeni.
Byliśmy bardzo rozczarowani, widząc, że agencja o Państwa renomie uciekła się do rozpowszechniania dezinformacji w celu „zakłócenia” naszych działań, co ostatecznie okazało się nieskuteczne.
Aby właściwie odnieść się do tych bezpodstawnych zarzutów i je sprostować, musieliśmy przyjąć stanowczą i asertywną postawę, aby zapewnić, że nasza odpowiedź zostanie w pełni uwzględniona. Dzisiejsze ogłoszenie społeczne właśnie to robi.
Nasze dzisiejsze OPS-y starają się odpowiedzieć na te zarzuty i je sprostować.
Skompromitowaliśmy FBI. Posiadamy bardzo wrażliwe dane dotyczące niemal WSZYSTKICH agentów FBI i osób, które złożyły wniosek o pracę w FBI. Niezależnie od tego, czy chodzi o agenta specjalnego, czy o inne stanowisko w agencji. Skonfiskowane zostały następujące usługi FBI: Criminal Justice (CJ), HR, Medlink i inne.
Jesteśmy gotowi dać Ci tydzień na skorygowanie lub po prostu USUNIĘCIE raportu FLASH za II kwartał 2026 r. na nasz temat, który zawiera kilka FAŁSZYWYCH zarzutów:
- „Sprawcy zagrożeń często wykorzystują swoje prawdziwe lub przesadzone twierdzenia o dostępie do poufnych lub osobistych informacji, aby wymusić na ofiarach płatności”.
- „Aby wywierać presję na ofiary[1], aktorzy SH powszechnie stosują strategie nękania, wysyłając groźne wiadomości tekstowe i dzwoniąc do ofiar i członków ich rodzin, a w niektórych przypadkach swatting ”
- „Osoby stwarzające zagrożenie mogą fałszywie twierdzić, że posiadają poufne lub kompromitujące informacje, w tym kompromitujące zdjęcia lub filmy ofiar, które często nie istnieją”.
Chcemy jednoznacznie stwierdzić, że nasze groźby i roszczenia są jak najbardziej realne. Nie są przesadzone i nigdy nie są blefem. Dzisiejszy komunikat jest tego żywym dowodem.
Chcemy jednoznacznie stwierdzić, że NIGDY nie przeprowadziliśmy swatting ataków na personel korporacyjny ofiar, ani nie wysyłaliśmy nigdy wiadomości tekstowych z pogróżkami do członków rodzin ofiar.
Pragniemy jednoznacznie oświadczyć, że NIGDY nie twierdziliśmy, iż posiadamy wrażliwe lub kompromitujące informacje, w tym kompromitujące zdjęcia i filmy ofiar. NIE JESTEŚMY SEKSUCJONISTAMI.
Na koniec pragniemy jednoznacznie OŚWIADCZYĆ, że NIE jesteśmy częścią „The Com”. NIGDY nie byliśmy częścią „The Com”. „The Com” to propaganda zapoczątkowana przez branżę bezpieczeństwa informacji, która wyprała mózgi byłym urzędnikom FBI i Departamentu Sprawiedliwości, zmuszając ich do sformalizowania tego nonsensu.
Jako gorliwi wyznawcy i zwolennicy Konstytucji Stanów Zjednoczonych – przestrzegamy Pierwszej Poprawki i aktywnie zwalczamy dezinformację. To nie jest okup, przymus ani wymuszenie. Wasze federalne zasady nie mają tu zastosowania. To ogłoszenie NIE jest motywowane finansowo.
Zdajemy sobie sprawę, że niektóre stwierdzenia zawarte w Państwa raporcie FLASH zdają się wynikać z tendencyjnego publicznego doniesienia niektórych dziennikarzy, którzy wcześniej celowo rozpowszechniali fałszywe informacje na temat naszej organizacji, próbując „zakłócić” naszą działalność i podważyć zaufanie klientów do naszej organizacji, licząc na to, że nikt nam nie zapłaci. Jeśli ci dziennikarze, a także Państwo, doskonale wiedzą, kim Państwo są, będą kontynuować te nieuzasadnione ataki i zniesławiające oświadczenia, będziemy zmuszeni odpowiedzieć w sposób cywilizowany, adekwatną i zdecydowaną obroną naszej reputacji.
Zapraszamy wszystkich dziennikarzy do kontaktu z nami pod adresem shinygroup@onionmail[.]com, aby poznać naszą wersję wydarzeń.
Podejmij właściwą decyzję i nie bądź kolejnym nagłówkiem gazet.
Dziękuję za uwagę poświęconą tej sprawie. -SH
Zaktualizowano: 23 września 2026 r.
Post jest w istocie wrogim „zawiadomieniem o sprostowaniu” skierowanym do liderów FBI Bretta Leathermana i Kasha Patela. Jego głównym zarzutem jest ostrzeżenie FBI, że ShinyHunters często nęka ofiary i ich rodziny, w tym poprzez groźby, telefony, a w niektórych przypadkach… swatting .
Ostrzega również, że osoby zagrażające bezpieczeństwu mogą wyolbrzymiać swój dostęp do danych osobowych lub fałszywie twierdzić, że posiadają kompromitujące zdjęcia lub filmy. W ostrzeżeniu nie użyto słowa „szantaż seksualny”, ale ShinyHunters najwyraźniej zinterpretowało to odniesienie do kompromitujących materiałów w ten sposób. Grupa zaprzecza większości zeznań FBI, jednocześnie używając własnego języka o charakterze represyjnym.
Dokument, o którym mowa, to prawdopodobnie publiczny komunikat FBI/IC3 „ShinyHunters: Cyber Criminal Group Attacks Learning Management System”, wydany 15 maja 2026 r. Pomimo że ShinyHunters nazywa go „raportem FLASH za drugi kwartał 2026 r.”, publicznie dostępny dokument jest oznaczony jako komunikat społeczny (PSA), a nie FLASH.
Obraz mógł zostać dodatkowo zaciemniony przez oszusta seksualnego podającego się za ShinyHunters . ShinyHunters oświadcza:
„NIE JESTEŚMY SEKSUCJONISTAMI”.
Firma zaprzecza również, jakoby przeprowadzała ataki swatting lub wysyłała groźby członkom rodzin osób pracujących dla jej korporacyjnych ofiar.
Grupa zaprzecza również przynależności do The Com , zdecentralizowanej sieci powiązanej z cyberprzestępczością i przemocą. Nazywa to powiązanie:
„propaganda zapoczątkowana przez branżę bezpieczeństwa informacji, która wyprała mózgi byłym urzędnikom FBI i Departamentu Sprawiedliwości, zmuszając ich do sformalizowania tej bzdury”.
Następnie grupa grozi dziennikarzom, których oskarża o rozpowszechnianie tych „fałszywych narracji”.
Najbardziej niepokojącą częścią wiadomości jest twierdzenie grupy, że ukradła poufne dane na temat:
„prawie WSZYSCY agenci FBI i osoby, które złożyły wniosek o pracę w FBI”.
Według 404 Media , ShinyHunters udostępniło próbkę zawierającą informacje o około 5000 agentach FBI, w tym imiona i nazwiska, adresy domowe, numery telefonów i dane dotyczące ich małżonków. Publikacja podobno zweryfikowała część próbki, ale pełny zbiór danych i szersze twierdzenia dotyczące naruszenia nie zostały niezależnie potwierdzone.
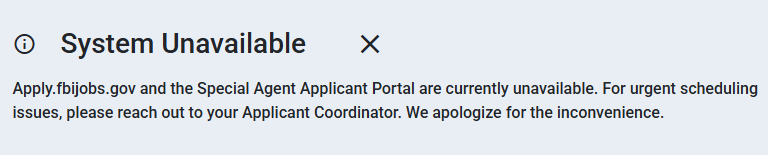
Grupa podobno również zhakowała stronę internetową FBI z ofertami pracy. FBI twierdzi, że wie o zarzutach dotyczących nieautoryzowanej działalności wpływającej na FBIjobs.gov i prowadzi dochodzenie, chociaż „zepsucie” niekoniecznie oznacza „naruszenie”.
Co zrobić, jeśli dotyczy to Ciebie
FBI nie potwierdziło jeszcze, do jakich informacji uzyskano dostęp ani kogo dotyczyły. Jeśli jesteś obecnym lub byłym pracownikiem FBI, krewnym pracownika lub ubiegałeś się o pracę w FBI:
- Sprawdź porady FBI. Każde naruszenie bezpieczeństwa jest inne, dlatego sprawdzaj aktualizacje na stronie FBI.gov i postępuj zgodnie z wszelkimi konkretnymi wskazówkami.
- Zmień hasło. Jeśli masz konto FBI Jobs i używasz tego hasła gdzie indziej, zmień je również na tych kontach. Wybierz silne hasło , którego nie używasz do niczego innego. A jeszcze lepiej, pozwól menedżerowi haseł wybrać je za Ciebie.
- Włącz uwierzytelnianie dwuskładnikowe ( 2FA ). Jeśli to możliwe, użyj klucza sprzętowego, laptopa lub telefonu zgodnego ze standardem FIDO2 jako drugiego czynnika. Niektóre formy uwierzytelniania dwuskładnikowego (2FA) można wyłudzić równie łatwo, jak hasło, ale uwierzytelnianie dwuskładnikowe oparte na urządzeniu FIDO2 jest nie do wyłudzenia.
- Uważaj na podszywaczy. Cyberprzestępcy mogą się z Tobą skontaktować, podszywając się pod FBI, inną agencję rządową lub kogoś, kogo znasz. Zweryfikuj tożsamość każdej osoby, która się z Tobą kontaktuje.
- Nie spiesz się. Ataki phishingowe często podszywają się pod znane Ci osoby lub marki i wykorzystują tematy wymagające pilnej uwagi, takie jak nieodebrane dostawy, zawieszenia kont i alerty bezpieczeństwa.
- Skonfiguruj monitorowanie tożsamości . Dzięki temu możesz zostać powiadomiony, jeśli Twoje dane osobowe zostaną ujawnione w nielegalny sposób w Internecie, i uzyskać pomoc w ich odzyskaniu.
Spójrzmy prawdzie w oczy – okno incognito ma swoje ograniczenia.
Naruszenia bezpieczeństwa, handel na dark webie, oszustwa kredytowe. Theft Malwarebytes Identity Theft monitoruje wszystkie te zagrożenia, szybko Cię o nich powiadamia i obejmuje ubezpieczenie od kradzieży tożsamości.








