

Oszuści zajmujący się sekstorcją wykorzystują adresy e-mail pochodzące z danych ujawnionych przez grupę hakerską ShinyHunters, aby nadać nieco wiarygodności swoim nieudolnym próbom przekonania ludzi, że posiadają na nich kompromitujące informacje.
E-maile o charakterze sekstorsji to wiadomości, w których oszust twierdzi, że nagrał cię za pomocą kamery internetowej podczas oglądania materiałów pornograficznych, a teraz żąda zapłaty. Zjawisko to istnieje już od lat i nieustannie ewoluuje, przybierając nieco inne sformułowania i zawierając fałszywe szczegóły techniczne.
W tej kampanii oszuści podszywają się pod użytkowników serwisu ShinyHunters. Nie zmieniła się jednak podstawowa prawda: za tym zagrożeniem nie kryje się żadne złośliwe oprogramowanie, żadne nagranie ani żadne wiarygodne dowody. Mimo że na przestrzeni lat widziałem niezliczone wersje takich e-maili, nie natknąłem się jeszcze na ani jeden, który byłby poparty dowodami, o których istnieniu twierdził nadawca.
Serwis BleepingComputer donosi, że wycieki danych z serwisu ShinyHunters są wykorzystywane w oszustwie e-mailowym polegającym na szantażu seksualnym, w którym żądano 2 000 dolarów, i podał następujący przykład:
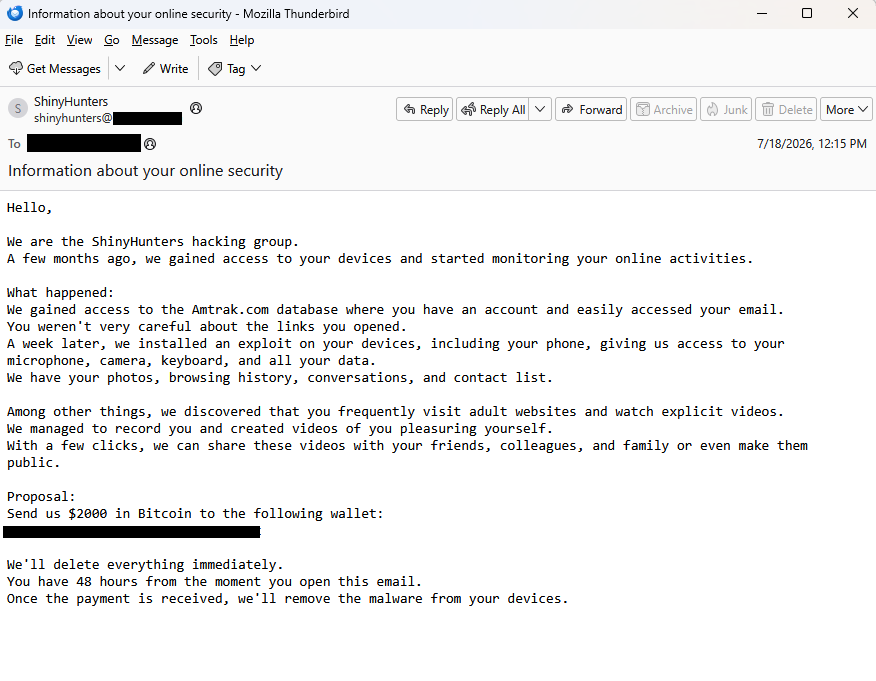
„Temat: Informacje dotyczące bezpieczeństwa w Internecie”
Witam,
Jesteśmy grupą hakerską ShinyHunters.
Kilka miesięcy temu uzyskaliśmy dostęp do waszych urządzeń i zaczęliśmy monitorować waszą aktywność w sieci.Co się stało:
Uzyskaliśmy dostęp do bazy danych serwisu Amtrak.com, w którym posiadasz konto, i bez trudu uzyskaliśmy dostęp do Twojej poczty e-mail.
Nie zachowywałeś wystarczającej ostrożności przy otwieraniu linków.
Tydzień później zainstalowaliśmy exploit na Twoich urządzeniach, w tym na telefonie, co dało nam dostęp do mikrofonu,
aparatu, klawiatury oraz wszystkich Twoich danych.
Mamy Twoje zdjęcia, historię przeglądania, rozmowy i listę kontaktów.Między innymi odkryliśmy, że często odwiedzasz strony dla dorosłych i oglądasz filmy o charakterze erotycznym.
Udało nam się Cię nagrać i stworzyliśmy filmy, na których widzisz, jak się zaspokajasz.
Wystarczy kilka kliknięć, abyśmy mogli udostępnić te filmy Twoim znajomym,
współpracownikom i rodzinie, a nawet opublikować je publicznie.Propozycja:
Prześlij nam 2000 dolarów w bitcoinach na poniższy portfel:
xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxNatychmiast usuniemy wszystko.
Masz 48 godzin od momentu otwarcia tej wiadomości e-mail.
Po otrzymaniu płatności usuniemy złośliwe oprogramowanie z Twoich urządzeń.”
Serwis BleepingComputer podaje, że dostrzegł dane pochodzące z naruszeń bezpieczeństwa w firmach Amtrak, Hallmark, ADT, Substack, Betterment, CarGurus, Panera Bread i McGraw Hill, które zostały wykorzystane do ataków na ofiary w ramach tej kampanii e-mailowej mającej na celu wymuszenie seksualne.
Kalifornijska uczelnia społeczna również wydała ostrzeżenie po tym, jak zauważyła, że kampania jest skierowana do osób dotkniętych wyciekiem danych z serwisu Canvas.

Sprawdź, czy Twoje dane osobowe zostały ujawnione.
Potwierdzili, że adresy e-mail, do których wysłano wiadomości, pojawiły się wcześniej w danych ujawnionych przez grupę ShinyHunters. Skontaktowali się również z tą grupą, która zaprzeczyła, jakoby stała za wiadomościami o charakterze sekstorsji.
Podwyższenie żądania do 2 000 dolarów może sugerować, że oszuści zapłacili komuś za listy adresów e-mail. Bardziej prawdopodobne jest jednak, że po prostu pobrali wyciekające dane po tym, jak grupa ShinyHunters opublikowała je w wyniku nieudanych prób wymuszenia okupu.
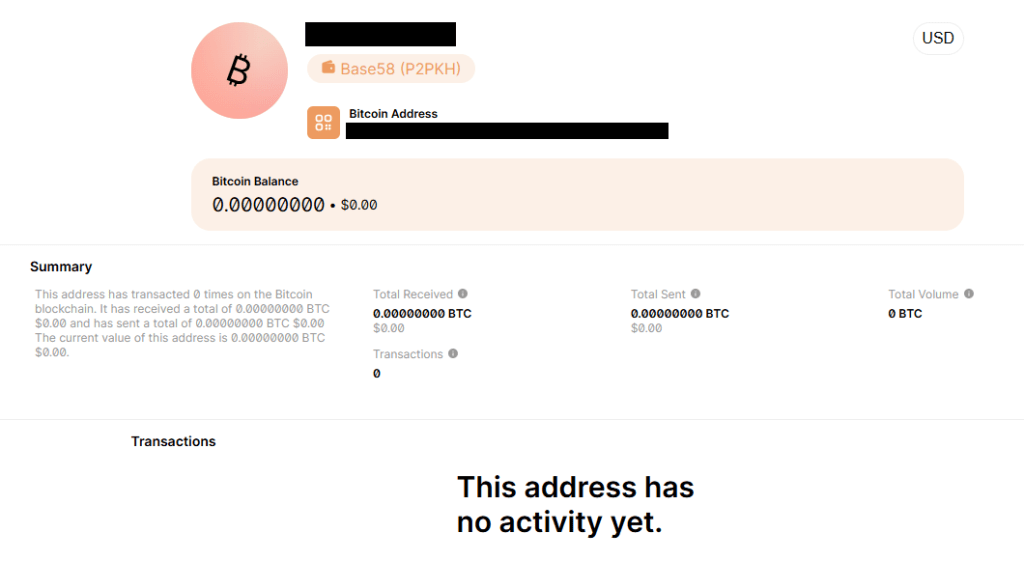
Szybkie sprawdzenie adresu Bitcoin podanego w wiadomości e-mail nie wykazało żadnej aktywności.
Niech tak zostanie. Przy odrobinie szczęścia ci lochowcy w końcu zrezygnują z prób wyłudzania od ludzi ich ciężko zarobionych pieniędzy.
Jak reagować na e-maile zawierające groźby sekstorcji
Niektóre e-maile zawierające groźby związane z seks-szantażem są napisane niechlujnie, ale wiele z nich zostało dopracowanych przez sztuczną inteligencję i wygląda przekonująco. Niezależnie od tego, jak profesjonalnie się prezentują, należy je traktować w ten sam sposób: jako bezpodstawne groźby mające na celu zastraszenie ofiar i skłonienie ich do zapłaty.
- Przede wszystkim nigdy nie odpowiadaj na tego typu e-maile. Odpowiedźpotwierdza, że ktoś aktywnie przegląda wiadomości wysyłane na ten adres, i może zachęcić do kolejnych prób oszustwa.
- Nie daj się zmusić do pochopnego działania. Oszuściliczą na to, że nie poświęcisz czasu na przemyślenie sprawy i w rezultacie popełnisz błędy. Jeśli nie masz pewności, poproś o radę.
- Załącznik nie stanowi dowodu.Większość e-maili zawierających groźby związane z seks-szantażem nie zawiera żadnych dowodów, a załączniki są często wykorzystywane do rozsyłania złośliwego oprogramowania lub nadania groźbom bardziej przekonującego charakteru.
- Jeśli w wiadomości e-mail znajduje się hasło, któregoużywałeś już wcześniej, natychmiast zmień je wszędzie tam, gdzie jest nadal używane. Następnie włącz uwierzytelnianie dwuskładnikowe (2FA) wszędzie tam, gdzie to możliwe. Jeśli masz trudności z zapamiętywaniem haseł, rozważ skorzystanie zmenedżera haseł.
- Usuń wiadomość, zgłoś ją jako spam i nie przejmuj się tym.
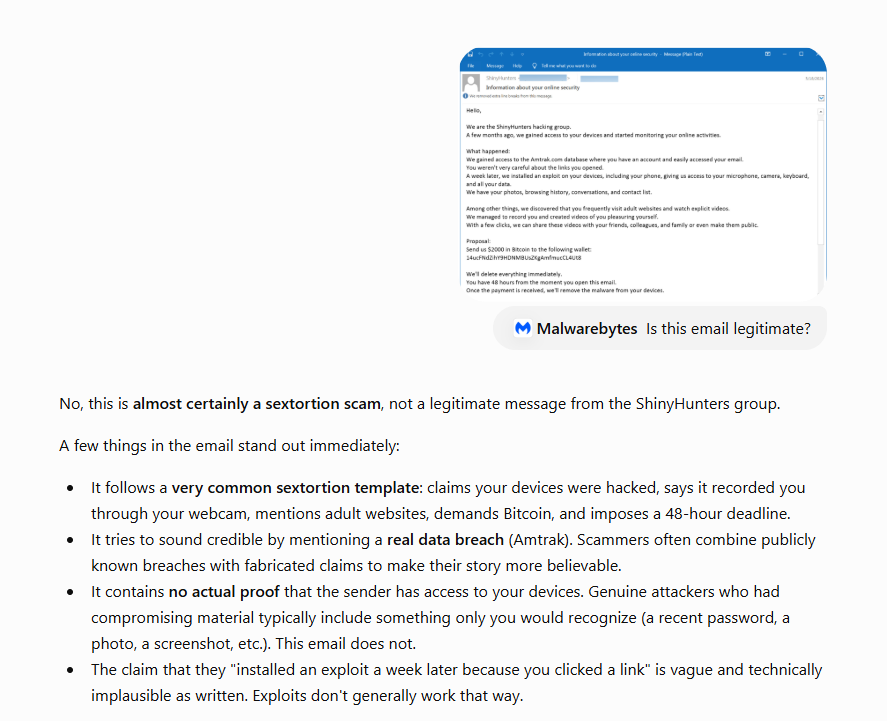
Wskazówka: Malwarebytes Scam Guard rozpoznał ten e-mail jako prawdziwą próbę wymuszenia seksualnego. Potrafi rozpoznać oszustwa i doradzić, jak postępować.
Chociaż tego typu wiadomości e-mail mające na celu wymuszenie seksualne są prawie zawsze blefem, jeśli obawiasz się podsłuchiwania kamery internetowej, usługa Malwarebytes Webcam Monitoring może ostrzec Cię, gdy aplikacje będą próbowały uzyskać dostęp do Twojej kamery.








