Domena, która od dawna pojawia się w dokumentacji oprogramowania, przykładach kodu i materiałach testowych dla programistów, jest teraz wykorzystywana do przeprowadzania ataku ClickFix na Windows użytkowników.
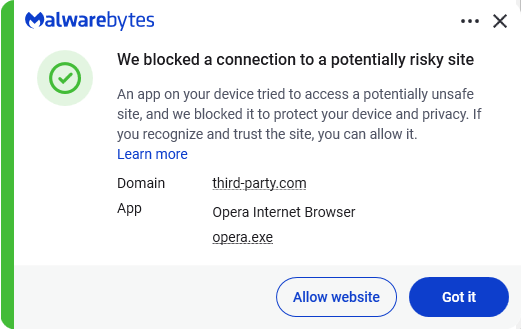
Domena tymczasowa w przykładzie zastępuje stronę internetową. Najbardziej znana to prawdopodobnie example.com. Inny, third-party[.]com, był często używany w dokumentacji do reprezentowania zewnętrznej witryny internetowej, interfejsu API lub usługi.
Istnieje jednak bardzo ważna różnica pomiędzy tymi dwoma terminami: example.com jest zarezerwowany dla dokumentacji, podczas gdy third-party[.]com to zwykła domena. Każdy mógł ją zarejestrować i ktoś to zrobił. Każdy dokument, test i umiejętność, które ją zakodowały, teraz kierują czytelników i użytkowników do infrastruktury atakującego.
Naukowcy z Manifold Security odkryli, To third-party[.]com obsługiwał fałszywą stronę weryfikacyjną w stylu Cloudflare Windows odwiedzających. Strona próbuje nakłonić ich do otwarcia Windows Uruchom pole i wklej skopiowane polecenie do schowka. To polecenie służy do pobrania i wykonania PowerShell Skrypt. W chwili pisania tego tekstu, hosting domeny nie działa.
ClickFix to technika socjotechniczna, która sprawia, że ofiara staje się instalatorem złośliwego oprogramowania.
Zamiast polegać na złośliwym załączniku lub oczywistym pliku wykonywalnym do pobrania, atakujący przekonuje kogoś do samodzielnego uruchomienia polecenia. Typowe przynęty to:
- Fałszywa kontrola CAPTCHA lub Cloudflare Turnstile.
- Błąd przeglądarki informujący, że konieczna jest „ręczna naprawa”.
- Fałszywy odtwarzacz wideo, przeglądarka dokumentów lub popularne oprogramowanie do pobrania.
- Strona pomocy technicznej , która próbuje Cię oszukać, nakłaniając odwiedzającego do wklejenia polecenia w oknie Uruchom, Wiersz poleceń, Terminal lub PowerShell.
ClickFix działa, ponieważ polecenie często używa legalnych Windows Lub Mac narzędzia do pobrania i uruchomienia kolejnego etapu. Działa on również z uprawnieniami osoby, która została przekonana do jego uruchomienia.
Konsekwencje mogą obejmować kradzież informacji, a nawet poważniejsze naruszenie bezpieczeństwa sieci firmowej. W niedawnej kampanii o nazwie TerminalFix , fałszywe CAPTCHA Cloudflare skłoniło ofiary do wklejenia polecenia programu PowerShell do… Windows Terminal lub PowerShell.
Jak zachować bezpieczeństwo
W obliczu szerzącego się zjawiska ClickFix — które nie wydaje się, aby miało wkrótce przeminąć — ważne jest, aby być świadomym, ostrożnym i chronić się przed nim.
- Zwolnij. Zachowaj ostrożność w przypadku stron internetowych, które zachęcają do uruchamiania poleceń na urządzeniu, zwłaszcza jeśli używają odliczania lub innych technik wywierania presji.
- Nie uruchamiaj poleceń ani skryptów z niezaufanych źródeł. Nigdy nie uruchamiaj kodu ani poleceń skopiowanych ze stron internetowych, wiadomości e-mail lub komunikatów, chyba że ufasz źródłu i rozumiesz cel działania. Weryfikuj instrukcje niezależnie. Jeśli strona internetowa zaleca wykonanie polecenia lub wykonanie czynności technicznej, zapoznaj się z oficjalną dokumentacją lub skontaktuj się z pomocą techniczną przed kontynuacją.
- Sprawdź, co wklejasz. Strona internetowa może skopiować polecenie do schowka bez wyświetlania pełnego tekstu. Nie wklejaj go do okna poleceń.
- Zabezpiecz swoje urządzenie. Korzystaj z aktualnych danych w czasie rzeczywistym rozwiązanie chroniące przed złośliwym oprogramowaniem z komponentem ochrony sieci.
- Zdobądź wiedzę na temat ewoluujących technik ataków.Świadomość, że ataki mogą pochodzić z nieoczekiwanych źródeł i ewoluować, pomaga zachować czujność. Czytaj dalej naszego bloga!
Wskazówka dla zaawansowanych:Darmowy Malwarebytes Browser Guard ostrzega, gdy strona próbuje skopiować coś do schowka.
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard automatycznieBrowser Guard strony phishingowe i złośliwe witryny. Bezpłatny, wystarczy jedno kliknięcie, aby zainstalować. Dodaj go do swojej przeglądarki →