

Phishing podąża za tym, czego ludzie aktualnie pragną, a obecnie dotyczy to również bezpłatnych subskrypcji AI. Niedawno odkryliśmy nową odmianę tego tematu: fałszywą aplikację Claude Max, która wykorzystuje przekonujące okno logowania Google do kradzieży danych logowania.
Płatne plany Claude'a zaczynają się od 20 dolarów miesięcznie i są znacznie droższe za wyższe limity użytkowania, podczas gdy darmowe konta mają bardziej rygorystyczne limity. To sprawia, że obietnica darmowej aktualizacji jest kusząca.
W czerwcu Microsoft poinformował o rosnącej liczbie ataków phishingowych, złośliwych reklam i kampanii opartych na wyszukiwaniu, podszywających się pod usługi takie jak ChatGPT, Claude, DeepSeek i Copilot. Niektóre z nich twierdzą, że płatność się nie powiodła i przekierowują do fałszywego systemu płatności. Inne oferują pobranie aplikacji instalującej złośliwe oprogramowanie.
Kampania, którą znaleźliśmy, ma inne podejście. Nie ma formularza do zbierania danych karty ani pobierania. Zamiast tego oferuje bezpłatną aktualizację i prosi o zalogowanie się za pomocą konta Google.
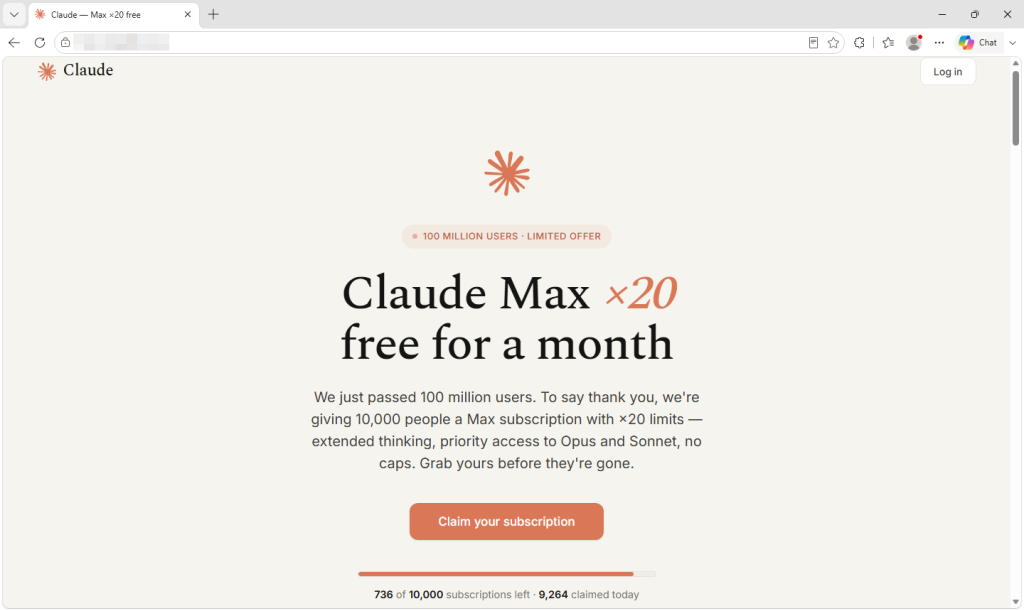
Co strona pokazuje i co zbiera
Strona ogłasza, że Anthropic przekroczyło 100 milionów użytkowników i dziękuje ludziom, rozdając 10 000 darmowych miesięcznych subskrypcji Claude Max, planu o najszerszym zasięgu.
Prezentacja jest starannie zaprojektowana, aż po oryginalne logo i kolory, wymyślone pięciogwiazdkowe recenzje i długą stopkę, której linki prowadzą niemal wyłącznie do autentycznych stron Anthropic. To prawdopodobnie najskuteczniejszy sygnał zaufania na stronie, który nic nie kosztował operatora.
Licznik twierdzi, że pozostało mniej niż 750 z 10 000 slotów, które co kilka sekund tracą na wartości. W rzeczywistości nic nie jest liczone. Liczba jest generowana w przeglądarce i resetowana po odświeżeniu strony, więc każdy odwiedzający widzi ten sam, sztucznie wygenerowany brak.
W często zadawanych pytaniach wielokrotnie obiecywano, że nie są wymagane żadne dane dotyczące płatności. Ta część jest prawdziwa, co sprawia, że oferta jest przekonująca. Wiele osób kojarzy oszustwa z prośbą o podanie danych karty, a ta strona nigdy o nie nie prosi.
Zamiast tego żąda Twojego loginu Google. Pojawiają się dwie opcje logowania, ale tylko jedna działa. Przycisk Apple wyświetla predefiniowany komunikat informujący, że metoda jest tymczasowo niedostępna. Skrzynka e-mail odrzuca wszystko, co wpiszesz, i zamiast tego uruchamia przycisk Google. Każda trasa prowadzi do tego samego miejsca, a nagroda jest o wiele większa, niż sugeruje przynęta.
Konto Google może zapewnić dostęp do poczty e-mail, dokumentów i wiadomości resetujących hasła dla innych kont. Logowanie się do Claude za pomocą Google może również umożliwić przestępcom dostęp do Twojego konta Claude. Płatne konta AI są cenne same w sobie, ponieważ ich limity użytkowania są płatne. W zeszłym miesiącu nasze badania dotyczyły oszustów przechwytujących konta Claude i wykorzystujących płatne limity ofiar.
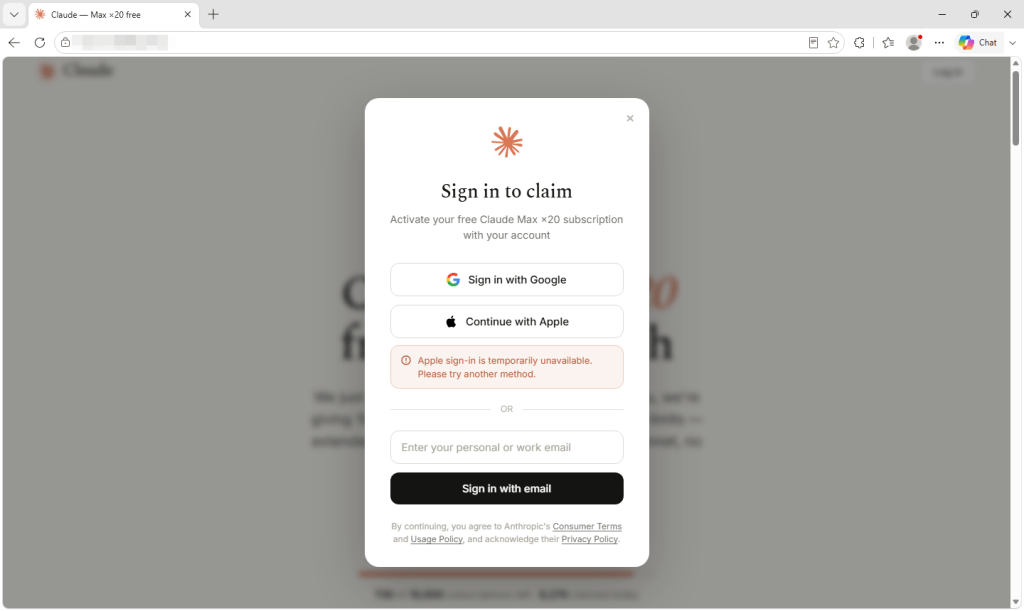
Dlaczego ten przykład jest godny uwagi
Kliknięcie przycisku Google nie otwiera prawdziwego okna logowania Google. Zamiast tego strona rysuje okno przeglądarki w istniejącej karcie, wraz z kłódką i poprawnie wpisanym adresem logowania Google. Można je nawet przeciągać po stronie.
Pasek adresu, kłódka i wszystko, co znajduje się w rzekomym oknie, należy do strony phishingowej, a nie do Google. Zaczyna się od weryfikacji przez człowieka, a nie od pola hasła, co może uspokoić odwiedzających, a jednocześnie pomóc w uniknięciu kolejnych etapów przez automatyczne skanery.
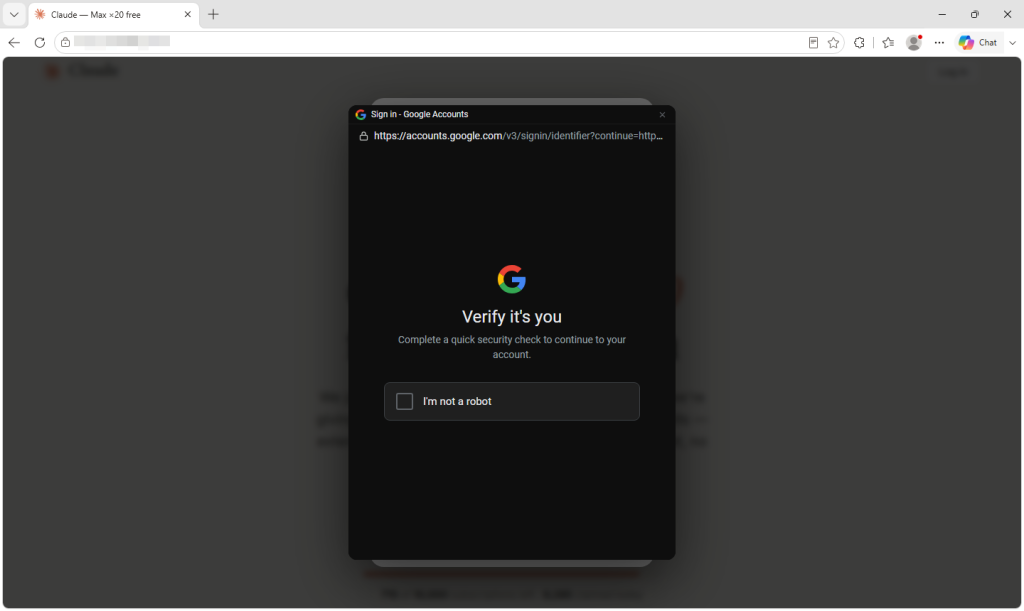
Naukowcy dokumentują tę technikę „przeglądarki w przeglądarce” od 2022 r. Jednostka 42 zgłosiła w czerwcu kampanię , w której wykorzystano przeciąganą fałszywą przeglądarkę windows aby dotrzeć do użytkowników pakietu Microsoft 365.
To, co czyni ten przykład pouczającym, to fakt, jak niewiele musiał zrobić operator. Złośliwa funkcjonalność jest ładowana za pomocą jednej linijki kodu z zewnętrznej usługi, która prezentuje się jako widżet logowania wielokrotnego użytku i dostarcza instrukcji instalacji.
Komentarze w kodzie są napisane po rosyjsku i odnoszą się do celu jako ofiary. Jeden z nich wyjaśnia, że fałszywe wiadomości w ciemnym stylu windows Wcześniej migał na biało podczas ładowania, więc widżet pobiera teraz odpowiedni kolor z wyprzedzeniem, aby wyeliminować migotanie. Wygląda na to, że kod jest utrzymywanym, wielokrotnego użytku produktem, a nie czymś stworzonym na potrzeby tej jednej kampanii.
Jak rozpoznać fałszywe okno przeglądarki
Projekt zakłada, że użytkownik będzie sprawdzał niewłaściwy pasek adresu. Ludzie nauczyli się szukać kłódki i prawidłowego adresu na stronie logowania, więc ten atak wyświetla oba te elementy w oknie, które tak naprawdę nie istnieje.
Jedyny pasek adresu, który ma znaczenie, to ten należący do Twojej przeglądarki, znajdujący się u góry ekranu. Podczas całego procesu wyświetlana jest na nim domena witryny phishingowej.
- Spróbuj przeciągnąć okno logowania poza krawędź strony internetowej. Prawdziwe wyskakujące okienko to osobne okno przeglądarki, które można przenieść w dowolne miejsce na ekranie. Fałszywe wyskakujące okienko jest umieszczane na stronie, która je utworzyła, i zatrzymuje się na krawędzi. Trwa to dwie sekundy i jest najbardziej wiarygodnym testem, jaki ma użytkownik bez wiedzy technicznej.
- Pozwól, aby Twój menedżer haseł podjął decyzję. Sprawdza prawdziwy adres internetowy, a nie to, co wyświetla strona. Nie powinien proponować podania hasła Google w witrynie, która nie należy do Google. Jeśli milczy tam, gdzie zwykle to robi, uwierz mu na słowo.
- Nie wchodź na stronę przez linki. Jeśli promocja jest prawdziwa, powinna być dostępna również na stronie firmy. Wpisz adres lub skorzystaj z zakładki i poszukaj oferty właśnie tam.
- Traktuj odliczanie i liczniki slotów jako ozdobę. Każda strona może wyświetlać liczbę zbliżającą się do zera. Nie oznacza to jednak, że oferta jest ograniczona.
- Zachowaj ostrożność, gdy działa tylko jedna opcja logowania. Twierdzenie, że jeden dostawca jest tymczasowo niedostępny, może skierować wszystkich na ścieżkę stworzoną przez atakującego.
- Jeśli jesteś już zalogowany, zabezpiecz konto. Zmień hasło na prawdziwej stronie internetowej dostawcy, wyloguj się ze wszystkich innych sesji i sprawdź podłączone aplikacje oraz nieznane urządzenia. Zamknięcie karty nie cofa logowania.
W jaki sposób Malwarebytes
Malwarebytes Browser Guard blokuje domeny phishingowe i oszustwa, zanim strona się załaduje. W takim ataku, po otwarciu strony, przestępcy kontrolują niemal każdy wizualny sygnał, który normalnie posłużyłby do oceny jej autentyczności.
Jeśli otrzymałeś ofertę i nie jesteś pewien, Scam Guard może ją ocenić przed podpisaniem umowy i doradzić Ci, co zrobić dalej.
„Jeden z najlepszych pakietów zabezpieczeń cybernetycznych na świecie”.
Według serwisu CNET.Przeczytaj ich recenzję →








