Facebook użytkownicy zgłaszają otrzymanie wiadomości zawierającej fałszywkę Facebook Oferta na rynku, na której sprzedawca jest wymieniony jako właściciel.
Działa to tak. Otrzymujesz wiadomość (w tym przypadku iMessage) z pytaniem: „Czy to jest nadal dostępne do kupienia?”. Do wiadomości dołączony jest sfabrykowany Facebook Wpis na giełdzie.
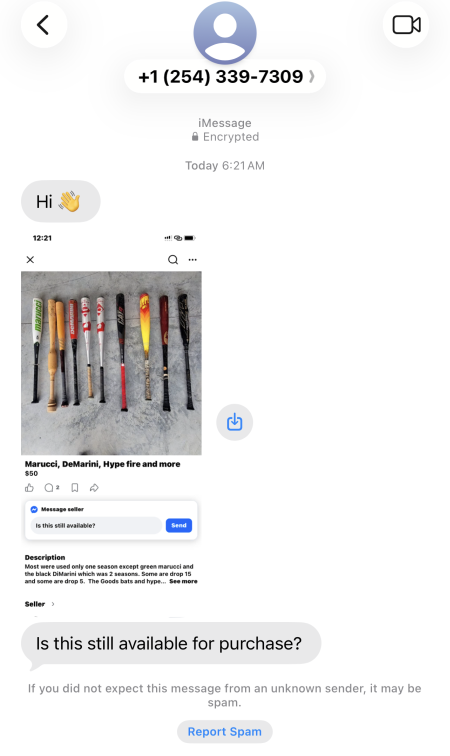
Klikając w zdjęcie, możesz zauważyć, że imię i nazwisko sprzedawcy jest takie samo jak Twoje. To tak zwana zachęta do rozmowy , która dodaje wiarygodności wiadomości i daje dodatkowy powód do odpowiedzi.
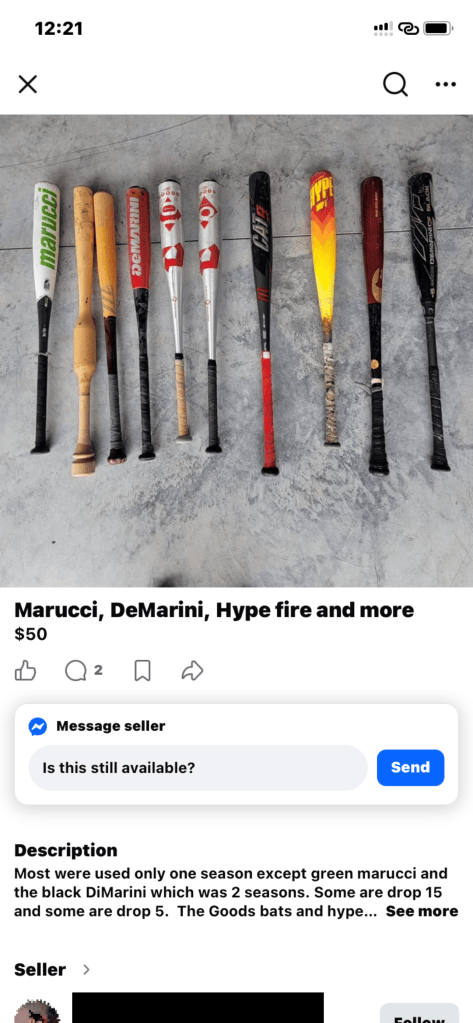
Co ciekawe, w otrzymanym przykładzie, mimo że imię i nazwisko sprzedawcy zgadzało się z imieniem i nazwiskiem osoby, która otrzymała wiadomość, zdjęcie profilowe nie. Kiedy sprawdziłem zdjęcie profilowe, okazało się, że należy ono do innej osoby. Facebook użytkownik o dokładnie takiej samej nazwie.
Prawdopodobnie oznacza to, że atakujący posiadał numer telefonu powiązany z nazwiskiem, którego użył do stworzenia fałszywego wpisu na Marketplace. Otrzymanie takiej wiadomości z dużym prawdopodobieństwem wywoła naturalną reakcję: „To nie ja”. Taka wiadomość prawdopodobnie sprawi, że wielu odbiorców pomyśli, że podszywa się pod nich oszust na Marketplace.
Ta metoda podejścia może wydawać się pracochłonna i ma niewielkie szanse powodzenia, i tak by było jeszcze kilka lat temu. Jednak dzięki agentowi AI i liście pasujących nazwisk i numerów telefonów z włamania, można to zrobić stosunkowo łatwo na dużą skalę. A to znacząco zmienia zwrot z zainwestowanego czasu.
Połączenie imienia i nazwiska z numerem telefonu może pochodzić z wielu wycieków danych. W dark webie cyberprzestępcy kupują i sprzedają dane osobowe w takich celach.
„Za kwotę mniejszą niż koszt filiżanki kawy cyberprzestępca może nabyć wystarczającą ilość informacji, by zrujnować czyjeś życie finansowe”.
Spersonalizowany zrzut ekranu doskonale sprawdzi się jako wyzwalacz odpowiedzi. Jego funkcja psychologiczna jest dobrze przemyślana i prawdopodobnie bardzo skuteczna: łączy w sobie ciekawość, troskę o reputację i impuls odbiorcy do poprawienia pozornego błędu.
Ale odpowiadając na wiadomość phishingową, dajesz oszustowi do zrozumienia, że to żywy numer. Twój numer telefonu zyskuje wtedy na wartości dla oszusta i może zostać odsprzedany innym oszustom . Może też zostać wykorzystany w innych cyberprzestępstwach, np. do pobrania złośliwego oprogramowania, nawiązania relacji prowadzącej do oszustwa lub przejęcia kontroli nad Twoim kontem. Facebook konto lub wiele innych powodów.
Jak zachować bezpieczeństwo
Choć dokładny motyw stojący za tym tekstem trudno ustalić bez zaangażowania się w sprawę, jest kilka rzeczy, które możesz zrobić:
- Ogranicz to, co udostępniasz publicznie w mediach społecznościowych. Oszuści mogą wykorzystać Twoje informacje, aby zwiększyć wiarygodność swoich prób oszustwa.
- Nie odpowiadaj na żadne niezamawiane wiadomości, jeśli pochodzą od osób, których nie znasz.
- Jeśli znasz nadawcę, ale nie ufasz wiadomości, sprawdź z nim innym kanałem, czy to on jest jej nadawcą.
- Nie klikaj linków, nie dzwoń pod numer podany w rozmowie, nie skanuj kodu QR, nie udostępniaj jednorazowego kodu ani zrzutu ekranu wiadomości bezpieczeństwa.
- Otwarte Facebook Niezależnie i sprawdź aktywność w Marketplace, ostatnie logowania, wiadomości, adresy e-mail, numery telefonów i ustawienia odzyskiwania. Skorzystaj z facebook.com/hacked, jeśli znajdziesz jakiekolwiek oznaki naruszenia bezpieczeństwa.
- Jeśli odkryjesz profil, który faktycznie podszywa się pod Ciebie, zachowaj jego adres URL i zgłoś ten profil. Facebook twierdzi, że podszywanie się pod inne osoby w profilach narusza jej standardy i udostępnia procedurę zgłaszania przypadków podszywania się .
- Jeśli nie masz pewności, czy wiadomość jest próbą oszustwa, skorzystaj z Malwarebytes Scam Guard . Pomoże Ci on ustalić, czy wiadomość jest prawdziwa, czy fałszywa, i doradzi, jakie kroki należy podjąć.