Klienci Domino's Pizza poinformowali nas, że otrzymali wiadomości e-mail informujące o tym, że do ich konta uzyskał dostęp ktoś trzeci.
Domino's twierdzi, że jego systemy wewnętrzne nie zostały naruszone, ale do poszczególnych kont logowano się przy użyciu kombinacji hasła i adresu e-mail skradzionej z innego konta internetowego należącego do klienta. Jest to znane jako spreparowanie danych uwierzytelniających (ang. credential stuffing).
Oto treść e-maila:
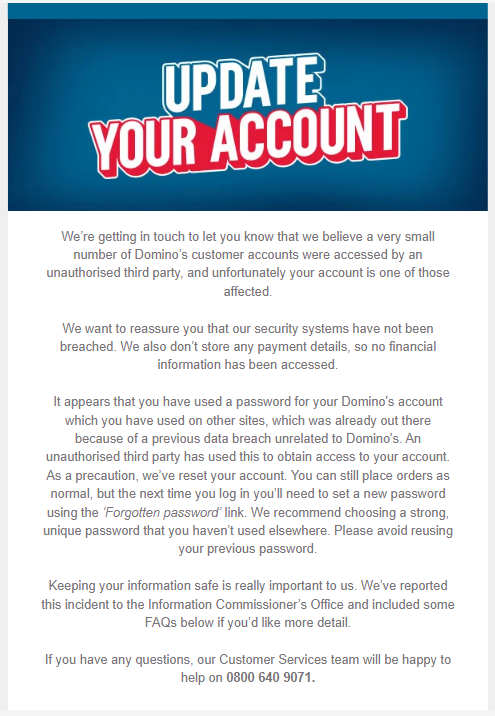
„Kontaktujemy się z Tobą, aby poinformować, że naszym zdaniem bardzo mała liczba kont klientów Domino's padła ofiarą nieupoważnionego dostępu osób trzecich. Niestety, Twoje konto jest jednym z nich.
Pragniemy zapewnić, że nasze systemy bezpieczeństwa nie zostały naruszone. Nie przechowujemy również żadnych danych dotyczących płatności, więc nie uzyskano dostępu do żadnych informacji finansowych.
Wygląda na to, że użyłeś hasła do swojego konta Domino's, którego używałeś na innych stronach, a które było już dostępne z powodu wcześniejszego naruszenia bezpieczeństwa danych niezwiązanego z Domino's. Nieupoważniona osoba trzecia wykorzystała je, aby uzyskać dostęp do Twojego konta. Ze względów bezpieczeństwa zresetowaliśmy Twoje konto. Nadal możesz składać zamówienia jak zwykle, ale przy następnym logowaniu będziesz musiał ustawić nowe hasło, korzystając z linku „Zapomniałeś hasła” . Zalecamy wybranie silnego, unikalnego hasła, którego nie używałeś nigdzie indziej. Unikaj ponownego używania poprzedniego hasła.
Bezpieczeństwo Twoich danych jest dla nas niezwykle ważne. Zgłosiliśmy ten incydent do Biura Komisarza ds. Informacji i zamieściliśmy poniżej listę najczęściej zadawanych pytań, jeśli chcesz poznać więcej szczegółów.
Jeśli masz jakiekolwiek pytania, nasz Dział Obsługi Klienta chętnie Ci pomoże pod numerem telefonu 0800 640 9071 .
Wypychanie poświadczeń (Credential stuffing) to atak, w którym przestępcy wykorzystują nazwy użytkowników i hasła skradzione z jednej strony internetowej i próbują ich używać na wielu innych stronach. Nie zgadują haseł. Mają je już w posiadaniu, często w milionach egzemplarzy, ze starych wycieków danych, ze złośliwego oprogramowania kradnącego zapisane loginy z komputerów użytkowników lub ze stron phishingowych .
Listy te są kupowane i sprzedawane na forach przestępczych. Atakujący używają następnie zautomatyzowanych narzędzi, które przeglądają listę i sprawdzają każdą parę adresów e-mail i haseł na stronie logowania, takiej jak aplikacja do zamawiania jedzenia, sklep internetowy lub serwis streamingowy.
Atak jest skuteczny, ponieważ wiele osób używa tego samego hasła na różnych stronach. Jeśli użyłeś tego samego adresu e-mail i hasła do małego forum internetowego, które zostało włamane lata temu, oraz do swojego konta do zamawiania pizzy, przestępcy wcale nie muszą włamywać się do firmy dostarczającej pizzę. Po prostu logują się jako Ty. Dla firmy wygląda to jak zwykły login z prawidłowym hasłem. Dlatego te ataki często pojawiają się jako „dostęp do kont”, a nie „firma została zhakowana”.
Po uzyskaniu dostępu, atakujący mogą zamawiać jedzenie lub towary za pomocą zapisanej karty płatniczej, wykorzystywać punkty lojalnościowe lub saldo karty podarunkowej, a także gromadzić Twoje imię i nazwisko, adres oraz numer telefonu. Mogą wykorzystać te dane do bardziej przekonujących oszustw, na przykład do wysłania SMS-a lub e-maila, który wydaje się pochodzić od firmy, ponieważ wie, co zamówiłeś. Konta, których działanie zostało potwierdzone, są również odsprzedawane innym przestępcom, więc jedno ponownie użyte hasło może powodować problemy długo po pierwotnym włamaniu.
Jak zachować bezpieczeństwo
- Używaj innego hasła do każdego konta. W ten sposób włamanie na jedną stronę pozostanie na tej drugiej.
- Użyj menedżera haseł, aby je zapamiętać. Nikt nie jest w stanie zapamiętać dziesiątek unikalnych haseł, ale menedżer haseł może je wszystkie przechowywać.
- Jeśli jest taka możliwość, włącz uwierzytelnianie dwuskładnikowe (kod z aplikacji, SMS-a lub klucz dostępu), aby samo skradzione hasło nie wystarczyło do zalogowania się na konto.
- Jeśli użyłeś tego samego hasła na koncie, które mogło zostać zainfekowane, zmień je tam i na każdej innej stronie, na której go używałeś, zaczynając od kont, na których zapisano dane dotyczące płatności.
- Nie klikaj linków w e-mailach ani innych niechcianych wiadomościach. Zaloguj się bezpośrednio na oficjalnej stronie lub w aplikacji.
Uwaga: Niechciane e-maile z prośbą o aktualizację konta, rzekomo pochodzące od Domino's, to często próby phishingu, których celem jest kradzież danych osobowych lub finansowych. W razie wątpliwości Malwarebytes Scam Guard pomoże Ci ustalić, czy wiadomość jest oszustwem, i zasugeruje dalsze kroki.
Co cyberprzestępcy wiedzą o Tobie?
Skorzystaj z bezpłatnego skanowania śladów cyfrowych Malwarebytes, aby sprawdzić, czy Twoje dane osobowe zostały ujawnione w Internecie.