

Free Mobile, jeden z głównych francuskich operatorów telefonii komórkowej, został w styczniu ukarany grzywną w wysokości 27 milionów euro przez francuski organ nadzoru ochrony danych (CNIL) za brak ochrony danych klientów. Naruszenie bezpieczeństwa w październiku 2024 roku umożliwiło nieupoważnionej osobie dostęp do poufnych danych klientów, w tym danych kont bankowych i danych logowania. Od czasu tego naruszenia widzieliśmy wiele źle napisanych kampanii oszustw wymierzonych w klientów Free Mobile.
Jednak w ciągu ostatnich kilku tygodni pojawił się sprytny oszust, wiernie kopiujący projekt oficjalnej strony internetowej Free Mobile oraz szablony wiadomości e-mail.
Jeden z naszych pracowników, klient Free Mobile, otrzymał tę wiadomość e-mail z próbą phishingu w środę 30 września. Wiadomość zawierała to samo logo i szablon, co legalne wiadomości e-mail od firmy, ale pochodziła z podejrzanego adresu e-mail. freemobile-regularisation[@]knowledgegrowthcenter[.]helpZawierał link, który zdawał się wskazywać na regularisation.free.fr :
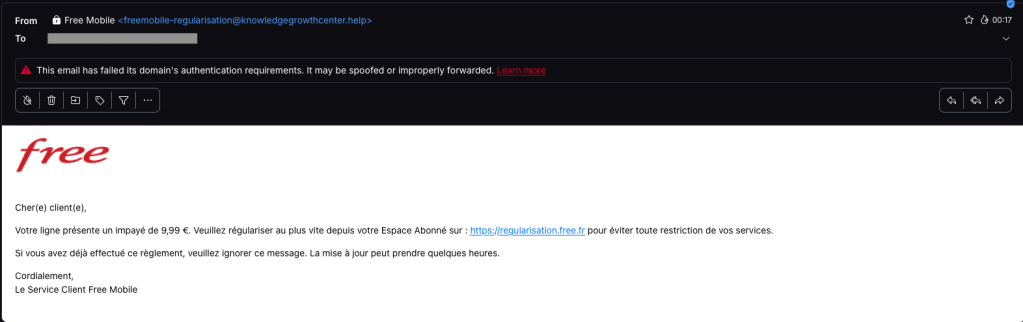
W e-mailu użytkownik jest informowany o konieczności opłacenia faktury w wysokości 9,99 euro, aby uniknąć zawieszenia usługi. Kliknięcie linku otwiera łańcuch przekierowań:
1. https://u2l.ai/Q5YwFz301
2. https://espace-free-mobile.pro/Ds41LE/302
3. https://espace-free-mobile.pro/Ds41LE/regularisation/?impaye=92a9e77d…200
Ta ostatnia domena, espace-free-mobile.pro, jest hostowany przez Cloudflare i został zarejestrowany zaledwie miesiąc temu.
Ostatni link otwiera przekonującą stronę z formularzem, w którym należy podać dane karty kredytowej:
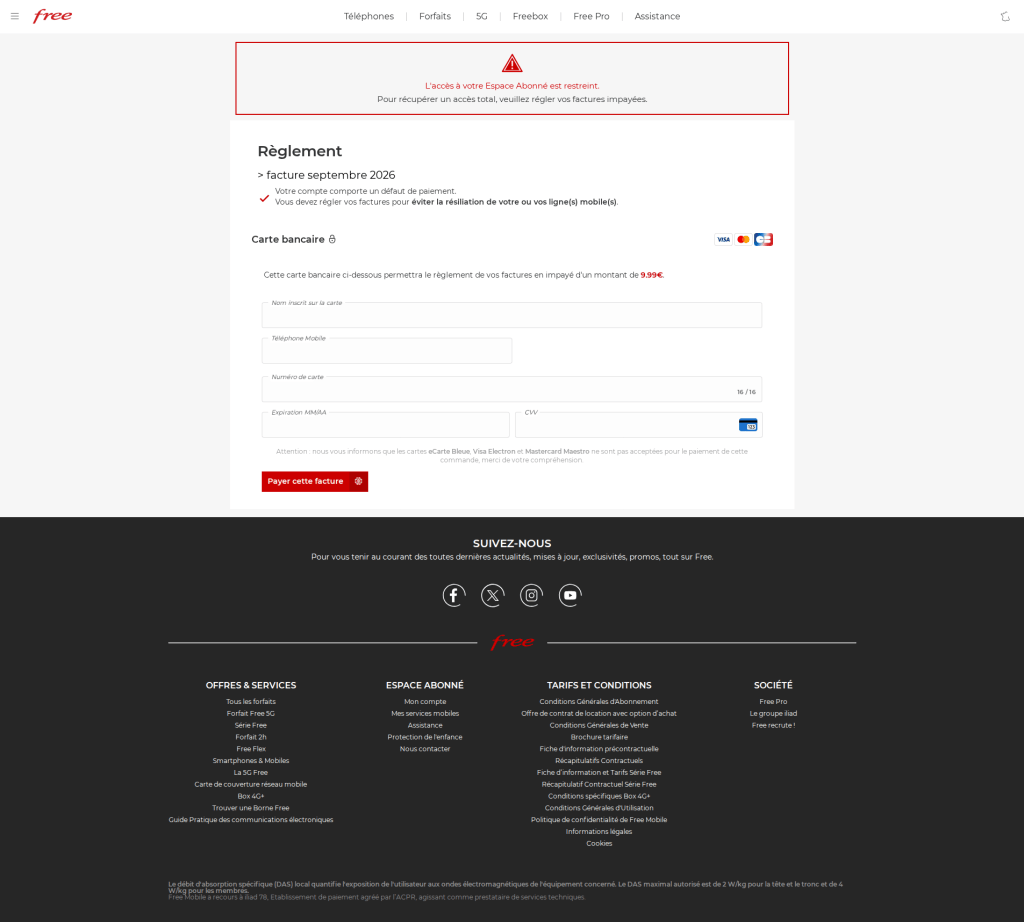
Strona phishingowa wygląda autentycznie, co odróżnia tę kampanię od wielu oszustw związanych z darmowymi aplikacjami mobilnymi, jakie obserwowaliśmy od czasu wycieku danych.
Początkowo widzieliśmy tę samą kampanię, w której wykorzystano mniej przekonujące łańcuchy przekierowań, takie jak ten przykład z lipca:
1. https://bly.to/93kie5u
2. https://s1181402.ha026.t.mydomain.zone/mbl/
3. https://s1181402.ha026.t.mydomain.zone/mbl/regularisation/?impaye=505…
Ostatnio widzieliśmy więcej domen wyglądających na autentycznie, wszystkie hostowane w Cloudflare:
1. https://s.ink/jmCnZZ
2. https://freesas.info/Cf4tP/
3. https://freesas.info/Cf4tP/regularisation/?impaye=f13fa919d1a22833557…
I jeszcze jeden przykład:
1. https://bly.to/jabwpf6
2. https://regularisation-free.info/portail/
3. https://regularisation-free.info/portail/regularisation/?impaye=83f91…
Jak zachować bezpieczeństwo
Malwarebytes może pomóc chronić Cię przed tymi zagrożeniami, ale traktuj ostrożnie nieoczekiwane wiadomości dotyczące Twoich kont i faktur:
- Nie klikaj linków w niechcianych e-mailach. Jeśli wiadomość dotyczy Twojego konta, otwórz bezpośrednio oficjalną aplikację Free Mobile lub stronę internetową albo zadzwoń na oficjalną infolinię pod numer 3244 .
- Sprawdź rzeczywistą domenę w pasku adresu przeglądarki, aby przekonać się, czy odpowiada ona Twoim oczekiwaniom — w tym przypadku https://mobile.free.fr .
- Malwarebytes Browser Guard wykrywa i blokuje to oszustwo bezpośrednio w Twojej przeglądarce.
- Korzystaj z aktualnego rozwiązania chroniącego przed złośliwym oprogramowaniem w czasie rzeczywistym, wyposażonego w ochronę sieciową na wszystkich swoich urządzeniach.
- Malwarebytes Scam Guard pomoże Ci ustalić, czy wiadomość e-mail jest oszustwem i doradzi, co zrobić dalej.
Powstrzymaj zagrożenia, zanim wyrządzą jakąkolwiek szkodę.
Malwarebytes Browser Guard automatycznieBrowser Guard strony phishingowe i złośliwe witryny. Bezpłatny, wystarczy jedno kliknięcie, aby zainstalować. Dodaj go do swojej przeglądarki →








