Znaleźliśmy 70 stron internetowych podszywających się pod legalne projekty kryptowalutowe i zachęcających odwiedzających do głosowania na datę nadchodzącej dystrybucji nagród.
Strony wiernie odzwierciedlają wygląd prawdziwych witryn, a na większości z nich oferta jest skromna i wiarygodna: Oddaj głos, a jako aktywny głosujący otrzymasz 1,25-krotną premię, gdy nagrody zostaną wypłacone.
Jednak głosowanie jest fałszywe, a kliknięcie przycisku „Głosuj teraz” otwiera monit o połączenie z portfelem. To pierwszy krok w kierunku żądań, które mogą oszukać użytkowników i zmusić ich do autoryzacji dostępu do ich tokenów.
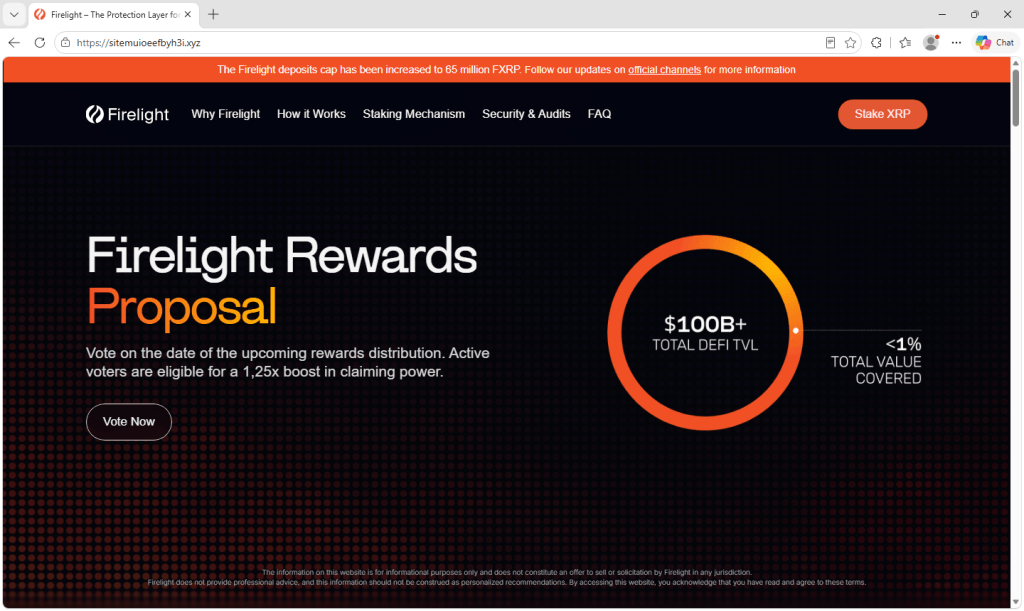
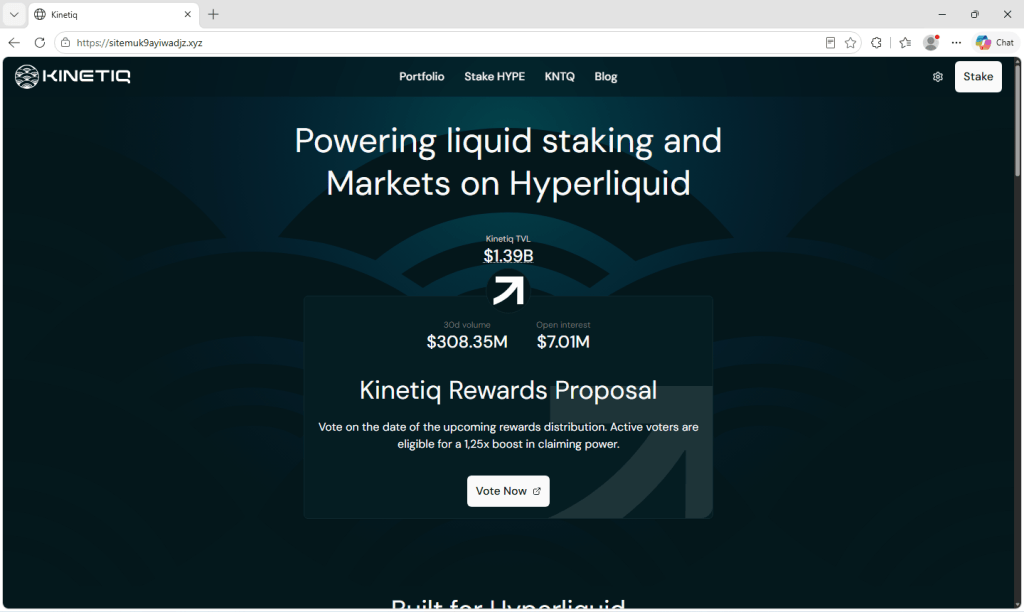
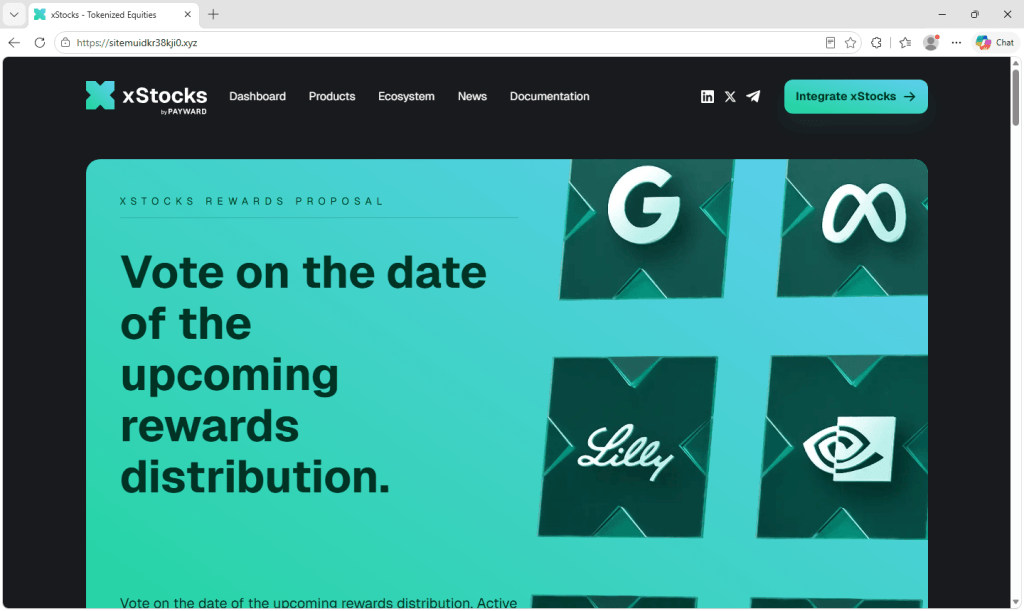
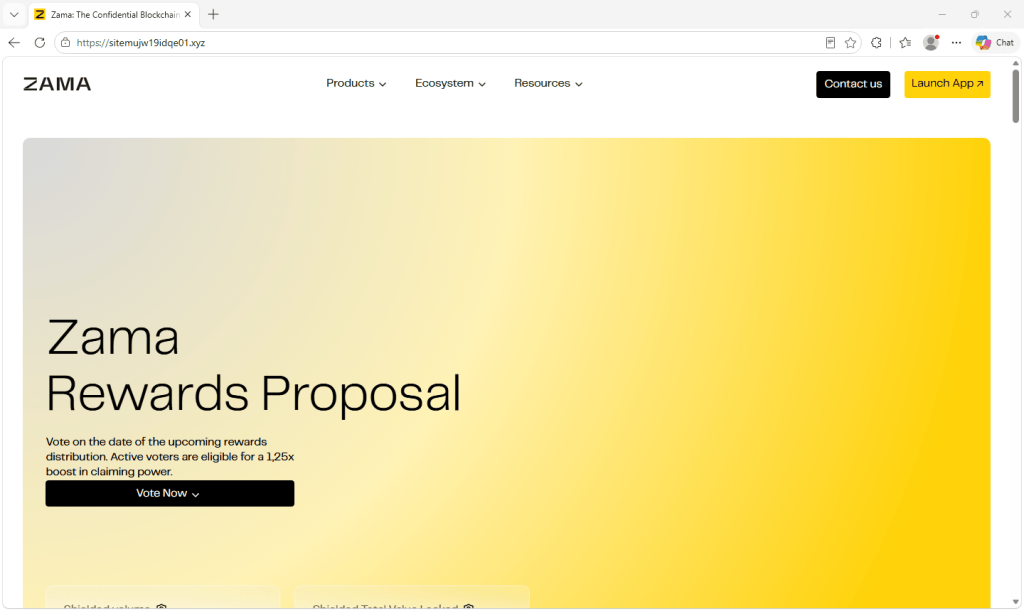
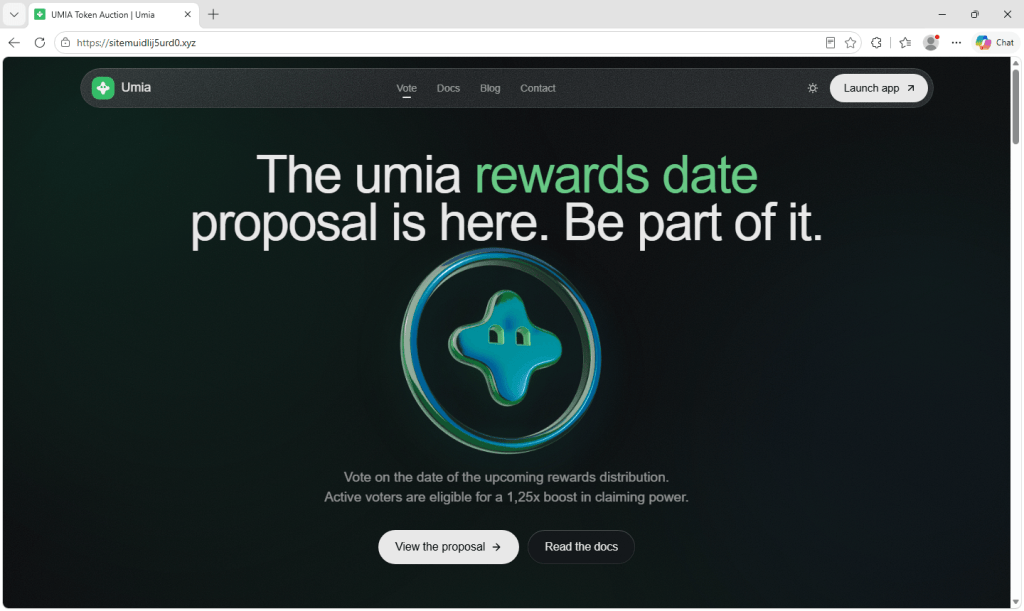
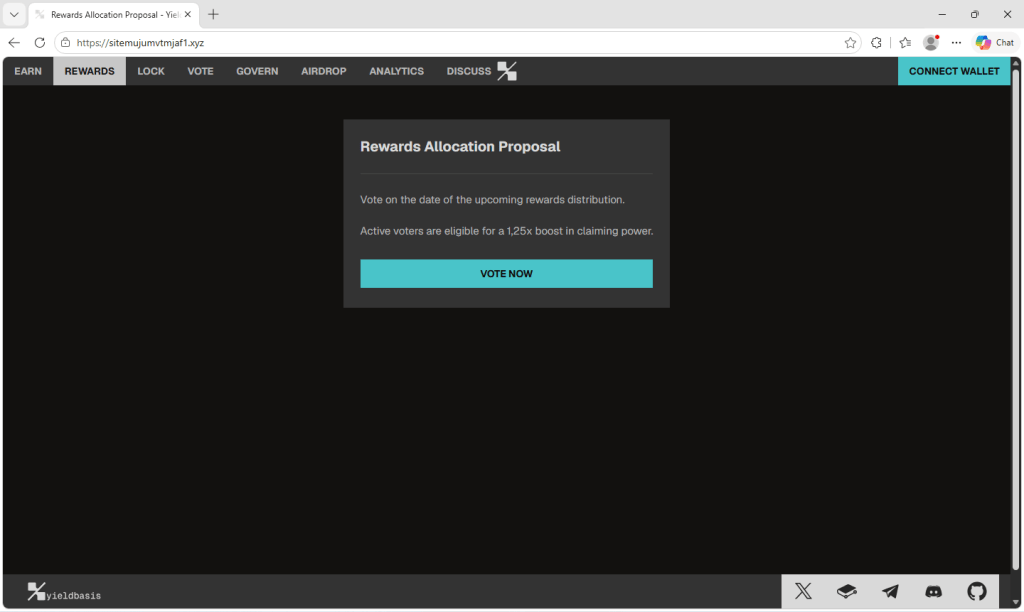
Wśród kopiowanych marek znajdują się xStocks od Kraken, Pendle, Zama, Kinetiq, Yield Basis, Firelight oraz mniejsze platformy, takie jak Umia, Keeta i NetNet. Żadna z tych stron nie jest powiązana z projektami, które imitują.
Kopie znanych marek
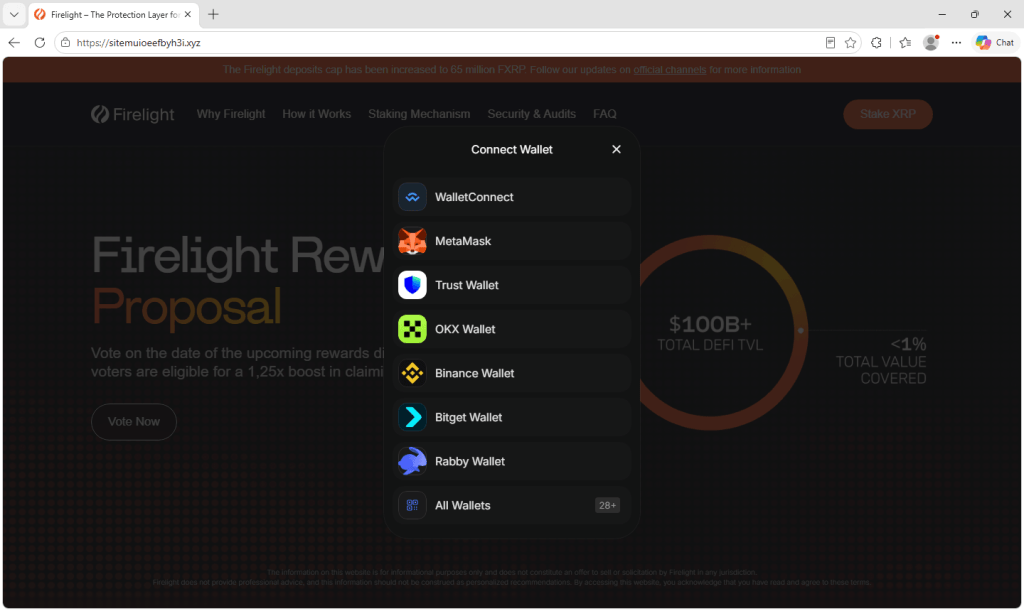
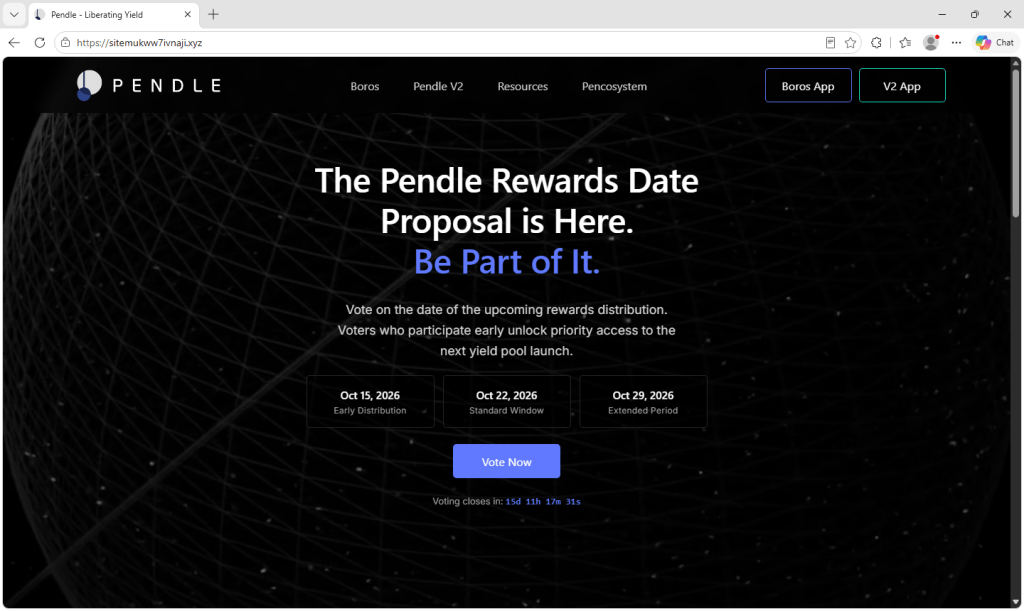
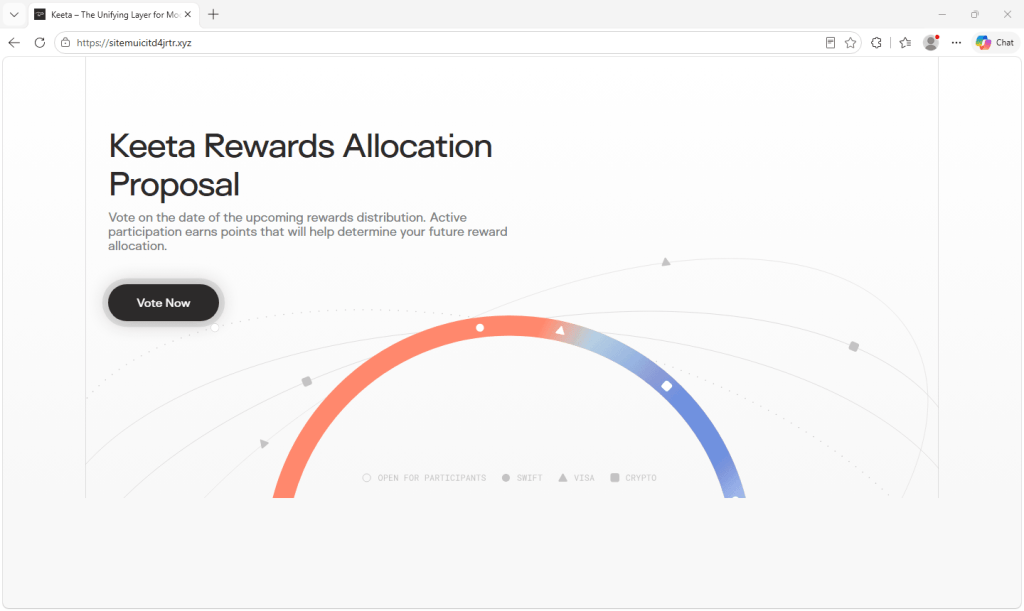
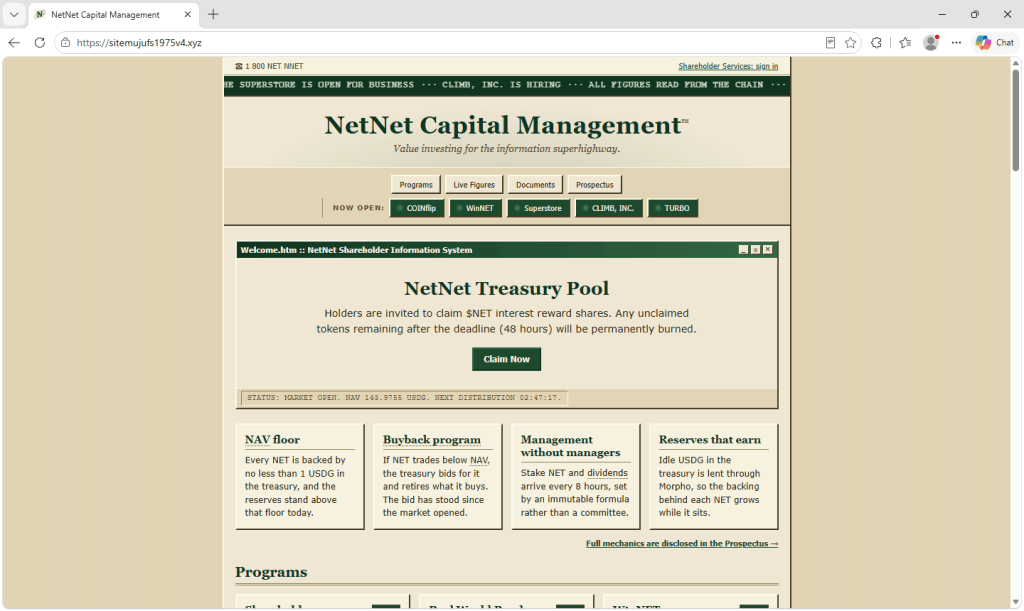
Każda strona jest wierną kopią projektu, do którego jest adresowana, aż po logo, menu i kolory. Kopia Firelight zawiera nawet prawdziwe ogłoszenie o limicie depozytów protokołu, co sugeruje, że strony zostały skopiowane z działających stron, a nie przebudowane od podstaw.
Większość używa tego samego sformułowania dotyczącego głosowania na datę przyznania nagród w celu zdobycia premii, choć niektórzy zmieniają jego treść. Kopia Pendle dodaje fałszywe daty i odliczanie, aby stworzyć poczucie pilności, kopia Keeta obiecuje punkty zamiast premii, a kopia NetNet pomija głosowanie i ostrzega, że nieodebrane tokeny zostaną spalone po 48 godzinach.
Dlaczego te marki
Wybór celów nie wydaje się być przypadkowy. Kilka z podszywających się projektów przeprowadziło w ciągu ostatniego roku emisję tokenów, zrzuty lub publiczną sprzedaż tokenów. Inne prowadzą programy punktowe lub lojalnościowe. Ich społeczności są przyzwyczajone do informacji o nagrodach, roszczeniach i alokacjach i są gotowe do działania.
Zama przeprowadziła publiczną aukcję tokenów w styczniu, a obrót tokenem rozpoczął się w lutym. Kinetiq uruchomił swój token zarządzający wraz z airdropem dla wczesnych użytkowników w listopadzie 2025 roku. Aukcja tokenów Umia trwała od 29 sierpnia do 2 września, zaledwie kilka tygodni temu. Firelight przyznaje punkty wczesnym deponentom, a Pendle został uruchomiony w Robinhood Chain 4 września.
Wiadomość o nagrodach z jednego z tych projektów nie zabrzmiałaby dziwnie dla kogoś, kto go śledzi. Wydaje się, że przynęta została zaprojektowana tak, aby przyciągnąć osoby, które już posiadają token lub korzystały z protokołu, ponieważ to one mogą oczekiwać dystrybucji i chcieć większego udziału.
Co się dzieje po kliknięciu „Głosuj”
Przycisk Głosuj nie prowadzi do głosowania. Otwiera okno Connect Wallet , które jest takie samo, niezależnie od marki, którą strona naśladuje. Zawiera listę WalletConnect, MetaMask, Trust Wallet, OKX Wallet, Binance Wallet, Bitget Wallet i Rabby, a także opcję przeglądania ponad 28 innych.
Okno to przypomina monity o nawiązanie połączenia, które ludzie widzą na legalnych stronach poświęconych kryptowalutom, co może sprawiać, że żądanie wydaje się rutynowe.
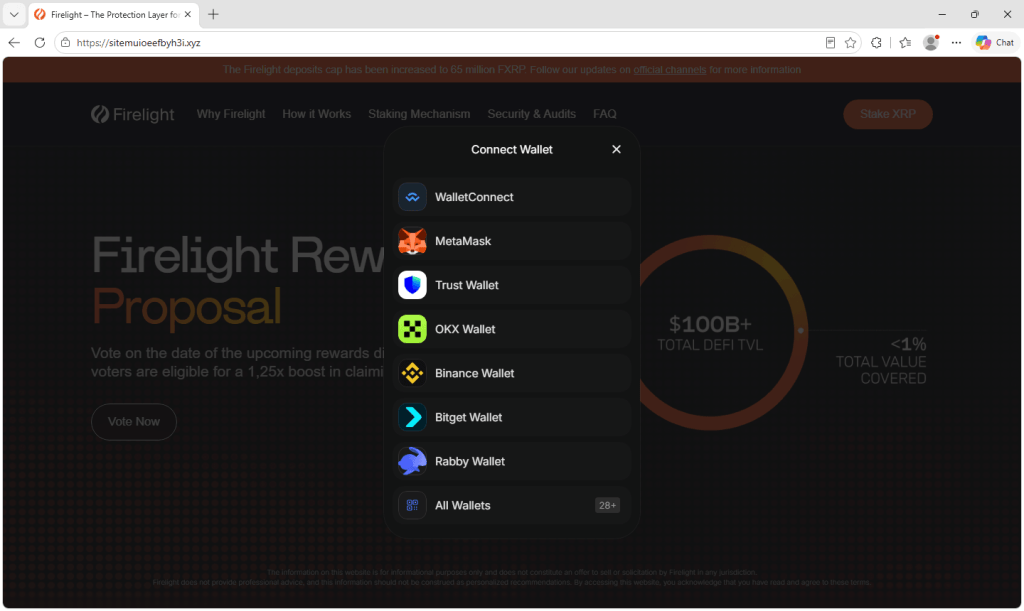
Samodzielne podłączenie portfela udostępnia adres portfela, umożliwiając stronie internetowej sprawdzenie jego zasobów. Na tym etapie nie daje to stronie internetowej pozwolenia na wydawanie tokenów.
Szkody zazwyczaj wynikają z tego, o co strona prosi w następnej kolejności. W oszustwach wysysających pieniądze z portfela, strona może po połączeniu wysłać prośbę o podpisanie wiadomości lub zatwierdzenie transakcji, przedstawiając ją jako potwierdzenie działania, które miał wykonać użytkownik. Złośliwa zgoda lub podpis mogą dać atakującemu pozwolenie na przeniesienie tokenów z portfela bez dalszego potwierdzenia.
Transakcji blockchain zasadniczo nie da się cofnąć, więc odzyskanie skradzionych środków jest bardzo trudne.
Oznaki pojedynczej operacji
Kilka szczegółów sugeruje wspólną operację lub zestaw narzędzi do phishingu. Wszystkie domeny wymienione na końcu artykułu mają ten sam schemat: sitemu po którym następuje ciąg pozornie losowych znaków, na .xyz domena najwyższego poziomu.
Te same szablony są ponownie wykorzystywane w kilku różnych markach, a tekst pojawia się niemal słowo w słowo, niezależnie od tego, czy strona jest oznaczona jako Zama, Firelight czy Yield Basis – aż do zapisu wzmocnienia jako 1,25x , z przecinkiem zamiast kropki dziesiętnej. Okno połączenia z portfelem za przyciskiem „Głosuj” jest również identyczne we wszystkich markach.
Losowe nazwy domen oszczędzają operatorowi pracy związanej z wymyślaniem przekonującego adresu imitującego każdą markę, a utrata pojedynczej witryny kosztuje go niewiele. Sprawiają również, że pasek adresu jest jednym z najbardziej oczywistych znaków rozpoznawczych na tych stronach.
Jak chronić swój portfel
Przed podłączeniem portfela sprawdź wszystkie zgłoszone głosy lub dystrybucję nagród za pośrednictwem oficjalnych kanałów projektu. Znajome logo jest łatwe do skopiowania.
- Sprawdź adres, a nie projekt. Te strony wiernie kopiują oryginały, więc sama identyfikacja wizualna nie wystarczy, aby stwierdzić ich autentyczność. Jeśli domena nie jest oficjalnie używana przez projekt, zamknij kartę.
- Przejdź bezpośrednio do projektu. Jeśli głos lub nagroda są autentyczne, pojawi się na oficjalnej stronie projektu lub zostanie ogłoszona na jego kontach w mediach społecznościowych. Użyj zakładki lub wpisz adres samodzielnie, zamiast klikać w link z wiadomości, reklamy lub odpowiedzi.
- Przeczytaj, o co prosi Cię Twój portfel. Głosowanie nie powinno wymagać zatwierdzenia wydania tokenów. Jeśli podpis lub prośba o transakcję zawiera wzmiankę o zatwierdzeniach, zezwoleniach lub przelewach, odrzuć ją. Portfele, które podglądają wynik transakcji, mogą pomóc, ale nie zatwierdzą prośby, której nie rozumiesz.
- Uważaj na bonusy, premie i terminy. Obietnice dodatkowych nagród i ostrzeżenia, że nieodebrane tokeny zostaną wykorzystane, mogą skłonić Cię do działania przed sprawdzeniem.
- Przechowuj większość środków w osobnym portfelu. Używaj portfela z niewielkim saldem do nieznanych stron, a długoterminowe środki przechowuj w portfelu, którego nie używasz do tych połączeń.
- Jeśli jesteś już połączony, rozłącz się z witryną. Jeśli podpisałeś/aś również wiadomość lub zatwierdziłeś/aś transakcję, skorzystaj z funkcji zarządzania zatwierdzeniami w portfelu lub zaufanego narzędzia do weryfikacji zatwierdzenia tokenów, aby przejrzeć i cofnąć podejrzane uprawnienia. Samo rozłączenie nie cofa zatwierdzeń tokenów. Jeśli podejrzewasz, że Twoja fraza odzyskiwania lub klucz prywatny zostały ujawnione, przenieś pozostałe środki do nowego portfela utworzonego z nową frazą odzyskiwania.
W jaki sposób Malwarebytes
Malwarebytes Browser Guard może blokować znane witryny phishingowe i oszustwa, zanim wejdziesz z nimi w interakcję. Jest to przydatne w kampaniach takich jak ta, w których fałszywa strona wiernie przypomina prawdziwą.
Jeśli otrzymasz link do głosowania na nagrody, strony odbioru nagród lub zrzutu i nie masz pewności, Malwarebytes Scam Guard pomoże Ci go zweryfikować przed podłączeniem portfela. Sprawdź ofertę również za pośrednictwem oficjalnych kanałów projektu.
Wskaźniki naruszenia bezpieczeństwa
sitemufl06qs0r4o[.]xyzsitemui6m6bbj1bd[.]xyzsitemui8go6g99bb[.]xyzsitemuicitd4jrtr[.]xyzsitemuidkr38kji0[.]xyzsitemuidlij5urd0[.]xyzsitemuif3pa5k4eh[.]xyzsitemuife3h91vjj[.]xyzsitemuioeefbyh3i[.]xyzsitemuioi7005ekb[.]xyzsitemuizkhpdbjnv[.]xyzsitemuj1xencnin8[.]xyzsitemuj7lzbasipw[.]xyzsitemujbcz1nas1x[.]xyzsitemujdi54aitrf[.]xyzsitemujejvp4tp0x[.]xyzsitemujffobdhxgj[.]xyzsitemuji07m137aw[.]xyzsitemujoqrmsm0et[.]xyzsitemujrfn7witew[.]xyzsitemujsm7brhwh0[.]xyzsitemujtcvh5q9fj[.]xyzsitemujtd8ingh2b[.]xyzsitemujtdkvy6c7n[.]xyzsitemujufht1ntj4[.]xyzsitemujufs1975v4[.]xyzsitemujug76lkyke[.]xyzsitemujumvtmjaf1[.]xyzsitemujuncdlpnng[.]xyzsitemujuno47vpud[.]xyzsitemujunzgjapds[.]xyzsitemujw19idqe01[.]xyzsitemujw1uspghl1[.]xyzsitemujwcvm5ufu8[.]xyzsitemujxjlv2lmhh[.]xyzsitemuk3jcm1olr8[.]xyzsitemuk3jpe1eph7[.]xyzsitemuk3z1hh2tvn[.]xyzsitemuk3zjrr2ufy[.]xyzsitemuk3zu5776gi[.]xyzsitemuk6zd201nsw[.]xyzsitemuk7f31386dx[.]xyzsitemuk7fi1dcrp4[.]xyzsitemuk7fvnvihra[.]xyzsitemuk7xbyszpzj[.]xyzsitemuk7y434m4om[.]xyzsitemuk7yi5eqn74[.]xyzsitemuk7ys6db9qj[.]xyzsitemuk9ayiwadjz[.]xyzsitemuk9c4oppeco[.]xyzsitemukh5awm67rj[.]xyzsitemukpy2hpmpwv[.]xyzsitemukrod1am6ez[.]xyzsitemukvxv7j5hmv[.]xyzsitemukvy7wudsqb[.]xyzsitemukww7ivnaji[.]xyzsitemukwxih8302f[.]xyzsitemul94tcv4l80[.]xyzsitemul95f18sowo[.]xyzsitemul95pxqgmm8[.]xyzsitemulaay8dbm66[.]xyzsitemulaucnbmnrd[.]xyzsitemulffos1qryn[.]xyzsitemuli8pd7qi9z[.]xyzsitemulpmt6if530[.]xyzsitemulpnff7964j[.]xyzsitemulpo7jkntfz[.]xyzsitemulr9d1dg77r[.]xyzsitemuls00qrsh0k[.]xyzsitemulszq4rm2yn[.]xyz