Tysiące klientów globalnej sieci sklepów odzieżowych ASOS otrzymało dziś rano powiadomienie push za pośrednictwem aplikacji ASOS informujące o ataku hakerskim na firmę.
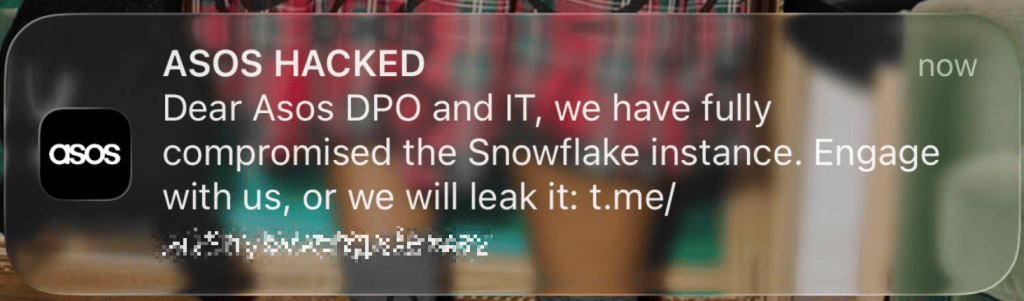
W powiadomieniu skierowanym do inspektora ochrony danych i działu IT ASOS czytamy:
„ASOS ZHAKOWANY
Szanowni Inspektorzy Ochrony Danych i Dział IT Asos, całkowicie naruszyliśmy instancję Snowflake. Skontaktujcie się z nami, albo ją ujawnimy.
Co wiemy do tej pory
Snowflake to oparta na chmurze platforma danych, której organizacje używają do przechowywania, przetwarzania i analizowania danych. Zespół marketingowy ASOS korzysta z Simon AI, o czym dowiadujemy się z wpisu na blogu Simona . Simon AI specjalizuje się w personalizacji i działa na platformie Snowflake. ASOS opisał wykorzystanie Simon AI wraz z Braze do personalizacji i uruchamiania komunikacji z klientami, np. powiadomień push na telefonach.
Fakt, że wiadomość została dostarczona za pośrednictwem aplikacji ASOS, budzi większe obawy niż niepotwierdzone twierdzenia w mediach społecznościowych. Sugeruje to nieautoryzowane użycie infrastruktury powiadomień, ale nie potwierdza, że doszło do rzekomego naruszenia bezpieczeństwa Snowflake ani że dane klientów zostały skradzione.
Według Simona AI typowe profile klientów obejmują:
- historia przeglądania i oglądane produkty
- historia zakupów i wartość klienta (kupujący po raz pierwszy lub kupujący o wysokiej wartości)
- dane demograficzne
- segmenty takie jak status Premier lub klienci, którzy przestali kupować
- geolokalizacja i lokalna pogoda
Jeśli zainfekowane systemy zawierają te profile, włamanie może ujawnić szczegółowy obraz nawyków zakupowych i preferencji klientów. Jednak opublikowany opis systemu marketingowego ASOS nie wyjaśnia, do czego, jeśli w ogóle, uzyskali dostęp atakujący.
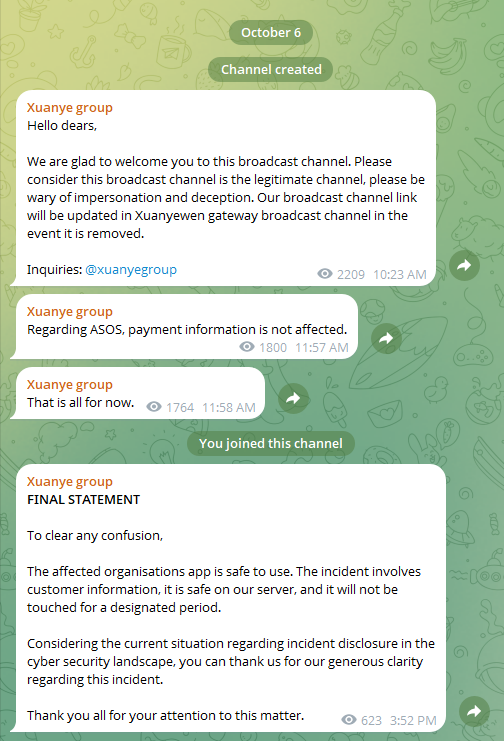
Według doniesień „The Guardian” grupa, która przyznała się do naruszenia, nazywa siebie „grupą Xuanye”. Na kanale Telegram obsługiwanym przez grupę opublikowano wiadomość: „Jeśli chodzi o Asos, dane dotyczące płatności nie zostały naruszone” i „aplikacja jest bezpieczna w użyciu”, ale twierdzenia te nie zostały niezależnie zweryfikowane.
Sky News podaje , że ASOS potwierdziło wysłanie „nieautoryzowanego powiadomienia klienta” około godziny 10 rano dzisiejszego dnia.
„Badamy nieautoryzowaną działalność z udziałem platform zewnętrznych, których używamy do komunikacji z klientami” – podano w oświadczeniu.
Sprzedawca detaliczny poinformował, że natychmiast ograniczył dostęp do platform powiadomień i współpracuje ze specjalistami i odpowiednimi władzami.
Dodał:
„ Basic Możliwe, że uzyskano dostęp do danych osobowych, w tym imienia i nazwiska oraz danych kontaktowych. Nie sądzimy, aby doszło do naruszenia danych karty płatniczej lub haseł do konta.
Jak zachować bezpieczeństwo
Strona internetowa i aplikacja nadal działają, ale na chwilę obecną nie ma żadnych potwierdzonych dowodów na to, że bazy danych klientów, informacje o kartach płatniczych, hasła itp. zostały skradzione.
Jest więc za wcześnie, aby stwierdzić, czy i ile danych klientów ASOS mogliby zdobyć atakujący, ale potencjalny zasięg jest znaczący. Dane klientów mogłyby zostać wykorzystane w ukierunkowanych atakach phishingowych w celu zwiększenia wiarygodności.
- Na razie wstrzymaj się z zakupami w ASOS, aż do momentu wyjaśnienia, co się stało i czy ASOS rozwiązał problem.
- Należy zachować ostrożność w przypadku niezamówionych wiadomości dotyczących naruszenia bezpieczeństwa lub innych problemów związanych z ASOS.
- Jeśli nie chcesz już otrzymywać powiadomień push od grupy Xuanye, usuń aplikację ASOS do czasu cofnięcia jej dostępu.
- Jeśli okaże się, że Twoje dane zostały skradzione w wyniku tego naruszenia, przeczytaj wskazówki na naszym blogu. Doświadczyłeś naruszenia bezpieczeństwa danych? Oto, co musisz wiedzieć .
Co cyberprzestępcy wiedzą o Tobie?
Skorzystaj z bezpłatnego skanowania śladu cyfrowego Malwarebytes, aby sprawdzić, czy Twoje dane osobowe zostały ujawnione w Internecie.