Oszuści szukają różnych sposobów na wykorzystanie danych osobowych ujawnionych w wyniku wycieku danych , aby wciągać ludzi do rozmów.
W zeszłym tygodniu pokazaliśmy, jak Facebook W ofercie Marketplace imię odbiorcy zostało wykorzystane, aby tekst z pytaniem „Czy produkt jest jeszcze dostępny?” był bardziej przekonujący.
Ta, którą otrzymaliśmy w tym tygodniu, była o wiele prostsza. Żadnych podejrzanych linków. Żadnych zaległych płatności. Żadnych ostrzeżeń o zamknięciu konta. Żadnych fałszywych zdjęć.
Tylko twoje imię i znak zapytania.
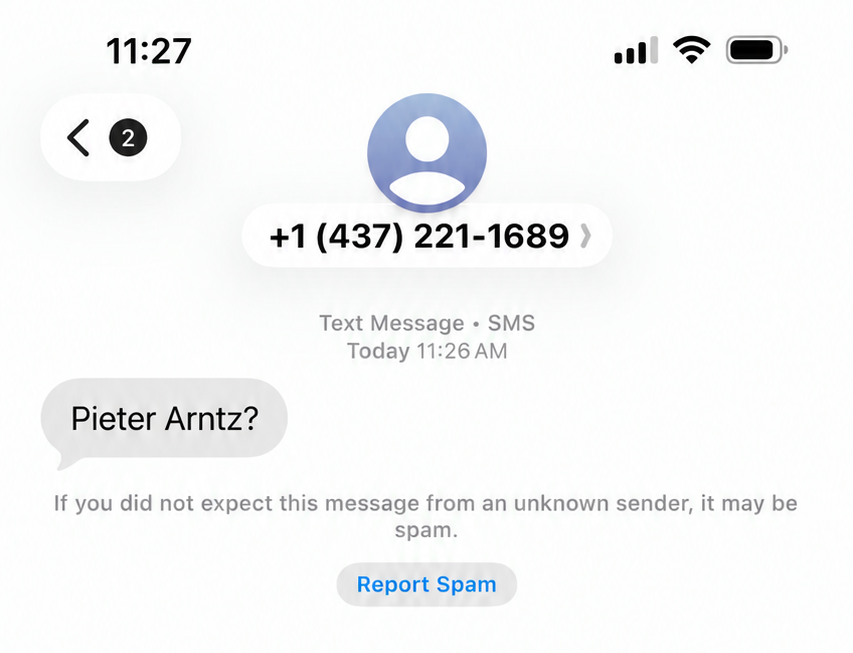
To zaskakująco mała szansa na pojawienie się znacznie większego problemu. Taka wiadomość wywołuje niemal automatyczną reakcję: „Tak?”. Albo: „Kto to?”.
Dzieje się tak, ponieważ oszust musi najpierw nakłonić Cię do interakcji, zanim będzie mógł Cię nakłonić do przekazania pieniędzy lub danych osobowych . Czasami pierwszą rzeczą, o którą Cię prosi, jest po prostu odpowiedź. Federalna Komisja Handlu (FTC) ostrzega przed podobnie krótkimi, pozornie nieszkodliwymi wiadomościami, których oszuści używają do rozpoczynania rozmów.
Tekst w naszym przykładzie przekazuje odbiorcy niewiele informacji, ale pozostawia bez odpowiedzi oczywiste pytanie: Kto chce wiedzieć? Użycie poprawnego imienia sprawia, że pytanie staje się bardziej przekonujące. To nie jest po prostu ogólnikowe „cześć”, które mogłoby trafić do każdego. Wygląda na to, że nadawca próbuje skontaktować się z Tobą.
Kusząca jest myśl: „Mają moje imię i nazwisko oraz numer telefonu, więc to musi być ktoś, kogo znam”. Ale posiadanie tych danych nie jest dowodem na to, że cię znają. Jak omówiliśmy w artykule Marketplace, kombinacje imienia i nazwiska oraz numeru telefonu mogą pochodzić z wykradzionych danych, którymi handlują cyberprzestępcy.
To, co nastąpi, zależy od schematu. Pierwsza wiadomość nie mówi nam, jaką trasę planował obrać oszust. Jednak udokumentowane oszustwa pokazują, jak może rozwinąć się niegroźna próba wprowadzenia:
- Rzekoma pomyłka w wymianie numerów przeradza się w przyjacielską rozmowę.
- Nadawca buduje relację zamiast od razu prosić o pieniądze.
- W dyskusjach prędzej czy później pojawia się okazja inwestycyjna.
- Ofiara jest nakłaniana do wysyłania pieniędzy na oszukańcze konto inwestycyjne.
FBI opisuje, w jaki sposób oszuści inwestujący w kryptowaluty budują zaufanie, zanim zaczną wprowadzać fałszywe inwestycje, i wskazuje niechciane wiadomości tekstowe jako jeden ze sposobów, w jaki docierają do swoich ofiar.
Nawet jeśli rozmowa nie dojdzie do skutku, Twoja odpowiedź nadal może być przydatna dla oszusta. Jak wyjaśniliśmy w naszym wcześniejszym artykule na temat SMS-ów wysyłanych pod niewłaściwy numer , pokazuje ona Twoją gotowość do zaangażowania się. Twój numer może następnie zostać ponownie wykorzystany lub sprzedany w innych kampaniach oszustw.
Jak zachować bezpieczeństwo
Oszustwo nie musi zaczynać się od absurdalnej obietnicy ani naglącej groźby. Czasami zaczyna się od czegoś znacznie bardziej zwyczajnego: twojego imienia, znaku zapytania i oczekiwania, że będziesz na tyle uprzejmy, by odpowiedzieć.
Nie odpowiadaj. Nawet „Kto to?” lub „Zły numer” sygnalizuje oszustowi, że jesteś gotowy odpowiedzieć. Jeśli podejrzewasz, że to ktoś, kogo znasz, skontaktuj się z nim za pośrednictwem numeru telefonu lub kanału, któremu już ufasz.
Zgłoś, zanim zablokujesz. Skorzystaj z opcji zgłaszania w aplikacji do przesyłania wiadomości, a następnie zablokuj nadawcę. Jeśli już odpowiedziałeś, przestań się angażować.
Utrudnij profilowanie. Sprawdź ustawienia prywatności w aplikacjach do przesyłania wiadomości i mediach społecznościowych. Ogranicz liczbę osób, które mogą zobaczyć Twoje zdjęcie profilowe, status, ostatnio widzianą osobę i numer telefonu.
Przeprowadź skanowanie Malwarebytes Digital Footprint Scan , aby sprawdzić, czy dane osobowe nie zostały ujawnione w znanych naruszeniach bezpieczeństwa i w dark webie. Warto wiedzieć, co może zostać wykorzystane do ataku.
Skorzystaj z narzędzia Malwarebytes Scam Number Check , aby sprawdzić, czy numer nadawcy został oznaczony jako oszustwo lub spam.
Co cyberprzestępcy wiedzą o Tobie?
Skorzystaj z bezpłatnego skanowania śladu cyfrowego Malwarebytes, aby sprawdzić, czy Twoje dane osobowe zostały ujawnione w Internecie.