Atakujący działają za opłatą Facebook reklamy, które wyglądają jak oficjalne promocje firmy Microsoft, a następnie kierują użytkowników do niemal idealnych klonów Windows 11 strona pobierania. Kliknij Download teraz i zamiast Windows aktualizacji otrzymujesz złośliwego instalatora, który po cichu kradnie zapisane hasła, sesje przeglądarki i dane portfela kryptowaluty.
„Chciałem tylko zaktualizować Windows ”
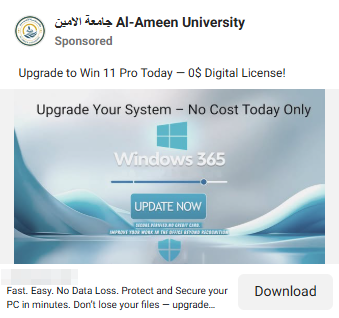
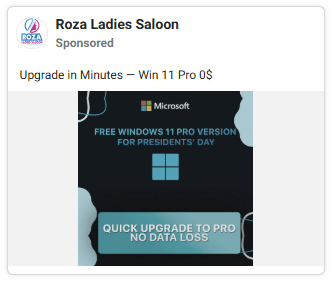
Atak zaczyna się od czegoś zupełnie zwyczajnego: Facebook reklama. Wygląda profesjonalnie, wykorzystuje markę Microsoft i promuje to, co wydaje się być najnowszą Windows Aktualizacja 11. Jeśli zawsze chciałeś aktualizować swój komputer, to wydaje się to wygodnym rozwiązaniem.
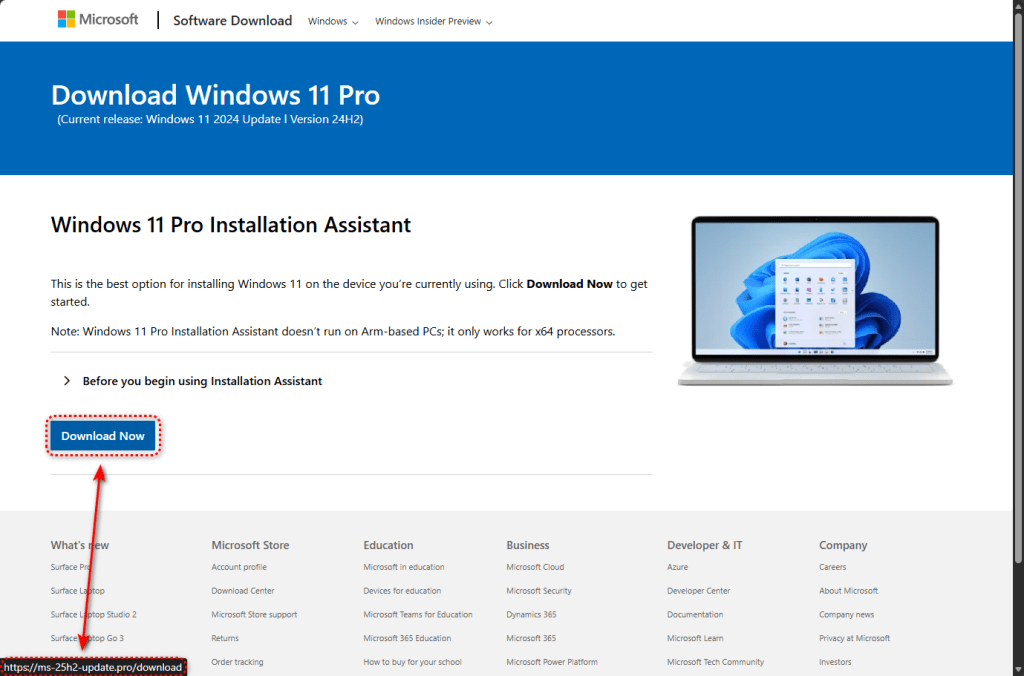
Kliknij reklamę, a zostaniesz przekierowany na stronę, która wygląda niemal identycznie jak prawdziwa strona oprogramowania firmy Microsoft Download Strona. Logo, układ, czcionki, a nawet tekst prawny w stopce są skopiowane. Jedyną oczywistą różnicą jest pasek adresu. Zamiast microsoft.com zobaczysz jedną z tych podobnych domen:
- ms-25h2-download[.]pro
- ms-25h2-aktualizacja[.]pro
- ms25h2-download[.]pro
- ms25h2-aktualizacja[.]pro
„25H2” w nazwach domen jest celowe. Naśladuje konwencję nazewnictwa stosowaną przez firmę Microsoft. Windows wydania — 24H2, aktualna wersja, była na ustach wszystkich, gdy rozpoczynała się ta kampania, przez co fałszywe domeny wydawały się wiarygodnie widoczne na pierwszy rzut oka.
Geofencing: tylko właściwe cele otrzymują ładunek
Ta kampania nie infekuje ślepo wszystkich osób odwiedzających stronę.
Przed dostarczeniem złośliwego oprogramowania fałszywa strona sprawdza, kim jesteś. Jeśli łączysz się z adresem IP centrum danych — często używanym przez badaczy bezpieczeństwa i automatyczne skanery — zostaniesz przekierowany do google.com. Strona wygląda na nieszkodliwą.
Złośliwy plik otrzymują wyłącznie użytkownicy, którzy wydają się być zwykłymi użytkownikami domowymi lub biurowymi.
Technika ta, znana jako geofencing w połączeniu z wykrywaniem piaskownicy, pozwoliła na prowadzenie tej kampanii przez tak długi czas bez wykrycia i zablokowania przez systemy automatyczne. Infrastruktura jest skonfigurowana tak, aby uniknąć automatycznej analizy bezpieczeństwa.
Gdy użytkownik docelowy kliknie Download teraz , witryna uruchamia Facebook Zdarzenie „Piksel Lead” – ta sama metoda śledzenia, której używają legalni reklamodawcy do pomiaru konwersji. Atakujący monitorują, które ofiary połknęły przynętę i optymalizują wydatki na reklamy w czasie rzeczywistym.
75 MB „instalator” dostarczany bezpośrednio z serwisu GitHub
Jeśli przejdziesz kontrolę, witryna pobierze plik o nazwie ms-update32.exe . Przy rozmiarze 75 MB wydaje się, że jest to legalny plik. Windows instalator.
Plik jest hostowany na GitHubie, zaufanej platformie używanej przez miliony programistów. Oznacza to, że plik jest pobierany przez protokół HTTPS z ważnym certyfikatem bezpieczeństwa. Ponieważ pochodzi on z renomowanej domeny, przeglądarki nie oznaczają go automatycznie jako podejrzanego.
Instalator został stworzony przy użyciu programu Inno Setup, legalnego narzędzia często wykorzystywanego przez twórców złośliwego oprogramowania, ponieważ pozwala ono tworzyć profesjonalnie wyglądające pakiety instalacyjne.
Co się stanie, gdy to uruchomisz?
Przed wykonaniem jakichkolwiek szkodliwych czynności instalator sprawdza, czy jest obserwowany. Szuka środowisk maszyn wirtualnych, oprogramowania debugującego i narzędzi analitycznych. Jeśli znajdzie którekolwiek z nich, zatrzymuje się. Jest to ta sama logika unikania, która pozwala mu ominąć wiele automatycznych piaskownic bezpieczeństwa — systemy te działają zgodnie z projektem wewnątrz maszyn wirtualnych.
Na komputerze rzeczywistego użytkownika instalator przystępuje do rozpakowania i wdrożenia swoich komponentów.
Najważniejszym elementem jest pełna aplikacja oparta na Electronie zainstalowana na C:\Users\<USER>\AppData\Roaming\LunarApplication\. Electron to legalna platforma używana przez aplikacje takie jak Slack i Visual Studio Code. To sprawia, że jest to przydatna przykrywka.
Wybór nazwy nie jest przypadkowy. „Lunar” to marka kojarzona z narzędziami do obsługi kryptowalut, a aplikacja jest dostarczana w pakiecie z bibliotekami Node.js zaprojektowanymi specjalnie do tworzenia archiwów ZIP — co sugeruje, że gromadzi dane, pakuje je i wysyła. Prawdopodobnymi celami są pliki portfeli kryptowalut, frazy seed, magazyny poświadczeń przeglądarki i pliki cookie sesji.
W tym samym czasie do folderu %TEMP% zapisywane są dwa zaciemnione skrypty programu PowerShell z losowymi nazwami plików i wykonywane za pomocą wiersza poleceń, który celowo wyłącza Windows zabezpieczenia podpisywania skryptów:
powershell.exe -NoProfile -NoLogo -InputFormat Text -NoExit -ExecutionPolicy Unrestricted -Command -
Ukrywanie się w rejestrze, zacieranie śladów
Aby przetrwać ponowne uruchomienie, złośliwe oprogramowanie zapisuje duży plik binarny na komputerze. Windows rejestr pod: HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults.
Ścieżka rejestru TIP (Text Input Processor) jest legalna Windows składnik, co zmniejsza prawdopodobieństwo wzbudzenia podejrzeń.
Dane telemetryczne wykazują również zachowanie zgodne z wstrzyknięciem procesu. Szkodliwe oprogramowanie tworzy Windows procesy w stanie zawieszenia, wstrzykuje do nich kod i wznawia wykonywanie. Pozwala to złośliwemu kodowi działać pod tożsamością legalnego procesu, zmniejszając szansę na wykrycie.
Po uruchomieniu instalator usuwa pliki tymczasowe, aby ograniczyć ślady pozostawione w systemie. Może również zainicjować wyłączenie lub ponowne uruchomienie systemu, potencjalnie w celu utrudnienia analizy.
Złośliwe oprogramowanie wykorzystuje wiele technik szyfrowania i zaciemniania, w tym RC4, HC-128, kodowanie XOR i hashing FNV do rozpoznawania interfejsów API. Metody te utrudniają analizę statyczną.
Ten Facebook kąt reklamy
Korzystanie z płatnych Facebook Warto się zatrzymać na reklamach rozpowszechniających złośliwe oprogramowanie. To nie jest e-mail phishingowy, który ląduje w folderze ze spamem, ani złośliwy wynik ukryty na stronie wyszukiwania. To są płatne Facebook reklamy wyświetlane obok postów znajomych i rodziny.
Atakujący przeprowadzili dwie równoległe kampanie reklamowe, z których każda wskazywała na oddzielne domeny phishingowe. Każda kampania wykorzystywała własną Facebook Identyfikator piksela i parametry śledzenia. Jeśli jedna domena lub konto reklamowe zostanie zamknięte, drugie może nadal działać.
Wykorzystanie dwóch równoległych domen i dwóch oddzielnych kampanii reklamowych sugeruje, że operatorzy mają wbudowaną redundancję — jeśli jedna domena zostanie wyłączona lub jedno konto reklamowe zostanie zawieszone, drugie nadal będzie działać.
Co zrobić, jeśli uważasz, że problem dotyczy również Ciebie
Ta kampania jest technicznie dopracowana i świadoma operacyjnie. Infrastruktura wykazuje znajomość powszechnych badań nad bezpieczeństwem i technik sandboxingu. Rozumieją, w jaki sposób ludzie pobierają oprogramowanie i wybierają… Facebook reklamę jako środek przekazu właśnie dlatego, że dociera ona do prawdziwych użytkowników w kontekście, w którym zaufanie jest wysokie.
Pamiętać: Windows aktualizacje pochodzą z Windows Aktualizuj ustawienia systemu – nie ze strony internetowej ani z reklamy w mediach społecznościowych. Microsoft nie reklamuje Windows aktualizacje na temat Facebook .
I mała rada: Malwarebytes wykryłby i zablokował zidentyfikowany ładunek i powiązaną z nim infrastrukturę.
Jeśli pobrałeś i uruchomiłeś plik z jednej z tych stron, potraktuj system jako naruszony i podejmij natychmiastowe działania.
- Nie loguj się na żadne konta z tego komputera, dopóki nie zostanie on przeskanowany i oczyszczony.
- Natychmiast wykonaj pełne skanowanie za pomocą Malwarebytes .
- Zmień hasła do ważnych kont, takich jak poczta elektroniczna, bankowość i media społecznościowe, korzystając z innego, czystego urządzenia.
- Jeśli korzystasz z portfeli kryptowalutowych na tym urządzeniu, przenieś środki do nowego portfela z nową frazą seed wygenerowaną na czystym urządzeniu.
- Jeśli na tym urządzeniu były przechowywane lub dostępne jakiekolwiek dane finansowe, rozważ powiadomienie swojego banku i włączenie monitorowania oszustw.
Dla zespołów IT i bezpieczeństwa:
- Zablokuj domeny phishingowe w DNS i serwerze proxy.
- Powiadomienie o uruchomieniu programu PowerShell za pomocą
-ExecutionPolicy Unrestrictedw kontekstach nieadministracyjnych - Poszukaj katalogu LunarApplication i losowego
.yiz.ps1/.unx.ps1pliki w%TEMP%
Wskaźniki kompromisu (IOC)
Suma kontrolna pliku (SHA-256)
- c634838f255e0a691f8be3eab45f2015f7f3572fba2124142cf9fe1d227416aa (ms-update32.exe)
Domeny
- ms-25h2-download[.]pro
- ms-25h2-aktualizacja[.]pro
- ms25h2-download[.]pro
- ms25h2-aktualizacja[.]pro
- raw.githubusercontent.com/preconfigured/dl/refs/heads/main/ms-update32.exe (adres URL dostarczania ładunku)
Artefakty systemu plików
- C:\Users\<USER>\AppData\Roaming\LunarApplication\
- C:\Users\<USER>\AppData\Local\Temp\[random].yiz.ps1
- C:\Users\<USER>\AppData\Local\Temp\[random].unx.ps1
Rejestr
- HKEY_LOCAL_MACHINE\SYSTEM\Software\Microsoft\TIP\AggregateResults (duże dane binarne — trwałość)
Facebook infrastruktura reklamowa
- Identyfikator pikselowy: 1483936789828513
- Identyfikator pikseli: 955896793066177
- Numer kampanii: 52530946232510
- Numer kampanii: 6984509026382