Aktualizacja 14 maja 2026 r.: Rzecznik Esper poinformował, że firma zidentyfikowała i usunęła oszukańczych najemców, którzy nadużywają jej usług. Windows Zaawansowana infrastruktura provisioningowa, domyślnie wyłączona metoda provisioningu i dodana nowe zabezpieczenia, aby zapobiec podobnym atakom. Firma poinformowała, że incydenty nie wiązały się z naruszeniem bezpieczeństwa środowisk klientów ani wewnętrznych systemów Esper. Potencjalne ofiary mogą skontaktować się z support@esper.io w celu uzyskania pomocy.
Strona phishingowa podszywająca się pod powiadomienie o aktualizacji Google Meet po cichu przekazuje ofiarom Windows komputerów do serwera zarządzającego kontrolowanego przez atakującego. Żadne hasło nie zostaje skradzione, żadne pliki nie są pobierane i nie ma żadnych oczywistych sygnałów ostrzegawczych.
Wystarczy jedno kliknięcie w przekonujący komunikat o fałszywej aktualizacji w aplikacji Google Meet, aby zarejestrować się Windows Komputer PC stał się systemem zarządzania urządzeniami kontrolowanym przez atakującego.
„Aby nadal korzystać z Meet, zainstaluj najnowszą wersję”.
Ta socjotechnika jest niemal żenująco prosta: powiadomienie o aktualizacji aplikacji w charakterystycznych barwach marki.
Strona ta na tyle dobrze imituje Google Meet, że można ją uznać za autentyczną na pierwszy rzut oka. Jednak ani przycisk „Zaktualizuj teraz”, ani link „Dowiedz się więcej” poniżej niego nie prowadzą do strony Google.

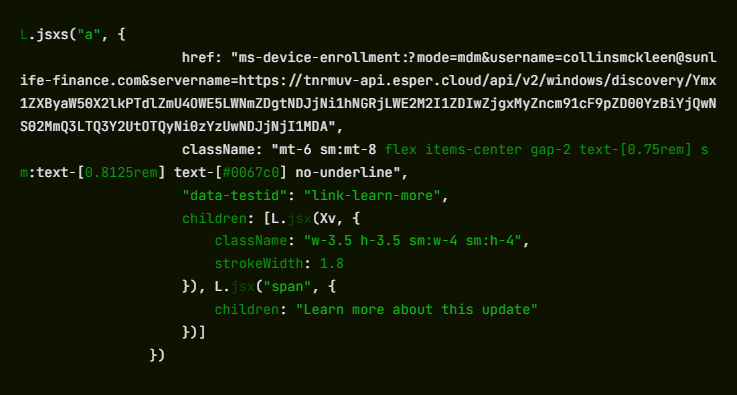
Obydwa wyzwalają Windows głęboki link za pomocą ms-device-enrollment: Schemat URI. To moduł obsługi wbudowany w Windows Dzięki temu administratorzy IT mogą wysłać pracownikom link do rejestracji urządzenia jednym kliknięciem. Atakujący po prostu skierował go na swój serwer.
Co właściwie oznacza „rejestracja” dla Twojego urządzenia?
W chwili kliknięcia przez odwiedzającego, Windows omija przeglądarkę i otwiera natywne okno dialogowe „Skonfiguruj konto służbowe lub szkolne” . To ten sam komunikat, który pojawia się, gdy zespół IT w firmie dostarcza nowy laptop.
URI jest wstępnie wypełniony: w polu nazwy użytkownika widnieje adres collinsmckleen@sunlife-finance.com (domena podszywająca się pod Sun Life Financial), a pole serwera wskazuje już punkt końcowy atakującego pod adresem tnrmuv-api.esper[.]cloud.
Atakujący nie próbuje idealnie podszywać się pod ofiarę. Celem jest po prostu nakłonienie użytkownika do kliknięcia w zaufany link. Windows Proces rejestracji, który zapewnia kontrolę nad urządzeniem niezależnie od tego, czyje imię i nazwisko pojawia się w formularzu. Kampanie tego typu rzadko oczekują, że wszyscy się na nie nabiorą. Nawet jeśli większość osób zrezygnuje, niewielki odsetek osób kontynuujących atak wystarczy, aby ten się powiódł.
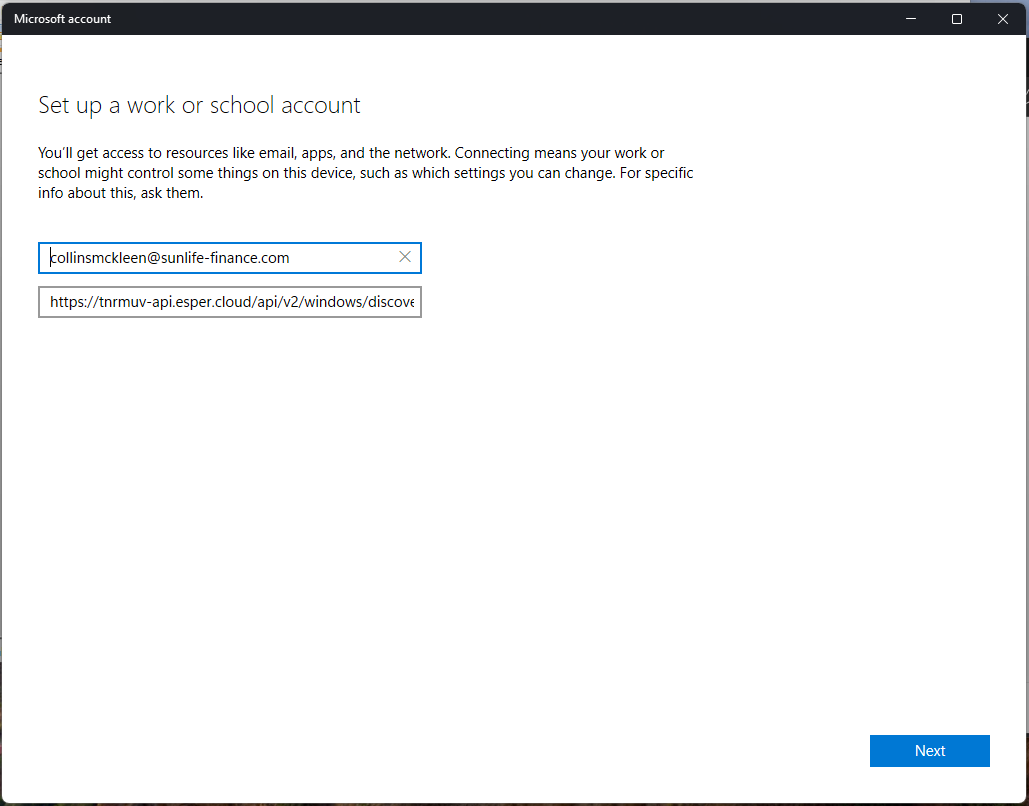
Ofiara, która kliknie „Dalej” i przejdzie przez kreatora, przekaże swoje urządzenie serwerowi MDM (zarządzanie urządzeniami mobilnymi), o którym nigdy wcześniej nie słyszała.
MDM (Mobile Device Management) to technologia wykorzystywana przez firmy do zdalnego zarządzania urządzeniami pracowników. Po zarejestrowaniu urządzenia administrator MDM może w sposób niezauważalny dla użytkownika instalować lub usuwać oprogramowanie, egzekwować lub zmieniać ustawienia systemowe, odczytywać system plików, blokować ekran i całkowicie wyczyścić urządzenie.
Nie ma żadnego trwającego procesu złośliwego oprogramowania do wykrycia, ponieważ sam system operacyjny wykonuje pracę w imieniu atakującego.
Serwer atakującego jest hostowany na Esper, legalnej komercyjnej platformie MDM używanej przez prawdziwe przedsiębiorstwa.
Dekodowanie ciągu Base64 osadzonego w adresie URL serwera ujawnia dwa wstępnie skonfigurowane obiekty Esper: identyfikator projektu (7efe89a9-cfd8-42c6-a4dc-a63b5d20f813) oraz identyfikator grupy (4c0bb405-62d7-47ce-9426-3c5042c62500). Stanowią one profil zarządzania, który zostanie zastosowany do każdego zarejestrowanego urządzenia.
The ms-device-enrollment: handler działa dokładnie tak, jak zaprojektowała go firma Microsoft, a Esper działa dokładnie tak, jak zaprojektowała go firma Esper. Atakujący po prostu skierował oba programy na osobę, która nigdy nie wyraziła na to zgody.
Brak złośliwego oprogramowania, brak kradzieży danych uwierzytelniających. W tym tkwi problem.
Nie ma tu żadnego złośliwego pliku wykonywalnego ani fałszywego loginu Microsoft.
The ms-device-enrollment: handler jest udokumentowany i legalny Windows funkcja, którą atakujący po prostu przekierował.
Ponieważ dialog dotyczący rejestracji jest prawdziwy Windows monit systemowy, a nie fałszywą stronę internetową, omija ostrzeżenia zabezpieczeń przeglądarki i skanery poczty e-mail poszukujące stron służących do zbierania danych uwierzytelniających.
Infrastruktura poleceń działa na renomowanej platformie SaaS, więc blokowanie reputacji domeny raczej nie pomoże.
Większość konwencjonalnych narzędzi bezpieczeństwa nie posiada kategorii „legalna funkcja systemu operacyjnego skierowana przeciwko wrogiej infrastrukturze”.
Ogólna tendencja, którą branża zabezpieczeń obserwuje z rosnącym niepokojem, polega na tym, że osoby atakujące rezygnują z wykorzystywania złośliwego oprogramowania na rzecz nadużywania legalnych funkcji systemów operacyjnych i platform chmurowych.
Co zrobić, jeśli uważasz, że problem dotyczy również Ciebie
Ponieważ atak opiera się na legalnych funkcjach systemu, a nie na złośliwym oprogramowaniu, najważniejszym krokiem jest sprawdzenie, czy Twoje urządzenie zostało zarejestrowane.
- Sprawdź, czy Twoje urządzenie zostało zarejestrowane:
- Otwórz Ustawienia > Konta > Dostęp do pracy lub szkoły.
- Jeśli zobaczysz wpis, którego nie rozpoznajesz, zwłaszcza taki, który odnosi się do sunlife-finance[.]com lub esper[.]cloud, kliknij go i wybierz opcję Odłącz.
- Jeśli kliknąłeś „Aktualizuj teraz” na stronie updatemeetmicro[.]online i ukończyłeś kreatora rejestracji, potraktuj swoje urządzenie jako potencjalnie zagrożone.
- Uruchom aktualnerozwiązanie antywirusowe działające w czasie rzeczywistym, aby sprawdzić, czy serwer MDM nie przesłał żadnych dodatkowych ładunków po rejestracji.
- Jeśli jesteś administratorem IT, zastanów się, czy Twoja organizacja potrzebuje polityki blokującej niezatwierdzoną rejestrację w systemie MDM. Microsoft Intune i podobne narzędzia mogą ograniczać, które serwery MDM mogą być używane. Windows urządzenia mogą się przyłączyć.
Od zgłaszania zagrożeń po ich usuwanie.
Zagrożenia cyberbezpieczeństwa nigdy nie powinny wykraczać poza nagłówki. Chroń swoje urządzenia przed zagrożeniami, pobierając Malwarebytes już dziś .