

Przekonująca fałszywa strona internetowa podszywa się pod stronę pobierania ChatGPT firmy OpenAI i infekuje odwiedzających złośliwym oprogramowaniem, którego celem jest kradzież haseł, danych przeglądarki, portfeli kryptowalutowych oraz innych poufnych informacji.
Strona, openew[.]app, wiernie odzwierciedla rzeczywiste doświadczenie pobierania ChatGPT w OpenAI i oferuje aplikacje, które wydają się być oficjalnymi aplikacjami na komputery stacjonarne dla obu Windows i macOS. Zamiast tego, Windows użytkownicy otrzymują program ładujący złośliwe oprogramowanie kradnące dane uwierzytelniające, podczas gdy Mac użytkownicy otrzymują Odyssey Stealer, będący forkiem Atomic Stealer (AMOS), znanej rodziny złośliwego oprogramowania na macOS powiązanej z kradzieżą kryptowalut.
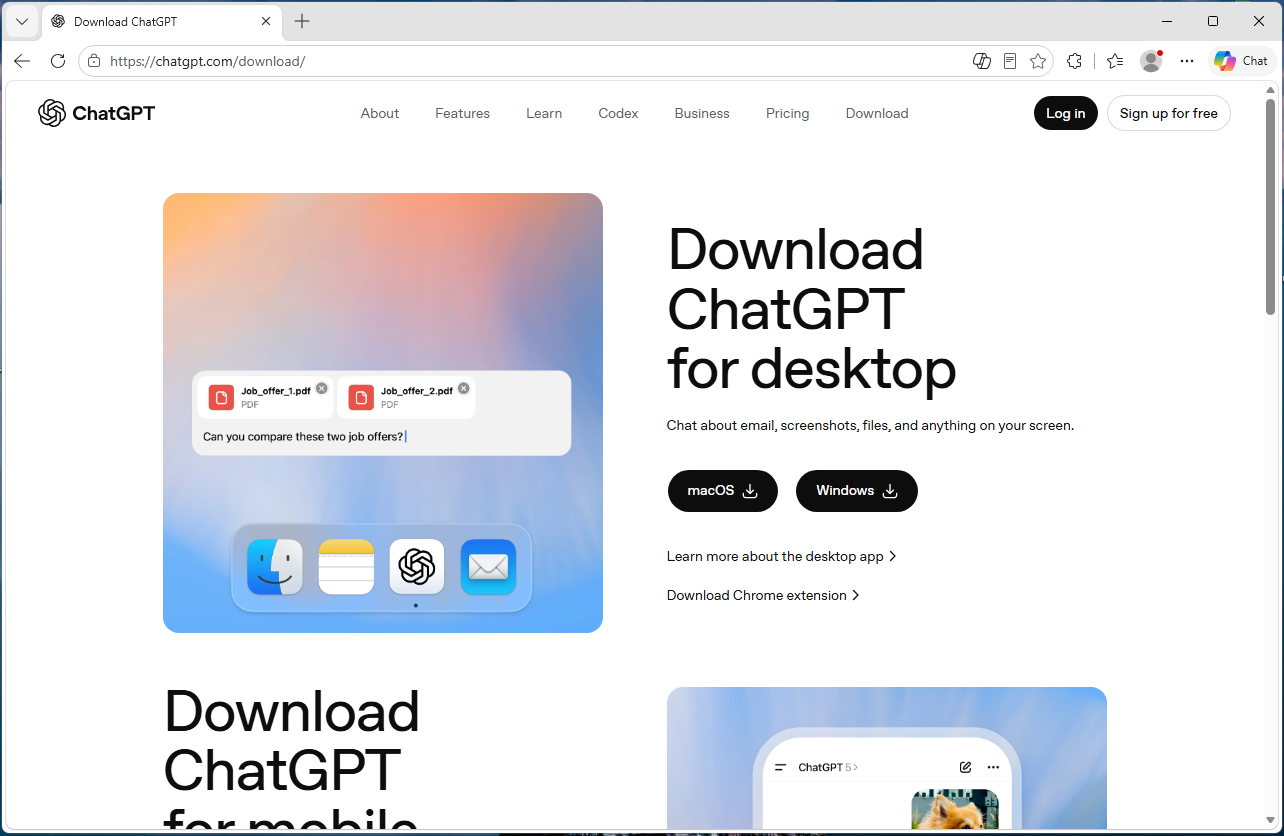
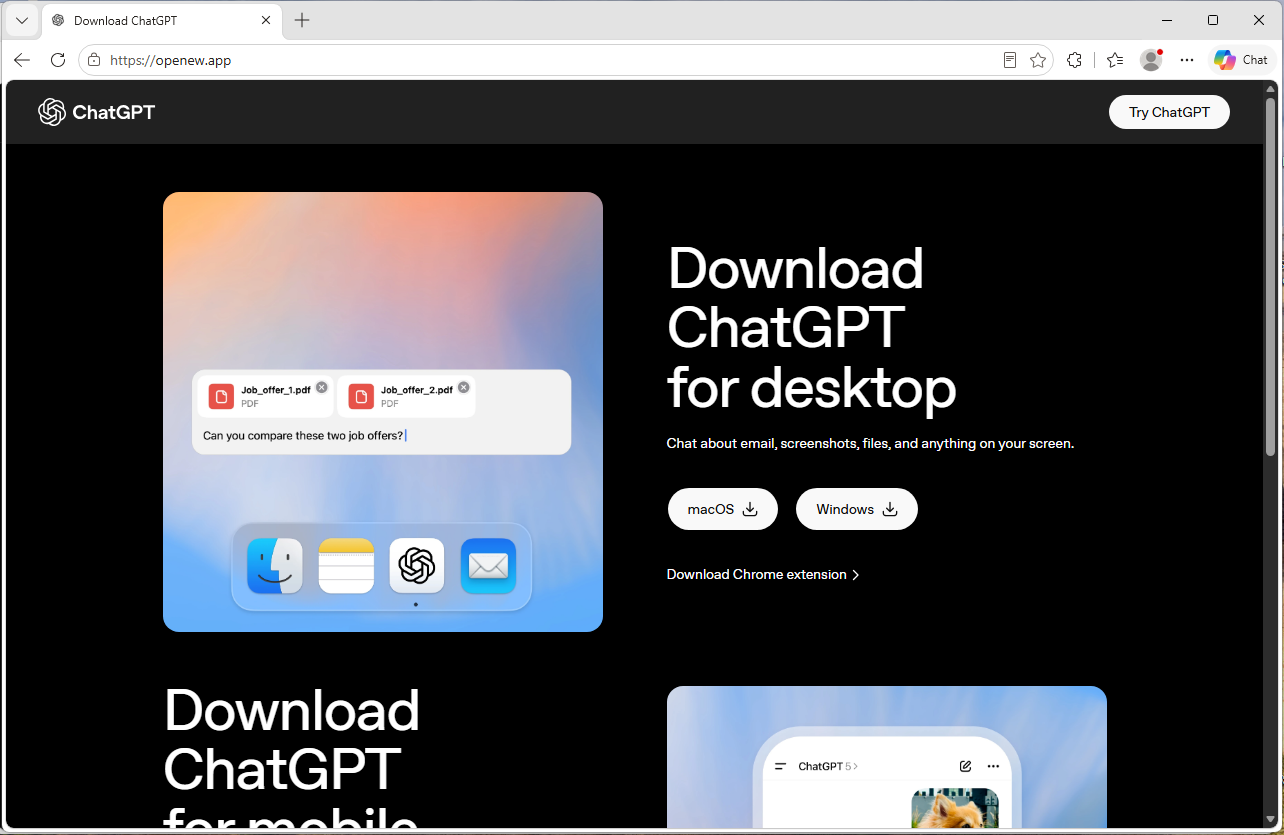
To właśnie konfiguracja dwuplatformowa sprawia, że operacja jest godna uwagi. Kliknięcie Windows download dostarcza fałszywy instalator, który otwiera kanał zwrotny do serwera kontrolowanego przez atakującego. Kliknięcie przycisku macOS powoduje instalację złośliwego oprogramowania, które kradnie hasła do przeglądarek, pliki cookie, sesje Telegramu, portfele kryptowalut i inne poufne pliki. Próbuje również zastąpić legalne aplikacje portfeli Ledger i Trezor wersjami zainfekowanymi trojanami.
Jeśli pobrałeś ChatGPT wyłącznie z oficjalnej strony OpenAI lub ze sklepu Microsoft Store, nie byłeś celem tego ataku. Jeśli jednak wyszukiwałeś hasło „pobierz ChatGPT” i kliknąłeś reklamę lub nieznany wynik, być może umożliwiłeś atakującym dostęp do swoich kont internetowych, sesji przeglądarki, zapisanych haseł, a być może także do posiadanych kryptowalut.
Malwarebytes chroni użytkowników przed tym złośliwym oprogramowaniem.
Analiza techniczna
Domena, openew[.]app, bardzo przypomina rzeczywiste pobieranie ChatGPT w OpenAI. Wykorzystuje ciemny motyw, branding w stylu OpenAI, znajomy tekst marketingowy i widoczne przyciski pobierania dla systemu macOS i Windows .
Domena najwyższego poziomu .app jest zarządzana przez Google i wymaga połączeń HTTPS, co oznacza, że przeglądarki wyświetlają znaną ikonę kłódki bez wyraźnych ostrzeżeń dotyczących certyfikatu.
Najważniejszym szczegółem jest konfiguracja dwuplatformowa. Prawdziwi dostawcy oprogramowania udostępniają osobne instalatory. Windows i macOS, a ta fałszywa strona robi dokładnie to samo.
Kliknięcie Windows przycisk dostarcza Chat_GPT.exe, natomiast kliknięcie przycisku „macOS” powoduje pobranie obrazu dysku zawierającego ChatGpt.dmg.
Ten Windows złośliwe oprogramowanie
Chat_GPT.exe został zbudowany niemal w całości z gotowych komponentów. Instalator wykorzystuje Inno Setup, darmowy zestaw narzędzi typu open source używany przez tysiące legalnych Windows produkty. Wewnątrz znajduje się Electron szablon aplikacji — ten sam framework oparty na Chromium, z którego korzystają takie aplikacje jak Slack i Discord — w połączeniu ze standardowymi bibliotekami pomocniczymi udostępnionymi publicznie w ramach projektu Electron.
Gdy ofiara uruchamia instalator, tworzy on pliki w katalogu %APPDATA%\LeronApplication, wprowadza na rynek EApp.exeoraz uruchamia PowerShell z następującymi opcjami -ExecutionPolicy Unrestricted -Command -. Myślnika na końcu nakazuje programowi PowerShell odczytywanie poleceń ze standardowego wejścia, co oznacza, że złośliwe instrukcje nigdy nie trafiają na dysk, gdzie skanery mogłyby je wykryć. Telemetria behawioralna zarejestrowała ruch HTTP do 188.137.246.189 za pomocą /laravel.php?api=api&hash=...&message=... punkt końcowy, a także działania przypominające wstrzykiwanie oraz sygnały wskazujące na trwałość usługi i automatycznego uruchamiania. W momencie analizy dziewięć z 69 silników antywirusowych zidentyfikowało ten plik jako złośliwy. Dowody na trwałość działania należy raczej interpretować jako techniki behawioralne niż jako dowód na trwałą instalację, jednak ogólny schemat wpisuje się w znany schemat programów kradnących dane i dropperów: jest to rozwiązanie tanie, modułowe i skuteczne, a nie nowatorskie pod względem technicznym.
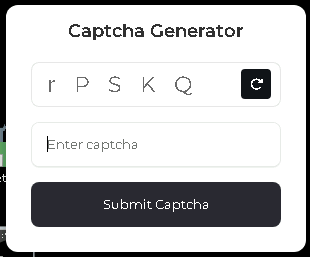
Złośliwe oprogramowanie dla systemu macOS: Odyssey Stealer (odgałęzienie projektu AMOS)
Ten moduł szkodliwy dla systemu macOS plasuje się w najwyższej półce rynku gotowych programów złośliwych. Mowa o Odyssey, będącym rozwidleniem znanego AMOS – platformy typu „malware-as-a-service”, o której wiadomo już od 2023 roku.
Identyfikacja jest dość jednoznaczna. Próbka uruchomiona w środowisku sandbox odpowiada udokumentowanym wzorcom zachowań programu Odyssey, które wywodzą się z jego linii AMOS: długi łańcuch skryptów AppleScript przekazywany do silnika skryptowego systemu macOS, cicha próba weryfikacji hasła przy użyciu poleceń usługi katalogowej macOS oraz – w przypadku niepowodzenia tej cichej weryfikacji – fałszywy komunikat w stylu macOS o treści „Wprowadź hasło urządzenia, aby kontynuować”, uzupełniony o znaną ikonę kłódki. Cokolwiek użytkownik wpisze, jest weryfikowane względem tego samego polecenia. Jeśli pasuje, złośliwe oprogramowanie przechwytuje hasło logowania użytkownika w postaci zwykłego tekstu.
Następnie program działa zgodnie ze znanym schematem działania rozgałęzień typu Odyssey/AMOS. Kopiuje pęk kluczy systemu macOS, zbiera pliki cookie oraz zapisane dane logowania z 12 przeglądarek opartych na silniku Chromium, a także z przeglądarek Firefox i Waterfox, oraz wyodrębnia dane sesji z aplikacji Telegram. Przeszukuje również 16 katalogów portfeli kryptowalutowych, w tym Ledger Live, Trezor Suite, Exodus, Electrum i Sparrow. Na koniec przeszukuje foldery „Pulpit” i „Dokumenty” w poszukiwaniu plików o rozszerzeniach takich jak .wallet, .seed, .keyi .kdbx. Zebrane dane są kompresowane do tymczasowego archiwum i wysyłane na serwer o stałym adresie.
Funkcja wymiany portfela jest szczególnie niebezpieczna
Jest jeszcze jeden element ładunku dla systemu macOS i prawdopodobnie to właśnie ta funkcja uzasadnia jego cenę. Po początkowym wykradzeniu danych skrypt pobiera z drugiego serwera zainfekowane trojanem wersje aplikacji Ledger Live, Ledger Wallet oraz Trezor Suite. Następnie próbuje usunąć oryginalne aplikacje portfela i zastąpić je wersjami przygotowanymi przez atakującego.
Jeśli hasło użytkownika zostało przechwycone na wcześniejszym etapie ataku, skrypt wykorzystuje sudo aby wymusić wymianę. W przeciwnym razie system przechodzi na standardowy rm -rf próba usunięcia, która może się powieść, jeśli aplikacje są zainstalowane w lokalizacji, do której użytkownik ma uprawnienia zapisu. Tak czy inaczej, gdy ofiara następnym razem uruchomi program, który wygląda jak jej portfel, w rzeczywistości może uruchamiać jego wersję zastępczą przygotowaną przez atakującego.
To zachowanie polegające na przejęciu kontroli nad portfelem jest charakterystyczne dla gałęzi Poseidon/Odyssey rodziny AMOS i wskazuje, że najprawdopodobniejszym celem jest kradzież kryptowalut.
Ile kosztowała ta inwestycja
To właśnie tutaj aspekt sztucznej inteligencji staje się interesujący, ponieważ Windows i macOS znajdują się w bardzo różnych przedziałach cenowych.
Domena openew.app prawdopodobnie kosztuje operatorów około 15 dolarów rocznie w przypadku zwykłego rejestratora. .app Domena domyślnie wymaga protokołu HTTPS, co pozwala operatorom w prosty sposób wyświetlać w przeglądarce symbol kłódki, który użytkownicy kojarzą z legalnymi stronami internetowymi. Sama strona docelowa jest po prostu kopią prawdziwej strony pobierania OpenAI, którą nowoczesne narzędzia do klonowania potrafią odtworzyć w ciągu kilku minut.
Na Windows Z drugiej strony większość narzędzi jest tania lub darmowa. Inno Setup jest bezpłatny. Electron jest darmowy. Pliki pomocy technicznej Chromium są publicznie dostępne do pobrania. Infrastruktura serwerowa wydaje się opierać na tanich, powszechnie dostępnych narzędziach do usuwania złośliwego oprogramowania i podstawowym serwerze VPS, który może kosztować zaledwie kilka dolarów miesięcznie. W sumie Windows Koszt początkowego przygotowania tej operacji mógł prawdopodobnie wynieść mniej niż 100 dolarów.
Strona macOS jest zupełnie inna. Odyssey podobno wynajmowano za około 3000 dolarów miesięcznie, płacąc kryptowalutą. Dla porównania, Lumma – popularna Windows infostealer, często traktowany jako podobny produkt, historycznie reklamował poziomy podstawowe w cenie około 250 USD miesięcznie.
Ta różnica w cenie mówi wiele. Operatorzy wyraźnie wierzą w sukces Mac infekcja jest warta o wiele więcej pieniędzy niż typowa Windows zakażenie.
Prawdopodobny powód jest prosty: Odyssey został zaprojektowany specjalnie do kradzieży kryptowalut, w tym do podmiany portfeli, co widać w tej kampanii. Operatorzy zakładają, że znaczna liczba Mac użytkownicy posiadają kryptowalutę.
Przyciągnięcie ofiar na stronę to prawdopodobnie jedyny poważny koszt, jaki ponosimy, i właśnie tutaj branding AI staje się cenny. Reklamy w wyszukiwarkach, zatruwanie SEO, YouTube Spam i linki udostępniane w społecznościach Discord i Telegram, w których główną rolę odgrywa sztuczna inteligencja, mogą kierować ruch na fałszywe strony pobierania. Niektóre z tych kanałów są płatne. Inne są prawie darmowe.
Dlaczego hakerzy atakują marki związane ze sztuczną inteligencją
Większość popularnych programów ma już wbudowane sprawdzone nawyki pobierania. Jeśli chcesz Chrome , prawdopodobnie wiesz, że trzeba wejść na Google. Jeśli chcesz Photoshopa, wejdź na Adobe. Ludzie już wiedzą, gdzie jest prawdziwy download.
Narzędzia AI różnią się tym, że większość użytkowników instaluje je po raz pierwszy, co oznacza, że muszą polegać na wynikach wyszukiwania, reklamach, YouTube Linki lub posty w mediach społecznościowych, aby znaleźć stronę pobierania. To stwarza idealne środowisko dla fałszywych witryn.
W ciągu ostatnich dwóch lat pojawiły się lub uległy gwałtownym zmianom takie produkty jak ChatGPT, Claude, Gemini, Sora, DeepSeek, Antigravity i wiele innych. Każda nowa wersja wywołuje kolejną falę użytkowników wpisujących w wyszukiwarkę hasła typu „pobierz ChatGPT” lub „zainstaluj Claude”, nie znając oficjalnego adresu URL. Właśnie na tym ruchu w wyszukiwarkach żerują cyberprzestępcy.
Fałszywe strony nie muszą być przy tym szczególnie wyrafinowane, ponieważ autentyczne strony produktów opartych na sztucznej inteligencji mają już z założenia minimalistyczny wygląd: nowoczesny układ, logo i duży przycisk pobierania. Openew[.]app odpowiada oczekiwaniom użytkowników. Nie ma tu błędów językowych ani nachalnych wyskakujących okienek, a jedynie spójny wizerunek marki, teksty oraz budząca zaufanie ikona kłódki w przeglądarce.
Cechą zapewniającą trwałość tego rodzaju operacji jest łatwość, z jaką można w niej zmieniać marki. Gdy przynęta w postaci ChatGPT przestaje przyciągać kliknięcia, operatorzy mogą ponownie wykorzystać tę samą infrastrukturę w związku z kolejnym popularnym produktem opartym na sztucznej inteligencji. Złośliwe oprogramowanie działające za przyciskiem pobierania pozostaje niezmienne. Zmienia się jedynie branding.
Co mogliby zrobić dostawcy rozwiązań opartych na sztucznej inteligencji
Większość głównych dostawców rozwiązań opartych na sztucznej inteligencji, w tym OpenAI, udostępnia już oficjalne kanały pobierania. Problemem jest jednak widoczność tych kanałów oraz nawyki użytkowników. Wielu użytkowników nadal wyszukuje hasło „pobierz ChatGPT”, a wyniki wyszukiwania mogą zawierać zarówno oficjalne linki, jak i nieoficjalne kopie lustrzane, a nawet strony o złośliwym charakterze.
Duże marki konsumenckie i banki często prowadzą intensywne kampanie mające na celu ochronę marki przed fałszywymi reklamami i domenami podszywającymi się pod inne podmioty. Dostawcy rozwiązań opartych na sztucznej inteligencji powinni być bardziej konsekwentni w podejmowaniu podobnych działań.
Kolejną kwestią jest łatwość znalezienia. Oficjalne linki do aplikacji komputerowych są często ukryte w menu ustawień lub paskach bocznych, podczas gdy wyszukiwarki działają szybciej i są bardziej widoczne. Właśnie tam czają się fałszywe strony z plikami do pobrania.
Co zrobić, jeśli zainstalowałeś fałszywą aplikację
Jeśli niedawno zainstalowałeś aplikację podającą się za ChatGPT z innego źródła niż oficjalna strona pobierania OpenAI lub sklep Microsoft Store, problem mógł Cię dotknąć. Z innego, niezawiedzionego urządzenia:
- Wyloguj się ze swoich ważnych kont, korzystając z opcji „Wyloguj się wszędzie” dostępnej w każdej z tych usług. Dotyczy to poczty elektronicznej, bankowości, usług przechowywania danych w chmurze, serwisów GitHub, Discord i Telegram oraz giełd kryptowalut.
- Zmień hasła, zaczynając od swojego głównego konta e-mailowego.
- Należy odświeżyć wszystkie klucze API, klucze SSH oraz dane uwierzytelniające do usług w chmurze przechowywane na danym komputerze.
- Jeśli posiadasz kryptowaluty, natychmiast przenieś środki, korzystając z innego, „czystego” urządzenia. W szczególności w systemie macOS nie otwieraj aplikacji Ledger Live ani Trezor Suite na zainfekowanym komputerze przed ponowną instalacją systemu operacyjnego, ponieważ funkcja wymiany portfela mogła zakończyć się powodzeniem.
- Należy monitorować konta bankowe i karty płatnicze pod kątem podejrzanych działań.
- Zainstaluj ponownie system operacyjny. Windows Próbka pokazała zachowanie poleceń i kontroli programu PowerShell, podczas gdy ładunek systemu macOS mógł przechwycić hasło logowania użytkownika. Czysta ponowna instalacja to najbezpieczniejsza metoda odzyskiwania.
- Jeśli to urządzenie służbowe, skontaktuj się natychmiast z działem IT lub zespołem ds. bezpieczeństwa.
Malwarebytes chroni użytkowników przed tym złośliwym oprogramowaniem.
Podsumowanie
Powodem, dla którego warto o tym pisać, nie jest samo złośliwe oprogramowanie. Oba ładunki są już dobrze udokumentowane. Windows Side to zestaw narzędzi składanych z tanich, powszechnie dostępnych części. Odyssey Stealer, wersja na macOS, jest powiązana z rodziną złośliwego oprogramowania AMOS, śledzoną od 2023 roku.
Co ciekawsze, kształt operacji związanej z tym złośliwym oprogramowaniem jest niejasny. Jedna fałszywa strona internetowa dostarcza dwa różne ładunki, skierowane do dwóch różnych grup ekonomicznych ofiar. Windows ofiary są narażone na szeroką monetyzację poprzez kradzież danych uwierzytelniających i plików cookie. Mac kradzież kryptowalut powoduje, że ofiary stają się bardziej podatne na ataki i zyski, a operatorzy są najwyraźniej skłonni wydawać tysiące dolarów miesięcznie na narzędzia, ponieważ zyski to uzasadniają.
Czynnikiem łączącym te dwie strony jest sama marka AI. Obecnie nazwy produktów AI generują ogromny ruch wśród użytkowników pobierających aplikację po raz pierwszy, którzy nie znają jeszcze oficjalnych adresów URL.
Tak wygląda dojrzała platforma dostarczająca złośliwe oprogramowanie. Najciekawszym elementem nie jest sam program, ale otaczający go łańcuch dostaw: domena, certyfikat, strona klonowa, źródło ruchu, subskrypcja złośliwego oprogramowania oraz infrastruktura służąca do wycieku danych. Każdy z tych elementów jest tani, modułowy, łatwy do wymiany i dostępny w sprzedaży.
A operatorzy nie wybierają między Windows i macOS. Obsługują oba systemy z tej samej strony, z danymi dostosowanymi do ekonomii każdej platformy. Gdy jedna marka AI przestaje przynosić konwersję, mogą po prostu zmienić branding i ponownie wykorzystać tę samą infrastrukturę w kolejnym popularnym produkcie.
Szum wokół sztucznej inteligencji w końcu ucichnie. Ten zestaw prawdopodobnie nie.
Wskaźniki kompromisu (IOC)
Suma kontrolna pliku (SHA-256)
c9e0e6985dca3a179c9bdea4e7b38f7dc57fe00ecedc2fd634256fc53bf2de2d(Chat_GPT.exe)c0919e1999eaee67e67aeda0287722775afb04e9a9a0f727928b4d11265fb70b(ChatGpt.dmg)
Wskaźniki sieciowe
openew[.]app188[.]137[.]246[.]189192[.]253[.]248[.]181172[.]94[.]9[.]250

„Jeden z najlepszych pakietów zabezpieczeń cybernetycznych na świecie”.
Według serwisu CNET.Przeczytaj ich recenzję →









