Principais conclusões
- Segurança na Internet significa proteger as suas informações pessoais , contas e dispositivos contra fraudes, malware e outro tipo de ameaças. hackers .
- Não clique em links em e-mails, mensagens de texto ou mensagens de redes sociais inesperadas. Se não tiver a certeza se um link é seguro, verifique-o primeiro com o verificador de links fraudulentos Malwarebytes .
- Utilize palavras-passe longas e exclusivas armazenadas num gestor de palavras-passe e ative a autenticação multifator (MFA).
- Mantenha o seu sistema operativo, aplicações e router atualizados e utilize um software de segurança que bloqueie as ameaças em tempo real.
- Tenha cuidado ao utilizar redes Wi-Fi públicas e utilize um router Wi-Fi. VPN Para encriptar a sua conexão.
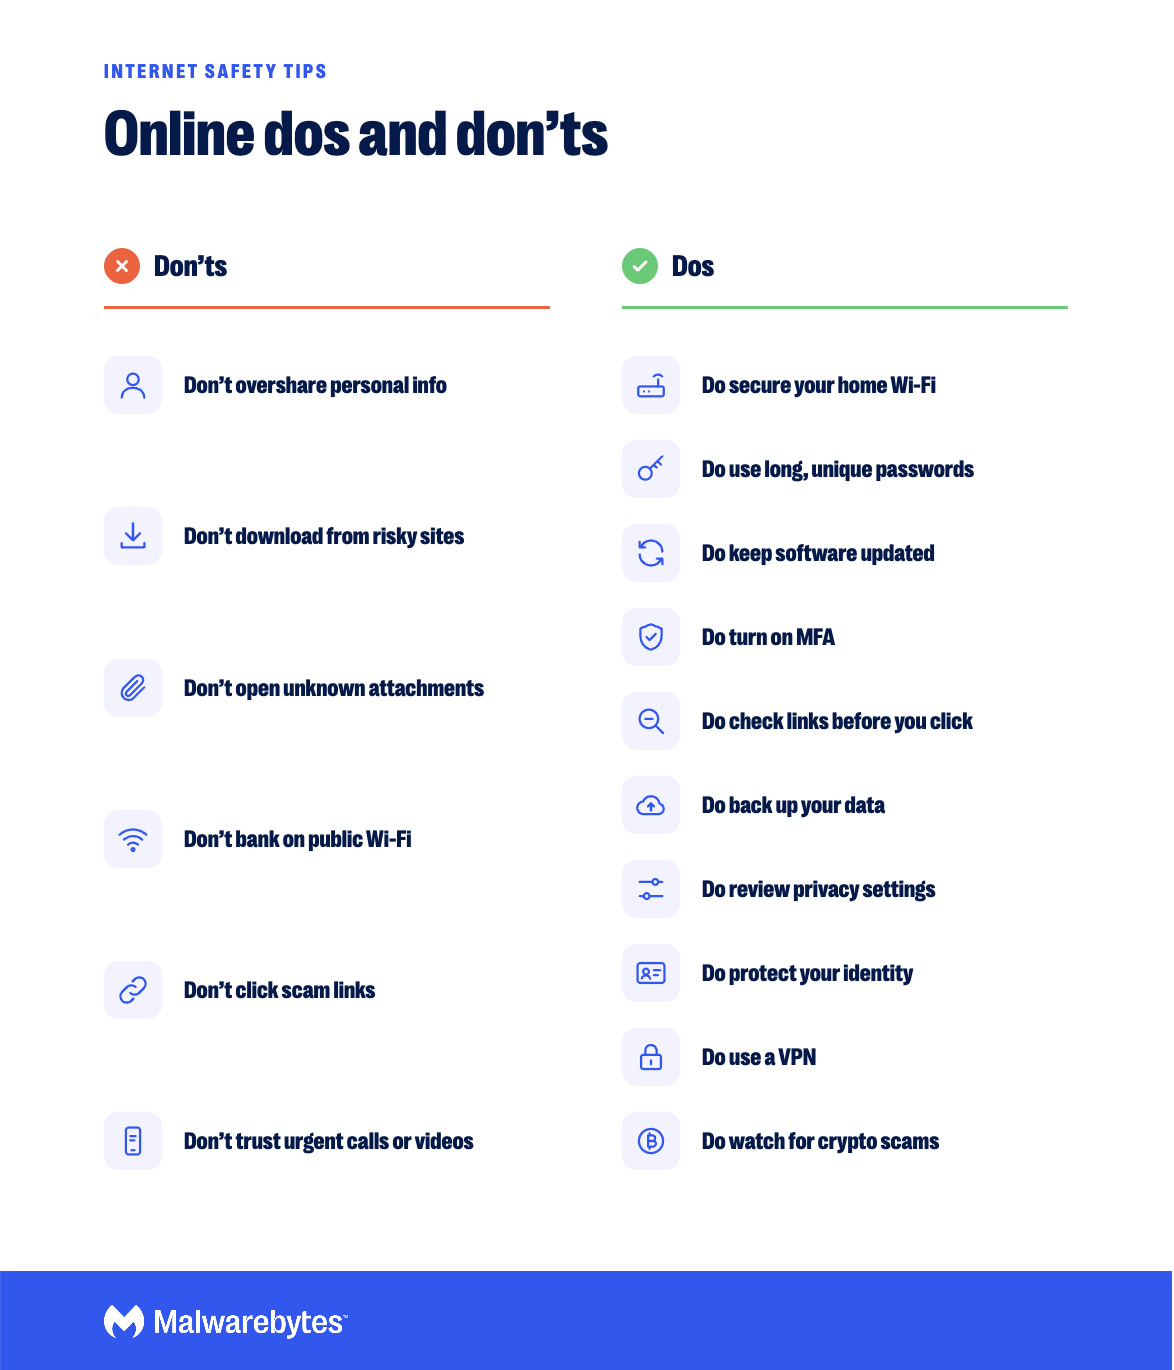
Mantenha-se seguro em linha com estas regras
A segurança na Internet é a prática de se proteger a si, à sua família e aos seus dados enquanto está online. Os princípios básicos são simples: partilhe menos, pense antes de clicar, utilize palavras-passe fortes com autenticação multifator (MFA), mantenha o seu software atualizado e utilize ferramentas de segurança que bloqueiem as ameaças antes que estas lhe cheguem.
Utilizamos a internet para fazer compras, aceder a serviços bancários, estudar, trabalhar, socializar e entretermo-nos, por isso os cibercriminosos têm muitas formas de nos chegar. As dicas abaixo abordam os hábitos e as definições que fazem a maior diferença.
O que NÃO fazer para ter um comportamento seguro online.
1: Não partilhe as suas informações pessoais
Uma das dicas de segurança na Internet mais negligenciadas tem a ver com a partilha de informação pessoal. Evite divulgar detalhes como o seu endereço de casa, data de nascimento, número de telefone e nomes de animais de estimação em perfis e fóruns públicos.
Estamos tão à vontade online que não hesitamos em partilhar informações pessoais em fóruns ou redes sociais. Pessoas vulneráveis, como crianças que partilham informação em excesso, podem ser alvo de cyberbullying, predadores e doxxing .
Partilhar informações em excesso também pode torná-lo mais vulnerável a invasões de contas. Os hackers podem reunir informações de publicações públicas para criar um ataque de phishing mais convincente. Podem também usar a sua presença digital para contornar a segurança do seu login. Por exemplo, a sua conta pode ser pirateada se publicar fotografias do seu animal de estimação em [nome da rede social/site]. Facebook e o seu nome corresponde a uma das suas respostas de segurança.
2: Não descarregue de fontes desconhecidas
Transfira software e aplicações apenas de fontes oficiais, como o site do programador, a Google Play Store ou a App Store da Apple.
Pense duas vezes antes de descarregar software sem licença, programas pirateados ou ficheiros de sites e links não fidedignos. Estes downloads podem conter malware , como vírus, trojans ou spyware, como keyloggers. Se suspeitar que descarregou algo malicioso, execute uma verificação gratuita de vírus .
3: Não abrir anexos suspeitos
Não abra anexos de que não estava à espera, mesmo que pareçam vir de alguém que conhece.
Os anexos suspeitos podem levá-lo a sites maliciosos ou instalar malware, como vírus de macro ou ransomware. Mesmo assim, alguns de nós ainda os abrimos por curiosidade ou porque estamos à espera de alguma novidade na caixa de entrada.
O risco simplesmente não compensa. Um vínculo problemático pode comprometer a sua segurança pessoal e a da sua família, podendo mesmo prejudicar a sua organização.
4: Não execute tarefas sensíveis em redes Wi-Fi públicas.
Evite utilizar redes Wi-Fi públicas para aceder a serviços bancários, fazer compras ou entrar em contas importantes, a menos que esteja a utilizar uma rede Wi-Fi privada. VPN .
O Wi-Fi público em parques, centros comerciais ou aeroportos é conveniente, mas arriscado. Estas redes não são tão seguras como a sua rede doméstica ou do escritório. Os criminosos podem configurar pontos de acesso falsos com nomes que soam legítimos para roubar os seus dados ou lançar um ataque do tipo "homem no meio" (MitM).
Se precisar de utilizar Wi-Fi público, aceda apenas a sites que utilizem HTTPS , desative as ligações automáticas a redes abertas e proteja a sua ligação com uma VPN .
5: Não clique em links fraudulentos nem caia em esquemas de phishing.
Não clique em links em mensagens inesperadas, mesmo que pareçam ser do seu banco, de uma empresa de entregas ou de alguém que conhece.
O phishing é um tipo de fraude online em que os burlões enviam e-mails, mensagens de texto e mensagens em redes sociais falsas, ou criam sites que imitam empresas legítimas. O objetivo é enganá-lo para que forneça palavras-passe, números de cartão de crédito ou dados bancários, ou para que descarregue malware como o ransomware. Quando o esquema chega por mensagem de texto, chama-se phishing. smishing Os burlões também escondem links maliciosos em códigos QR em cartazes, parquímetros e multas de estacionamento falsas.
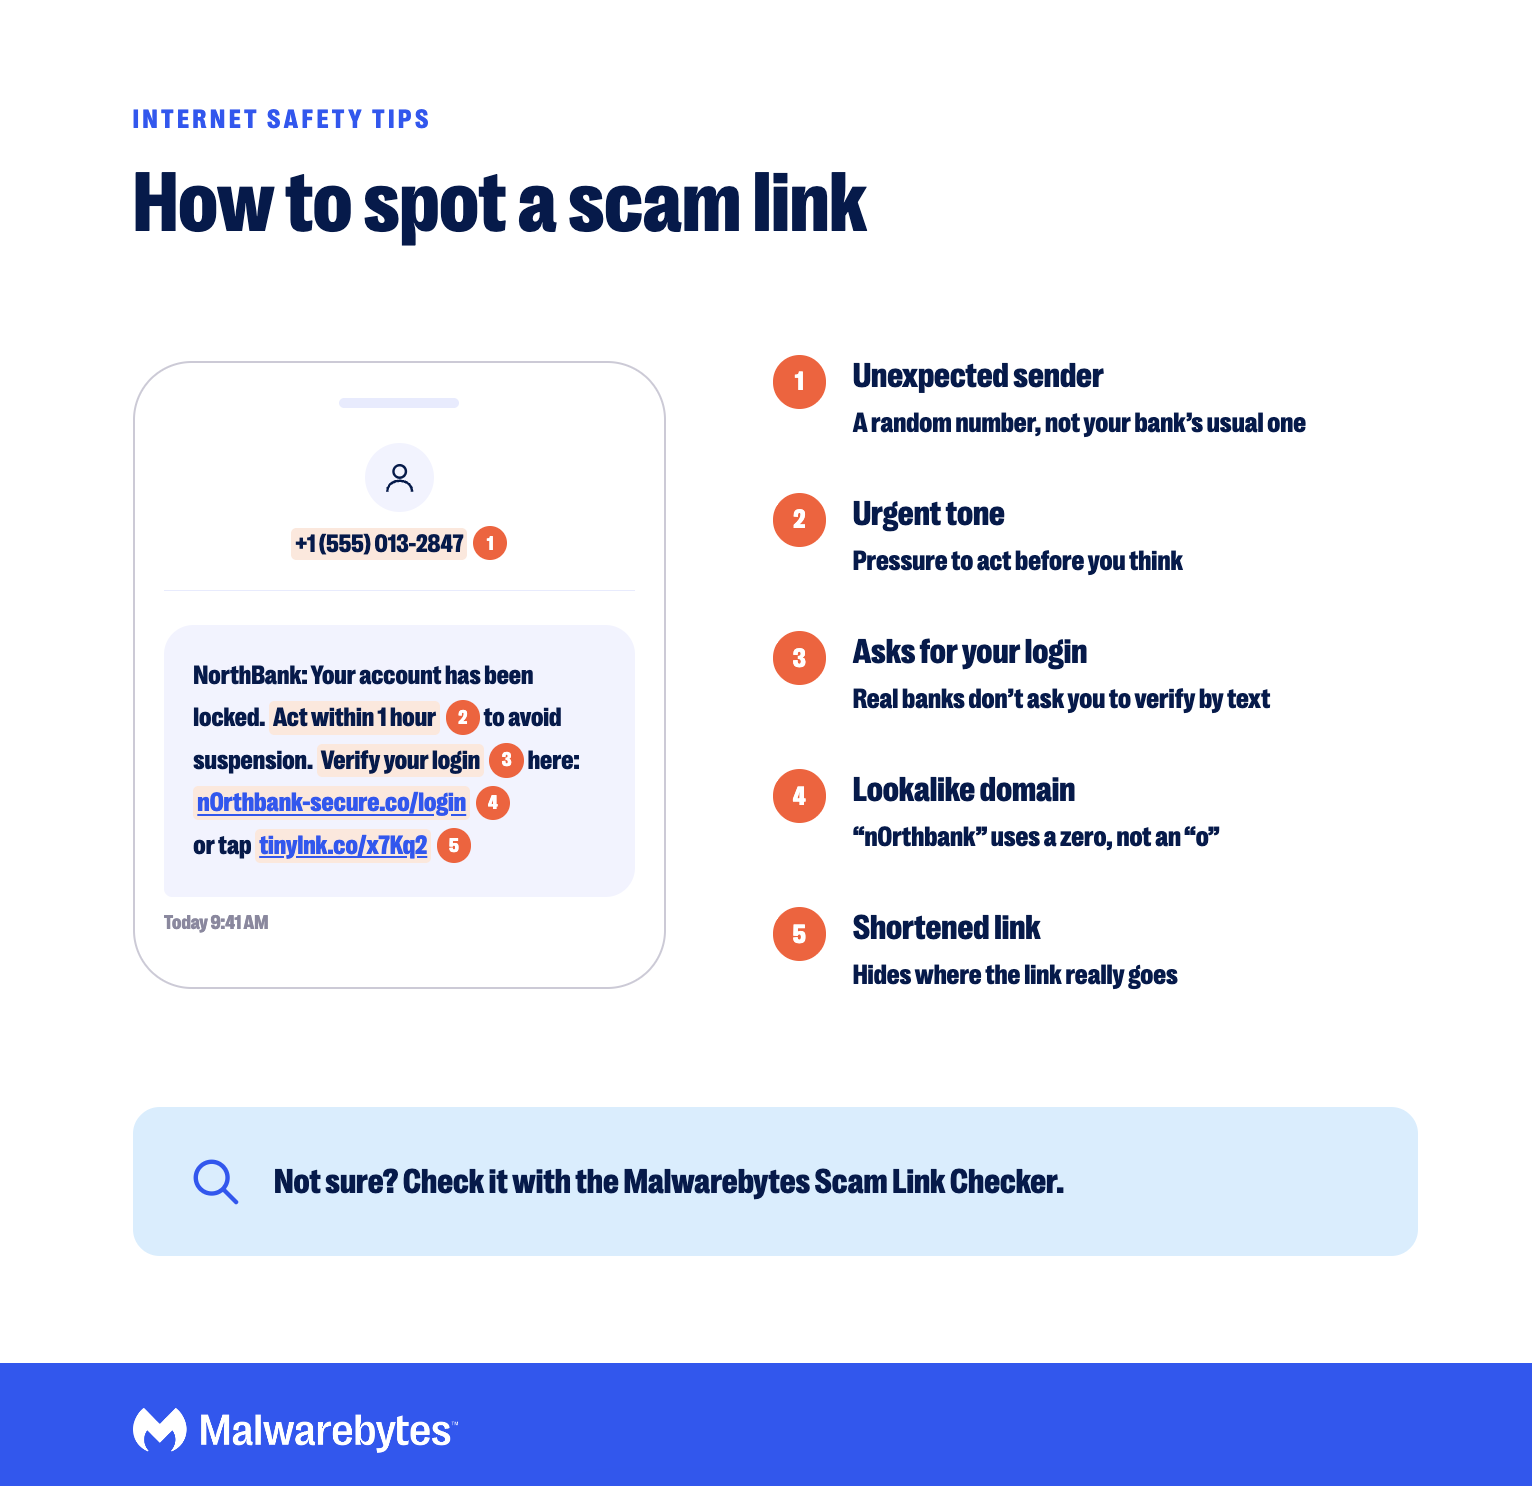
Os links fraudulentos geralmente levam a páginas de login falsas convincentes ou desencadeiam o download de malware. Se não tiver a certeza se um link é seguro, cole-o no verificador de links fraudulentos Malwarebytes antes de o abrir.
Se uma mensagem parecer suspeita, não responda. Entre em contacto diretamente com a empresa através do site ou aplicação oficial para confirmar. Nunca partilhe informações pessoais ou financeiras em resposta a mensagens não solicitadas, mesmo que lhe pareçam legítimas.
6: Não confie numa voz ou vídeo só porque parece real.
Desconfie de chamadas urgentes, mensagens de voz ou vídeos que peçam dinheiro ou informações, mesmo que pareçam ser de alguém que conhece.
Os burlões usam agora a IA para clonar vozes de vídeos curtos das redes sociais e gerar vozes realistas. deepfake vídeos e escrever mensagens de phishing sem os erros ortográficos que costumavam denunciá-las. Um esquema comum é uma chamada desesperada de um "familiar" que precisa de dinheiro imediatamente.
ANUAL
A curva dos «já não sei» está a aumentar
2025
disse que esses esquemas eram difíceis de detectar
2026
dizer o mesmo agora
Se um pedido parecer urgente ou invulgar, desligue e contacte diretamente a pessoa usando um número que já tenha. Algumas famílias combinam uma palavra-código para emergências. Saiba mais no nosso relatório sobre como a IA está a transformar os esquemas .

Compraste algo que não devias?
Dicas para um comportamento seguro online
1: Certifique-se de que tem uma ligação de internet segura.
Uma ligação segura impede o acesso de utilizadores não autorizados e hackers fora da sua rede. Siga estes passos para melhorar a segurança da sua ligação à internet doméstica.
Ative a sua firewall.
Uma firewall é um sistema de segurança de rede que defende a sua ligação através do controlo do tráfego de entrada. Pode ativar a firewall do seu sistema operativo e também a firewall do seu router.
Ative a proteção do navegador
Uma boa ferramenta de segurança para o browser ajuda a manter a sua navegação segura. Sugerimos que experimente Malwarebytes Browser Guard , uma extensão gratuita para browsers que bloqueia conteúdos inseguros, como fraudes e malware.

Mais seguro. Mais limpo. Navegação sem anúncios.
Altere o nome de rede predefinido e a palavra-passe de administrador.
Cada router vem com um nome de rede padrão (SSID), nome de utilizador do administrador e palavra-passe. Hackers É possível utilizar o SSID padrão para identificar o modelo do seu router, consultar o login padrão e alterar as suas definições para invadir a sua rede.
Alterar estas definições padrão é uma das dicas de segurança na Internet mais importantes que podemos partilhar. Pode alterar ambas nas configurações do seu router. Escolha um nome de rede que não revele o seu nome, endereço ou marca do router. Após alterar o SSID, terá de voltar a ligar os seus dispositivos.
Encripte a sua rede Wi-Fi
Nas definições do seu router, encontrará opções de encriptação como WEP, WPA, WPA2 e WPA3. Escolha WPA3 se o seu router for compatível ou WPA2 caso contrário. Evite o WEP e o WPA original, que são protocolos obsoletos e fáceis de quebrar.
Reparar o router
Hackers Os routers domésticos são frequentemente sequestrados através de falhas de segurança conhecidas. Um router sem as atualizações de segurança é vulnerável a ataques como a tomada de controlo remota, a travessia de diretórios e o malware de botnets como o Mirai.
Ative as atualizações automáticas de firmware, caso o seu router as ofereça, ou verifique regularmente se existem atualizações disponíveis. Se o seu router já não for compatível, solicite um novo ao seu ISP ou compre um por conta própria.
2: Utilize palavras-passe fortes e exclusivas
Utilize uma palavra-passe longa e exclusiva para cada conta e armazene-as num gestor de palavras-passe.
Porquê criar uma palavra-passe forte, afinal? Hackers Utilizam ferramentas capazes de quebrar palavras-passe curtas ou comuns em segundos e reutilizam palavras-passe roubadas em fugas de dados para invadir outras contas. É por isso que uma palavra-passe exclusiva por conta é tão importante.
O comprimento importa mais do que a complexidade. As atuais diretrizes do NIST recomendam palavras-passe com pelo menos 15 caracteres quando não combinadas com autenticação multifator (MFA). Uma frase-palavra-passe composta por várias palavras aleatórias é longa, forte e mais fácil de recordar do que uma sequência de símbolos aleatórios. Evite padrões reconhecíveis como "ABC", "12345" ou datas de aniversário.
Não é necessário alterar palavras-passe fortes periodicamente. No entanto, altere a sua palavra-passe imediatamente se um serviço que utiliza tiver sofrido uma violação de dados ou se suspeitar que alguém a descobriu. Uma palavra-passe roubada pode ter consequências graves: o ataque de ransomware Colonial Pipeline, por exemplo, começou com uma palavra-passe comprometida .
Um gestor de palavras-passe facilita tudo isto, gerando e armazenando palavras-passe exclusivas para si. Quando os sites oferecerem chaves de acesso, considere a sua utilização. As chaves de acesso permitem-lhe iniciar sessão com a sua impressão digital, reconhecimento facial ou PIN do dispositivo e não podem ser roubadas como as palavras-passe.
3: Utilize antivírus e mantenha o seu software atualizado.
Utilize um software de segurança que bloqueie as ameaças em tempo real e que mantenha o seu sistema operativo, browser e aplicações atualizados.
O software antivírus protege o seu sistema contra software malicioso que visa o seu dispositivo, rede ou navegador web. As ferramentas antivírus antigas podem não ser tão eficazes contra ameaças novas e desconhecidas, por isso escolha um software antimalware que proteja o seu navegador e impeça ameaças emergentes.
As atualizações de software trazem melhor desempenho, compatibilidade melhorada e, por vezes, novas funcionalidades. Mais importante ainda, as atualizações de segurança corrigem vulnerabilidades que hackers utilizado para invadir o seu hardware e software.
Crie o hábito de manter o seu sistema operativo, browser, telemóvel, router e outros softwares essenciais sempre atualizados. Para maior comodidade, ative as atualizações automáticas.
4: Utilizar a autenticação multi-fator (MFA)
Ative a autenticação multifator (MFA) em todas as contas que a oferecem, começando pelo seu e-mail, conta bancária e contas de redes sociais.
Mesmo a palavra-passe mais forte pode ser utilizada para invadir a sua conta se esta for roubada. É por isso que recomendamos ativar a autenticação multifator .
Com o MFA, um hacker Precisam de mais do que a sua palavra-passe. Mesmo que tenham o seu nome de utilizador e palavra-passe, terão de comprovar a sua identidade de outra forma, como por exemplo com um código de uma aplicação autenticadora ou um pedido no seu telemóvel. As aplicações autenticadoras e as palavras-passe são mais seguras do que os códigos enviados por SMS, que podem ser intercetados em burlas de troca de SIM.
5: Verifique a segurança do site (HTTPS) e, em seguida, verifique o link.
Antes de introduzir informações pessoais ou de pagamento num website, certifique-se de que o endereço começa por HTTPS.
Um URL seguro começa por HTTPS, e não HTTP. O "S" significa seguro, indicando que a ligação entre o seu browser e o site é encriptada através de TLS (Transport Layer Security). Muitos browsers sinalizam os sites que não utilizam HTTPS como "Não seguro". Alguns browsers, incluindo... Chrome , já não mostra um cadeado na barra de endereços, por isso observe o próprio URL.
Lembre-se de que HTTPS significa apenas que a sua ligação é encriptada. Isto não significa que o site seja legítimo. Os sites fraudulentos também usam HTTPS. Antes de comprar num site que nunca utilizou, procure avaliações ou relatos de fraudes e verifique o endereço junto do verificador de links fraudulentos Malwarebytes .
6: Faça cópias de segurança dos seus dados
Faça cópias de segurança dos seus ficheiros importantes regularmente para que possa recuperá-los após um ciberataque, falha de dispositivo ou roubo.
Mesmo com as melhores ferramentas de cibersegurança e dicas de segurança na internet, pode ainda sofrer uma violação de segurança. Por exemplo, o ransomware pode encriptar os seus ficheiros e alguns malwares podem apagá-los ou corrompê-los.
Recomendamos que faça cópias de segurança periódicas dos seus dados num disco rígido externo e que utilize também um serviço de cópia de segurança na nuvem fiável que guarde os seus dados automaticamente num local externo. Manter um backup desligado do seu dispositivo ajuda a protegê-lo contra ransomware.
7: Reveja as suas definições de privacidade nas redes sociais e nos browsers.
Verifique as definições de privacidade dos seus browsers, dispositivos e contas de redes sociais e limite o que os estranhos conseguem ver.
Muitos de nós armazenamos informações privadas nos nossos dispositivos e plataformas de redes sociais. As nossas definições de privacidade controlam quem pode aceder às mesmas. Por exemplo, as definições de privacidade do seu navegador afetam o que os sites podem ver, como o seu histórico de navegação ou informações de pagamento.
Da mesma forma, as suas definições de privacidade em plataformas de redes sociais como Facebook , X , Instagram O TikTok controla quais as informações pessoais, publicações e meios de comunicação estranhos que podem aceder.
Utilize estes links para atualizar as suas definições de privacidade:
8: Proteger a sua identidade
Limite a quantidade de informação pessoal que expõe online e esteja atento a sinais de que os seus dados foram expostos.
Proteger a sua identidade online permite-lhe expressar as suas opiniões sem atrair a atenção de agressores virtuais ou cibercriminosos. Também tem menos probabilidade de ser alvo de ataques. hackers ou tornar-se vítima de roubo de identidade.
Utilize pseudónimos anónimos ao publicar online e combine as outras dicas de segurança na internet aqui listadas para proteger a sua identidade.
Fique atento aos seus relatórios de crédito, extratos bancários e cobranças de cartão de crédito. Pesquise regularmente o seu nome online para ver que informações e imagens estão disponíveis publicamente ou faça uma verificação gratuita da sua presença digital para verificar se os seus dados pessoais foram expostos em alguma violação de segurança.
Se encontrar as suas informações confidenciais publicadas online, atualize imediatamente as suas definições de privacidade, altere as suas palavras-passe e contacte a plataforma. Para proteção contínua, considere a possibilidade de contratar um serviço de proteção contra roubo de identidade .
9: Utilize um VPN
Use um VPN Para encriptar o seu tráfego de internet, especialmente em redes Wi-Fi públicas.
Proteger a sua ligação com uma VPN privada é uma das dicas mais importantes para a segurança na Internet. VPN Encripta o seu tráfego de internet e mascara a sua localização, impedindo hackers de intercetar os seus dados e de o seu fornecedor de internet rastrear a sua atividade online. Em alguns países, um VPN Pode também ajudar a proteger a privacidade dos cidadãos, activistas e jornalistas. Saiba mais em O que é uma VPN ?
Ao escolher um VPN Ao escolher um fornecedor, opte por um que tenha uma grande rede de servidores, características de segurança robustas e uma política de não registo de registos.
Evite VPNs e servidores proxy gratuitos. Sabe-se que algumas VPN gratuitas espiam os utilizadores ou vendem as suas atividades de navegação a terceiros, como empresas de marketing. As VPN gratuitas com segurança fraca também podem deixar os utilizadores vulneráveis a malware.
10: Cuidado com as burlas que envolvem criptomoedas
Nunca envie criptomoedas a alguém que só conheceu online e desconfie de qualquer investimento que prometa retornos garantidos.
Os esquemas com criptomoedas estão em ascensão e muitas vítimas perderam as suas poupanças de uma vida. Como as transações com criptomoedas são difíceis de reverter, as vítimas têm frequentemente poucas opções para recuperar o seu dinheiro.
Siga estas dicas de segurança com criptomoedas para proteger os seus ativos:
- Utilize uma corretora de criptomoedas de confiança.
- Considere armazenar os seus ativos digitais offline numa carteira fria.
- Proteja as suas contas com MFA (autenticação multifator), de preferência através de uma aplicação autenticadora ou chave de hardware.
- Tenha cuidado com as mensagens de phishing, agentes de suporte falsos e "consultores de investimento" que visam as suas criptomoedas.
- Peça à sua operadora móvel para adicionar proteção extra contra ataques de troca de SIM (também chamados de SIMjacking), uma forma comum pela qual os criminosos roubam criptomoedas ao assumir o controlo do seu número de telefone.
O que fazer se foi hackeado
Se suspeitar que se trata de um burlão ou hacker Se alguém invadiu as suas contas ou dispositivos, aja rapidamente:
- Altere as palavras-passe da conta afetada e de qualquer outra conta que utilize a mesma palavra-passe, começando pelo seu e-mail.
- Ative a autenticação multifator (MFA) para estas contas, caso ainda não esteja ativada.
- Analise os seus dispositivos em busca de malware com um antivírus gratuito .
- Verifique as suas contas em busca de logins, compras ou configurações alteradas desconhecidas e contacte o seu banco caso identifique cobranças suspeitas.
- Considere bloquear o seu crédito caso as suas informações financeiras ou de identidade tenham sido expostas.
- Denuncie à plataforma envolvida e, nos EUA, à FTC em ReportFraud.ftc.gov.