Wichtige Erkenntnisse
- Echte selbstreplizierende Viren sind selten auf Android Was die meisten Leute als „Handyvirus“ bezeichnen, ist in der Regel Adware, Spyware, ein Trojaner oder eine andere Art von Schadsoftware.
- Um die Infektion zu entfernen: Trennen Sie die Verbindung zu verdächtigen Netzwerken, starten Sie Ihr Gerät im abgesicherten Modus neu, deinstallieren Sie verdächtige Apps und scannen Sie Ihr Smartphone mit Google Play Protect und Malwarebytes . Installieren Sie ein Android Antivirenprogramm , um Ihr Smartphone vor zukünftigen Infektionen zu schützen.
- Ändern Sie Ihre Passwörter auf einem sauberen Gerät, nachdem Sie die Schadsoftware entfernt haben, nicht vorher.
- Durch das Zurücksetzen auf Werkseinstellungen wird der Großteil der Schadsoftware entfernt, allerdings werden dabei auch Ihre Daten gelöscht. Verwenden Sie diese Option daher nur als letzten Ausweg.
Schutz für Ihr Mobilgerät – überall und jederzeit.
So befreien Sie Ihr Smartphone von Viren
Wenn Ihr Android Wenn Ihr Handy sich seltsam verhält und Sie einen Virus vermuten, sind Sie hier genau richtig. Dieser Leitfaden von Malwarebytes Führt Sie Schritt für Schritt durch die Virenentfernung auf Android .
Kurz gesagt: Um Ihr Smartphone von Viren zu befreien, starten Sie es im abgesicherten Modus neu, deinstallieren Sie alle unbekannten Apps und führen Sie einen Malware-Scan durch. Ändern Sie anschließend Ihre Passwörter auf dem sauberen Gerät und aktivieren Sie die Zwei-Faktor-Authentifizierung.
Rein technisch gesehen stehen die Chancen, dass Ihre Android Die Wahrscheinlichkeit, dass ein Gerät einen altmodischen, sich selbst replizierenden Virus enthält, ist gering. Viren sind altbekannte Bedrohungen, die typischerweise PCs angreifen und sich selbst replizieren, indem sie legitime Dateien infizieren und Daten beschädigen. Es ist schwierig für einen sich selbst replizierenden Virus, ein System zu beschädigen. Android Das Gerät ist aufgrund der Sicherheitsfunktionen und Datenverwaltungstechniken des Betriebssystems geschützt.
Jedoch, Android Die Geräte sind anfällig für weitere, neu auftretende Bedrohungen:
- Adware : Blendet Werbung auf Ihrem Bildschirm ein und kann Ihr Gerät verlangsamen oder zum Absturz bringen.
- Trojanische Pferde: Sie infizieren ein Telefon durch Täuschung, tarnen sich oft als legitime App und können Passwörter, Bankdaten und mehr stehlen.
- Spyware: Kann die Hardware Ihres Geräts nutzen, um Ihre Nachrichten, den Browserverlauf, den Standort und Medien auszuspionieren, während sie verborgen bleibt.
- Stalkerware: Hilft Tätern dabei, ihre Opfer heimlich zu überwachen und wird typischerweise als Kindersicherungs- oder Überwachungssoftware vermarktet.
- Keylogger: Zeichnen alles auf, was Sie tippen, einschließlich Passwörter, Nachrichten und Kartennummern.
- Rootkits: Geben Sie einem Angreifer die geheime Kontrolle über ein Android Gerät für böswillige Aktivitäten.
- Ransomware: Kann ein Gerät sperren und Geld im Austausch für einen Entschlüsselungsschlüssel fordern.
Viele dieser Bedrohungen erreichen uns auf demselben Weg: per SMS, E-Mail oder Chatnachricht mit einem Link, der eine App außerhalb des Google Play Stores installiert. Installieren Sie Apps, die Sie nicht selbst gesucht haben, nicht über einen Link, den Ihnen jemand geschickt hat.
Wenn Sie also fragen: „Wie entferne ich Viren von meinem Handy?“, meinen Sie wahrscheinlich: „Wie entferne ich Malware von meinem Handy?“ Der Begriff Virus ist fälschlicherweise zu einem Oberbegriff für alle Arten von Malware geworden, da Viren zu den frühesten Arten von Schadsoftware gehörten und als erste weite Verbreitung fanden.
Wenn Sie sich für die Unterschiede zwischen den Begriffen interessieren, können Sie mehr über Malware lesen.
Android Anzeichen einer Malware-Infektion
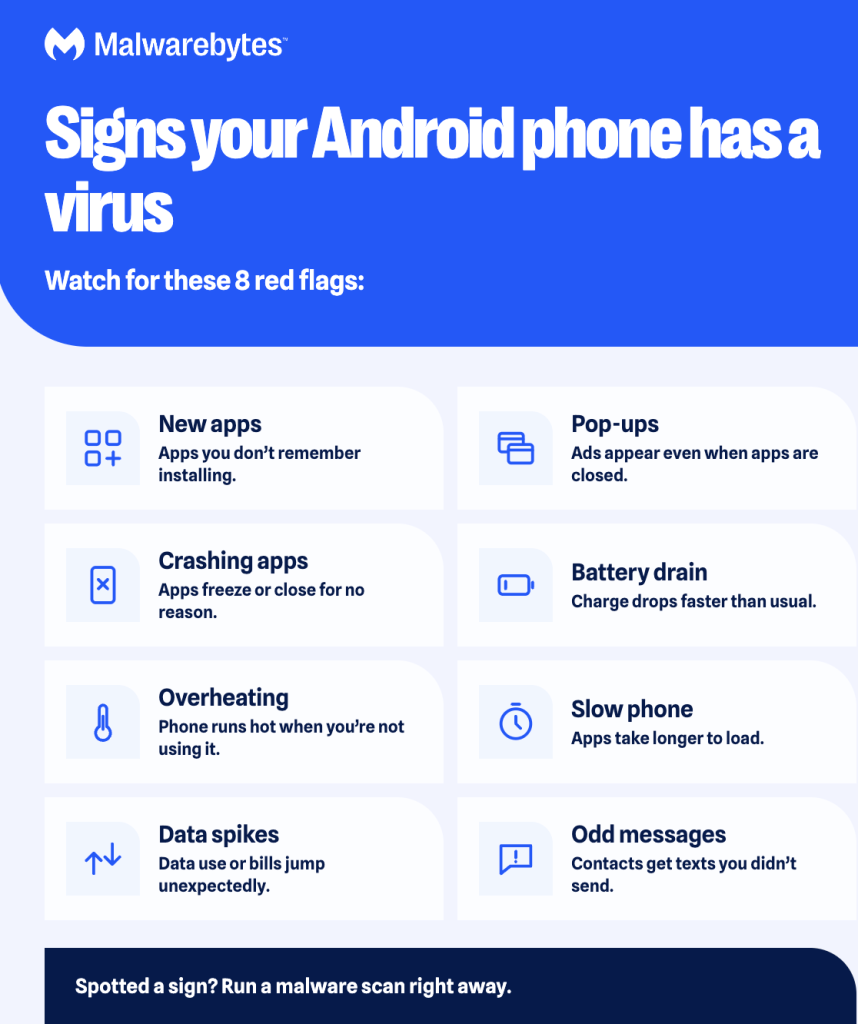
Am einfachsten lässt sich feststellen, ob ein Smartphone mit einem Virus infiziert ist, indem man es mit Malwarebytes für Android auf Schadsoftware scannt. Bitte achten Sie außerdem auf die folgenden Anzeichen einer Schadsoftwareinfektion. Android :
Das Erscheinen neuer Apps
Nehmen Sie das Auftauchen von unerklärlichen Apps auf Ihrem Gerät nicht auf die leichte Schulter. Bei diesen Apps kann es sich um bösartige Software handeln, die mit einer anderen App gebündelt wurde, um Tools, die die Privatsphäre verletzen und heimlich von einer Ihnen bekannten Person installiert wurden, oder um das Ergebnis eines Phishing-Angriffs. Prüfen und entfernen Sie solche verdächtigen Apps sofort.
Achten Sie außerdem auf Apps, die ohne ersichtlichen Grund Zugriff auf Bedienungshilfen oder Geräteadministratorrechte anfordern. Schadsoftware nutzt diese Berechtigungen, um Ihr Telefon zu kontrollieren und einer Entfernung zu entgehen.
Pop-ups
Potentiell unerwünschte Programme wie Adware werfen Pop-up-Anzeigen auf deinem Android-Bildschirm auf, um Werbeeinnahmen zu erzielen. Einige Malware, die mit deinem Android-Betriebssystem kollidiert, kann auch versehentlich seltsame Pop-ups verursachen.
Apps stürzen ständig ab
Mobile Betriebssysteme sind im Allgemeinen stabil und funktionieren meist problemlos mit Apps aus dem Google Play Store. Gelegentlich können sie jedoch aufgrund von Konflikten oder Malware-Infektionen abstürzen. Wenn Ihre Apps ständig abstürzen, sollten Sie nach Schadprogrammen suchen.
Akku entlädt sich schnell
Während alle Akkus mobiler Geräte mit der Zeit schneller entladen, können schnellere Entladungen auf ein Programm zurückzuführen sein, das heimlich Ressourcen verbraucht. Zum Beispiel können einige Malware-Arten deinen Akku entleeren, während sie die Hardware deines Geräts für bösartige Aktivitäten nutzen.
Überhitzung
Ein Telefon, das heiß wird, obwohl es nicht benutzt wird, könnte Schadsoftware im Hintergrund haben, wie zum Beispiel Spyware, die Ihre Daten versendet, oder eine versteckte App, die Kryptowährung schürft.
Lange Ladezeiten
Schädliche Apps können dein Telefon verlangsamen, da sie dessen Rechenleistung und Speicher beanspruchen. Konflikte aufgrund bösartiger Programme können auch dazu führen, dass andere Apps mehr Zeit zum Laden benötigen.
Höherer Datenverbrauch
Bestimmte Arten von Malware können deine Daten ohne dein Wissen oder Erlaubnis nutzen. Beispielsweise kann ein Spyware-Programm deine Daten verwenden, um mit seinem Autor zu kommunizieren, oder eine Adware-App kann zusätzliche Bandbreite verwenden, um Anzeigen anzuzeigen.
Höhere Telefonrechnung
Wenn Schadsoftware Ihren Datenverbrauch über das monatliche Limit hinaus erhöht, erhalten Sie höhere Telefonrechnungen. Bevor Sie Ihren Mobilfunkanbieter kontaktieren, überprüfen Sie Ihre Datenverbindung. Android Die Seite zur mobilen Datennutzung des Geräts. Unbekannte Apps, die zusätzliche Daten verbrauchen, könnten die Ursache des Problems sein.
Kontakte erhalten verdächtige Nachrichten
Malware wie einige Trojaner kann deine Kontaktliste durchsuchen und ihnen Phishing-E-Mails und -Texte senden. Einige Social-Media-Malware kann auch deine Freunde und Familie mit seltsamen Nachrichten bombardieren. Wenn deine Kontakte berichten, dass sie verdächtige Nachrichten von dir erhalten haben, überprüfe bitte sofort dein Android-Gerät auf Malware.
So reinigen Sie Ihre infizierte Android
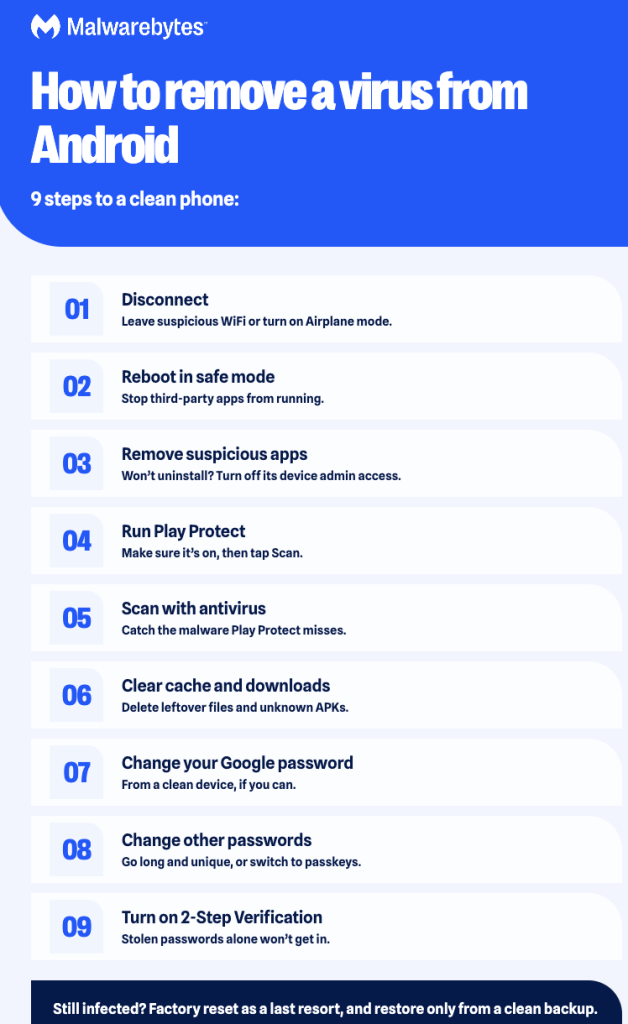
Befolgen Sie diese Schritte, um Schadsoftware von Ihrem Computer zu entfernen. Android Gerät. Die Menübezeichnungen variieren je nach Hersteller wie Samsung und Google Pixel leicht, die Einstellungen sind jedoch identisch.
1. Verbindungen zu verdächtigen Netzwerken trennen.
Ein Angreifer kann ein anfälliges oder gefälschtes Netzwerk nutzen, um Ihr Gerät anzugreifen. Besuchen Sie Ihre WiFi Überprüfen Sie Ihre Einstellungen und Ihre Verbindung. Trennen Sie die Verbindung sofort, wenn Sie mit einem ungesicherten öffentlichen Netzwerk verbunden sind. WiFi Netzwerk oder wenn das WiFi Das Netzwerk erscheint verdächtig. Wenn sich beispielsweise zwei identisch aussehende Starbucks-Hotspots in der Umgebung befinden, könnten Sie mit einem gefälschten Hotspot verbunden sein, der speziell für einen Betrug entwickelt wurde. hacker Ihre Daten angreifen oder Schadsoftware wie Trojaner oder Spyware einschleusen.
Falls Sie vermuten, dass etwas auf Ihrem Telefon aktiv Daten sendet, schalten Sie den Flugmodus ein, bis Sie die folgenden Schritte abgeschlossen haben.
2: Im abgesicherten Modus neu starten
Neustart Ihres Systems Android Im abgesicherten Modus wird die Ausführung von Drittanbieter-Apps verhindert, sodass Sie schädliche Apps entfernen können, die sich normalerweise nicht deinstallieren lassen. Der abgesicherte Modus ist auch hilfreich, wenn sich Ihr Gerät neu startet, abstürzt, einfriert oder langsam läuft.
Hier erfahren Sie, wie Sie Ihr Android-Gerät im abgesicherten Modus neu starten:
- Halten Sie die Ein-/Aus-Taste gedrückt. Bei einigen neueren Handys können Sie das Ein-/Ausschaltmenü öffnen, indem Sie gleichzeitig die Ein-/Aus-Taste und die Lauter-Taste drücken.
- Halten Sie die Taste „Ausschalten“ auf dem Bildschirm gedrückt, bis die Meldung „Sicherer Modus“ erscheint.
- Tippen Sie auf OK (oder Sicherer Modus ), um im sicheren Modus neu zu starten.
Um den abgesicherten Modus zu verlassen, starten Sie Ihr Telefon einfach neu.
3: Verdächtige Apps identifizieren und deinstallieren.
Entferne alle verdächtigen Softwareanwendungen von deinem Android-Gerät. Solche Apps könnten bösartig sein und es Bedrohungsakteuren ermöglichen, dich auszuspionieren, deine vertraulichen Informationen zu lesen oder deine Kreditkartennummern zu stehlen.
- Einstellungen öffnen.
- Gehen Sie zu Apps und tippen Sie dann auf Alle Apps anzeigen .
- Tippen Sie auf eine verdächtige App und wählen Sie „Deinstallieren“ .
Überprüfen Sie die Liste der installierten Apps auf verdächtige Einträge. Entfernen Sie unbekannte oder selten genutzte Apps. Deinstallieren Sie außerdem Software, die unnötigerweise Berechtigungen anfordert. Beispielsweise sollten Sie die App mit den Kinderliedern Ihres Neffen deinstallieren, wenn diese Zugriff auf Ihre Kamera, Ihr Mikrofon und Ihr GPS hat. Solche Apps können getarnte Stalkerware oder Trojaner zum Ausspähen von Passwörtern sein.
Wenn die Schaltfläche „Deinstallieren“ einer App ausgegraut ist, verfügt sie möglicherweise über Geräteadministratorrechte. Gehen Sie zu „Einstellungen“ > „Sicherheit“ (manchmal unter „Sicherheit & Datenschutz“ > „Weitere Sicherheitseinstellungen “) > „Geräteadministrator-Apps“ , deaktivieren Sie den Zugriff für die App und deinstallieren Sie sie anschließend.
4: Scannen Sie Ihr Telefon mit Google Play Protect.
Google Play Protect ist integriert Android und ist standardmäßig aktiviert, aber es lohnt sich zu überprüfen, ob sie nicht deaktiviert wurde.
- Öffne die Play Store App und tippe auf dein Profilsymbol in der oberen rechten Ecke.
- Tippe auf „Play Protect“ und anschließend auf das Zahnradsymbol.
- Stellen Sie sicher, dass „Apps mit Play Protect scannen“ aktiviert ist.
- Gehe zurück und tippe auf Scannen .
Hier sind einige Vorteile beim Aktivieren von Play Protect:
- Sicherheitschecks im Google Play Store für Apps, bevor du sie herunterlädst.
- Scans Android-Geräte nach Viren und Malware.
- Warnungen vor potenziell gefährlichen Apps oder Apps, die dich in die Irre führen.
- Deaktivierung oder Entfernung bösartiger Apps.
5: Scannen mit einem Android Antivirus
Play Protect ist eine gute Basis, aber eine spezielle App wie Malwarebytes für Android kann Malware finden und entfernen, die durch die App schlüpft, und Sie zukünftig vor Viren, Spyware, Ransomware und Phishing schützen. So entfernen Sie Viren von Ihrem Smartphone: Malwarebytes :
- Öffnen Sie den Play Store, suchen Sie nach Malwarebytes und tippen Sie auf Malwarebytes Mobile Security .
- Tippen Sie auf Installieren , dann auf Öffnen und anschließend auf Los geht's .
- Folgen Sie den Anweisungen, um zu geben Malwarebytes die Sicherheitsberechtigungen, die es zum Scannen und Schützen Ihres Geräts benötigt.
- Auf dem Premium Tippen Sie auf dem Bildschirm auf „Kostenlose Testversion starten“ oder, falls Sie eine Lizenz besitzen, auf „Sie haben bereits ein Abonnement“ .
- Führen Sie einen Scan mit dem Scanner durch und folgen Sie den Anweisungen, um alle Bedrohungen zu entfernen.
Der Scan kann einige Sekunden oder Minuten dauern. Malwarebytes Es wurde keine Malware gefunden, Ihr Gerät ist vorerst sauber.
6: Löschen Sie Ihren Cache und Ihre Downloads.
Der Cache speichert temporäre Dateien, und Ihr Download-Ordner kann die Datei enthalten, die die Infektion ursprünglich verursacht hat. Durch das Löschen beider Ordner werden nach der Bereinigung verbliebene Dateien entfernt.
- Öffnen Sie Einstellungen > Apps > Chrome (oder Ihren Browser).
- Tippen Sie auf Speicher & Cache und anschließend auf Cache leeren .
- Öffnen Sie Ihre Dateien -App, gehen Sie zu Downloads und löschen Sie alle APK-Dateien oder Downloads, die Sie nicht kennen.
7. Ändern Sie Ihr Google-Passwort.
Sobald die Schadsoftware entfernt ist, ändern Sie Ihr Google-Passwort. Wenn möglich, tun Sie dies von einem anderen Gerät aus, von dem Sie wissen, dass es sauber ist.
- Gehen Sie zu Ihrem Google-Konto und wählen Sie „Sicherheit“ .
- Tippen Sie unter „So melden Sie sich bei Google an“ auf „Passwort“ . Möglicherweise müssen Sie sich erneut anmelden.
- Geben Sie Ihr neues Passwort ein.
Nutzen Sie die Gelegenheit und überprüfen Sie Ihre Geräte . Melden Sie sich von allen Telefonen oder Computern ab, die Sie nicht kennen.
8: Ändern Sie Ihre anderen Passwörter.
Ändern Sie neben Ihrem Google-Passwort bitte auch alle Passwörter Ihrer sensiblen Konten, wenn Sie einen Sicherheitsverstoß vermuten. hacker kann ein gestohlenes Passwort für eine E-Mail-Adresse, ein Bankkonto oder eine Kryptowährungsseite nutzen, um schwere Cyberkriminalität zu begehen.
Hier finden Sie einige Tipps für ein sicheres Passwort:
- Wählen Sie eine lange Passphrase: mindestens 12 bis 15 Zeichen. Eine Passphrase aus mehreren zufälligen Wörtern ist leichter zu merken und schwerer zu knacken.
- Vermeiden Sie gängige Wörter, Namen, Daten und Muster.
- Verwenden Sie für jedes Konto ein anderes Passwort. Ein Passwort-Manager macht dies ganz einfach.
- Sofern verfügbar, sollten Sie auf Passkeys umsteigen, die nicht per Phishing ausgelesen oder wiederverwendet werden können.
9: Aktivieren Sie die 2-Schritt-Verifizierung.
Die Aktivierung der Multi-Faktor-Authentifizierung (MFA) ist eine hervorragende Cybersicherheitslösung. Selbst wenn ein hacker hat Ihre Anmeldedaten von Ihrem Computer gestohlen Android Wenn sie auf Ihr Gerät zugreifen möchten, müssen sie ihre Identität weiterhin auf anderem Wege authentifizieren. Android Konto.
So aktivieren Sie die 2-Schritt-Verifizierung auf Android :
- Öffnen Sie Ihr Google-Konto und wählen Sie „Sicherheit“ .
- Wählen Sie unter „So melden Sie sich bei Google an“ die Option „2-stufige Bestätigung“ .
- Select Legen Sie los und folgen Sie den Anweisungen auf dem Bildschirm.
Schützen Sie Ihre Android vor künftigen Infektionen
Um dein Telefon vor zukünftigen Infektionen zu schützen, folge diesen Schritten:
- Nutzen Sie eine proaktive Cybersicherheitslösung wie Malwarebytes für Android , um Ihr Gerät vor verschiedenen Angriffsmethoden zu schützen. Holen Sie sich einen Malware-Schutz für Ihr iPhone, wenn Sie ein iOS Benutzer. Ja, iPhone-Viren gibt es wirklich!
- Verbinden Sie sich nur mit sicheren Netzwerken und vermeiden Sie sensible Transaktionen in öffentlichen Netzen. WiFi Ein VPN hilft Ihnen, Ihre Verbindung zu sichern und Ihre Privatsphäre zu schützen. Lesen Sie mehr darüber , was ein VPN ist .
- Meiden Sie unsichere E-Mails, Links, SMS und Webseiten, da diese Ihr Gerät mit Schadsoftware infizieren können. Wenn Sie sich bei einem Link unsicher sind, überprüfen Sie ihn zunächst mit dem Malwarebytes Scam Link Checker .
- Vermeide es, Apps herunterzuladen, die um unnötige Berechtigungen bitten.
- Laden Sie Apps immer nur aus dem Google Play Store herunter und installieren Sie Apps niemals über Links in Textnachrichten.
- Lassen Sie Google Play Protect aktiviert und halten Sie Android und Ihre Apps wurden aktualisiert.